

Une nouvelle méthode de hacking surmonte le problème de « jitter réseau », qui peut affecter le succès des attaques par canaux latéraux.
Cette nouvelle méthode, développée par des chercheurs de l'Université de Louvain (Belgique) et de l'Université de New York à Abu Dhabi, a montré que les attaquants peuvent exploiter les caractéristiques des protocoles réseau pour provoquer des fuites d'informations sensibles.
Cette méthode, appelée , démontrée cette année à la conférence Usenix, utilise les caractéristiques de traitement des requêtes simultanées par les protocoles réseau pour résoudre l'un des problèmes des attaques à distance basées sur le temps par canaux latéraux.
Problèmes des attaques à distance basées sur le temps
Lors de la mise en œuvre d'attaques basées sur le temps, les attaquants mesurent les différences dans le temps d'exécution de différentes commandes, tentant de contourner la protection fournie par le chiffrement et d'obtenir des données sensibles, telles que des clés de chiffrement, des communications privées et le comportement des utilisateurs lors de la navigation sur le web.
Mais pour que les attaques basées sur le temps réussissent, l'attaquant a besoin de connaître précisément le temps que l'application ciblée met pour traiter la requête.
Cela devient problématique lors d'attaques sur des systèmes distants tels que les serveurs web, car la latence réseau (jitter) entraîne une variation des temps de réponse, compliquant le calcul du temps de traitement.
Lors d'attaques à distance basées sur le temps, les attaquants envoient généralement chaque commande plusieurs fois et effectuent une analyse statistique des temps de réponse pour réduire l'impact du jitter réseau. Cependant, cette méthode n'est utile que dans une certaine mesure.
« Plus la différence de temps est faible, plus il faut de requêtes, et à un certain moment, le calcul devient impossible », nous explique Tom Van Goethem, chercheur en systèmes de protection des données et principal auteur de l'article sur ce nouveau type d'attaques.
Attaque de Temps Intemporel
La méthode développée par Goethem et ses collègues exécute des attaques à distance basées sur le temps de manière à annuler l'influence du jitter réseau.
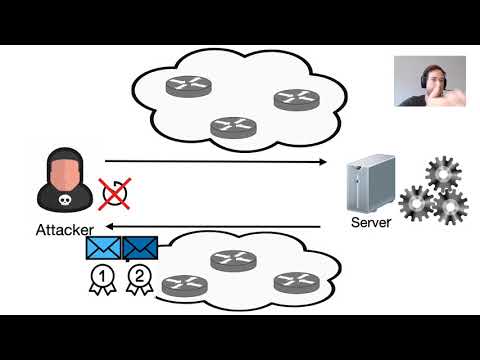
Le principe sous-jacent à l'attaque de temps intemporel est simple : il faut faire en sorte que les requêtes atteignent le serveur à des moments exactement identiques, plutôt que d'être envoyées de manière séquentielle.
La simultanéité garantit que toutes les demandes se font dans les mêmes conditions réseau, et que leur traitement ne sera pas influencé par le chemin entre l'attaquant et le serveur. L'ordre de réception des réponses fournira à l'attaquant toutes les informations nécessaires pour comparer les temps d'exécution.
«L'avantage principal des attaques temporelles sans délais réside dans leur précision accrue, nécessitant ainsi moins de requêtes. Cela permet à l'attaquant de détecter les différences de temps d'exécution allant jusqu'à 100 ns», explique Van Goetem.
La différence minimale de temps observée par les chercheurs lors d'une attaque classique par temporisation sur Internet était de 10 µs, soit 100 fois plus qu'avec des attaques par requêtes simultanées.
Comment garantir la simultanéité
«Nous assurons la simultanéité en plaçant les deux demandes dans un même paquet réseau», explique Van Goetem. «En pratique, la mise en œuvre dépend principalement du protocole réseau utilisé.»
Pour envoyer des requêtes simultanées, les chercheurs exploitent les capacités de différents protocoles réseau.
Par exemple, HTTP/2, qui devient rapidement le standard de facto pour les serveurs web, prend en charge le « multiplexage des requêtes » — une fonction permettant au client d'envoyer plusieurs requêtes simultanément sur une seule connexion TCP.
«Dans le cas de HTTP/2, il suffit de faire en sorte que les deux requêtes soient placées dans un même paquet (par exemple, en les écrivant toutes les deux dans le socket simultanément)». Toutefois, cette méthode a ses subtilités. Par exemple, dans la plupart des réseaux de diffusion de contenu comme Cloudflare, qui fournit le contenu d'une grande partie du web, la connexion entre les serveurs frontaliers et le site s'effectue via le protocole HTTP/1.1, qui ne prend pas en charge le multiplexage des requêtes.
Bien que cela réduit l'efficacité des attaques par temporisation, elles restent néanmoins plus précises que les attaques classiques à distance, car elles éliminent le jitter entre l'attaquant et le serveur CDN de premier plan.
Dans le cas de protocoles ne prenant pas en charge le multiplexage de requêtes, les attaquants peuvent utiliser un protocole réseau intermédiaire qui encapsule les requêtes.
Des chercheurs ont montré comment une attaque temporelle à travers le temps fonctionne sur le réseau Tor. Dans ce cas, l'attaquant encapsule plusieurs requêtes dans une cellule Tor - un paquet chiffré transmis entre les nœuds du réseau Tor dans des paquets TCP uniques.
« Comme le circuit Tor pour les services onion parcourt tout le chemin jusqu'au serveur, nous pouvons garantir que les requêtes arriveront en même temps », déclare Van Goetem.
Attaques temporelles dans la pratique
Dans leur article, les chercheurs ont étudié des attaques temporelles dans trois situations différentes.
En cas attaques temporelles directes l'attaquant se connecte directement au serveur et tente d'organiser une fuite d'informations secrètes liées à l'application.
« Comme la plupart des applications web ne tiennent pas compte du fait que les attaques temporelles peuvent être très pratiques et précises, nous pensons que de nombreux sites web sont vulnérables à de telles attaques », explique Van Goeten.
En cas attaques inter-sites par le temps l'attaquant effectue des requêtes vers d'autres sites web depuis le navigateur de la victime et fait des suppositions sur le contenu d'informations confidentielles en observant la séquence des réponses.
Les attaquants ont utilisé ce schéma pour exploiter une vulnérabilité du programme de récompense de bugs HackerOne et ont extrait des informations telles que des mots-clés utilisés dans des rapports confidentiels sur des vulnérabilités non corrigées.
« Je cherchais des cas où une attaque temporelle avait été précédemment enregistrée, mais n'était pas considérée comme efficace. Le bug HackerOne a déjà été signalé au moins trois fois (identifiants des bugs : , et ), mais il n'a pas été corrigé car on pensait que cette attaque ne pouvait pas être exploitée. J'ai alors créé un simple projet de recherche interne sur les attaques temporelles.
À l'époque, elle restait encore très non optimisée, car nous continuions à nous pencher sur les détails de l'attaque, mais elle s'est néanmoins révélée assez précise (sur ma connexion WiFi domestique, j'ai pu obtenir des résultats très précis). »
Les chercheurs ont également tenté de mener des attaques temporelles sur le protocole WiFi WPA3.
Un des co-auteurs de l'article, Mati Vanhoef, avait déjà découvert . Mais le temps était soit trop court pour être utilisé sur des appareils haute performance, soit il ne pouvait pas être utilisé contre des serveurs.
« Grâce à un nouveau type d'attaques temporelles, nous avons démontré qu'il est en réalité possible d'utiliser l'authentication handshake (EAP-pwd) contre des serveurs, même s'ils sont équipés de matériel puissant », explique Van Goetem.
Le moment idéal
Dans leur article, les chercheurs ont présenté des recommandations pour protéger les serveurs contre les attaques temporelles, telles que la limitation de l'exécution à un temps constant et l'ajout d'un délai aléatoire. Des recherches supplémentaires sont nécessaires pour mettre en œuvre des moyens pratiques de protection contre les attaques temporelles directes, qui auraient peu d'impact sur le fonctionnement du réseau.
« Nous pensons que ce domaine de recherche en est encore à ses débuts et nécessite une étude beaucoup plus approfondie », déclare Van Goetem.
Les futures recherches pourraient explorer d'autres méthodologies que les attaquants pourraient utiliser pour mener des attaques temporelles simultanées, d'autres protocoles et couches réseau intermédiaires qui pourraient être ciblées, ainsi que l'évaluation de la vulnérabilité des sites web populaires permettant de mener de telles recherches dans le cadre de programmes de recherche de bogues.
Le terme « intemporel » a été choisi « parce qu'au cours de ces attaques, nous n'avons utilisé aucune information (absolue) sur le temps », explique Van Goetem.
« De plus, on peut les considérer comme « intemporelles » car les attaques temporelles (à distance) sont utilisées depuis longtemps, et selon nos recherches, la situation ne fera que s'aggraver. »
Le texte complet du rapport avec Usenix se trouve .
En tant que publicité
avec protection contre les attaques DDoS et le matériel le plus récent. Tout cela concerne nos serveurs épiques. Configuration maximale : 128 cœurs CPU, 512 Go de RAM, 4000 Go NVMe.
Source : habr.com
