

Aujourd'hui, dans l'infrastructure informatique, avec l'utilisation généralisée de la virtualisation, les systèmes de stockage de données constituent le noyau, hébergeant toutes les machines virtuelles. La défaillance de ce nœud peut arrêter complètement le fonctionnement d'un centre de calcul. Bien qu'une grande partie du matériel serveur ait une certaine forme de redondance « par défaut », c'est précisément en raison du rôle particulier des systèmes de stockage dans les centres de données que des exigences accrues en matière de « durabilité » sont posées.
La méthode la plus efficace pour garantir la redondance en informatique est d'utiliser plusieurs instances de matériel et de logiciels (dans le cas le plus simple, le duplicata). Bien sûr, le système de stockage peut être entièrement dupliqué. Pour la récupération après sinistre, une telle approche est effectivement utilisée. Mais toutes les entreprises ne peuvent pas se permettre une telle solution. Il ne s'agit pas seulement du coût doublé du matériel, mais aussi des autres coûts liés à la mise en place et à la maintenance d'une telle solution.
Cependant, la possibilité de duplication du matériel ne supprime pas la nécessité d'assurer la redondance au niveau des composants. En particulier, dans les systèmes de stockage, il existe des redondances pour les blocs d'alimentation, les modules de refroidissement, les baies de stockage et, bien sûr, les contrôleurs. Tout cela est devenu courant depuis longtemps. Il est difficile de trouver un système de stockage sans une telle conception. ici – n'est pas une exception. Mais dans cet article, nous voulons parler de ce qui n'est pas immédiatement visible, et qui vise avant tout à améliorer la résilience du système dans son ensemble.
Modules de refroidissement
Très souvent dans les châssis 2U-3U, des modules combinés sont utilisés, réunissant des blocs d'alimentation et des ventilateurs. D'un côté, c'est pratique, car il n'est nécessaire de maintenir qu'un seul bloc. D'un autre côté, si le système de refroidissement tombe en panne, le bloc d'alimentation peut être déconnecté pour éviter la surchauffe. Bien que cela ne semble pas être une situation critique, il est clairement inacceptable d'ajouter des vulnérabilités au système de stockage.
Le refroidissement dans le système de stockage Qsan est organisé sous forme de modules séparés avec échange à chaud, indépendants des blocs d'alimentation. En fait, les blocs d'alimentation contiennent leurs propres ventilateurs, destinés à refroidir les blocs eux-mêmes. Le module de refroidissement contient deux ventilateurs indépendants, qui se sécurisent mutuellement. Il y a deux de ces modules dans le système de stockage : à droite et à gauche, pour un refroidissement efficace de tous les composants. Si l'un des ventilateurs tombe en panne, tous les autres augmentent automatiquement leur vitesse pour compenser le manque de flux d'air généré. C'est pourquoi une défaillance d'un ventilateur ne met pas en danger la surchauffe de l'ensemble de l'appareil.
Topologie de connexion des étagères d'extension
Schéma classique de connexion au système de stockage implique une topologie appelée cascade. Dans ce cas, les contrôleurs d'étagère et du système de stockage sont reliés par un seul câble SAS. Au total, cela fait 2 câbles pour un système à deux contrôleurs. Si une seconde est nécessaire, elle est connectée de la même manière à la première étagère. Et ainsi de suite. L'avantage de cette topologie est sa simplicité de mise en œuvre dans le matériel. Cependant, le désavantage est une certaine vulnérabilité face à une rupture soudaine de la chaîne SAS en raison de la défaillance croisée de contrôleurs non reliés ou de la mise hors tension d'une des étagères d'extension au milieu de la chaîne. Cela entraînera une perte d'accès à une partie des unités de stockage et une possible défaillance du groupe RAID si celui-ci est « étalé » sur plusieurs châssis.
Pour protéger contre la défaillance croisée des contrôleurs, Qsan dispose d'une protection sous forme de liaison logique interne entre les contrôleurs via le backplane du système de stockage. Cela signifie que le contrôleur du système de stockage voit non seulement le contrôleur JBOD qui lui est directement connecté, mais également le contrôleur « voisin » via un lien spécial dans le backplane. Ainsi, si une telle situation se produit et que personne ne débranche physiquement les câbles SAS entre le système de stockage et l'étagère, l'accès à toutes les unités de stockage sera préservé.
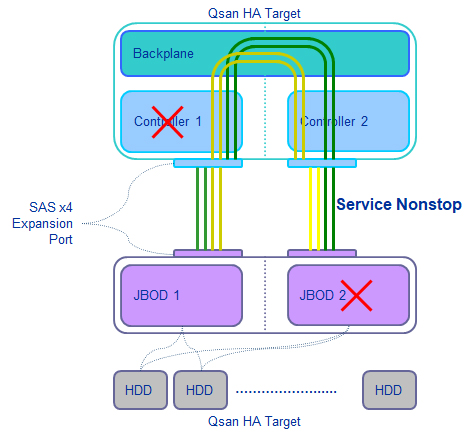
Pour se protéger contre la rupture de la chaîne SAS, par exemple en raison de la mise hors tension d'une étagère d'extension, une autre topologie de connexion est généralement utilisée : le cascade inversé. Dans ce cas, le système de stockage est connecté directement à la première et à la dernière étagère de la chaîne, accédant aux unités de stockage comme s'il était relié des deux côtés.
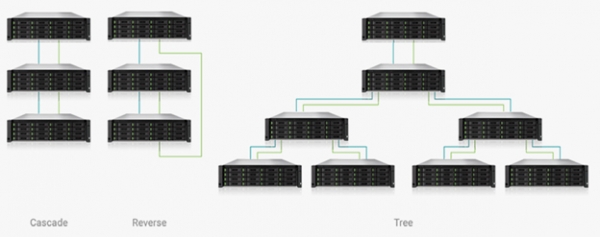
Si une protection plus forte est souhaitée, il est possible de construire des configurations plus grandes, en utilisant par exemple une topologie d'arbre. Ou encore, compliquer en combinant les topologies mentionnées. Cela est possible grâce au grand nombre de connecteurs SAS sur les appareils (2 pour chaque contrôleur de stockage et 5 pour chaque contrôleur JBOD) avec identification automatique des modes d'entrée/sortie. L'essentiel est que l'administrateur ne s'y perde pas. Quant à la solution de stockage, elle saura configurer correctement l'ensemble.
Reconstruction rapide
La présence dans le système de disques de réserve à remplacement à chaud (hot spare) augmente considérablement la fiabilité du stockage des informations. Cependant, le simple fait de réserver ces disques ne garantit pas une protection absolue. En effet, le processus de restauration (rebuilt) est assez laborieux et souvent long en durée. Cette complexité provient du fait que l'accès aux données principales ne cesse jamais. Autrement dit, le système doit en parallèle de son fonctionnement habituel copier les données sur le nouveau disque. La durée de la reconstruction dépend directement de la capacité de l'unité de stockage et de ses caractéristiques de vitesse. Comme le système ne connaît pas l'espace réellement occupé sur les disques, il copie simplement tout pendant le processus de reconstruction : bloc par bloc.
En conséquence, la récupération d'un disque moderne de grande capacité de plus de 10 To sous une charge lourde sur le stockage peut facilement prendre une semaine ou plus. Il est également important de noter que pendant le processus de reconstruction, la probabilité de défaillance d'autres unités augmente en raison de la charge accrue sur celles-ci. Cela peut représenter un danger sérieux en cas d'utilisation, par exemple, de RAID5.
Pour résoudre ce problème, de nombreux développeurs de solutions de stockage se sont souciés d'accélérer le processus de restauration. Différentes approches peuvent être appliquées, mais l'idée principale reste la même : ne copier que les blocs réellement occupés lors de la reconstruction. Qsan ne fait pas exception à cette problématique. Pour les systèmes de stockage de ce vendeur avec l'option activée, le système suit les blocs utilisés pour l'écriture, permettant ainsi, en cas de défaillance d'un disque, de copier uniquement ceux-ci sur un nouveau support.
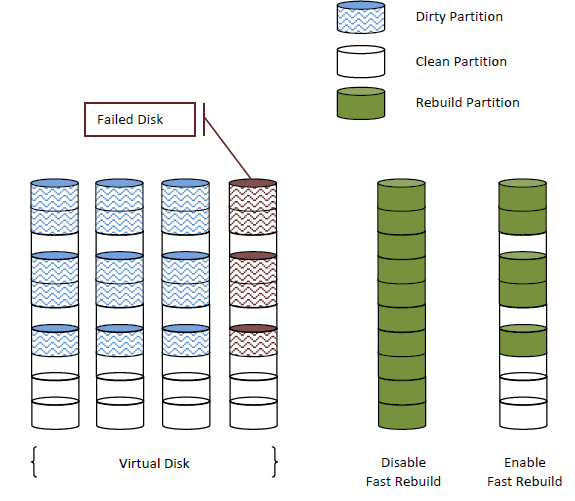
L'option Fast Rebuild n'est pas activée par défaut lors de la création de nouveaux volumes, car son utilisation a un impact sur les performances, en particulier lors des opérations d'écriture aléatoire, car :
- Il est nécessaire de suivre l'enregistrement dans les blocs ;
- Lors d'un rebuild, il n'y a pas de recalcul des sommes de contrôle pour l'espace non occupé, donc lors d'un nouvel enregistrement dans cette zone, il faut d'abord l'« initialiser ».
Il n'est donc pas recommandé d'utiliser le Fast Rebuild pour des volumes contenant des bases de données très sollicitées ou dans des systèmes de vidéosurveillance, où le volume sera de toute façon rempli à 100 %. En revanche, pour des serveurs de fichiers ou de messagerie, cette option sera très utile.
En conclusion
Chaque fabricant de stockage de données suppose que ses appareils sont fiables. Et s'il n'y a pas d'erreurs fatales dans la conception des appareils et une incroyable volonté de réduction des coûts pendant leur fabrication et leur test, on peut globalement être d'accord avec le fournisseur. Cependant, il faut comprendre :
- la résilience de base des systèmes de stockage de données est avant tout un moyen de continuer à avoir accès aux données en cas de défaillance d'un ou plusieurs composants ;
- les options supplémentaires en matière de résilience (comme celles décrites ci-dessus) consistent à exclure certaines options de pannes et à augmenter vos chances d'accéder aux données ;
- Il n'y a malheureusement pas de 100 % de fiabilité. Mais pour s'en approcher le plus possible, la plupart des fournisseurs de stockage de données raisonnables (et parmi eux) s'efforcent au maximum de perfectionner leurs produits tant sur le plan matériel que logiciel.
Il ne faut pas non plus oublier qu'aucune fiabilité absolue des systèmes de stockage de données ne remplace l'existence de sauvegardes, de plans de récupération clairs et répétés en cas de sinistre, et d'un support technique réactif du fournisseur.
Source : habr.com
