

Les SMS sont le moyen le plus populaire d'authentification à deux facteurs (2FA). Ils sont utilisés par les banques, les portefeuilles électroniques et cryptographiques, les boîtes aux lettres et divers services; .
Pour moi, cette situation est révoltante, car cette méthode n'est pas sécurisée. Le transfert de numéro d'une carte SIM à une autre a commencé au début de l'ère mobile — c'est ainsi que l'on récupère un numéro en cas de perte de la SIM. Les “spécialistes du vol numérique” ont réalisé que l'option de « réécriture de la SIM » pouvait être utilisée dans des arnaques. En effet, celui qui contrôle la SIM peut gérer les services bancaires en ligne, les portefeuilles électroniques, et même les cryptomonnaies. Il est possible d'obtenir le numéro d'une autre personne en soudoyant un employé de télécommunications, par tromperie ou avec de faux documents.
Des milliers de cas de SIM swapping ont été révélés — c'est ainsi que cette arnaque a été nommée. L'ampleur du problème indique que le monde va bientôt abandonner la 2FA par SMS. Pourtant, cela ne se produit pas — dans il est rapporté que ce ne sont pas les utilisateurs qui choisissent la méthode 2FA, mais les propriétaires de services.
Nous proposons d'utiliser une méthode 2FA sécurisée avec livraison de codes uniques via la blockchain, et nous expliquerons comment le propriétaire du service peut l'activer.
Il s'agit de millions
En 2019, la fraude par SIM swapping a augmenté de 63 % selon la police londonienne, et le « panier moyen » du criminel s'élève à 4 000 GBP. Je n'ai pas trouvé de statistiques en Russie, mais je suppose qu'elles sont encore pires.
Le SIM swapping est utilisé pour voler des comptes populaires Twitter, Instagram, Facebook, VK, des comptes bancaires, et récemment, ils se sont aussi attaqués aux cryptomonnaies — selon l'entrepreneur Bitcoin Jobby Wicks. Des affaires très médiatisées de vol de cryptomonnaies par SIM swapping apparaissent dans la presse depuis 2016; 2019 a été l'apogée de ces affaires.
En mai, le bureau des procureurs des États-Unis dans le district est du Michigan contre neuf jeunes âgés de 19 à 26 ans : ils seraient membres d'un groupe de hackers appelé “The Community”. Le groupe est accusé de sept attaques de swapping, lors desquelles les hackers ont volé des cryptomonnaies d'une valeur de plus de 2,4 millions de dollars. En avril, un étudiant californien, Joel Ortiz, a été condamné à 10 ans de prison pour SIM swapping; il avait volé 7,5 millions de dollars en cryptomonnaies.
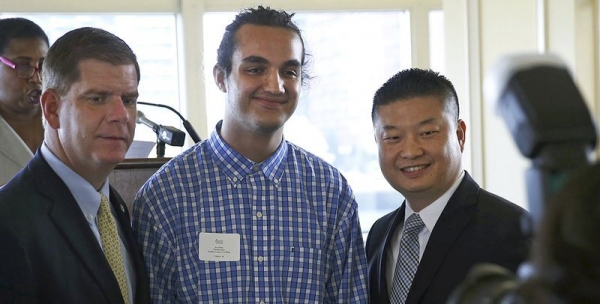
Photo de Joel Ortiz lors d'une conférence de presse à l'université. Deux ans plus tard, il sera arrêté pour cybercriminalité.
Principe du SIM swapping
Le « swapping » signifie échange. Dans tous ces schémas, les criminels s'approprient le numéro de téléphone de la victime, généralement par le biais d'un nouveau tirage de la carte SIM, et l'utilisent pour réinitialiser le mot de passe. Un swapping SIM typique se présente théoriquement comme suit :
- Renseignement. Les fraudeurs obtiennent des données personnelles sur la victime : nom et téléphone. Ils peuvent les trouver dans des sources publiques (réseaux sociaux, amis) ou les obtenir d'un complice — un employé d'un opérateur de téléphonie mobile.
- Blocage. La carte SIM de la victime est désactivée ; il suffira d'appeler le service client de l'opérateur, de donner le numéro et d'affirmer que le téléphone a été perdu.
- Capture, transfert du numéro vers sa propre carte SIM. Cela se fait généralement également par l'intermédiaire d'un complice dans une entreprise de télécommunications ou par falsification de documents.
Dans la réalité, c'est encore plus sévère. Les malfaiteurs choisissent une victime et suivent chaque jour la localisation de son téléphone — une demande d'information sur le fait que l'abonné est en itinérance coûte 1 à 2 centimes. Dès que le propriétaire de la carte SIM s'en va à l'étranger, ils s'arrangent avec un manager dans un magasin de téléphonie pour obtenir une nouvelle carte SIM. Cela coûte environ 50 $ (j'ai trouvé des informations — dans différents pays et chez différents opérateurs, de 20 $ à 100 $), et le manager, dans le pire des cas, sera licencié — il n'y a aucune responsabilité là-dedans.
Maintenant, tous les SMS seront reçus par les criminels, et le propriétaire du téléphone ne pourra rien faire à ce sujet — il est à l'étranger. Ensuite, les malfaiteurs accèdent à tous les comptes de la victime et peuvent changer les mots de passe si besoin.
Chances de récupérer le vol
Les banques font parfois des efforts pour aider les victimes et annulent les transferts de leurs comptes. Ainsi, il est possible de récupérer de l'argent fiat, même si le criminel n'est pas retrouvé. Mais avec les portefeuilles de cryptomonnaie, c'est plus compliqué — tant sur le plan techniqueque législatif. Jusqu'à présent, aucune bourse/portefeuille n'a versé de compensation aux victimes de swapping.
Si les victimes souhaitent défendre leur argent devant le tribunal, elles accusent l'opérateur : il a créé les conditions permettant le vol d'argent sur le compte. C'est exactement ce qu'a fait , qui a perdu 224 millions de dollars à cause du swapping. Il poursuit actuellement la société de télécommunications AT&T.
Jusqu'à présent, aucun pays n'a mis en place de mécanismes opérationnels pour protéger légalement les propriétaires de cryptomonnaies. Il est impossible d'assurer son capital ou d'obtenir une compensation en cas de perte. Par conséquent, prévenir une attaque par échange SIM est plus facile que de lutter contre ses conséquences. Le moyen le plus évident est d'utiliser un "deuxième facteur" plus fiable pour la 2FA.
L'échange SIM n'est pas le seul problème de la 2FA par SMS.
Les codes de confirmation par SMS ne sont pas sécurisés d'un point de vue technique. Les messages peuvent être interceptés en raison de vulnérabilités irrémédiables dans le système de signalisation Signaling System 7 (SS7). La 2FA par SMS est officiellement reconnue comme non sécurisée (l'Institut national des standards et technologies des États-Unis en parle dans son ).
De plus, la présence de la 2FA donne souvent à l'utilisateur un faux sentiment de sécurité, ce qui l'incite à choisir un mot de passe plus simple. Ainsi, cette authentification ne complique pas l'accès, mais le facilite pour l'intrus.
De plus, les SMS arrivent souvent avec un grand retard ou ne parviennent pas du tout.
D'autres méthodes de 2FA
Évidemment, les smartphones et les SMS ne constituent pas les seules options. Il existe d'autres méthodes de 2FA. Par exemple, les codes TAN à usage unique : méthode simple mais fonctionnelle - elle est encore utilisée dans certaines banques. Il y a des systèmes utilisant des données biométriques : empreintes digitales, scans de rétine. Une autre option, qui semble être un compromis raisonnable entre commodité, fiabilité et prix, est l'utilisation d'applications spéciales pour la 2FA : RSA Token, Google Authenticator. Il existe aussi des clés physiques et d'autres méthodes.
En théorie, tout semble logique et fiable. Mais dans la pratique, les solutions 2FA modernes rencontrent des problèmes, ce qui fait que la réalité diffère des attentes.
Selon , l'utilisation de la 2FA est en principe une gêne, et la popularité de la 2FA par SMS s'explique par le "moindre inconvénient par rapport à d'autres méthodes" - obtenir des codes à usage unique est compréhensible pour l'utilisateur.
De nombreux utilisateurs associent les méthodes 2FA à la peur de perdre l'accès. Une clé physique ou une liste de mots de passe TAN peut être perdue ou volée. Personnellement, j'ai eu une mauvaise expérience avec Google Authenticator. Mon premier smartphone avec cette application est tombé en panne — pensez à tous mes efforts pour rétablir l'accès à mes comptes. Un autre problème est la transition vers un nouvel appareil. Google Authenticator ne permet pas l'exportation pour des raisons de sécurité (si les clés peuvent être exportées, où est la sécurité ?). Une fois, j'ai transféré les clés manuellement, puis j'ai décidé qu'il était plus simple de garder mon ancien smartphone dans une boîte sur une étagère.
La méthode 2FA doit être :
- Sûre — seuls vous devez avoir accès au compte, pas des malfaiteurs
- Fiable — vous devez accéder au compte chaque fois que nécessaire
- Pratique et accessible — l'utilisation de la 2FA doit être claire et prendre un minimum de temps
- Peu coûteuse
Nous pensons que la blockchain est une solution appropriée.
Utilisez la 2FA sur la blockchain
Pour l'utilisateur, la 2FA sur la blockchain ressemble à la réception de codes temporaires par SMS. La seule différence est le canal de livraison. La manière de recevoir le code 2FA dépend de ce que propose la blockchain. Dans notre projet (les informations sont dans mon profil), c'est une application Web, Tor, iOS, Android, Linux, Windows, MacOS.
Le service génère un code temporaire et l'envoie dans un messager sur la blockchain. Ensuite, comme d'habitude : l'utilisateur saisit le code reçu dans l'interface du service et s'authentifie.
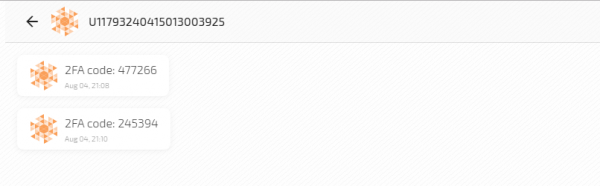
Dans l'article j'ai écrit que la blockchain garantit la sécurité et la confidentialité de la transmission des messages. En ce qui concerne l'envoi des codes 2FA, je mettrai en avant :
- Un clic pour créer un compte — pas de téléphones ni de courriels.
- Tous les messages contenant les codes 2FA sont chiffrés End-to-End avec curve25519xsalsa20poly1305.
- Les attaques MITM sont exclues — chaque message contenant un code 2FA est une transaction sur la blockchain et est signé avec Ed25519 EdDSA.
- Le message avec le code 2FA est intégré dans son bloc. La séquence et le timestamp des blocs ne peuvent pas être modifiés, par conséquent, l'ordre des messages non plus.
- Il n'y a pas de structure centrale qui vérifie la "fiabilité" des messages. Cela est réalisé par un système de nœuds distribués basé sur un consensus, et il appartient aux utilisateurs.
- L'impossibilité de désactiver - les comptes ne peuvent pas être bloqués, et les messages ne peuvent pas être supprimés.
- Accès aux codes 2FA depuis n'importe quel appareil à tout moment.
- Confirmation de la livraison du message avec le code 2FA. Le service envoyant le mot de passe unique sait exactement qu'il a été délivré. Pas de bouton « Renvoi ».
Pour comparer certains autres méthodes 2FA, j'ai préparé un tableau :
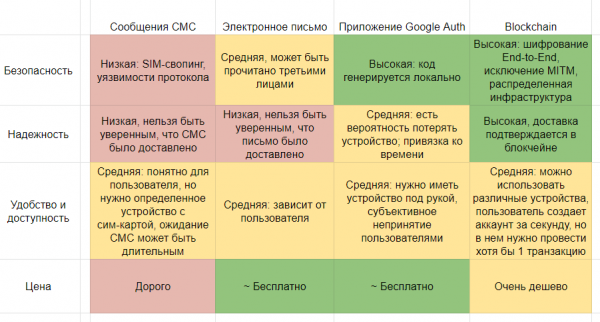
Un compte dans un messager blockchain pour recevoir des codes utilisateur est créé en une seconde - pour se connecter, il suffit d'utiliser la phrase secrète. C'est pourquoi les moyens d'application peuvent être variés : on peut utiliser un seul compte pour recevoir des codes pour tous les services, ou créer un compte distinct pour chaque service.
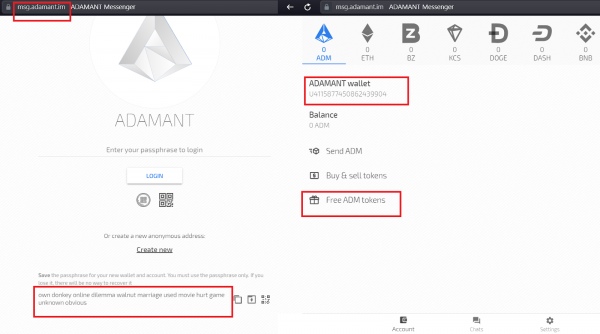
Il y a aussi un inconvénient - le compte doit avoir au moins une transaction. Pour que l'utilisateur reçoive un message crypté avec le code, il faut connaître sa clé publique, qui n'apparaît sur la blockchain qu'après la première transaction. Nous avons contourné ce problème en donnant la possibilité de recevoir des jetons gratuits dans le portefeuille. Cependant, une solution plus appropriée serait de nommer le compte d'après la clé publique. (Pour comparaison, notre numéro de compte U1467838112172792705 est dérivé de la clé publique cc1ca549413b942029c4742a6e6ed69767c325f8d989f7e4b71ad82a164c2ada. Pour le messager, c'est plus pratique et lisible, mais pour le système d'envoi des codes 2FA, c'est une limitation). Je pense qu'à l'avenir, quelqu'un proposera une telle solution et traduira « Commodité et accessibilité » dans la zone verte.
Le coût de l'envoi du code 2FA est vraiment bas - 0,001 ADM, ce qui correspond actuellement à 0,00001 USD. Encore une fois, il est possible de créer votre propre blockchain et de rendre le coût nul.
Comment connecter 2FA sur la blockchain à votre service
J'espère avoir pu intéresser quelques lecteurs pour ajouter l'authentification blockchain à leurs services.
Je vais expliquer comment le faire sur l'exemple de notre messager, et par analogie, vous pouvez utiliser une autre blockchain. Dans l'application de démonstration 2FA, nous utilisons postgresql10 pour stocker les informations sur les comptes.
Étapes de connexion :
- Créer un compte sur la blockchain à partir duquel vous enverrez les codes 2FA. Vous obtiendrez une phrase secrète, qui est utilisée comme clé privée pour crypter les messages avec les codes et pour signer les transactions.
- Ajoutez un script à votre serveur pour générer des codes 2FA. Si vous utilisez déjà un autre méthode 2FA avec l'envoi de mots de passe temporaires, cette étape est déjà complétée.
- Ajoutez un script à votre serveur pour envoyer des codes à l'utilisateur via une messagerie blockchain.
- Créez une interface utilisateur pour l'envoi et la saisie du code 2FA. Si vous utilisez déjà un autre méthode 2FA avec l'envoi de mots de passe temporaires, cette étape est déjà complétée.
1 Création d'un compte
La création d'un compte sur la blockchain consiste à générer une clé privée, une clé publique et une adresse dérivée de celle-ci.
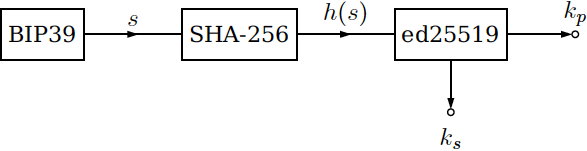
Tout d'abord, une phrase mnémonique BIP39 est générée, à partir de laquelle un hachage SHA-256 est calculé. Ce hachage est utilisé pour générer la clé privée ks et la clé publique kp. À partir de la clé publique, en appliquant le même SHA-256 avec inversion, nous obtenons une adresse sur la blockchain.
Si vous souhaitez envoyer des codes 2FA chaque fois à partir d'un nouveau compte, le code pour créer le compte devra être ajouté au serveur :
import Mnemonic from 'bitcore-mnemonic'
this.passphrase = new Mnemonic(Mnemonic.Words.ENGLISH).toString()

…

import * as bip39 from 'bip39'
import crypto from 'crypto'

adamant.createPassphraseHash = function (passphrase) {
  const seedHex = bip39.mnemonicToSeedSync(passphrase).toString('hex')
  return crypto.createHash('sha256').update(seedHex, 'hex').digest()
}

…

import sodium from 'sodium-browserify-tweetnacl'

adamant.makeKeypair = function (hash) {
  var keypair = sodium.crypto_sign_seed_keypair(hash)
  return {
    publicKey: keypair.publicKey,
    privateKey: keypair.secretKey
  }
}

…

import crypto from 'crypto'

adamant.getAddressFromPublicKey = function (publicKey) {
  const publicKeyHash = crypto.createHash('sha256').update(publicKey, 'hex').digest()
  const temp = Buffer.alloc(8)
  for (var i = 0; i < 8; i++) {
    temp[i] = publicKeyHash[7 - i]
  }
  return 'U' + bignum.fromBuffer(temp).toString()
}
Dans l'application de démonstration, nous avons simplifié — nous avons créé un seul compte dans l'application web, et nous envoyons des codes depuis celui-ci. Dans la plupart des cas, cela est plus pratique pour l'utilisateur : il sait que le service envoie les codes 2FA depuis un compte spécifique et peut le nommer.
2 Génération de codes 2FA
Un code 2FA doit être généré pour chaque connexion de l'utilisateur. Nous utilisons la bibliothèque , mais vous pouvez choisir n'importe laquelle d'autre.
const hotp = speakeasy.hotp({
  counter,
  secret: account.seSecretAscii,
});
Vérification de la validité du code 2FA saisi par l'utilisateur :
se2faVerified = speakeasy.hotp.verify({
  counter: this.seCounter,
  secret: this.seSecretAscii,
  token: hotp,
});
3 Envoi du code 2FA
Pour envoyer un code 2FA, vous pouvez utiliser l'API du nœud de la blockchain, la bibliothèque JS API ou la console. Dans cet exemple, nous utilisons la console — c'est une interface en ligne de commande, un utilitaire qui simplifie l'interaction avec la blockchain. Pour envoyer un message contenant le code 2FA, vous devez utiliser la commande send message de la console.
const util = require('util');
const exec = util.promisify(require('child_process').exec);

…

const command = `adm send message ${adamantAddress} "2FA code: ${hotp}"`;
let { error, stdout, stderr } = await exec(command);
Une méthode alternative pour envoyer des messages consiste à utiliser la méthode send dans la bibliothèque JS API.
4 Interface utilisateur
L'utilisateur doit avoir la possibilité d'entrer le code 2FA, ce qui peut être fait de différentes manières selon la plateforme de votre application. Dans notre exemple, il s'agit de Vue.
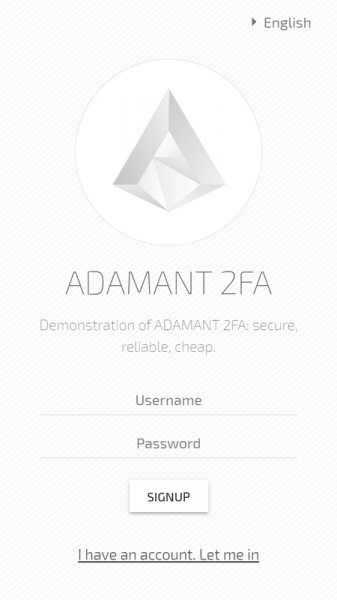
Le code source de l'application de démonstration de l'authentification à deux facteurs sur la blockchain peut être consulté dans . Dans le Readme, il y a un lien vers la démo en direct, pour essayer.
Source : habr.com
