

Dans de nombreux systèmes informatiques, il existe une règle obligatoire de changement périodique des mots de passe. C'est sans doute l'exigence la plus détestée et la plus inutile des systèmes de sécurité. Certains utilisateurs, en guise de hack, se contentent de changer un chiffre à la fin.
Cette pratique a causé de nombreux désagréments. Cependant, les gens ont dû l'endurer, car c'était pour la sécurité. Ce conseil est désormais complètement obsolète. En mai 2019, même Microsoft a finalement supprimé l'exigence de changement périodique des mots de passe du niveau de sécurité de base pour les versions personnelles et serveurs de Windows 10 : voici avec la liste des changements apportés à Windows 10 v 1903 (notez la phrase Abandon des politiques d'expiration de mot de passe qui nécessitent des changements périodiques de mot de passe). Les règles et politiques système Windows 10 Version 1903 et Windows Server 2019 Security Baseline sont intégrées dans le package .
Vous pouvez montrer ces documents à votre direction et dire : les temps ont changé. Le changement obligatoire de mot de passe est un archaïsme, désormais pratiquement officiel. Même un audit de sécurité ne vérifiera plus cette exigence (s'il se base sur les règles officielles de protection de base pour les ordinateurs sous Windows).
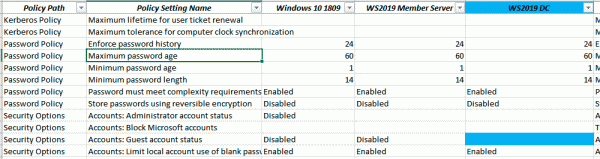
Un extrait de la liste des politiques de sécurité de base de Windows 10 v1809 et des modifications apportées en 1903, où les politiques relatives à la durée de validité des mots de passe ne s'appliquent déjà plus. D'ailleurs, dans la nouvelle version, les comptes administrateur et invité sont également supprimés par défaut.
Microsoft explique clairement sur son blog pourquoi il a abandonné la règle de changement obligatoire de mot de passe : « L'expiration périodique des mots de passe ne protège que contre la probabilité que le mot de passe (ou son hachage) soit volé pendant sa durée de validité et utilisé par une personne non autorisée. Si le mot de passe n'est pas volé, il n'y a aucune raison de le changer. Et si vous avez la preuve que le mot de passe a été volé, vous voudrez évidemment agir immédiatement, plutôt que d'attendre l'expiration pour résoudre le problème ».
Microsoft explique qu'en l'état actuel des choses, il est inapproprié de se protéger contre le vol de mots de passe de cette manière : « Si l'on sait qu'un mot de passe sera probablement volé, combien de temps est acceptable pour permettre à un voleur d'utiliser ce mot de passe volé ? La valeur par défaut est de 42 jours. N'est-ce pas également un délai absurdement long ? En effet, c'est très long, et pourtant notre indicateur de base actuel a été fixé à 60 jours — auparavant à 90 jours — car forcer un changement fréquent entraîne ses propres problèmes. Et si le mot de passe n'est pas forcément volé, vous accumulez ces problèmes sans bénéfice. De plus, si vos utilisateurs sont prêts à échanger un mot de passe contre une friandise, aucune politique de péremption des mots de passe ne sera utile. »
Alternative
Microsoft déclare que ses politiques de sécurité de base sont conçues pour être utilisées par des entreprises bien gérées et préoccupées par la sécurité. Elles sont également destinées à servir de guide pour les auditeurs. Si une telle organisation a mis en place des listes de mots de passe prohibés, une authentification multi-facteurs, la détection des attaques par force brute et la détection de tentatives de connexion anormales, est-il nécessaire d'imposer une expiration périodique des mots de passe ? Et s'ils n'ont pas mis en œuvre des mesures de protection modernes, l'expiration des mots de passe les aidera-t-elle ?
La logique de Microsoft est étonnamment convaincante. Nous avons deux options :
- L'entreprise a mis en place des mesures de protection modernes.
- Société ne a mis en place des mesures de protection modernes.
Dans le premier cas, le changement périodique de mot de passe n'apporte aucun avantage supplémentaire.
Dans le second cas, le changement périodique de mot de passe est inutile.
Ainsi, au lieu de la péremption des mots de passe, il faut utiliser, en premier lieu, l'authentification multi-facteurs. Les mesures de sécurité supplémentaires énumérées ci-dessus : listes de mots de passe prohibés, détection des attaques par force brute et autres tentatives de connexion anormales.
«L'expiration périodique des mots de passe est une mesure de sécurité ancienne et obsolète., conclut Microsoft, et nous ne pensons pas qu'il soit nécessaire d'attribuer une valeur spécifique à notre niveau de protection de base. En le supprimant de notre niveau de base, les organisations peuvent choisir ce qui correspond le mieux à leurs besoins prévus, sans contredire nos recommandations.
Sortie
Que pourrait penser un observateur externe si une entreprise obligeait les utilisateurs à changer régulièrement leurs mots de passe ?
- Étant donné : l'entreprise utilise un mécanisme de sécurité archaïque.
- Hypothèse : l'entreprise n'a pas mis en œuvre de mécanismes de protection modernes.
- Conclusion : ces mots de passe sont plus faciles à obtenir et à utiliser.
Ainsi, exiger un changement régulier de mots de passe rend l'entreprise une cible plus attrayante pour les attaques.
Source : habr.com
