

L'Internet semble être une structure solide, indépendante et indéfectible. En théorie, la résilience du réseau suffirait à survivre à une explosion nucléaire. En réalité, Internet peut être perturbé par un simple petit routeur. Tout cela parce qu'Internet est un empilement de contradictions, de vulnérabilités, d'erreurs et de vidéos de chatons. La base d'Internet, le protocole BGP, présente de nombreux problèmes. Il est étonnant qu'il soit encore en vie. En plus des erreurs présentes dans Internet lui-même, ceux qui le sabotent ne manquent pas : grands fournisseurs d'accès, entreprises, États et attaques DDoS. Que faire face à cela et comment vivre avec ?
La réponse est connue Alexey Outchakin () - le leader de l'équipe d'ingénieurs réseau chez IQ Option. Sa principale tâche est de garantir l'accessibilité de la plateforme aux utilisateurs. Dans l'analyse de la présentation d'Alexey à , nous allons discuter de BGP, des attaques DDoS, de l'interrupteur Internet, des erreurs des fournisseurs, de la décentralisation et des cas où un petit routeur a mis Internet en veille. À la fin - quelques conseils pour survivre à tout cela.
Le jour où Internet a échoué
Je vais ne citer que quelques incidents où la connectivité d'Internet a été rompue. Cela suffira pour avoir une image complète.
« Incident AS7007 ». La première fois qu'Internet a échoué, c'était en avril 1997. Dans le logiciel d'un routeur du système autonome 7007, il y avait une erreur. À un moment donné, le routeur a annoncé à ses voisins sa table de routage interne et a envoyé la moitié du réseau dans un trou noir.
« Le Pakistan contre YouTube ». En 2008, de courageux gars du Pakistan ont décidé de bloquer YouTube chez eux. Ils l'ont fait tellement bien que le monde entier s'est retrouvé sans vidéos de chatons.
« La capture des préfixes VISA, MasterCard et Symantec par Rostelecom ». En 2017, Rostelecom a accidentellement commencé à annoncer les préfixes VISA, MasterCard et Symantec. En conséquence, le trafic financier a été dirigé via des canaux contrôlés par le fournisseur. La fuite a été de courte durée, mais cela a été désagréable pour les entreprises financières.
« Google contre le Japon ». En août 2017, Google a commencé à annoncer sur une partie de ses uplinks les préfixes de grands fournisseurs japonais NTT et KDDI. Le trafic a été envoyé à Google comme transit, probablement par erreur. Comme Google n'est pas un fournisseur et ne fait pas passer le trafic transit, une grande partie du Japon a été laissée sans Internet.
« DV LINK a capturé les préfixes de Google, Apple, Facebook, Microsoft ». En 2017, le fournisseur russe DV LINK a commencé à annoncer pour une raison quelconque les réseaux de Google, Apple, Facebook, Microsoft et d'autres grands acteurs.
«eNet des États-Unis a pris le contrôle des préfixes AWS Route53 et MyEtherwallet». En 2018, un fournisseur de l'Ohio ou l'un de ses clients a annoncé les réseaux d'Amazon Route53 et du portefeuille crypto MyEtherwallet. L'attaque a réussi : même avec un certificat auto-signé, un avertissement s'affichant à l'utilisateur lorsqu'il accédait au site MyEtherwallet, de nombreux portefeuilles ont été détournés et une partie des cryptomonnaies a été volée.
Il y a eu plus de 14 000 incidents de ce type rien qu'en 2017 ! Le réseau est toujours décentralisé, donc tout ne tombe pas et tout le monde. Mais les incidents se produisent par milliers, et tous sont liés au protocole BGP, sur lequel repose Internet.
Les problèmes de BGP
Protocole BGP - Border Gateway Protocol, décrit pour la première fois en 1989 par deux ingénieurs d'IBM et de Cisco Systems sur trois « serviettes » - des feuilles de format A4. Ces reposent encore au siège de Cisco Systems à San Francisco comme une relique du monde des réseaux.
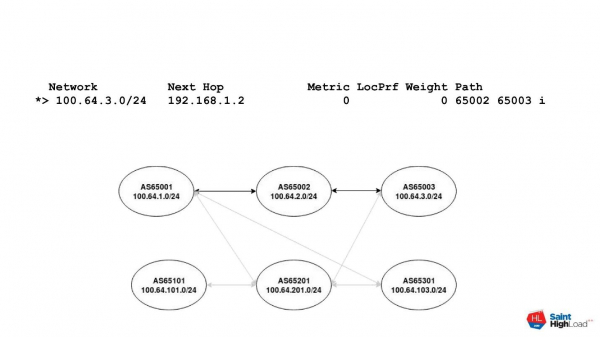
Au cœur du protocole se trouve l'interaction entre les systèmes autonomes — Autonomous Systems ou abrégé AS. Un système autonome est simplement un certain ID, derrière lequel des réseaux IP sont enregistrés dans un registre public. Un routeur avec cet ID peut annoncer ces réseaux au monde. Par conséquent, tout itinéraire sur Internet peut être représenté sous la forme d'un vecteur appelé AS Path. Le vecteur se compose de numéros de systèmes autonomes à travers lesquels il faut passer pour atteindre le réseau de destination.
Par exemple, il existe un réseau composé d'un certain nombre de systèmes autonomes. Il faut passer du système AS65001 au système AS65003. Le chemin d'un système est représenté par le chemin AS sur le schéma. Il se compose de deux systèmes autonomes : 65002 et 65003. Pour chaque adresse destination, il existe un vecteur AS Path composé des numéros des systèmes autonomes que nous devons traverser.
Alors, quels sont les problèmes de BGP ?
BGP est un protocole de confiance
Le protocole BGP est basé sur la confiance. Cela signifie que nous faisons par défaut confiance à notre voisin. C'est une caractéristique de nombreux protocoles qui ont été développés au tout début d'Internet. Comprenons ce que signifie « faire confiance ».
Pas d'authentification du voisin. Formellement, il existe MD5, mais MD5 en 2019 - eh bien...
Pas de filtrage. BGP a des filtres et ils sont décrits, mais ils ne sont pas utilisés, ou mal utilisés. Je vais expliquer plus tard pourquoi.
Très facile de configurer le voisinage. La configuration du voisinage dans le protocole BGP presque sur n'importe quel routeur - quelques lignes de configuration.
Aucun droit de gestion de BGP requis. Pas besoin de passer des examens qui valideront vos compétences. Personne ne vous retirera le droit de configurer BGP en étant ivre.
Deux problèmes principaux
Détournements de préfixes - prefix hijacks. Le détournement de préfixe consiste à annoncer un réseau qui ne vous appartient pas, comme dans le cas de MyEtherwallet. Nous avons pris certains préfixes, convenu avec le fournisseur ou piraté son réseau, et à travers lui, nous annonçons ces réseaux.
Fuites de routes - route leaks. Les fuites sont un peu plus compliquées. Une fuite est un changement de AS Path. Dans le meilleur des cas, le changement entraînera un délai plus long, car il faut emprunter un itinéraire plus long ou par un lien moins chargé. Dans le pire des cas, cela pourrait entraîner un incident similaire à celui de Google et du Japon.
Google lui-même n'est pas un opérateur et n'est pas un système autonome de transit. Mais lorsqu'il a annoncé à son fournisseur les réseaux des opérateurs japonais, le trafic via Google sur AS Path était vu comme plus prioritaire. Le trafic a été redirigé vers là et a été abandonné simplement parce que les paramètres de routage au sein de Google sont plus complexes que de simples filtres à la frontière.
Pourquoi les filtres ne fonctionnent-ils pas ?
Personne ne s'en soucie. C'est la principale raison - tout le monde s'en fiche. L'administrateur d'un petit fournisseur ou d'une entreprise qui s'est connectée à un fournisseur via BGP a pris MikroTik, l'a configuré pour BGP et ne sait même pas qu'il existe des filtres à configurer.
Erreurs de configuration. Quelque chose a été débogué, une erreur a été faite dans le masque, le mauvais réseau a été configuré - et voilà, une erreur de plus.
Aucune possibilité technique. Par exemple, les fournisseurs de services ont de nombreux clients. Idéalement, il faudrait mettre à jour automatiquement les filtres pour chaque client - suivre l'apparition d'un nouveau réseau, savoir s'il a loué son réseau à quelqu'un. Suivre cela est difficile, le faire manuellement est encore plus difficile. Par conséquent, ils mettent simplement des filtres relâchés ou ne mettent pas de filtres du tout.
Exceptions. Il y a des exceptions pour les clients préférés et importants. Surtout dans le cas des interconnexions entre opérateurs. Par exemple, TransTeleCom et Rostelecom disposent de nombreux réseaux et entre eux se trouve une interconnexion. Si l'interconnexion tombe, cela ne sera bon pour personne, donc les filtres sont assouplis ou complètement supprimés.
Informations obsolètes ou inexactes dans l'IRR. Les filtres sont basés sur des informations qui sont inscrites dans IRR — Registre Internet Routing. Ce sont des registres des registraires Internet régionaux. Souvent, ces registres contiennent des informations obsolètes ou inexactes, ou les deux.
Qui sont ces registraires ?
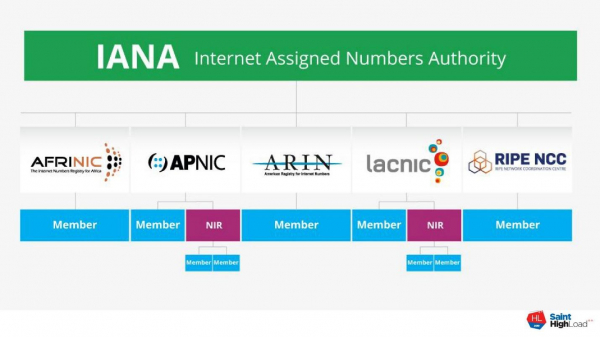
Tous les adresses Internet appartiennent à des organisations. IANA — Internet Assigned Numbers Authority. Lorsque vous achetez un réseau IP chez quelqu'un, vous n'achetez pas des adresses, mais le droit de les utiliser. Les adresses sont une ressource immatérielle, et par convention, elles appartiennent toutes à l'agence IANA.
Le système fonctionne ainsi. L'IANA délègue la gestion des adresses IP et des numéros de systèmes autonomes à cinq registraires régionaux. Ceux-ci attribuent des systèmes autonomes. LIR — registraires Internet locaux. Ensuite, les LIR attribuent des adresses IP aux utilisateurs finaux.
Le désavantage du système est que chaque registraire régional tient ses registres à sa manière. Chacun a sa propre vision sur les informations qui doivent être contenues dans les registres, qui doit les vérifier ou pas. En conséquence, il en résulte le désordre que nous constatons actuellement.
Comment peut-on encore lutter contre ces problèmes ?
IRR — qualité moyenne. Avec l'IRR c'est clair — tout est mauvais.
Communautés BGP. C'est un attribut qui est décrit dans le protocole. Nous pouvons, par exemple, attacher une communauté spéciale à notre annonce, pour que le voisin n'envoie pas nos réseaux à ses propres voisins. Lorsque nous avons une liaison P2P, nous échangeons uniquement nos réseaux. Pour éviter qu'une route ne sorte par inadvertance vers d'autres réseaux, nous attachons une communauté.
Les communautés ne sont pas transitives. C'est toujours un accord entre deux parties, et c'est leur défaut. Nous ne pouvons pas attacher n'importe quelle communauté, à l'exception de celle qui est acceptée par défaut par tous. Nous ne pouvons pas être sûrs que cette communauté sera acceptée et interprétée correctement. Donc, dans le meilleur des cas, si vous parvenez à vous entendre avec votre uplink, il comprendra ce que vous voulez par communauté. Mais il se peut que le voisin ne le comprenne pas, ou que l'opérateur supprime simplement votre balise, et vous n'atteindrez pas ce que vous souhaitiez.
RPKI + ROA ne résout qu'une petite partie des problèmes. RPKI — c'est Resource Public Key Infrastructure — un cadre spécial pour la signature des informations de routage. Bonne idée pour obliger les LIR et leurs clients à maintenir une base de données d'adresses précise. Mais il y a un problème avec cela.
RPKI est aussi un système hiérarchique de clés publiques. IANA possède une clé à partir de laquelle sont générées les clés RIR, et de celles-ci les clés LIR ? avec lesquelles elles signent leur espace d'adressage via des ROAs - Autorisations d'Origine de Route :
— Je certifie que ce préfixe sera annoncé au nom de cette autonomie.
En plus des ROA, il existe d'autres objets, mais nous en parlerons plus tard. Cela semble être une bonne et utile chose. Cependant, cela ne nous protège pas du tout contre les fuites et ne résout pas tous les problèmes de détournement de préfixes. C'est pourquoi les acteurs du marché ne se dépêchent pas de l'adopter. Pourtant, des entreprises majeures comme AT&T et de grands IX ont déjà assuré que les préfixes avec des enregistrements ROA invalides seraient rejetés.
Ils pourront le faire, mais pour l'instant nous avons un nombre énorme de préfixes qui ne sont pas signés. D'une part, il est incertain s'ils sont annoncés de manière valide. D'autre part, nous ne pouvons pas les rejeter par défaut car nous ne sommes pas sûrs que ce soit correct ou non.
Qu'y a-t-il d'autre ?
BGPSec. C'est une idée géniale conçue par des académiques pour un réseau de poneys roses. Ils ont dit :
— Nous avons RPKI + ROA - un mécanisme de certification de la signature de l'espace d'adressage. Créons un attribut BGP distinct et appelons-le BGPSec Path. Chaque routeur signera ses annonces avec sa propre signature qu'il transmettra à ses voisins. Ainsi, nous obtiendrons un chemin de confiance à partir de la chaîne d'annonces signées que nous pourrons vérifier.
En théorie, c'est bien, mais en pratique, il y a beaucoup de problèmes. BGPSec casse beaucoup de mécanismes BGP existants concernant le choix du next-hop et la gestion du trafic entrant/sortant directement sur le routeur. BGPSec ne fonctionnera pas tant que 95% des participants du marché ne l'adopteront pas, ce qui est en soi une utopie.
BGPSec a d'énormes problèmes de performance. Sur le matériel actuel, la vitesse de vérification des annonces est d'environ 50 préfixes par seconde. En comparaison, la table actuelle d'internet avec 700 000 préfixes prendra 5 heures à se synchroniser, pendant lesquelles 10 autres changements se produiront.
BGP Open Policy (BGP basé sur les rôles). Une nouvelle proposition basée sur le modèle Gao-Rexford. Ce sont deux chercheurs qui étudient le BGP.
Le modèle Gao-Rexford se résume ainsi. Pour simplifier, il y a un petit nombre de types d'interactions dans le cas du BGP :
- Provider Customer;
- P2P;
- interaction interne, disons, iBGP.
En fonction du rôle du routeur, certaines politiques d'importation/exportation peuvent déjà être appliquées par défaut. L'administrateur n'a pas besoin de configurer les listes de préfixes. En fonction du rôle convenu entre les routeurs et qui peut être affecté, nous avons déjà certains filtres par défaut. C'est actuellement un brouillon en cours de discussion dans l'IETF. J'espère que nous le verrons bientôt sous forme de RFC et d'implémentation matérielle.
Grands fournisseurs d'Internet
Prenons l'exemple du fournisseur CenturyLink. C'est le troisième plus grand fournisseur aux États-Unis, qui dessert 37 États et possède 15 centres de données.
En décembre 2018, CenturyLink a subi une panne de 50 heures sur le marché américain. Pendant l'incident, il y a eu des problèmes avec le fonctionnement des guichets automatiques dans deux États, et le numéro 911 n'a pas fonctionné pendant plusieurs heures dans cinq États. De plus, la loterie dans l'Idaho a été perturbée. Suite à cet incident, la Commission fédérale des communications des États-Unis mène actuellement une enquête.
La cause de la tragédie réside dans une carte réseau dans un centre de données. La carte a échoué, envoyant des paquets incorrects, et tous les 15 centres de données du fournisseur sont tombés.
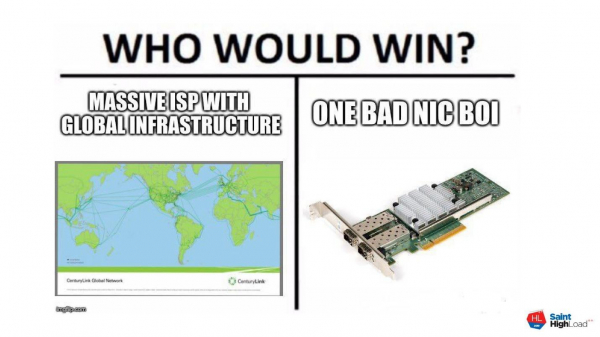
Pour ce fournisseur, l'idée de « trop grand pour tomber »n'a pas fonctionné. Cette idée ne fonctionne pas du tout. On peut prendre n'importe quel grand acteur et le faire tomber à cause d'un petit incident. Aux États-Unis, la connectivité est encore bonne. Les clients de CenturyLink qui avaient des réserves ont massivement migré vers lui. Ensuite, des opérateurs alternatifs se sont plaints de la surcharge de leurs liaisons.
Si hypotétiquement « Kazakhtelecom » tombe, tout le pays restera sans Internet.
Les entreprises
C'est probablement sur Google, Amazon, Facebook et d'autres entreprises que repose Internet ? Non, elles le rendent aussi instable.
En 2017, lors de la conférence ENOG13 à Saint-Pétersbourg, Jeff Houston de APNIC présenté Il y aborde le fait que nous avons pris l'habitude de considérer que les interactions, les flux d'argent et le trafic sur Internet sont verticaux. Nous avons de petits fournisseurs qui paient pour être connectés à des plus grands, qui paient ensuite pour se connecter au transit mondial.
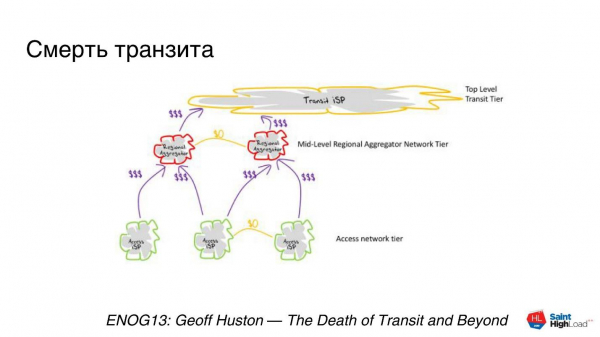
Actuellement, nous avons une structure orientée verticalement. Tout cela est bien, mais le monde change - les grands acteurs construisent leurs câbles transocéaniques pour établir leurs propres backbones.
Nouvelle concernant le câble CDN.
En 2018, TeleGeography a publié une étude indiquant que plus de la moitié du trafic internet n'est plus de l'internet, mais plutôt des backbones CDN des grands acteurs. Ce trafic est lié à l'internet, mais ce n'est plus le réseau dont nous parlions.
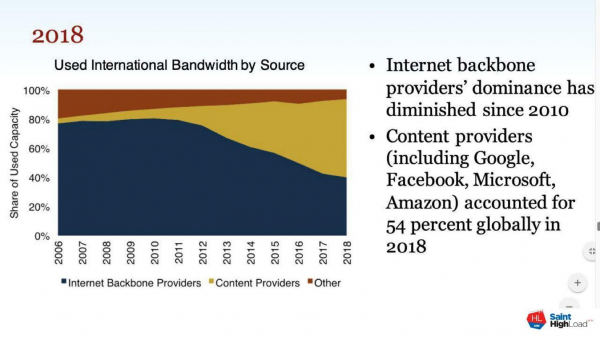
L'internet se divise en un grand ensemble de réseaux faiblement connectés entre eux.
Microsoft a son propre réseau, Google a le sien, et il y a peu de chevauchements entre eux. Le trafic qui a commencé quelque part aux États-Unis passe par les canaux Microsoft à travers l'océan vers l'Europe, quelque part sur un CDN, puis se connecte à votre fournisseur via le CDN ou IX et arrive à votre routeur.
La décentralisation disparaît.
Cette force de l'internet, qui l'aiderait à survivre après une explosion nucléaire, est en train de se perdre. Des lieux de concentration d'utilisateurs et de trafic apparaissent. Si un Google Cloud venait à tomber, de nombreuses personnes seraient touchées en même temps. Nous en avons partiellement fait l'expérience lorsque Roskomnadzor a bloqué AWS. L'exemple de CenturyLink montre que même une petite chose peut suffire.
Auparavant, tout ne tombait pas et ce n'était pas le cas pour tout le monde. À l'avenir, nous pourrions en venir à ce que, en influençant un grand acteur, on puisse causer beaucoup de dommages à plusieurs endroits et à de nombreuses personnes.
Les États
Les États sont les prochains sur la liste, et cela se déroule généralement ainsi.
Notre Roskomnadzor n'est même pas un pionnier dans ce domaine. La pratique de l'Internet shutdown existe en Iran, en Inde, au Pakistan. En Angleterre, il y a un projet de loi pour la possibilité de couper Internet.
Tout grand État souhaite disposer d'un interrupteur pour couper Internet, que ce soit complètement ou par parties : Twitter, Telegram, Facebook. Ils ne comprennent pas vraiment que cela ne fonctionnera jamais, mais ils le désirent ardemment. L'interrupteur est généralement utilisé à des fins politiques — pour éliminer des concurrents politiques, ou lors d'élections imminentes, ou les hackers russes ont encore fait des siennes.
Attaques DDoS
Je ne vais pas prendre le pain des mains de mes camarades de Qrator Labs, ils font cela bien mieux que moi. Ils ont un sur la stabilité d'Internet. Et voici ce qu'ils ont écrit dans le rapport de 2018.
La durée moyenne des attaques DDoS tombe à 2,5 heures. Les attaquants commencent également à compter l'argent, et si la ressource n'est pas tombée immédiatement, ils la laissent rapidement tranquille.
L'intensité des attaques augmente. En 2018, nous avons vu 1,7 To/s sur le réseau Akamai, et ce n'est pas la limite.
De nouvelles vecteurs d'attaque apparaissent et les anciennes se renforcent.De nouveaux protocoles vulnérables à l'amplification voient le jour, et de nouvelles attaques ciblent les protocoles existants, en particulier TLS et similaires.
La majorité du trafic provient des appareils mobiles.Ainsi, le trafic Internet se dirige de plus en plus vers les clients mobiles. Cela nécessite des compétences tant pour ceux qui attaquent que pour ceux qui se défendent.
Il n'y a pas d'immunité.C'est la principale idée : il n'existe pas et n'existera pas de défense universelle qui protège parfaitement contre tous les DDoS.
Le système ne peut pas être mis hors ligne, sauf s'il n'est pas connecté à Internet.
J'espère vous avoir suffisamment effrayé. Réfléchissons maintenant à ce qu'il faut faire.
Que faire ?!
Si vous avez du temps libre, l'envie et des connaissances en anglais, rejoignez les groupes de travail : IETF, RIPE WG. Ce sont des listes de diffusion ouvertes, abonnez-vous aux newsletters, participez aux discussions et assistez aux conférences. Si vous avez le statut de LIR, vous pouvez voter, par exemple, dans RIPE pour différentes initiatives.
Pour les simples mortels, c'est surveillance. Pour savoir ce qui est cassé.
Surveillance : que vérifier ?
Un Ping normal, et pas seulement une vérification binaire - ça fonctionne ou pas. Enregistrez le RTT dans l'historique pour repérer les anomalies par la suite.
Traceroute. C'est un programme utilitaire pour déterminer les itinéraires empruntés par les données dans les réseaux TCP/IP. Il aide à identifier les anomalies et les blocages.
Vérifications HTTP de custom URL et des certificats TLS permettent de détecter les blocages ou la falsification de DNS pour l'attaque, ce qui est pratiquement la même chose. Les blocages sont souvent réalisés par une substitution de DNS et en redirigeant le trafic vers une page d'interception.
Si possible, vérifiez la résolution de votre origine depuis différents endroits avec vos clients, si vous avez une application. Cela vous permettra de découvrir des anomalies d'interception de DNS, une pratique parfois utilisée par les fournisseurs.
Surveillance : d'où vérifier ?
Il n'y a pas de réponse universelle. Vérifiez d'où vient l'utilisateur. Si vos utilisateurs se trouvent en Russie, vérifiez depuis la Russie, mais ne vous limitez pas à cela. Si vos utilisateurs vivent dans différentes régions, vérifiez depuis ces régions. Mais mieux encore, depuis le monde entier.
Surveillance : comment vérifier ?
J'ai trouvé trois méthodes. Si vous en connaissez d'autres, n'hésitez pas à les partager dans les commentaires.
- RIPE Atlas.
- Surveillance commerciale.
- Votre propre réseau de machines virtuelles.
Discutons de chacune d'entre elles.
RIPE Atlas — c'est une petite boîte. Pour ceux qui connaissent le «Révizor» russe, c'est la même boîte, mais avec un autocollant différent.
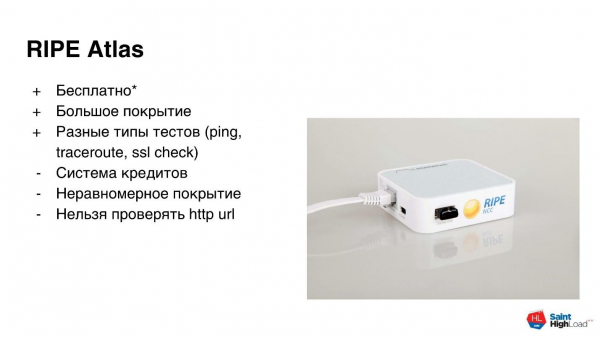
RIPE Atlas — un programme gratuit. Vous vous inscrivez, vous recevez un routeur par email et vous le branchez au réseau. Pour chaque utilisation de votre point de test par quelqu'un d'autre, vous accumulez des crédits. Ces crédits vous permettent de mener vous-même des recherches. Vous pouvez tester de différentes manières : ping, traceroute, vérifier des certificats. La couverture est assez large, avec de nombreux nœuds. Mais il y a des nuances.
Le système de crédits ne permet pas de construire des solutions de production. Les crédits ne suffisent pas pour une recherche permanente ou une surveillance commerciale. Les crédits sont suffisants pour une recherche courte ou une vérification ponctuelle. La norme quotidienne d'un point est consommée par 1 à 2 vérifications.
La couverture n'est pas uniforme. Étant donné que le programme est gratuit des deux côtés, la couverture est bonne en Europe, dans la partie européenne de la Russie et dans certaines régions. Mais si vous avez besoin de l'Indonésie ou de la Nouvelle-Zélande, c'est beaucoup moins bon — il se peut que vous n'ayez pas 50 points par pays.
On ne peut pas vérifier http depuis un point. Cela est dû à des nuances techniques. Ils promettent de corriger cela dans la nouvelle version, mais pour l'instant, il n'est pas possible de vérifier http. On peut seulement vérifier le certificat. Un certain contrôle http ne peut être effectué qu'avec un appareil spécial RIPE Atlas appelé Anchor.
Le deuxième moyen — la surveillance commerciale. Avec cela, tout va bien, vous payez de l'argent, n'est-ce pas ? On vous promet plusieurs dizaines ou centaines de points de surveillance à travers le monde, avec des tableaux de bord attrayants « prêts à l'emploi ». Mais, encore une fois, il y a des problèmes.
C'est payant, parfois très. La surveillance par ping, les vérifications du monde entier et de nombreux contrôles http peuvent coûter plusieurs milliers de dollars par an. Si vos finances le permettent et que vous aimez cette solution, allez-y.
La couverture peut être insuffisante dans la région d'intérêt. Avec le ping, on précise au maximum une partie abstraite du monde — l'Asie, l'Europe, l'Amérique du Nord. Des systèmes de surveillance rares peuvent détailler le point jusqu'à un pays ou une région spécifiques.
Support limité des tests personnalisés. Si vous avez besoin de quelque chose de personnalisé, et pas simplement « coucou » sur un url, alors cela pose également problème.
Le troisième moyen — votre propre surveillance. C'est classique : « Que diriez-vous d'écrire le nôtre ! »
Votre surveillance se transforme en développement de produits logiciels, notamment distribués. Vous recherchez un fournisseur d'infrastructure, regardez comment le déployer et le surveiller - il faut bien surveiller la surveillance, n'est-ce pas ? Et puis, un support est également nécessaire. Réfléchissez dix fois avant de vous lancer. Peut-être vaut-il mieux payer quelqu'un pour le faire à votre place.
Surveillance des anomalies BGP et des attaques DDoS
Ici, il est encore plus simple de s'approvisionner. Les anomalies BGP sont détectées à l'aide de services spécialisés comme QRadar, BGPmon.. Ils prennent une table full view des nombreux opérateurs. En fonction de ce qu'ils voient des différents opérateurs, ils peuvent détecter des anomalies, rechercher des amplificateurs, etc. L'enregistrement est généralement gratuit - il suffit d'entrer le numéro de votre autonome, de s'inscrire aux notifications par e-mail, et le service vous alertera sur vos problèmes.
Dans la surveillance des attaques DDoS, c'est également simple. En règle générale, il s'agit de NetFlow et des journaux.. Il existe des systèmes spécialisés comme FastNetMon, des modules pour Splunk. En dernier recours, il y a votre fournisseur de protection DDoS. Vous pouvez aussi lui envoyer le NetFlow et, sur cette base, il vous avertira des attaques qui vous ciblent.
Conclusions
Ne vous faites pas d'illusions - l'internet va forcément tomber en panne.Tout ne tombera pas en panne et pas pour tout le monde, mais 14 000 incidents en 2017 indiquent que des incidents se produiront.
Votre tâche est de détecter les problèmes le plus tôt possible.Au minimum, pas plus tard que votre utilisateur. En plus de détecter, ayez toujours un « plan B » à portée de main. Le plan est une stratégie sur ce que vous allez faire lorsque tout va s'effondrer : opérateurs de secours, centres de données, CDN. Le plan est une liste de contrôle distincte, qui vous permet de vérifier le fonctionnement de tout. Le plan doit fonctionner sans avoir à faire appel à des ingénieurs réseau, car ils sont généralement peu nombreux et ils veulent dormir.C'est tout. Je vous souhaite une haute disponibilité et une surveillance sereine.
La semaine prochaine, un temps ensoleillé, un haut trafic et une forte concentration de développeurs sont attendus à
HighLoad++ Siberia 2019 de réserver des billets. Nous vous attendons en Sibérie !
Source : habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish