

L'article portera sur les problèmes d'organisation de l'infrastructure réseau de manière traditionnelle et sur les méthodes de solution de ces mêmes questions grâce aux technologies cloud.
Pour référence. Nebula est un environnement SaaS pour la gestion à distance de l'infrastructure réseau. Tous les appareils prenant en charge Nebula sont gérés depuis le cloud via une connexion sécurisée. Il est possible de gérer une vaste infrastructure réseau distribuée à partir d'un centre unique, sans avoir à fournir d'efforts pour sa création.
À quoi sert un autre service cloud ?
Le principal problème lors du travail avec une infrastructure réseau n'est pas la conception du réseau ou l'achat d'équipements, ni même le montage dans le rack, mais tout le reste qu'il faudra faire par la suite avec ce réseau.
Un réseau nouveau — des préoccupations anciennes
Lors de la mise en service d'un nouveau nœud du réseau après le montage et le branchement de l'équipement, la configuration initiale commence. Du point de vue de la "haute direction" — rien de compliqué : "On prend la documentation de travail du projet et on commence à configurer..." C'est tellement facile à dire quand tous les éléments réseau sont présents dans un même centre de données. Si ils sont dispersés dans des filiales, cela devient un véritable casse-tête pour assurer l'accès à distance. Voilà un cercle vicieux : pour obtenir l'accès à distance au réseau, il faut configurer l'équipement réseau, et pour cela, il faut un accès au réseau...
Il faut inventer différents schémas pour sortir du blocage décrit ci-dessus. Par exemple, un ordinateur portable avec accès Internet via un modem USB 4G est connecté à un réseau à configurer via un câble. Sur cet ordinateur portable, un client VPN est lancé, et à travers lui, l'administrateur réseau du siège essaie d'accéder au réseau de la filiale. Le schéma n'est pas des plus clairs — même si l'on amène un ordinateur portable avec un VPN pré-configuré sur le site distant et qu'on lui demande de l'allumer, il n'est pas garanti que tout fonctionne du premier coup. Surtout lorsqu'il s'agit d'une autre région avec un autre fournisseur.
Ainsi, le moyen le plus fiable est de disposer "de l'autre côté du fil" d'un bon spécialiste, capable de configurer sa partie conformément au projet. S'il n'y en a pas dans la filiale, il reste alors des options : soit le recours à l'externalisation, soit une mission.
Il faut également un système de surveillance. Il est nécessaire de l'installer, de le configurer et de l'entretenir (au moins surveiller l'espace disque et faire régulièrement des sauvegardes). Et ce système ne connaît rien de nos équipements tant que nous ne lui fournissons pas d'informations. Pour cela, il faut documenter les paramètres pour tous les équipements et suivre régulièrement l'actualité des enregistrements.
C'est formidable d'avoir un « homme-orchestre » dans l'équipe qui, en plus de ses compétences spécifiques de réseau, sait travailler avec Zabbix ou un autre système similaire. Sinon, il faut soit embaucher une autre personne, soit externaliser.
Remarque. Les erreurs les plus désastreuses commencent souvent par les mots : « Mais qu'est-ce que c'est que de configurer ce Zabbix (Nagios, OpenView, etc.) ? Je vais le configurer rapidement et c'est fait ! »
De l'implémentation à l'exploitation
Examinons un exemple concret.
Un message d'alerte a été reçu indiquant qu'il y a un point d'accès WiFi qui ne répond pas quelque part.
Où se trouve-t-il ?
Bien sûr, un bon administrateur réseau a son propre répertoire, où tout est noté. Les problèmes commencent quand il faut partager ces informations. Par exemple, il est urgent d'envoyer un messager pour enquêter sur place, et pour cela, il faut fournir quelque chose comme : « Point d'accès dans le centre d'affaires rue des Constructeurs, maison 1, au 3ème étage, bureau N 301 près de la porte d'entrée sous le plafond ».
Supposons que nous avons de la chance et que le point d'accès est alimenté par PoE, et que le commutateur permet de le redémarrer à distance. Pas besoin de se déplacer, mais il faut un accès à distance au commutateur. Il reste à configurer le transfert de ports via PAT sur le routeur, à comprendre les VLAN pour les connexions externes, et ainsi de suite. C'est bien si tout est configuré à l'avance. Le travail n'est peut-être pas difficile, mais il doit être réalisé.
Ainsi, le point d'accès a été redémarré. Cela n'a pas aidé ?
Supposons qu'il y a un problème matériel. Maintenant, nous cherchons des informations sur la garantie, le début de l'exploitation et d'autres détails intéressants.
À propos de WiFi. L'utilisation de la version domestique WPA2-PSK, où une seule clé est utilisée pour tous les appareils, n'est pas recommandée dans un environnement professionnel. Premièrement, une clé unique pour tous est tout simplement peu sécurisée, et deuxièmement, lorsque l'un des employés quitte l'entreprise, il faut alors changer cette clé commune et refaire les configurations sur tous les appareils de tous les utilisateurs. Pour éviter ce genre de désagréments, il existe WPA2-Enterprise avec une authentification individuelle pour chaque utilisateur. Cependant, un serveur RADIUS est nécessaire — une autre unité d'infrastructure que l'on doit contrôler, effectuer des sauvegardes, etc.
Notez qu'à chaque étape, que ce soit lors de l'implémentation ou de l'exploitation, nous avons utilisé des systèmes d'assistance. Cela inclut un ordinateur portable avec un accès Internet « externe », un système de surveillance, une base de données de référence sur le matériel, et RADIUS comme système d'authentification. En plus des dispositifs réseau, il faut également gérer des services tiers.
Dans de tels cas, on peut entendre le conseil suivant : « Migrer vers le cloud et ne pas se compliquer la vie ». Il doit certainement exister un Zabbix cloud, peut-être un RADIUS cloud quelque part, et même une base de données cloud pour maintenir la liste des appareils. Le problème est que cela ne doit pas être dispersé, mais « tout en un ». Et cela soulève toujours des questions sur l'organisation de l'accès, la configuration initiale des appareils, la sécurité, et bien d'autres encore.
Comment cela fonctionne-t-il avec Nebula ?
Bien sûr, au départ, le « cloud » ne sait rien de nos plans ni du matériel acquis.
D'abord, un profil organisationnel est créé. C'est-à-dire que toute l'infrastructure : le siège et les filiales sont d'abord inscrits dans le cloud. Les références sont spécifiées, et des comptes sont créés pour déléguer des autorisations.
Il y a deux façons d'enregistrer les appareils utilisés dans le cloud : à l'ancienne — en saisissant simplement le numéro de série lors du remplissage d'un formulaire web ou en scannant un code QR avec un téléphone mobile. Tout ce dont vous avez besoin pour la seconde méthode est un smartphone avec caméra et accès à Internet, y compris via un fournisseur mobile.
Bien sûr, l'infrastructure nécessaire pour stocker les informations, tant pour la comptabilité que pour les paramètres, est fournie par Zyxel Nebula.
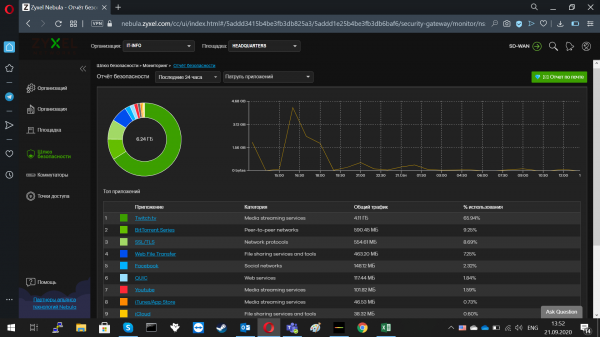
Figure 1. Rapport de sécurité du Nebula Control Center.
Qu'en est-il de la configuration d'accès ? L'ouverture des ports, le transfert du trafic via la passerelle d'entrée, tout ce que les administrateurs de sécurité appellent affectueusement : « faire des trous » ? Heureusement, tout cela n'est pas nécessaire. Les appareils sous Nebula établissent une connexion sortante. L'administrateur se connecte non pas à un appareil séparé, mais au cloud. Nebula agit comme intermédiaire entre les deux connexions : l'appareil et l'ordinateur de l'administrateur réseau. Cela signifie que l'étape de l'appel de l'administrateur entrant peut être minimisée, voire omise. Et aucun « trou » supplémentaire dans le pare-feu.
Et qu'en est-il du serveur RADIUS ? Une certaine authentification centralisée est nécessaire !
Nebula prend également en charge cette fonction. L'authentification des comptes pour accéder au matériel passe par une base de données sécurisée. Cela simplifie fortement la délégation ou le retrait des droits de gestion du système. Pour transférer des droits, nous créons un utilisateur et attribuons un rôle. Pour retirer des droits, nous effectuons les actions inverses.
Il convient de mentionner séparément le WPA2-Enterprise, qui nécessite un service d'authentification distinct. Zyxel Nebula propose son propre équivalent — DPPSK, qui permet d'utiliser WPA2-PSK avec une clé individuelle pour chaque utilisateur.
Questions « gênantes »
Ci-dessous, nous tenterons de répondre aux questions les plus épineuses souvent posées lors de l'adoption d'un service cloud.
Est-ce vraiment sécurisé ?
Dans toute délégation de contrôle et de gestion, deux facteurs jouent un rôle essentiel pour assurer la sécurité : l'anonymisation et le chiffrement.
L'utilisation du chiffrement pour protéger le trafic des regards indiscrets est quelque chose que nos lecteurs connaissent plus ou moins.
L'anonymisation cache au personnel du fournisseur de cloud des informations sur le propriétaire et la source. Les informations personnelles sont supprimées, et aux enregistrements est attribué un identifiant « anonyme ». Ni le développeur du logiciel cloud ni l'administrateur qui gère le système cloud ne peuvent savoir qui est le propriétaire des demandes. « D'où cela vient-il ? Qui pourrait s'en soucier ? » — ces questions resteront sans réponse. L'absence de données sur le propriétaire et la source rend l'insight totalement futile.
Comparé à la pratique traditionnelle de l'externalisation ou de l'embauche d'un administrateur temporaire, il est évident que les technologies cloud sont plus sûres. Un spécialiste IT temporaire en sait suffisamment sur l'organisation qu'il accompagne et peut, volontairement ou non, causer des dommages considérables sur le plan de la sécurité. Il reste également à gérer la question du licenciement ou de la fin du contrat. Parfois, en plus du blocage ou de la suppression du compte, cela entraîne un changement global des mots de passe pour accéder aux services, ainsi qu'un audit de toutes les ressources afin de rechercher des « points d'entrée oubliés » et d'éventuelles « portes dérobées ».
Combien Nebula est-elle plus chère ou moins chère qu'un administrateur temporaire ?
Tout s'apprend par comparaison. Les fonctions de base de Nebula sont disponibles gratuitement. En fait, qu'est-ce qui pourrait être moins cher ?
Bien sûr, il est impossible de se passer totalement d'un administrateur réseau ou de son remplaçant. La question réside dans le nombre de personnes, leur spécialisation et leur répartition sur les sites.
En ce qui concerne le service payant avancé, poser la question directe : est-il plus cher ou moins cher ? — cette approche sera toujours inexacte et unilatérale. Il serait plus correct de comparer plusieurs facteurs, allant des fonds nécessaires pour rémunérer des spécialistes spécifiques à la gestion de leur interaction avec un entrepreneur ou un particulier : contrôle de la qualité, rédaction de documentation, maintien du niveau de sécurité, etc.
Si l'on parle de l'opportunité ou non d'acheter un pack de services payant (Pro-Pack), une réponse approximative pourrait être : si l'organisation est petite, la version de base peut suffire, si l'organisation grandit, il convient alors de réfléchir au Pro-Pack. Les différences entre les versions de Zyxel Nebula peuvent être consultées dans le tableau 1.
Tableau 1. Différences entre les ensembles de fonctionnalités de la version de base et de la version Pro-Pack pour Nebula.
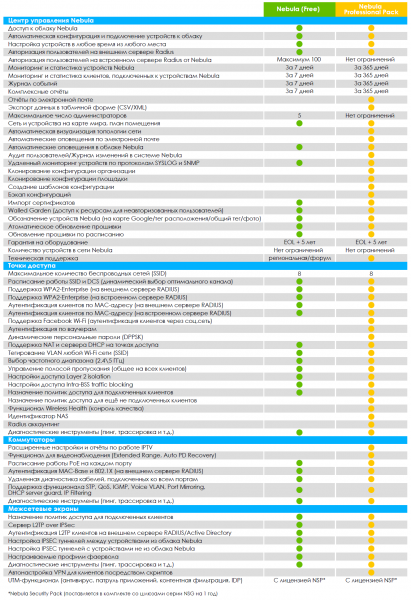
C'est à la fois des rapports avancés, un audit des utilisateurs, le clonage de configuration, et bien plus encore.
Qu'en est-il de la protection du trafic ?
Nebula utilise le protocole pour garantir la sécurité des opérations avec l'équipement réseau.
NETCONF peut fonctionner sur plusieurs protocoles de transport :
- ();
- ();
- ();
- ().
En comparant NETCONF avec d'autres méthodes, par exemple, la gestion via SNMP, il convient de noter que NETCONF prend en charge les connexions TCP sortantes pour surmonter le pare-feu NAT et est considéré comme plus fiable.
Qu'en est-il du support matériel ?
Bien sûr, il ne faut pas transformer le serveur en zoo avec des représentants d'équipements rares et menacés d'extinction. Il est fortement souhaitable que le matériel, qui est regroupé par la technologie de gestion, couvre toutes les directions : du commutateur central aux points d'accès. Les ingénieurs de Zyxel se sont souciés de cette possibilité. De nombreux appareils fonctionnent sous la gestion de Nebula :
- commutateurs centraux 10G ;
- commutateurs de niveau d'accès ;
- commutateurs avec PoE ;
- points d'accès ;
- passerelles réseau.
En utilisant une large gamme d'appareils pris en charge, il est possible de construire des réseaux pour différents types de tâches. Cela est particulièrement pertinent pour les entreprises en croissance, non pas vers le haut, mais latéralement, en explorant constamment de nouveaux sites pour mener des affaires.
Développement constant
Les dispositifs réseau utilisant la méthode de gestion traditionnelle n'ont qu'une seule voie d'amélioration : la modification de l'appareil lui-même, qu'il s'agisse d'un nouveau firmware ou de modules supplémentaires. Dans le cas de Zyxel Nebula, il y a une voie supplémentaire pour les améliorations : via l'amélioration de l'infrastructure cloud. Par exemple, après la mise à jour du Nebula Control Center (NCC) vers la version 10.1 (21 septembre 2020), de nouvelles possibilités sont disponibles pour les utilisateurs, en voici quelques-unes :
- le propriétaire de l'organisation peut maintenant transférer tous les droits de propriété à un autre administrateur dans la même organisation ;
- un nouveau rôle appelé « Représentant du propriétaire », qui dispose des mêmes droits que le propriétaire de l'organisation ;
- une nouvelle fonction de mise à jour du firmware à l'échelle de l'organisation (fonction Pro-Pack) ;
- deux nouvelles options ont été ajoutées à la topologie : redémarrage de l'appareil et activation/désactivation de l'alimentation du port PoE (fonction Pro-Pack) ;
- prise en charge de nouveaux modèles de points d'accès : WAC500, WAC500H, WAC5302D-Sv2 et NWA1123ACv3 ;
- prise en charge de l'authentification par bons avec impression de codes QR (fonction Pro-Pack).
Liens utiles
Source : habr.com
