

Dans l'esprit des personnes non initiées, le travail d'un administrateur de la sécurité ressemble à un match palpitant entre un anti-hacker et de méchants hackers qui envahissent sans cesse le réseau d'entreprise. Et notre héros, en temps réel, repousse habilement et rapidement les attaques audacieuses avec des commandes, pour finalement triompher brillamment.
Un véritable mousquetaire avec un clavier à la place de l'épée et du mousquet.
En réalité, tout cela semble banal, simple, et même, on peut le dire, ennuyeux.
L'une des principales méthodes d'analyse reste la lecture des journaux d'événements. Un examen minutieux concernant :
- qui essaie de se connecter d'où et vers où, auquel accès à une ressource était tenté, et comment il a prouvé ses droits d'accès à la ressource ;
- quelles étaient les pannes, les erreurs et simplement les coïncidences suspectes ;
- qui et comment a testé le système, scanné les ports et tenté de deviner les mots de passe ;
- et ainsi de suite…
Mais où est la romance ici, bon sang, espérons juste ne pas s'endormir au volant.
Pour que nos spécialistes ne perdent pas complètement l'amour de l'art, des outils sont inventés pour leur faciliter la vie. Ce sont divers analyseurs (parseurs de journaux), systèmes de surveillance avec des alertes sur les événements critiques et bien plus encore.
Cependant, si l'on prend un bon outil et qu'on commence à l'installer manuellement sur chaque appareil, par exemple, un passerelle Internet, ce ne sera pas si simple, pas si pratique, et en plus, il faut posséder des connaissances supplémentaires provenant de domaines complètement différents. Par exemple, où installer le logiciel de surveillance ? Sur un serveur physique, une machine virtuelle, un appareil spécial ? Sous quelle forme stocker les données ? S'il s'agit d'une base de données, laquelle ? Comment faire une sauvegarde et est-ce nécessaire ? Comment assurer la gestion ? Quelle interface utiliser ? Comment protéger le système ? Quelle méthode de chiffrement utiliser — et bien d'autres questions.
C'est beaucoup plus simple lorsqu'il existe un mécanisme unique qui prend en charge la résolution de toutes ces questions, offrant à l'administrateur la possibilité de travailler strictement dans le cadre de sa spécialité.
Conformément à la tradition, le terme « cloud » désigne tout ce qui n'est pas localisé sur cet hébergeur. Le service cloud Zyxel CNM SecuReporter permet non seulement de résoudre de nombreux problèmes, mais fournit également des outils pratiques.
Qu'est-ce que Zyxel CNM SecuReporter?
C'est un service d'analyse intelligent avec des fonctionnalités de collecte de données, d'analyse statistique (correlation) et de génération de rapports pour le matériel Zyxel de la série ZyWALL et autres. Il offre aux administrateurs réseau une vue centralisée des différentes activités sur le réseau.
Par exemple, des attaquants peuvent essayer de pirater le système de protection en utilisant des mécanismes d'attaques du type furtif, ciblé et persistent. SecuReporter détecte les comportements suspects, ce qui permet à l'administrateur de prendre les mesures de protection nécessaires grâce à la configuration de ZyWALL.
Bien sûr, assurer la sécurité est impensable sans une analyse constante des données fournissant des alertes en temps réel. On peut dessiner de beaux graphiques, mais si l'administrateur n'est pas informé de ce qui se passe... Non, cela ne peut pas arriver avec SecuReporter !
Certaines questions sur l'utilisation de SecuReporter
Analyse
L'analyse des événements est au cœur de la construction de la sécurité de l'information. En analysant les incidents, un spécialiste de la sécurité peut prévenir ou arrêter à temps une attaque, ainsi que recueillir des informations détaillées pour la reconstruction dans le but de collecter des preuves.
Quels sont les avantages de l'« architecture cloud »?
Ce service est construit selon le modèle Software as a Service (SaaS), ce qui simplifie la mise à l'échelle en utilisant la puissance des serveurs distants, des systèmes de stockage de données distribués, etc. L'application du modèle cloud permet de s'abstraire des nuances matérielles et logicielles, en concentrant tous les efforts sur la création et l'amélioration du service de protection.
Pour l'utilisateur, cela permet de réduire considérablement les coûts d'achat de matériel pour le stockage, l'analyse et la fourniture d'accès, sans avoir à se soucier des tâches de maintenance comme la sauvegarde, les mises à jour, la prévention des pannes, etc. Il suffit de disposer d'un appareil compatible avec SecuReporter et d'une licence appropriée.
IMPORTANT ! Grâce à l'architecture cloud, les administrateurs de la sécurité peuvent surveiller proactivement l'état du réseau à tout moment et en tout lieu. Cela résout le problème, notamment en ce qui concerne les congés, les arrêts maladie, etc. L'accès au matériel, par exemple, un vol d'ordinateur portable utilisé pour accéder à l'interface web de SecuReporter, ne donnera rien, à condition que son propriétaire n'ait pas enfreint les règles de sécurité, n'ait pas stocké de mots de passe localement, etc.
L'option de gestion cloud convient aussi bien aux entreprises monométières situées dans une même ville qu'aux structures avec des filiales. Cette indépendance par rapport à la localisation est nécessaire dans divers secteurs, par exemple pour les fournisseurs de services ou les développeurs de logiciels, dont les activités sont réparties dans différentes villes.
Nous parlons beaucoup des capacités d'analyse, mais que signifie cela exactement ?
Ce sont divers outils d'analyse, comme des résumés de fréquence des événements, des listes Top-100 des principales (réelles et supposées) victimes d'un événement particulier, des journaux indiquant des cibles spécifiques pour une attaque, etc. Tout ce qui aide l'administrateur à identifier des tendances cachées et à détecter un comportement suspect des utilisateurs ou des services.
Et qu'en est-il des rapports ?
SecuReporter permet de configurer le format des rapports et ensuite d'obtenir le résultat au format PDF. Bien sûr, il est possible d'intégrer dans le rapport son propre logo, le titre du rapport, des notes ou des recommandations. La création de rapports est prévue au moment de la demande ou selon un calendrier, par exemple, une fois par jour, semaine ou mois.
Il est possible de configurer la génération d'alertes en tenant compte de la spécificité du trafic au sein de l'infrastructure réseau.
Peut-on réduire le risque des personnes internes ou simplement des négligents ?
Un outil spécial, User Partially Quotient, permet à l'administrateur de calculer rapidement les utilisateurs à risque, sans efforts supplémentaires et en tenant compte des dépendances entre différents journaux ou événements réseau.
C'est-à-dire qu'une analyse approfondie de tous les événements et du trafic liés aux utilisateurs ayant eu un comportement suspect est effectuée.
Quels autres points sont caractéristiques de SecuReporter ?
Configuration simple pour les utilisateurs finaux (administrateurs de la sécurité).
L'activation de SecuReporter dans le cloud se fait par une procédure de configuration simple. Après cela, les administrateurs ont immédiatement accès à toutes les données, outils d'analyse et de reporting.
Multi-Tenants sur une plateforme cloud unique — il est possible de configurer votre propre analyse pour chaque client. Encore une fois, avec l'augmentation de la base de clients grâce à l'architecture cloud, il est facile d'adapter le système de contrôle sans nuire à l'efficacité.
Lois sur la protection des données
IMPORTANT ! Zyxel accorde une grande importance aux lois internationales et locales ainsi qu'à d'autres réglementations sur la protection des données personnelles, y compris le RGPD et les Principes de protection de la vie privée de l'OCDE. Il respecte la loi fédérale « Sur les données personnelles » du 27.07.2006 n° 152-FZ.
Pour garantir la conformité, SecuReporter intègre trois options de protection des données personnelles :
- données non anonymisées — les données personnelles sont totalement identifiables dans l'Analyzer, le Report et les Archive Logs téléchargés ;
- partiellement anonymisées — les données personnelles sont remplacées par leurs identifiants artificiels dans les Archive Logs ;
- totalement anonymisées — les données personnelles sont complètement anonymisées dans l'Analyzer, le Report et les Archive Logs téléchargés.
Comment activer l'utilisation de SecuReporter sur l'appareil ?
Prenons l'exemple de l'appareil ZyWall (ici nous avons le ZyWall 1100). Accédez à la section des paramètres (onglet de droite avec une icône en forme de deux engrenages). Ensuite, développez la section Cloud CNM et sélectionnez le sous-élément SecuReporter.
Pour permettre l'utilisation du service, il faut activer l'élément Enable SecuReporter. De plus, il est conseillé d'activer l'option Include Traffic Log pour collecter et analyser les journaux de trafic.
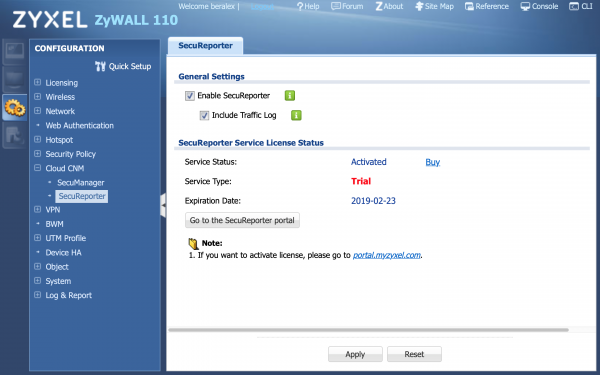
Figure 1. Activation de SecuReporter.
La deuxième étape consiste à autoriser la collecte de statistiques. Cela se fait dans la section Monitoring (onglet de droite avec une icône en forme de moniteur).
Ensuite, accédez à la section UTM Statistics, sous-section App Patrol. Ici, il faut activer l'option Collect Statistics.
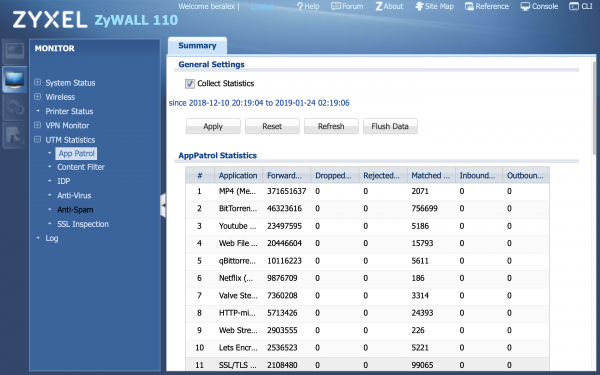
Figure 2. Activation de la collecte de statistiques.
Voilà, vous pouvez vous connecter à l'interface web de SecuReporter et utiliser le service cloud.
IMPORTANT ! Il existe une excellente documentation pour SecuReporter au format PDF. Vous pouvez la télécharger à .
Description de l'interface web de SecuReporter
Il n'est pas possible de donner un récit détaillé de toutes les fonctions que SecuReporter offre à l'administrateur de sécurité — il y en a suffisamment pour un seul article.
Nous allons donc nous limiter à une brève description des services visibles par l'administrateur et avec lesquels il travaille constamment. Voici donc la composition de la console web SecuReporter.
Carte
Cette section affiche l'équipement enregistré en indiquant la ville, le nom de l'appareil et l'adresse IP. Des informations sur l'état de l'appareil et le statut des alertes sont également fournies. Sur la carte Threat Map, vous pouvez voir la source des paquets utilisés par les attaquants et la fréquence des attaques.
Tableau de bord
Informations succinctes sur les actions principales et un aperçu analytique condensé pour la période spécifiée. Vous pouvez indiquer une durée de 7 jours jusqu'à 1 heure.
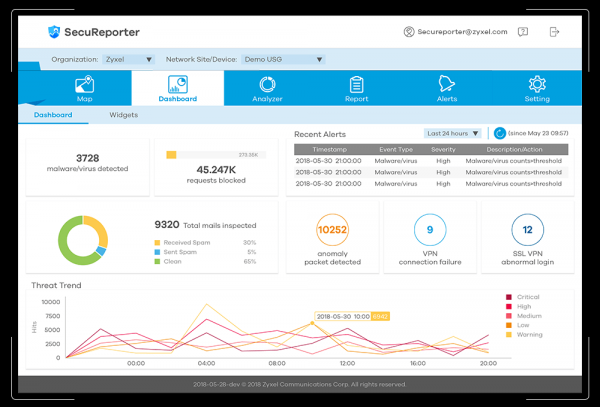
Figure 3. Exemple d'apparence de la section Dashboard.
Analyseur
Le nom parle de lui-même. C'est la console de l'outil éponyme qui diagnostique le trafic suspect sur la période choisie, identifie les tendances d'apparition des menaces et collecte des informations sur les paquets suspects. L'analyseur peut suivre le code malveillant le plus fréquemment rencontré, ainsi que fournir des informations supplémentaires concernant les problèmes de sécurité.
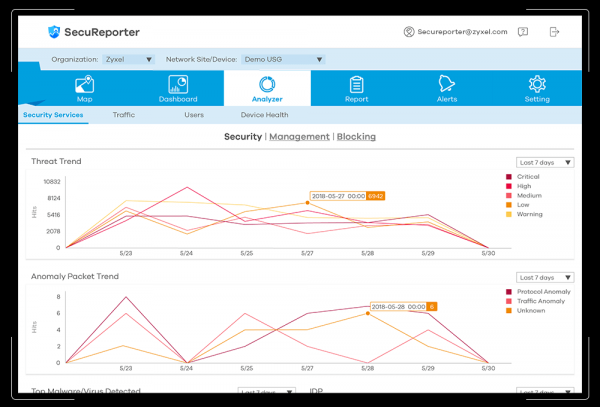
Figure 4. Exemple d'apparence de la section Analyseur.
Rapport
Dans cette section, l'utilisateur a accès à des rapports personnalisables avec une interface graphique. Les informations requises peuvent être collectées et présentées sous une forme pratique immédiatement ou selon un calendrier établi.
Alertes
Ici, vous pouvez configurer le système d'alerte. Il est possible de définir des seuils et différents niveaux d'importance, ce qui simplifie le processus de détection des anomalies et des attaques potentielles.
Paramètres
Eh bien, en fait, les paramètres sont ceux qui sont.
Il convient de noter que SecuReporter peut prendre en charge différentes politiques de protection lors du traitement des données personnelles.
Conclusion
Les méthodes locales d'analyse des statistiques liées à la sécurité se sont en principe bien comportées.
Cependant, l'éventail et la gravité des menaces augmentent chaque jour. Le niveau de protection qui convenait auparavant à tout le monde devient progressivement insuffisant.
En plus des problèmes mentionnés, l'utilisation de solutions locales nécessite des efforts pour maintenir leur fonctionnement (entretien du matériel, sauvegardes, etc.). Il existe également la problématique de l'emplacement à distance - il n'est pas toujours possible de garder un administrateur de sécurité au bureau 24 heures sur 24, 7 jours sur 7. Par conséquent, il faut organiser un accès sécurisé au système local depuis l'extérieur et le gérer de manière autonome.
L'utilisation de services cloud permet d'éviter de tels problèmes, en se concentrant sur le maintien du niveau de sécurité requis et la protection contre les intrusions, ainsi que les violations des règles par les utilisateurs.
SecuReporter est un exemple de mise en œuvre réussie d'un tel service.
Promotion
À partir d'aujourd'hui, pour les acheteurs de pare-feu prenant en charge Secureporter, une promotion conjointe entre Zyxel et notre partenaire Gold, la société X-Com, est en cours :
Liens utiles
[1] .
[2] sur le site officiel de Zyxel.
[3] .
Source : habr.com
