

Exemples pratiques , qui élèveront vos compétences en administration système à distance à un nouveau niveau. Les commandes et conseils vous aideront non seulement à utiliser SSH, mais aussi à naviguer plus habilement dans le réseau.
Connaître quelques astuces ssh est utile à tout administrateur système, ingénieur réseau ou spécialiste de la sécurité.
Exemples pratiques d'utilisation de SSH
D'abord les bases
Analyse de la ligne de commande SSH
Dans l'exemple suivant, les paramètres habituels fréquemment utilisés lors de la connexion à un serveur distant sont employés SSH.
localhost:~$ ssh -v -p 22 -C neo@remoteserver-v: la sortie des informations de débogage est particulièrement utile lors de l'analyse des problèmes d'authentification. Peut être utilisé plusieurs fois pour obtenir des informations supplémentaires.- p 22: port pour se connecter au serveur SSH distant. 22 n'est pas nécessaire à spécifier car c'est la valeur par défaut, mais si le protocole utilise un autre port, il doit être indiqué avec le paramètre-p. Le port d'écoute est spécifié dans le fichiersshd_configau formatPort 2222.-C: compression pour la connexion. Si vous disposez d'une connexion lente ou si vous visualisez beaucoup de texte, cela peut accélérer la communication.neo@: la chaîne avant le symbole @ désigne le nom d'utilisateur pour l'authentification sur le serveur distant. Si ce dernier n'est pas spécifié, le nom d'utilisateur de la session actuelle sera utilisé par défaut (~$ whoami). L'utilisateur peut également être précisé avec le paramètre-l.remoteserver: le nom de l'hôte auquel on se connectessh, cela peut être un nom de domaine complet, une adresse IP ou tout hôte dans le fichier hosts local. Pour se connecter à un hôte qui prend en charge à la fois IPv4 et IPv6, on peut ajouter dans la ligne de commande le paramètre-4ou-6pour un bon résolving.
Tous les paramètres énumérés ci-dessus sont facultatifs, sauf remoteserver.
Utilisation du fichier de configuration
Bien que beaucoup soient familiers avec le fichier sshd_config, il existe aussi un fichier de configuration client pour la commande ssh. La valeur par défaut ~/.ssh/config, mais cela peut être défini comme paramètre pour l'option -F.
Host *
     Port 2222

Host remoteserver
     HostName remoteserver.thematrix.io
     User neo
     Port 2112
     IdentityFile /home/test/.ssh/remoteserver.private_key
Dans le fichier de configuration ssh ci-dessus, il y a deux entrées hôte. La première représente tous les hôtes, pour laquelle le paramètre de configuration Port 2222 s'applique à tous. La seconde indique qu'un nom d'utilisateur, un port, un FQDN et un IdentityFile différents doivent être utilisés pour l'hôte remoteserver .
Le fichier de configuration peut faire gagner beaucoup de temps en saisie, permettant d'appliquer automatiquement une configuration avancée lors de la connexion à des hôtes spécifiques.
Copier des fichiers via SSH à l'aide de SCP
Le client SSH est livré avec deux autres outils très pratiques pour copier des fichiers via une connexion ssh sécurisée.Ci-dessous, vous trouverez un exemple d'utilisation standard des commandes scp et sftp. Notez que de nombreux paramètres pour ssh s'appliquent également dans ces commandes.
localhost:~$ scp mypic.png neo@remoteserver:/media/data/mypic_2.pngDans cet exemple, le fichier mypic.png a été copié sur remoteserver dans le dossier /media/data et a été renommé en mypic_2.png.
N'oubliez pas la différence dans le paramètre de port. C'est là que beaucoup de gens se trompent en lançant scp depuis la ligne de commande. Ici, le paramètre de port -P, pas -p, comme dans le client ssh ! Vous oublierez, mais ne vous inquiétez pas, tout le monde oublie.
Pour ceux qui sont familiers avec le ftp, beaucoup des commandes se ressemblent dans sftp. Vous pouvez faire push, put et ls, comme le cœur le désire.
sftp neo@remoteserverExemples pratiques
Dans beaucoup de ces exemples, il est possible d'atteindre le résultat par différentes méthodes. Comme dans tous nos et exemples, nous privilégions les exemples pratiques qui font simplement le travail.
1. Proxy socks SSH
La fonction SSH Proxy numéro 1 pour une bonne raison. Elle est plus puissante que beaucoup ne le supposent et vous donne accès à tout système auquel le serveur distant a accès, en utilisant pratiquement n'importe quelle application. Le client SSH peut tunneliser le trafic via un serveur proxy SOCKS avec une simple commande. Il est important de comprendre que le trafic vers des systèmes distants proviendra du serveur distant, comme indiqué dans les logs du serveur web.
localhost:~$ ssh -D 8888 user@remoteserver

localhost:~$ netstat -pan | grep 8888
tcp        0      0 127.0.0.1:8888       0.0.0.0:*               LISTEN      23880/ssh
Ici, nous lançons un proxy SOCKS sur le port TCP 8888, la deuxième commande vérifie que le port est actif en mode écoute. 127.0.0.1 indique que le service fonctionne uniquement sur localhost. Nous pouvons appliquer une commande légèrement différente pour écouter toutes les interfaces, y compris Ethernet ou Wi-Fi, cela permettra à d'autres applications (navigateurs, etc.) de notre réseau de se connecter au service proxy via le proxy SOCKS SSH.
localhost:~$ ssh -D 0.0.0.0:8888 user@remoteserverNous pouvons maintenant configurer le navigateur pour se connecter au proxy SOCKS. Dans Firefox, sélectionnez Paramètres | Général | Paramètres réseau. Indiquez l'adresse IP et le port pour la connexion.
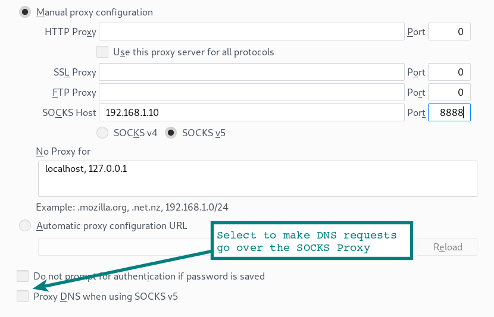
Faites attention à l'option en bas du formulaire, pour que les requêtes DNS du navigateur passent également par le proxy SOCKS. Si vous utilisez un serveur proxy pour chiffrer le trafic web sur le réseau local, vous voudrez certainement sélectionner cette option pour que les requêtes DNS soient tunnélisées à travers la connexion SSH.
Activation du proxy SOCKS dans Chrome
Lancer Chrome avec des paramètres de ligne de commande spécifiques active le proxy SOCKS, ainsi que le tunneling des requêtes DNS depuis le navigateur. Confiance, mais vérification. Utilisez pour vérifier que les requêtes DNS ne sont plus visibles.
localhost:~$ google-chrome --proxy-server="socks5://192.168.1.10:8888"Utilisation d'autres applications avec un proxy
Gardez à l'esprit que de nombreuses autres applications peuvent également utiliser un proxy SOCKS. Le navigateur web est tout simplement le plus populaire d'entre eux. Certaines applications ont des options de configuration pour activer le serveur proxy. D'autres ont besoin d'un petit coup de pouce avec un utilitaire. Par exemple, permet de lancer Microsoft RDP et autres via un proxy SOCKS.
localhost:~$ proxychains rdesktop $RemoteWindowsServerLes options de configuration du proxy SOCKS se trouvent dans le fichier de configuration de proxychains.
Astuce : si vous utilisez le bureau distant depuis Linux vers Windows ? Essayez le client . C'est une implémentation plus moderne que
rdesktop, offrant une interaction beaucoup plus fluide.
Utilisation de SSH via un proxy socks
Vous êtes assis dans un café ou un hôtel - et vous devez utiliser un WiFi plutôt peu fiable. À partir de votre ordinateur portable, lancez localement un proxy ssh et établissez un tunnel ssh vers votre réseau domestique sur un Raspberry Pi local. En utilisant un navigateur ou d'autres applications configurées pour un proxy socks, nous pouvons accéder à n'importe quel service réseau de notre réseau domestique ou naviguer sur Internet via la connexion domestique. Tout entre votre ordinateur portable et le serveur domestique (via Wi-Fi et Internet jusqu'à la maison) est chiffré dans le tunnel SSH.
2. Tunnel SSH (redirection de ports)
Dans sa forme la plus simple, un tunnel SSH ouvre simplement un port sur votre système local, qui se connecte à un autre port à l'autre extrémité du tunnel.
localhost:~$ ssh -L 9999:127.0.0.1:80 user@remoteserver Examinons le paramètre -L. Il peut être considéré comme le côté local à l'écoute. Ainsi, dans l'exemple ci-dessus, le port 9999 est écouté du côté localhost et redirigé à travers le port 80 sur remoteserver. Notez que 127.0.0.1 se réfère à localhost sur le serveur distant !
Montons d'un niveau. Dans l'exemple suivant, les ports d'écoute sont liés à d'autres nœuds du réseau local.
localhost:~$ ssh -L 0.0.0.0:9999:127.0.0.1:80 user@remoteserverDans ces exemples, nous nous connectons à un port sur le serveur web, mais cela peut être un proxy ou tout autre service TCP.
3. Tunnel SSH vers un hôte distant
Nous pouvons utiliser les mêmes paramètres pour établir un tunnel depuis le serveur distant vers un autre service exécuté sur un troisième système.
localhost:~$ ssh -L 0.0.0.0:9999:10.10.10.10:80 user@remoteserverDans cet exemple, nous redirigeons le tunnel de remoteserver vers un serveur web fonctionnant sur 10.10.10.10. Le trafic de remoteserver vers 10.10.10.10 n'est plus dans le tunnel SSH. Le serveur web sur 10.10.10.10 considérera remoteserver comme la source des requêtes web.
4. Tunnel SSH inversé
Ici, nous configurons un port d'écoute sur le serveur distant qui se connectera de nouveau à un port local sur notre localhost (ou un autre système).
localhost:~$ ssh -v -R 0.0.0.0:1999:127.0.0.1:902 192.168.1.100 user@remoteserverDans cette session SSH, une connexion est établie depuis le port 1999 sur remoteserver vers le port 902 sur notre client local.
5. Proxy SSH inversé
Dans ce cas, nous configurons un proxy socks sur notre connexion SSH, cependant, le proxy écoute à l'autre extrémité du serveur. Les connexions à ce proxy distant apparaissent désormais à travers le tunnel comme du trafic depuis notre localhost.
localhost:~$ ssh -v -R 0.0.0.0:1999 192.168.1.100 user@remoteserverDépannage des tunnels SSH distants
Si vous rencontrez des problèmes avec les options SSH distantes, vérifiez avec netstat, à quels autres interfaces le port d'écoute est connecté. Bien que nous ayons spécifié 0.0.0.0 dans nos exemples, si la valeur GatewayPorts dans sshd_config est définie sur non, alors l'auditeur sera lié uniquement à localhost (127.0.0.1).
Avertissement de sécurité
Notez qu'en ouvrant des tunnels et des proxies socks, les ressources réseau internes peuvent être accessibles depuis des réseaux non fiables (comme Internet !). Cela peut représenter une menace sérieuse pour la sécurité, alors assurez-vous de comprendre ce qu'est un auditeur et quel accès il a.
6. Installation de VPN via SSH
Un terme général parmi les spécialistes des méthodes d'attaque (testeurs d'intrusion et autres) est « point d'ancrage dans le réseau ». Une fois la connexion établie dans un système, ce système devient une passerelle pour un accès supplémentaire au réseau. Le point d'ancrage permet d'étendre l'accès.
Pour ce point d'ancrage, nous pouvons utiliser un proxy SSH et proxychains, cependant, il y a quelques limitations. Par exemple, il n'est pas possible de travailler directement avec des sockets, donc nous ne pourrons pas scanner des ports internes au réseau via SYN.
En utilisant cette option VPN plus avancée, la connexion est réduite à niveau 3. Nous pouvons alors simplement diriger le trafic à travers le tunnel en utilisant le routage réseau standard.
La méthode utilise ssh, iptables, interfaces tun et le routage.
Tout d'abord, il faut définir ces paramètres dans sshd_config. Étant donné que nous modifions les interfaces à la fois dans le système distant et le système client, nous avons besoin de droits root des deux côtés.
PermitRootLogin yes
PermitTunnel yes
Ensuite, nous établirons la connexion ssh en utilisant le paramètre qui demande l'initialisation des dispositifs tun.
localhost:~# ssh -v -w any root@remoteserver Nous devrions maintenant avoir un dispositif tun lors de l'affichage des interfaces (# ip a). L'étape suivante consiste à ajouter des adresses IP aux interfaces de tunnel.
Côté client SSH :
localhost:~# ip addr add 10.10.10.2/32 peer 10.10.10.10 dev tun0
localhost:~# ip tun0 up
Côté serveur SSH :
remoteserver:~# ip addr add 10.10.10.10/32 peer 10.10.10.2 dev tun0
remoteserver:~# ip tun0 up
Nous avons maintenant un chemin direct vers un autre hôte (route -n et ping 10.10.10.10).
Vous pouvez router n'importe quel sous-réseau via un hôte de l'autre côté.
localhost:~# route add -net 10.10.10.0 netmask 255.255.255.0 dev tun0 Du côté distant, il est nécessaire d'activer ip_forward et iptables.
remoteserver:~# echo 1 > /proc/sys/net/ipv4/ip_forward
remoteserver:~# iptables -t nat -A POSTROUTING -s 10.10.10.2 -o enp7s0 -j MASQUERADE
Boom ! VPN via tunnel SSH au niveau réseau 3. Cela, c'est déjà une victoire.
Si des problèmes surviennent, utilisez et ping, pour déterminer la cause. Comme nous opérons au niveau 3, nos paquets icmp passeront par ce tunnel.
7. Copier la clé SSH (ssh-copy-id)
Il existe plusieurs façons de le faire, mais cette commande vous fait gagner du temps en évitant de copier les fichiers manuellement. Elle copie simplement ~/ .ssh/id_rsa.pub (ou la clé par défaut) depuis votre système vers ~/ .ssh/authorized_keys sur le serveur distant.
localhost:~$ ssh-copy-id user@remoteserver
8. Exécution de commandes à distance (sans interaction)
La commande ssh peut être lié à d'autres commandes pour une interface conviviale ordinaire. Ajoutez simplement la commande que vous souhaitez exécuter sur l'hôte distant comme dernier paramètre entre guillemets.
localhost:~$ ssh remoteserver "cat /var/log/nginx/access.log" | grep badstuff.php Dans cet exemple grep est exécuté sur le système local après que le log ait été téléchargé via le canal ssh. Si le fichier est volumineux, il est plus pratique de lancer grep du côté distant, en entourant simplement les deux commandes de guillemets.
Un autre exemple exécute la même fonction que ssh-copy-id de l'exemple 7.
localhost:~$ cat ~/ .ssh/id_rsa.pub | ssh remoteserver 'cat >> .ssh/authorized_keys'
9. Interception de paquets distants et visualisation dans Wireshark
J'ai pris l'un de nos . Utilisez-le pour l'interception de paquets distants avec le résultat affiché directement dans l'interface graphique de Wireshark local.
:~$ ssh root@remoteserver 'tcpdump -c 1000 -nn -w - not port 22' | wireshark -k -i -
10. Copier un dossier local sur un serveur distant via SSH
Une belle astuce qui compresse le dossier à l'aide de bzip2 (c'est le paramètre -j dans la commande tar), puis extrait le flux bzip2 de l'autre côté, créant un doublon du dossier sur le serveur distant.
localhost:~$ tar -cvj /datafolder | ssh remoteserver "tar -xj -C /datafolder"
11. Applications GUI distantes avec redirection SSH X11
Si le client et le serveur distant ont des « X », vous pouvez exécuter une commande GUI à distance, avec une fenêtre sur votre bureau local. Cette fonctionnalité existe depuis longtemps, mais reste très utile. Lancez un navigateur web distant ou même la console VMware Workstation, comme je le fais dans cet exemple.
localhost:~$ ssh -X remoteserver vmware Une ligne est requise X11Forwarding yes dans le fichier sshd_config.
12. Copie de fichiers distante à l'aide de rsync et SSH
rsync beaucoup plus pratique scp, si une sauvegarde périodique d'un répertoire, d'un grand nombre de fichiers ou de fichiers très volumineux est nécessaire. Il dispose d'une fonction de reprise après échec de la transmission et copie uniquement les fichiers modifiés, ce qui économise le trafic et le temps.
Dans cet exemple, la compression gzip (-z) et le mode archive (-a) sont utilisés, ce qui inclut la copie récursive.
:~$ rsync -az /home/testuser/data remoteserver:backup/
13. SSH à travers le réseau Tor
Le réseau anonyme Tor peut tunnéliser le trafic SSH à l'aide de la commande torsocks. La commande suivante établira un proxy ssh via Tor.
localhost:~$ torsocks ssh myuntracableuser@remoteserverutilisera le port 9050 sur localhost pour le proxy. Comme toujours lors de l'utilisation de Tor, il est impératif de vérifier sérieusement quel trafic est tunnélisé et d'autres problèmes de sécurité opérationnelle (opsec). Où vont vos requêtes DNS ?
14. SSH à une instance EC2
Pour se connecter à une instance EC2, une clé privée est nécessaire. Téléchargez-la (extension .pem) depuis le tableau de bord Amazon EC2 et modifiez les permissions (chmod 400 my-ec2-ssh-key.pem). Conservez la clé dans un endroit sûr ou placez-la dans votre dossier ~/ssh/.
localhost:~$ ssh -i ~/ssh/my-ec2-key.pem ubuntu@my-ec2-public Paramètre -i indique simplement au client ssh d'utiliser cette clé. Le fichier ~/.ssh/config est idéal pour configurer automatiquement l'utilisation de la clé lors de la connexion à l'hôte ec2.
Host my-ec2-public
   Hostname ec2???.compute-1.amazonaws.com
   User ubuntu
   IdentityFile ~/ssh/my-ec2-key.pem
15. Édition de fichiers texte avec VIM via ssh/scp
Pour tous les amateurs vim , ce conseil vous fera gagner un peu de temps. Avec vim les fichiers sont édités par scp d'une seule commande. Cette méthode crée simplement un fichier localement dans /tmp, puis le copie en arrière, dès que nous l'avons enregistré depuis vim.
localhost:~$ vim scp://user@remoteserver//etc/hosts Remarque : le format diffère légèrement de l'ordinaire scp. Après l'hôte, nous avons un double //. Cela fait référence au chemin absolu. Un slash signifiera un chemin relatif au dossier personnel users.
**warning** (netrw) cannot determine method (format: protocol://[user@]hostname[:port]/[path])Si vous voyez cette erreur, vérifiez deux fois le format de la commande. Cela signifie généralement qu'il y a une erreur de syntaxe.
16. Monter un SSH distant en tant que dossier local avec SSHFS
À l'aide de sshfs — client de système de fichiers ssh — nous pouvons connecter un répertoire local à un emplacement distant avec toutes les interactions des fichiers dans une session chiffrée ssh.
localhost:~$ apt install sshfs Sur Ubuntu et Debian, installons le paquet sshfs, puis montons simplement l'emplacement distant dans notre système.
localhost:~$ sshfs user@remoteserver:/media/data ~/data/
17. Multiplexage SSH avec ControlPath
Par défaut, en cas de connexion existante à un serveur distant via ssh une deuxième connexion à l'aide de ssh ou scp établit une nouvelle session avec une authentification supplémentaire. L'option ControlPath permet d'utiliser la session existante pour toutes les connexions ultérieures. Cela accélérera considérablement le processus : l'effet est perceptible même dans un réseau local, et encore plus lors de la connexion à des ressources distantes.
Host remoteserver
        HostName remoteserver.example.org
        ControlMaster auto
        ControlPath ~/.ssh/control/%r@%h:%p
        ControlPersist 10m
ControlPath indique le socket à vérifier pour les nouvelles connexions afin de déterminer s'il existe une session active ssh. La dernière option signifie qu'après la déconnexion de la console, la session existante restera ouverte 10 minutes, ce qui vous permettra de vous reconnecter via le socket existant pendant ce temps. Pour plus d'informations, consultez l'aide ssh_config man.
18. Streaming vidéo via SSH avec VLC et SFTP
Même les utilisateurs de longue date de ssh et vlc (Video Lan Client) ne connaissent pas toujours cette option pratique, lorsqu'il est très nécessaire de regarder une vidéo en réseau. Dans les paramètres File | Open Network Stream programme vlc vous pouvez entrer l'emplacement comme sftp://. Si un mot de passe est requis, une invite apparaîtra.
sftp://remoteserver//media/uploads/myvideo.mkv
19. Authentification à deux facteurs
Cette même authentification à deux facteurs, comme pour votre compte bancaire ou votre compte Google, s'applique au service SSH.
Bien sûr, ssh dispose à l'origine d'une fonction d'authentification à deux facteurs, qui implique un mot de passe et une clé SSH. L'avantage d'un jeton matériel ou d'une application Google Authenticator est qu'il s'agit généralement d'un autre appareil physique.
Consultez notre guide de 8 minutes sur .
20. Sauts de hôtes avec ssh et -J
Si, en raison de la segmentation du réseau, vous devez passer par plusieurs hôtes ssh pour atteindre le réseau de destination, le raccourci -J vous fera gagner du temps.
localhost:~$ ssh -J host1,host2,host3 user@host4.internal Ici, il est important de comprendre que cela n'est pas équivalent à la commande ssh host1, puis user@host1:~$ ssh host2 et ainsi de suite. Le paramètre -J utilise astucieusement la redirection pour que localhost établisse une session avec l'hôte suivant dans la chaîne. Ainsi, dans l'exemple ci-dessus, notre localhost s'authentifie sur host4. Cela signifie que nous utilisons nos clés localhost, et la session de localhost à host4 est entièrement chiffrée.
Pour cette fonctionnalité dans ssh_config indiquez l'option de configuration ProxyJump. Si vous devez souvent passer par plusieurs hôtes, l'automatisation via la configuration vous fera gagner beaucoup de temps.
21. Blocage des tentatives de bruteforce SSH avec iptables
Quiconque a géré un service SSH et a consulté les journaux sait combien de tentatives de bruteforce se produisent chaque heure, chaque jour. Un moyen rapide de réduire le bruit dans les journaux est de déplacer SSH sur un port non standard. Apportez des modifications au fichier sshd_config à l'aide du paramètre de configuration Port##.
Avec iptables il est également possible de bloquer facilement les tentatives de connexion à un port en atteignant un certain seuil. Un moyen simple de le faire est d'utiliser , car il bloque non seulement SSH, mais prend également en charge de nombreuses autres mesures de détection d'intrusions basées sur le nom d'hôte (HIDS).
22. Échappement SSH pour modifier la redirection de ports
Et notre dernier exemple ssh vise à modifier la redirection de ports à la volée dans le cadre d'une session existante ssh. Imaginez un tel scénario. Vous êtes profondément dans le réseau ; peut-être avez-vous sauté à travers une demi-douzaine d'hôtes et vous avez besoin d'un port local sur votre station de travail qui est redirigé vers Microsoft SMB d'un ancien système Windows 2003 (quelqu'un se souvient de ms08-67 ?).
En appuyant sur enter, essayez de taper dans la console ~C. C'est une séquence de contrôle dans la session qui permet d'apporter des modifications à la connexion existante.
localhost:~$ ~C
ssh> -h
Commands:
      -L[bind_address:]port:host:hostport    Demander le transfert local
      -R[bind_address:]port:host:hostport    Demander le transfert distant
      -D[bind_address:]port                  Demander le transfert dynamique
      -KL[bind_address:]port                 Annuler le transfert local
      -KR[bind_address:]port                 Annuler le transfert distant
      -KD[bind_address:]port                 Annuler le transfert dynamique
ssh> -L 1445:remote-win2k3:445
Transfert du port.
Ici, vous pouvez voir que nous avons redirigé notre port local 1445 vers l'hôte Windows 2003 que nous avons trouvé dans le réseau interne. Maintenant, il suffit de lancer msfconsole, et vous pouvez continuer (à condition que vous prévoyiez d'utiliser cet hôte).
Fin
Ces exemples, conseils et commandes ssh devrait fournir un point de départ ; des informations supplémentaires sur chacune des équipes et des fonctionnalités sont disponibles sur les pages d'aide (man ssh, man ssh_config, J'ai toujours été fasciné par la possibilité d'accéder à des systèmes et d'exécuter des commandes depuis n'importe où dans le monde. En développant vos compétences avec des outils comme).
vous deviendrez plus efficace dans n'importe quel jeu auquel vous jouez. ssh 🥇Conseils pratiques, exemples et tunnels SSH | ProHoster
Source : habr.com
