

WPA3 a déjà été adopté et est obligatoire depuis juillet 2020 pour les appareils certifiés par la WiFi Alliance. WPA2 n'a pas été annulé et ne le sera pas. À la fois WPA2 et WPA3 prévoient un fonctionnement en modes PSK et Enterprise, mais nous vous invitons à examiner dans notre article la technologie Private PSK ainsi que les avantages qu'elle offre.
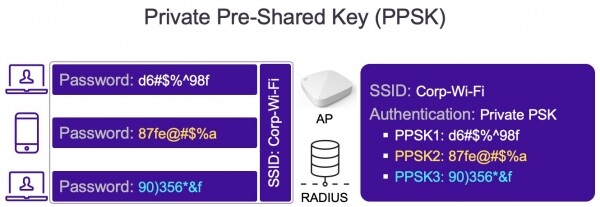
Les problèmes de WPA2-Personal sont bien connus et ont principalement déjà été corrigés (Priority Management Frames, correctifs pour la vulnérabilité KRACK, etc.). Le principal inconvénient restant de WPA2 avec PSK est que les mots de passe faibles peuvent être facilement compromis par une attaque par dictionnaire. En cas de compromission et de changement de mot de passe, tous les appareils connectés (et points d'accès) devront être reconfigurés, ce qui peut s'avérer être un processus fastidieux (pour résoudre le problème des « mots de passe faibles », la WiFi Alliance recommande d'utiliser des mots de passe d'au moins 20 caractères).
Un autre problème, parfois impossible à résoudre avec WPA2-Personal, est l'attribution de différents profils (vlan, QoS, pare-feu…) à des groupes d'appareils connectés au même SSID.
Avec WPA2-Enterprise, il est possible de résoudre tous les problèmes décrits ci-dessus, mais cela a un coût :
- La nécessité d'avoir ou de déployer une PKI (Infrastructure à Clé Publique) et des certificats de sécurité ;
- Des difficultés peuvent survenir lors de l'installation ;
- Des complications peuvent survenir lors du dépannage ;
- Ce n'est pas une solution optimale pour les appareils IoT ou l'accès invité.
Une solution plus radicale aux problèmes de WPA2-Personal est le passage à WPA3, dont la principale amélioration est l'utilisation de SAE (Simultaneous Authentication of Equals) et de PSK statiques. WPA3-Personal résout le problème des « attaques par dictionnaire », mais n'assure pas une identification unique lors de l'authentification et, par conséquent, la possibilité d'attribuer des profils (puisqu'un mot de passe statique commun est toujours utilisé).
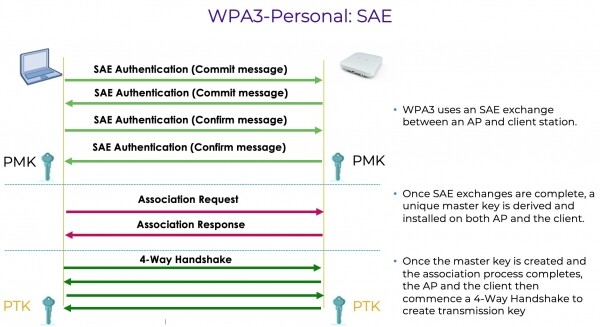
Il convient également de noter que plus de 95 % des clients existants ne prennent actuellement pas en charge WPA3 et SAE, tandis que WPA2 continue de fonctionner avec succès sur des milliards d'appareils déjà mis en circulation.
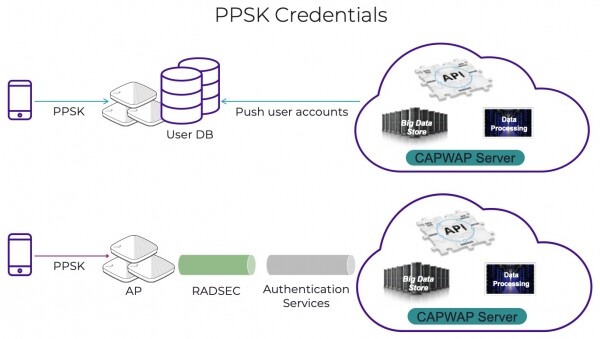
Pour résoudre les problèmes existants, ou potentiellement possibles, décrits ci-dessus, Extreme Networks a développé la technologie Private Pre-Shared Key (PPSK). Le PPSK est compatible avec tout client Wi-Fi prenant en charge WPA2-PSK et permet d'atteindre un niveau de sécurité comparable à celui obtenu avec WPA2-Enterprise, sans nécessité de construire une infrastructure 802.1X/EAP. Le Private PSK est en essence un WPA2-PSK, mais chaque utilisateur (ou groupe d'utilisateurs) peut disposer de son propre mot de passe généré dynamiquement. La gestion du PPSK ne diffère en rien de celle du PSK, car l'ensemble du processus est automatisé. La base de données des clés peut être stockée localement sur les points d'accès ou dans le cloud.
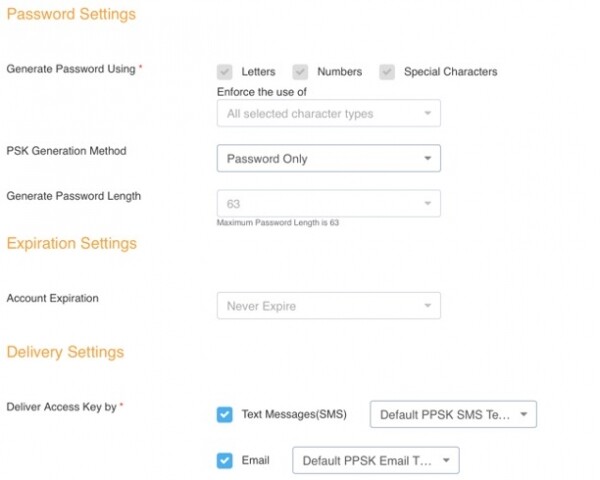
Les mots de passe peuvent être générés automatiquement, avec la possibilité de définir leur longueur/résistance, leur période ou durée de validité, ainsi que le mode de livraison à l'utilisateur (par e-mail ou SMS) :
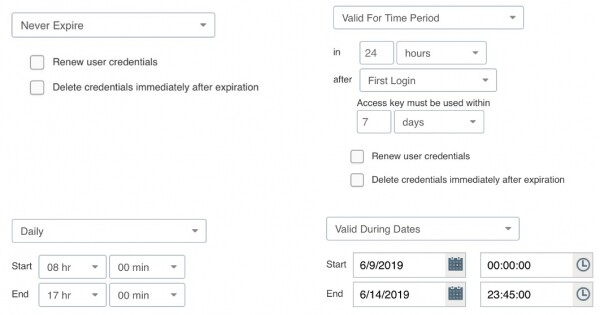
Il est également possible de configurer le nombre maximum de clients pouvant se connecter avec un PPSK, ou même d'appliquer un "MAC-binding" aux appareils connectés. Sur demande de l'administrateur réseau, n'importe quelle clé peut être facilement révoquée, et l'accès au réseau sera interdit sans nécessiter de reconfigurer tous les autres appareils. Si, au moment de la révocation de la clé, un client est connecté, le point d'accès le déconnectera automatiquement du réseau.
Parmi les principaux avantages du PPSK, notons :
- une simplicité d'utilisation avec un niveau de sécurité élevé ;
- la protection contre les attaques par dictionnaire grâce à de longs mots de passe robustes que ExtremeCloudIQ peut générer et envoyer automatiquement ;
- la possibilité d'attribuer différents profils de sécurité à différents appareils connectés au même SSID ;
- idéal pour l'accès invité sécurisé ;
- idéal pour un accès sécurisé lorsque les appareils ne prennent pas en charge 802.1X / EAP (scanners manuels ou appareils IoT/VoWiFi) ;
- une utilisation et un perfectionnement réussis depuis plus de 10 ans.
Pour toute question éventuelle ou persistant, vous pouvez toujours contacter nos collaborateurs au bureau – .
Source : habr.com
