

Il existe un document assez intéressant , qui aborde la Sécurité de l'Information en appliquant le principe de Pareto (80/20). Ce principe stipule que 20 % des mesures de protection donnent 80 % des résultats en termes de sécurité de l'entreprise. En consultant ce document, de nombreux professionnels de la sécurité découvrent qu'en choisissant des mesures de protection, ils ne commencent pas par les mesures les plus efficaces. Le document identifie 5 mesures de protection clés qui ont le plus grand impact sur la sécurité de l'information :
- Inventaire de tous les dispositifs dans le réseau. Il est difficile de protéger un réseau lorsqu'on ne sait pas ce qu'il contient.
- Inventaire de tous les logiciels. Les logiciels vulnérables deviennent souvent le point d'entrée pour un hacker.
- Configuration sécurisée — ou utilisation obligatoire des fonctionnalités de sécurité intégrées des logiciels ou dispositifs. En deux mots : changez les mots de passe par défaut et limitez l'accès.
- Recherche et correction des vulnérabilités. La plupart des attaques commencent par une vulnérabilité connue.
- Gestion des accès privilégiés. Vos utilisateurs doivent disposer uniquement des droits réellement nécessaires et effectuer uniquement les actions indispensables.
Dans cet article, nous examinerons précisément le 5e point à l'aide de . Plus précisément, nous examinerons des cas typiques et des problèmes que l'on peut détecter après l'implémentation ou lors d'un test gratuit de Fudo PAM.
Fudo PAM
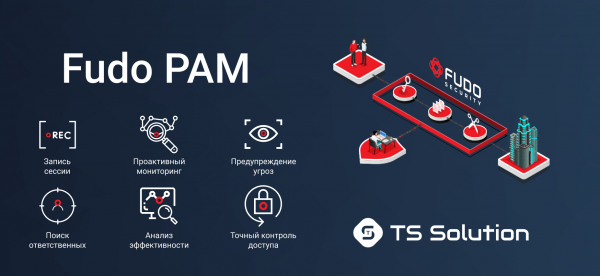
Quelques mots sur la solution. Fudo PAM est une solution relativement nouvelle de gestion des accès privilégiés. Parmi ses principales caractéristiques :
- Enregistrement des sessions. Visionnage des sessions en temps réel. Connexion aux sessions. Création de preuves pour une éventuelle procédure judiciaire.
- Surveillance proactive. Politiques flexibles. Recherche par motif. Automatisation des actions.
- Alerte sur les menaces. Utilisation abusive des comptes. Évaluation du niveau de menace. Détection des anomalies.
- Recherche des responsables. Dans le cas de l'utilisation d'un même compte par plusieurs utilisateurs.
- Analyse de l'efficacité. D'utilisateurs individuels, de départements ou d'organisations entières.
- Contrôle d'accès précis. Limitation du trafic et accès pour les utilisateurs à des moments spécifiques.
Et le plus grand avantage — il se déploie littéralement en quelques heures, après quoi le système est prêt à être utilisé.
Pour ceux qui s'intéressent au produit, un webinaire se tiendra avec une présentation détaillée et une démonstration des fonctionnalités. Nous allons maintenant aborder les problèmes réels que l'on arrive à détecter dans le cadre de projets pilotes de systèmes de gestion des accès privilégiés.
1. Les administrateurs réseau s'ouvrent régulièrement l'accès à des ressources interdites.
Il est surprenant de constater que les premiers incidents détectés proviennent des administrateurs. Le plus souvent, il s'agit de modifications non autorisées des listes d'accès sur le matériel réseau. Par exemple, pour donner accès à un site interdit ou à une application interdite. Il convient de noter que de tels changements peuvent rester pendant des années dans la configuration du matériel.
2. Une même compte est utilisé par plusieurs administrateurs.
Une autre problème fréquente liée aux administrateurs. Partager un même compte entre collègues est une pratique courante. C'est pratique, mais il est ensuite assez difficile de comprendre qui est responsable de telle ou telle action.
3. Les employés à distance travaillent moins de 2 heures par jour.
Dans de nombreuses entreprises, il y a des employés à distance ou des partenaires qui ont besoin d'accéder à des ressources internes (le plus souvent un bureau à distance). Fudo PAM permet de surveiller l'activité réelle pendant ces sessions. On découvre souvent que les employés à distance travaillent beaucoup moins que ce qui est déclaré.
4. Le même mot de passe est utilisé pour de nombreux systèmes.
C'est un problème assez sérieux. Se souvenir de plusieurs mots de passe est toujours difficile, donc les utilisateurs utilisent souvent un seul mot de passe pour tous les systèmes. Si ce mot de passe "fuit", un potentiel intrus pourra accéder à presque toute l'infrastructure informatique.
5. Les utilisateurs ont plus de droits que prévu.
On découvre souvent que les utilisateurs, qui semblent avoir des droits restreints, possèdent en fait plus de privilèges que prévus. Par exemple, ils peuvent redémarrer un appareil contrôlé. En règle générale, cela est dû soit à une erreur de la personne qui a accordé les droits, soit aux lacunes du système intégré de contrôle des droits.
Webinaire
Si le sujet du PAM vous intéresse, nous vous invitons à , qui aura lieu le 21 novembre.
Ce n'est pas notre dernier webinaire de l'année, que nous prévoyons de tenir, alors restez à l'affût des mises à jour (, , , )!
Source : habr.com
