

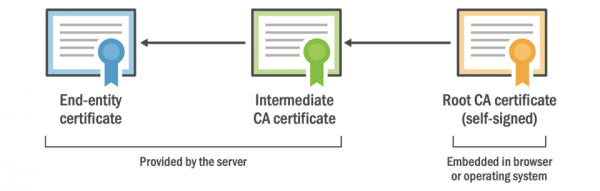
Pour que le navigateur puisse authentifier le site web, celui-ci présente une chaîne de certification valide. Une chaîne typique est montrée ci-dessus, et elle peut contenir plus d'un certificat intermédiaire. Le nombre minimal de certificats dans une chaîne valide est de trois.
Le certificat racine est le cœur de l'autorité de certification. Il est littéralement intégré à votre système d'exploitation ou navigateur, et il est physiquement présent sur votre appareil. Il ne peut pas être remplacé depuis le serveur. Il nécessite une mise à jour forcée du système d'exploitation ou du firmware de l'appareil.
L'expert en sécurité Scott Helme , rencontrera probablement des problèmes principaux avec l'autorité de certification Let’s Encrypt, car c'est aujourd'hui la CA la plus populaire sur Internet, et son certificat racine va bientôt "expirer". Le changement de racine de Let’s Encrypt .
Les certificats finaux et intermédiaires de l'autorité de certification (CA) sont livrés au client depuis le serveur, tandis que le certificat racine est coté client il existe déjà, donc, avec cette collection de certificats, il est possible de construire une chaîne et d'authentifier le site web.
Le problème est que chaque certificat a une date d'expiration, après quoi il doit être remplacé. Par exemple, à partir du 1er septembre 2020, une restriction sera mise en place dans le navigateur Safari concernant la durée de vie des certificats TLS serveurs. .
Cela signifie que nous devrons tous remplacer les certificats serveurs au moins tous les 12 mois. Cette restriction ne s'applique qu'aux certificats de serveur ; elle ne s'applique également aux certificats racines des CA.
Les certificats CA sont régis par un ensemble de règles différent, ce qui entraîne des limitations différentes concernant la durée de vie. On rencontre très souvent des certificats intermédiaires avec une durée de vie de 5 ans et des certificats racines avec une durée de vie pouvant atteindre 25 ans !
Les certificats intermédiaires ne posent généralement pas de problèmes, car ils sont fournis au client par le serveur, qui remplace plus fréquemment son propre certificat, remplaçant ainsi également le certificat intermédiaire au cours de cette procédure. Il est assez facile de remplacer ce dernier avec le certificat du serveur, contrairement au certificat racine de la CA.
Comme nous l'avons déjà mentionné, le CA racine est intégré directement dans l'appareil client lui-même, dans le système d'exploitation, dans le navigateur ou dans un autre logiciel. Le site web ne peut pas contrôler le changement de CA racine. Une mise à jour côté client est nécessaire, que ce soit une mise à jour du système d'exploitation ou du logiciel.
Certaines CA racines existent déjà depuis très longtemps, il s'agit de 20 à 25 ans. Bientôt, certaines des plus anciennes CA racines approcheront de la fin de leur durée de vie naturelle, leur temps arrive presque à expiration. Pour la plupart d'entre nous, cela ne posera généralement pas problème, car les CA ont créé de nouveaux certificats racines, qui sont déjà diffusés dans le monde entier depuis des années lors des mises à jour des systèmes d'exploitation et des navigateurs. Mais si quelqu'un n'a pas mis à jour son système d'exploitation ou son navigateur depuis longtemps, cela représente un problème.
Une telle situation est survenue le 30 mai 2020 à 10:48:38 GMT. C'est à ce moment précis que du centre de certification Comodo (Sectigo).
Il a été utilisé pour la signature croisée afin d'assurer la compatibilité avec les dispositifs obsolètes, pour lesquels le nouveau certificat racine USERTrust n'est pas disponible dans le magasin.
Malheureusement, les problèmes ne sont pas survenus uniquement dans les navigateurs obsolètes, mais aussi dans les clients non navigateurs basés sur OpenSSL 1.0.x, LibreSSL et . Par exemple, dans les décodeurs télévisuels , le service , dans les applications Fortinet, Chargify, sur la plateforme .NET Core 2.0 sous Linux et .
Il était prévu que le problème n'affecte que les systèmes obsolètes (Android 2.3, Windows XP, Mac OS X 10.11, iOS 9, etc.), car les navigateurs modernes peuvent utiliser le deuxième certificat racine USERTRust. Mais en réalité, des pannes ont commencé à se produire dans des centaines de services web qui utilisaient des bibliothèques OpenSSL 1.0.x et GnuTLS. La connexion sécurisée a cessé d'être établie avec l'affichage d'une erreur d'expiration de certificat.
Le suivant est Let’s Encrypt
Un autre bon exemple de changement imminent de CA racine est le centre de certification Let’s Encrypt. En avril 2019, n'a pas eu lieu. .
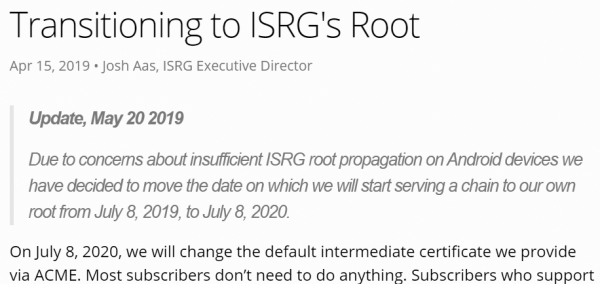
«En raison des inquiétudes concernant la faible propagation de la racine ISRG sur les appareils Android, nous avons décidé de reporter la date de transition vers notre propre racine du 8 juillet 2019 au 8 juillet 2020», a déclaré le communiqué officiel de Let’s Encrypt.
La date a dû être reportée en raison d'un problème appelé « propagation de la racine » (root propagation), plus précisément, en raison de l'absence de cette propagation, lorsque l'autorité de certification racine (CA) n'est pas suffisamment répandue parmi tous les clients.
Actuellement, Let's Encrypt utilise un certificat intermédiaire signé de manière croisée avec une chaîne jusqu'à la racine IdenTrust DST Root CA X3. Ce certificat racine a été émis en septembre 2000 et expire le 30 septembre 2021. D'ici là, Let's Encrypt prévoit de passer à sa propre racine auto-signée ISRG Root X1.
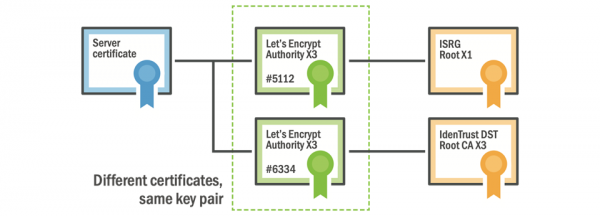
La racine ISRG a été émise le 4 juin 2015. Après cela, le processus d'approbation en tant qu'autorité de certification a commencé et s'est terminé le À partir de ce moment, l'autorité de certification racine était disponible pour tous les clients via une mise à jour du système d'exploitation ou du logiciel. Tout ce qu'il fallait faire, c'était installer la mise à jour.
Mais c'est là que réside le problème.
Si votre smartphone, votre télévision ou un autre appareil n'a pas été mis à jour depuis deux ans, comment saura-t-il qu'il y a un nouveau certificat racine ISRG Root X1 ? Et s'il n'est pas installé dans le système, tous les certificats de serveur de Let's Encrypt seront considérés comme invalides par votre appareil dès que Let's Encrypt passera à la nouvelle racine. De plus, l'écosystème Android compte de nombreux appareils obsolètes qui n'ont pas été mis à jour depuis longtemps.
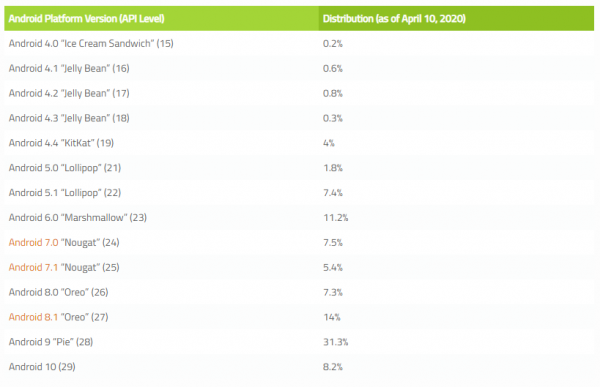
L'écosystème Android.
C'est pourquoi Let's Encrypt a reporté le passage à sa propre racine ISRG et utilise toujours le lien intermédiaire descendant vers la racine IdenTrust. Mais le changement devra de toute façon être fait. La date de changement de racine est fixée au .
Pour vérifier que votre appareil (télévision, boîtier ou autre client) a la racine ISRG X1 installée, ouvrez le site de test . Si aucun avertissement de sécurité n'apparaît, tout est généralement en ordre.
Let's Encrypt n'est pas le seul à devoir résoudre le problème du passage à la nouvelle racine. La cryptographie sur Internet est utilisée depuis un peu plus de 20 ans, donc nous arrivons exactement au moment où de nombreux certificats racines expirent.
Les propriétaires de téléviseurs intelligents qui n'ont pas mis à jour leur logiciel Smart TV depuis des années peuvent rencontrer ce problème. Par exemple, la nouvelle racine GlobalSign lancé en 2012, et après, certains anciens Smart TV ne peuvent pas établir de chaîne vers lui, car ce CA racine leur manque simplement. En particulier, ces clients ne pouvaient pas établir de connexion sécurisée avec le site bbc.co.uk. Pour résoudre le problème, les administrateurs de la BBC ont dû ruser : ils à travers des certificats intermédiaires supplémentaires, en utilisant d'anciens racines et , qui ne sont pas encore expirés.
www.bbc.co.uk (Feuille)
GlobalSign ECC OV SSL CA 2018 (Intermédiaire)
GlobalSign Root CA - R5 (Intermédiaire)
GlobalSign Root CA - R3 (Intermédiaire)
C'est une solution temporaire. Le problème ne disparaîtra pas si le logiciel client n'est pas mis à jour. Une Smart TV est essentiellement un ordinateur limité sous Linux. Et sans mises à jour, ses certificats racine vont inévitablement expirer.
Ceci concerne tous les dispositifs, pas seulement les téléviseurs. Si vous avez un dispositif quelconque qui est connecté à Internet et qui a été annoncé comme un appareil « intelligent », le problème des certificats expirés le concerne presque sûrement. Si l'appareil n'est pas mis à jour, le référentiel CA racine deviendra obsolète avec le temps, et finalement, le problème réapparaîtra. La rapidité avec laquelle le problème se manifeste dépend du moment de la dernière mise à jour du référentiel racine. Cela peut être plusieurs années avant la date réelle de sortie de l'appareil.
D'ailleurs, c'est le problème pour lequel certaines grandes plateformes médiatiques ne peuvent pas utiliser des centres de certification automatisés modernes comme Let's Encrypt, écrit Scott Helme. Ils ne conviennent pas aux Smart TV, et le nombre de racines est trop faible pour garantir le support du certificat sur des appareils anciens. Sinon, la télévision ne pourra tout simplement pas lancer des services de streaming modernes.
Le dernier incident avec AddTrust a montré que même les grandes entreprises informatiques ne sont pas prêtes à ce que le certificat racine expire.
La seule solution au problème est la mise à jour. Les développeurs de dispositifs intelligents doivent assurer à l'avance un mécanisme de mise à jour des logiciels et des certificats racines. D'un autre côté, il n'est pas avantageux pour les fabricants d'assurer le bon fonctionnement de leurs appareils après l'expiration de la garantie.
Source : habr.com
