

Dans le monde d'Internet, tout comme dans la vie réelle, une porte ouverte ne signifie pas toujours que tout ce qui se trouve derrière sera pris, et une porte fermée ne garantit pas toujours la tranquillité.
Notre histoire d'aujourd'hui porte sur plusieurs grandes fuites de données et vols financiers dans l'histoire de l'Internet mondial.
L'histoire tragique d'un jeune talent
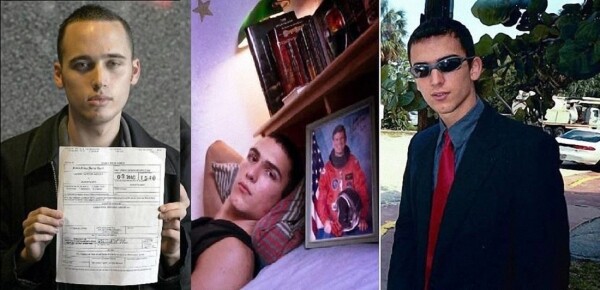
Le nom du jeune prodige Jonathan Joseph James est associé à l'une des pages les plus sombres de l'histoire du hacking. À l'âge de quinze ans, il a piraté les réseaux de son propre lycée, de la société de télécommunications Bell South, a contourné la protection des serveurs de la NASA et a volé de nombreuses informations précieuses, y compris le code source de l'ISS. Parmi ses crimes figurait également l'intrusion dans les serveurs du ministère de la Défense de son pays.
Le jeune homme a souvent déclaré qu'il ne faisait pas confiance au gouvernement et que les utilisateurs étaient eux-mêmes responsables des vulnérabilités de leurs ordinateurs. En particulier, James affirmait qu'ignorer les mises à jour logicielles était un chemin direct vers le piratage. Les programmes obsolètes avaient déjà été piratés, selon lui. Il avait une certaine méfiance envers les développements des grands ministères et des entreprises, les considérant comme surestimés.
Les dommages causés par les attaques de Jonathan étaient évalués à des millions de dollars, et son histoire s'est tragiquement terminée, en 2008, à l'âge de 24 ans, le hacker s'est donné la mort.
Beaucoup l'ont lié à des attaques de piratage de masse en 2007, notamment le vol d'informations sur les cartes de crédit de millions de clients de la chaîne de magasins TJX, mais James a démenti. À cause de ces événements et de la fin tragique, beaucoup pensent qu'en réalité, le hacker aurait pu être tué.
L'effondrement de la bourse de cryptomonnaies
Récemment, la flambée rapide du prix du bitcoin a agité les utilisateurs du réseau.
Même avec du retard, il est souhaitable de se souvenir de l'histoire de la bourse en faillite Mount Gox, ruinée à la suite de plusieurs attaques de hackers. En août 2013, environ 47 % de toutes les transactions sur le réseau Bitcoin étaient réalisées via cette plateforme, et le volume des échanges en dollars dépassait 80 % du chiffre d'affaires mondial des cryptomonnaies. En janvier 2014, le service occupait la troisième position en termes de volume d'échanges sur le marché, ce qui témoigne de son importance dans le trading de cryptomonnaies à l'époque.
En réalité, ce n'était pas seulement une question de piratage, Mount Gox manquait à la fois de contrôle de version, ce qui compliquait le suivi des vulnérabilités du code, et d'un système de comptabilité permettant de suivre les opérations financières, un véritable exemple de "porte ouverte". L'attaque ciblant une vulnérabilité découverte en 2014 n'était qu'une question de temps. À la suite des actions des malfaiteurs, qui ont duré près de 3 ans, la bourse a perdu plus de 500 millions de dollars.
Les coûts financiers et réputationnels énormes ont complètement anéanti Mount Gox, tandis que les transactions ultérieures ont fait plonger le cours du bitcoin. En conséquence, à cause des actions des hackers, un nombre considérable de personnes a perdu des économies conservées en cryptomonnaie. Comme l'a déclaré plus tard Mark Karpeles (PDG de Mt.Gox) lors du procès à Tokyo, "des défaillances techniques de la plateforme ont ouvert la voie à un prélèvement illégal des fonds de nos clients par des malfaiteurs".
L'identité de tous les criminels n'a pas été établie, mais en 2018, Alexandre Vinnik a été arrêté et accusé de blanchiment d'argent d'un montant "variant de quatre à neuf milliards de dollars". C'est cette fourchette (en fonction du cours boursier actuel) qui correspond aux 630 000 bitcoins disparus à la suite de l'effondrement de Mt.Gox.
Piraterie d'Adobe Systems
En 2013, la plus grande vol de données d'utilisateurs a eu lieu.
Le développeur d'Adobe Systems a annoncé que des criminels avaient volé le code source du logiciel et les données de près de 150 millions de personnes.
La délicatesse de la situation était due à l'entreprise elle-même, les premiers signes de dommages internes au système avaient été détectés deux semaines avant le piratage, mais les spécialistes d'Adobe les ont jugés sans rapport avec des hackers. Plus tard, l'entreprise a divulgué des chiffres atténués concernant les pertes, invoquant l'absence de preuves tangibles. En conséquence, les hackers ont volé les données de près de 3 millions de cartes bancaires d'utilisateurs sur 150 millions de comptes, et la theft du code a suscité des inquiétudes, car en possédant les sources, les malfaiteurs pouvaient facilement reproduire des logiciels coûteux.
Tout s'est terminé par une légère frayeur, les hackers n'ayant inexplicablement pas utilisé les informations obtenues. L'histoire regorge de zones d'ombre et d'ambiguïtés, avec des informations variant de dizaines de fois selon le temps et la source.
Adobe a échappé à la réprobation publique et aux coûts liés à la protection supplémentaire, sinon, si les criminels avaient décidé d'utiliser les données obtenues, les pertes pour l'entreprise et les utilisateurs auraient été colossales.
Hackers moralisateurs
L'équipe Impact a détruit les sites de la société Avid Life Media (ALM).
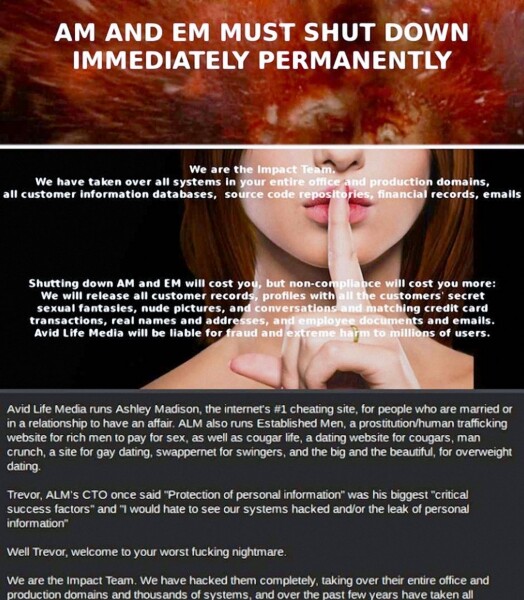
Dans la plupart des cas, les cybercriminels volent de l'argent ou des données personnelles des utilisateurs pour les utiliser ou les revendre, mais les motivations du groupe de hackers l'équipe Impact étaient différentes. L'affaire la plus connue de ces hackers a été la destruction des sites appartenant à Avid Life Media. Trois sites de cette entreprise, y compris le portail Ashley Madison, étaient des lieux de rencontre pour des personnes intéressées par l'infidélité.
La spécificité des sites était déjà un sujet de controverse, mais le fait demeure que sur les serveurs d'Ashley Madison, Cougar Life et Established Men, des informations personnelles énormes sur des personnes infidèles étaient stockées. La situation est d'autant plus intéressante que la direction d'ALM n'était pas opposée à pirater ses concurrents, dans la correspondance entre le PDG et le CTO de la société, il était question du piratage de leur concurrent direct Nerve. Six mois auparavant, ALM voulait devenir partenaire de Nerve et acheter leur site Internet. L'équipe Impact a exigé des propriétaires des sites un arrêt complet de leurs activités, sinon toutes les données des utilisateurs seraient rendues publiques.
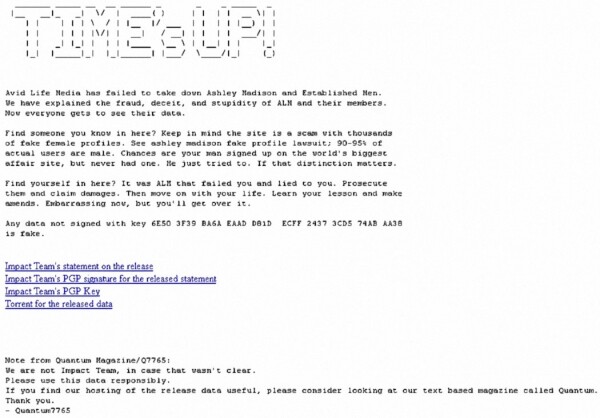
Chez Avid Life Media, ils ont décidé que les hackers blaguaient et les ont ignorés. À la fin des 30 jours, le temps imparti, l'équipe Impact a pleinement tenu sa promesse - les données de plus de 30 millions d'utilisateurs ont été mises en ligne, contenant leurs noms, mots de passe, adresses électroniques, données extérieures, et historiques de conversations. Cela a entraîné une avalanche de divorces, de scandales retentissants et même peut-être... de plusieurs suicides.
Il est difficile de dire si les motivations des hackers étaient pures, puisque qu'ils ne demandaient pas d'argent. Quoi qu'il en soit, il est peu probable qu'une telle justice valait des vies humaines.
Ne voyant aucune limite dans la quête des OVNIs
Gary McKinnon a piraté les serveurs de la NASA, du ministère de la Défense, de la marine et de l'armée de l'air des États-Unis.
Nous aimerions conclure notre récit sur une note humoristique. On dit que « la tête vide ne laisse pas les mains au repos », et Gary McKinnon, l'un des hackers s'attaquant à la NASA, correspond parfaitement à ce proverbe. La raison pour laquelle cet intrus a piraté les systèmes de sécurité de près d'une centaine d'ordinateurs contenant des données secrètes est surprenante. Gary est convaincu que le gouvernement des États-Unis et les scientifiques cachent aux citoyens des informations sur les extraterrestres, ainsi que sur des sources d'énergie alternatives et d'autres technologies utiles aux gens ordinaires, mais peu avantageuses pour les corporations.
En 2015, Gary McKinnon a donné une interview à Richard D. Hall sur la chaîne RichPlanet TV.
Il a expliqué qu'il avait passé plusieurs mois à recueillir des informations sur les serveurs de la NASA depuis chez lui, utilisant un simple ordinateur Windows. Il a accédé à des fichiers et des dossiers contenant des informations sur l'existence d'un programme secret du gouvernement américain concernant les voyages interplanétaires et l'exploration spatiale, les technologies d'antigravité, l'énergie libre, et ce n'est pas une liste exhaustive.
McKinnon est un véritable maître de son art et un rêveur sincère, mais la poursuite des OVNIs valait-elle un procès ? En raison des dommages causés au gouvernement américain, Gary a dû rester sur le territoire britannique et vivre dans la peur d'une extradition. Pendant longtemps, il a été sous la protection personnelle de Theresa May, alors ministre de l'Intérieur du Royaume-Uni, qui a expressément interdit son extradition vers les États-Unis. (Au fait, qui croit à l'humanité des politiciens ? Peut-être que McKinnon détient réellement des informations précieuses.) Espérons que le hacker continuera d'avoir de la chance, car en Amérique, il risque 70 ans de prison.
Il est probable qu'il existe quelque part des hackers motivés par le désir d'aider les autres ou par amour de l'art, mais hélas, cette activité est toujours une épée à double tranchant. Trop souvent, la quête de justice ou l'obtention de secrets d'autrui met en danger le bien-être des gens. La plupart du temps, les victimes sont des personnes n'ayant aucun lien avec les hackers.
Si l'un des sujets abordés dans l'article vous intéresse, n'hésitez pas à laisser un commentaire. Nous pourrions être en mesure de l'explorer plus en détail dans l'un de nos prochains articles.
Respectez les règles de sécurité sur Internet et prenez soin de vous !
En tant que publicité
Serveurs Épiques — ce sont des avec protection contre les attaques DDoS, déjà incluse dans le prix des plans tarifaires. Configuration maximale : 128 cœurs de CPU, 512 Go de RAM, 4000 Go de NVMe.
Source : habr.com
