

Bonjour à tous. En mai, OTUS lance , tant pour les infrastructures que pour les applications, à l'aide de Zabbix, Prometheus, Grafana et ELK. Dans ce contexte, nous partageons traditionnellement des ressources utiles sur le sujet.
pour Prometheus permet de surveiller des services externes via HTTP, HTTPS, DNS, TCP, ICMP. Dans cet article, je vais vous montrer comment configurer la surveillance HTTP/HTTPS à l'aide de l'exportateur Blackbox. Nous exécuterons l'exportateur Blackbox dans Kubernetes.
L'environnement
Nous aurons besoin de ce qui suit :
- Kubernetes
- Prometheus Operator
Configuration de l'exportateur Blackbox
Nous configurons Blackbox via ConfigMap pour la configuration http module de surveillance des services web.
apiVersion: v1
kind: ConfigMap
metadata:
  name: prometheus-blackbox-exporter
  labels:
    app: prometheus-blackbox-exporter
data:
  blackbox.yaml: |
    modules:
      http_2xx:
        http:
          no_follow_redirects: false
          preferred_ip_protocol: ip4
          valid_http_versions:
          - HTTP/1.1
          - HTTP/2
          valid_status_codes: []
        prober: http
        timeout: 5s
Module http_2xx est utilisé pour vérifier que le service web renvoie un code d'état HTTP 2xx. Plus de détails sur la configuration de l'exportateur Blackbox sont décrits dans .
Déploiement de l'exportateur Blackbox dans un cluster Kubernetes
Décrivez Déploiement et Service pour le déploiement dans Kubernetes.
---
kind: Service
apiVersion: v1
metadata:
  name: prometheus-blackbox-exporter
  labels:
    app: prometheus-blackbox-exporter
spec:
  type: ClusterIP
  ports:
    - name: http
      port: 9115
      protocol: TCP
  selector:
    app: prometheus-blackbox-exporter

---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: prometheus-blackbox-exporter
  labels:
    app: prometheus-blackbox-exporter
spec:
  replicas: 1
  selector:
    matchLabels:
      app: prometheus-blackbox-exporter
  template:
    metadata:
      labels:
        app: prometheus-blackbox-exporter
    spec:
      restartPolicy: Always
      containers:
        - name: blackbox-exporter
          image: "prom/blackbox-exporter:v0.15.1"
          imagePullPolicy: IfNotPresent
          securityContext:
            readOnlyRootFilesystem: true
            runAsNonRoot: true
            runAsUser: 1000
          args:
            - "--config.file=/config/blackbox.yaml"
          resources:
            {}
          ports:
            - containerPort: 9115
              name: http
          livenessProbe:
            httpGet:
              path: /health
              port: http
          readinessProbe:
            httpGet:
              path: /health
              port: http
          volumeMounts:
            - mountPath: /config
              name: config
        - name: configmap-reload
          image: "jimmidyson/configmap-reload:v0.2.2"
          imagePullPolicy: "IfNotPresent"
          securityContext:
            runAsNonRoot: true
            runAsUser: 65534
          args:
            - --volume-dir=/etc/config
            - --webhook-url=http://localhost:9115/-/reload
          resources:
            {}
          volumeMounts:
            - mountPath: /etc/config
              name: config
              readOnly: true
      volumes:
        - name: config
          configMap:
            name: prometheus-blackbox-exporter
L'exportateur Blackbox peut être déployé à l'aide de la commande suivante. L'espace de noms monitoring se réfère à Prometheus Operator.
kubectl --namespace=monitoring apply -f blackbox-exporter.yamlAssurez-vous que tous les services sont en cours d'exécution en utilisant la commande suivante :
kubectl --namespace=monitoring get all --selector=app=prometheus-blackbox-exporterVérification Blackbox
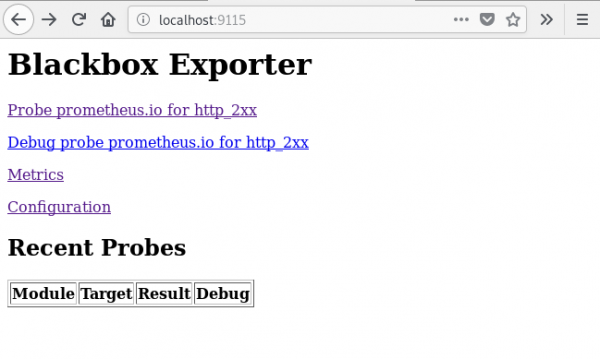
Vous pouvez accéder à l'interface web de l'exportateur Blackbox via port-forward:
kubectl --namespace=monitoring port-forward svc/prometheus-blackbox-exporter 9115:9115Connectez-vous à l'interface web de l'exportateur Blackbox via votre navigateur à l'adresse :9115.
Si vous allez à l'adresse , vous verrez le résultat de la vérification de l'URL spécifiée ().
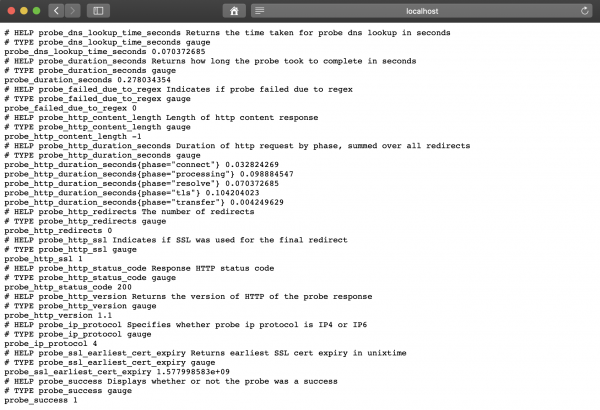
La valeur de la métrique probe_success égale à 1 signifie une vérification réussie. Une valeur de 0 indique une erreur.
Configuration de Prometheus
Après le déploiement de l'exportateur BlackBox, nous configurons Prometheus dans prometheus-additional.yaml.
- job_name: 'kube-api-blackbox'
  scrape_interval: 1w
  metrics_path: /probe
  params:
    module: [http_2xx]
  static_configs:
   - targets:
      - https://www.google.com
      - http://www.example.com
      - https://prometheus.io
  relabel_configs:
   - source_labels: [__address__]
     target_label: __param_target
   - source_labels: [__param_target]
     target_label: instance
   - target_label: __address__
     replacement: prometheus-blackbox-exporter:9115 # L'exportateur blackbox.
Générons Secret, en utilisant la commande suivante.
PROMETHEUS_ADD_CONFIG=$(cat prometheus-additional.yaml | base64)
cat << EOF | kubectl --namespace=monitoring apply -f -
apiVersion: v1
kind: Secret
metadata:
  name: additional-scrape-configs
type: Opaque
data:
  prometheus-additional.yaml: $PROMETHEUS_ADD_CONFIG
EOF
Indiquons additional-scrape-configs pour le Prometheus Operator, en utilisant additionalScrapeConfigs.
kubectl --namespace=monitoring edit prometheuses k8s
...
spec:
  additionalScrapeConfigs:
    key: prometheus-additional.yaml
    name: additional-scrape-configs
Accédez à l'interface web de Prometheus, vérifiez les métriques et les cibles.
kubectl --namespace=monitoring port-forward svc/prometheus-k8s 9090:9090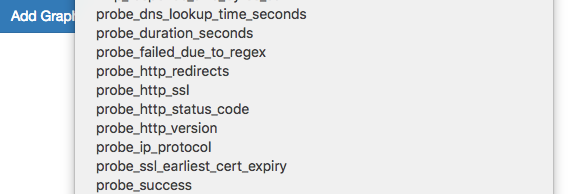
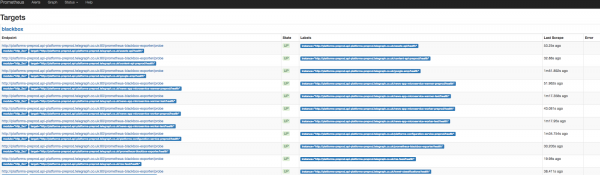
Vous voyez les métriques et cibles de Blackbox.
Ajout de règles pour les notifications (alerte)
Pour recevoir des alertes de l'exportateur Blackbox, ajoutons des règles au Prometheus Operator.
kubectl --namespace=monitoring edit prometheusrules prometheus-k8s-rules
...
  - name: blackbox-exporter
    rules:
    - alert: ProbeFailed
      expr: probe_success == 0
      for: 5m
      labels:
        severity: error
      annotations:
        summary: "Échec du probe (instance {{ $labels.instance }})"
        description: "Échec du probe
  VALEUR = {{ $value }}
  ÉTIQUETTES: {{ $labels }}"
    - alert: SlowProbe
      expr: avg_over_time(probe_duration_seconds[1m]) > 1
      for: 5m
      labels:
        severity: warning
      annotations:
        summary: "Probe lente (instance {{ $labels.instance }})"
        description: "Le probe Blackbox a pris plus de 1s à se compléter
  VALEUR = {{ $value }}
  ÉTIQUETTES: {{ $labels }}"
    - alert: HttpStatusCode
      expr: probe_http_status_code = 400
      for: 5m
      labels:
        severity: error
      annotations:
        summary: "Code d'état HTTP (instance {{ $labels.instance }})"
        description: "Le code d'état HTTP n'est pas 200-399
  VALEUR = {{ $value }}
  ÉTIQUETTES: {{ $labels }}"
    - alert: SslCertificateWillExpireSoon
      expr: probe_ssl_earliest_cert_expiry - time() < 86400 * 30
      for: 5m
      labels:
        severity: warning
      annotations:
        summary: "Le certificat SSL va expirer bientôt (instance {{ $labels.instance }})"
        description: "Le certificat SSL expire dans 30 jours
  VALEUR = {{ $value }}
  ÉTIQUETTES: {{ $labels }}"
    - alert: SslCertificateHasExpired
      expr: probe_ssl_earliest_cert_expiry - time()  1
      for: 5m
      labels:
        severity: warning
      annotations:
        summary: "Demandes HTTP lentes (instance {{ $labels.instance }})"
        description: "La demande HTTP a pris plus de 1s
  VALEUR = {{ $value }}
  ÉTIQUETTES: {{ $labels }}"
    - alert: SlowPing
      expr: avg_over_time(probe_icmp_duration_seconds[1m]) > 1
      for: 5m
      labels:
        severity: warning
      annotations:
        summary: "Ping lent (instance {{ $labels.instance }})"
        description: "Le ping Blackbox a pris plus de 1s
  VALEUR = {{ $value }}
  ÉTIQUETTES: {{ $labels }}"
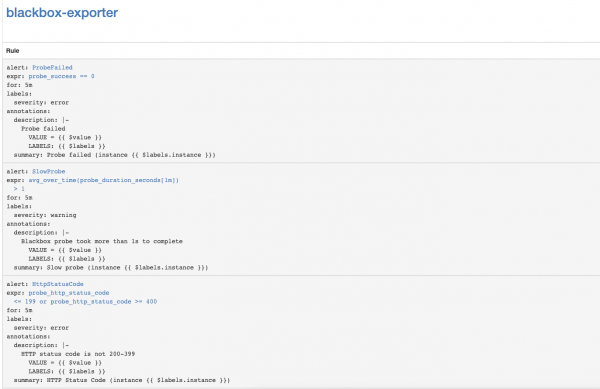
Dans l'interface Web de Prometheus, allez à la section Status => Rules et trouvez les règles d'alerte pour blackbox-exporter.
Configuration des notifications d'expiration des certificats SSL du serveur API Kubernetes
Mettons en place une surveillance de l'expiration des certificats SSL du serveur API Kubernetes. Cela enverra des notifications une fois par semaine.
Ajout du module Blackbox exporter pour l'authentification du serveur API Kubernetes.
kubectl --namespace=monitoring edit configmap prometheus-blackbox-exporter
...
      kube-api:
        http:
          method: GET
          no_follow_redirects: false
          preferred_ip_protocol: ip4
          tls_config:
            insecure_skip_verify: false
            ca_file: /var/run/secrets/kubernetes.io/serviceaccount/ca.crt
          bearer_token_file: /var/run/secrets/kubernetes.io/serviceaccount/token
          valid_http_versions:
          - HTTP/1.1
          - HTTP/2
          valid_status_codes: []
        prober: http
        timeout: 5s
Ajout de la configuration de scrape pour Prometheus
- job_name: 'kube-api-blackbox'
  metrics_path: /probe
  params:
    module: [kube-api]
  static_configs:
   - targets:
      - https://kubernetes.default.svc/api
  relabel_configs:
   - source_labels: [__address__]
     target_label: __param_target
   - source_labels: [__param_target]
     target_label: instance
   - target_label: __address__
     replacement: prometheus-blackbox-exporter:9115 # The blackbox exporter.
Application du Secret Prometheus
PROMETHEUS_ADD_CONFIG=$(cat prometheus-additional.yaml | base64)
cat << EOF | kubectl --namespace=monitoring apply -f -
apiVersion: v1
kind: Secret
metadata:
  name: additional-scrape-configs
type: Opaque
data:
  prometheus-additional.yaml: $PROMETHEUS_ADD_CONFIG
EOF
Ajout des règles d'alerte
kubectl --namespace=monitoring edit prometheusrules prometheus-k8s-rules
...
  - name: k8s-api-server-cert-expiry
    rules:
    - alert: K8sAPIServerSSLCertExpiringAfterThreeMonths
      expr: probe_ssl_earliest_cert_expiry{job="kube-api-blackbox"} - time() < 86400 * 90
      for: 1w
      labels:
        severity: warning
      annotations:
        summary: "Le certificat SSL du serveur API Kubernetes va expirer dans trois mois (instance {{ $labels.instance }})"
        description: "Le certificat SSL du serveur API Kubernetes expire dans 90 joursn  VALUE = {{ $value }}n  LABELS: {{ $labels }}"
Liens utiles
Source : habr.com
