

Parmi nos clients, certaines entreprises utilisent des solutions Kaspersky comme standard d'entreprise et gèrent elles-mêmes la protection antivirus. Il semblerait que le service de bureaux virtuels, où la protection antivirus est assurée par le fournisseur, ne leur convienne pas vraiment. Aujourd'hui, je vais montrer comment les clients peuvent gérer eux-mêmes la protection sans compromettre la sécurité des bureaux virtuels.
Dans Nous avons déjà décrit dans l'ensemble comment nous protégeons les bureaux virtuels des clients. L'antivirus dans le cadre du service VDI aide à renforcer la protection des machines dans le cloud et à la contrôler de manière autonome.
Dans la première partie de l'article, je montrerai comment nous gérons la solution dans le cloud et comparerai les performances de Kaspersky 'cloud' avec celles de la sécurité d'endpoint traditionnelle. La deuxième partie portera sur les possibilités de gestion autonome.
Comment nous gérons la solution
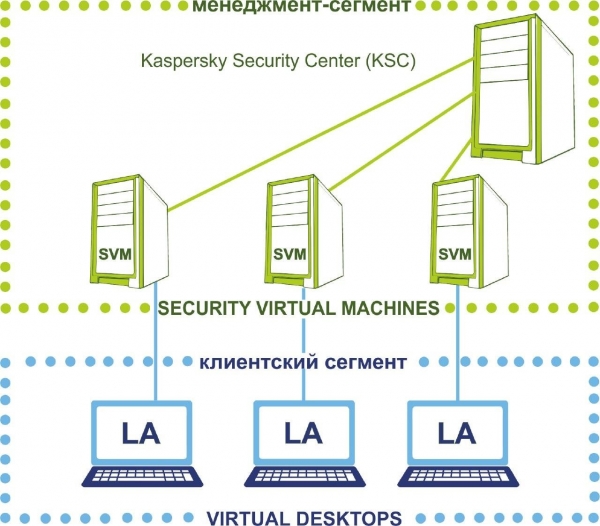
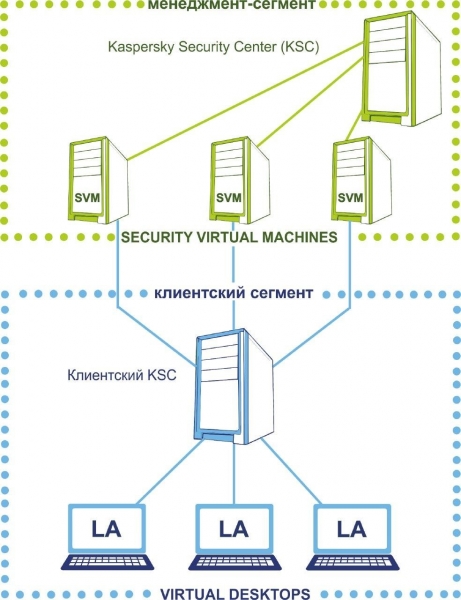
Voici à quoi ressemble l'architecture de la solution dans notre cloud. Pour l'antivirus, nous выделяем deux segments réseau :
- segment client, où se trouvent les postes de travail virtuels des utilisateurs,
- segment de gestion, où se trouve la partie serveur de l'antivirus.
Le segment de gestion reste sous le contrôle de nos ingénieurs, le client n'a pas accès à cette partie. Le segment de gestion comprend le serveur principal d'administration KSC, qui contient les fichiers de licences, les clés pour l'activation des postes de travail clients.
Voici en quoi consiste la solution en termes de 'Laboratoire Kaspersky'.
- Un agent léger (LA)est installé sur les bureaux virtuels des utilisateurs. Il ne vérifie pas les fichiers, mais les envoie à la SVM et attend un 'verdict de haut'. En conséquence, les ressources du poste de travail de l'utilisateur ne sont pas dépensées pour l'activité antivirus, et les employés ne se plaignent pas que 'VDI ralentit'.
- Un machine virtuelle de sécurité (Security virtual machine, SVM)effectue la vérification. Il s'agit d'un dispositif de sécurité dédié, sur lequel sont hébergées les bases de données de logiciels malveillants. Pendant les vérifications, la charge est portée par la SVM : c'est par elle que l'agent léger communique avec le serveur.
- Kaspersky Security Center (KSC) qui gère les machines virtuelles de sécurité. C'est une console avec des paramètres pour les tâches et les politiques qui seront appliquées sur les dispositifs finaux.
Ce schéma de fonctionnement promet une économies allant jusqu'à 30 % des ressources matérielles de la machine de l'utilisateur par rapport à un antivirus sur l'ordinateur de l'utilisateur. Voyons ce que cela donne en pratique.
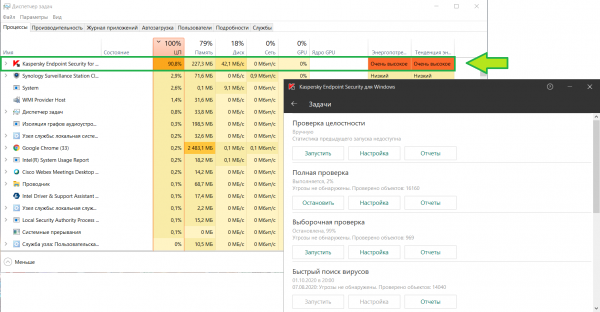
Pour la comparaison, j'ai pris mon ordinateur portable de travail avec Kaspersky Endpoint Security installé, j'ai lancé une analyse et j'ai observé la consommation des ressources :
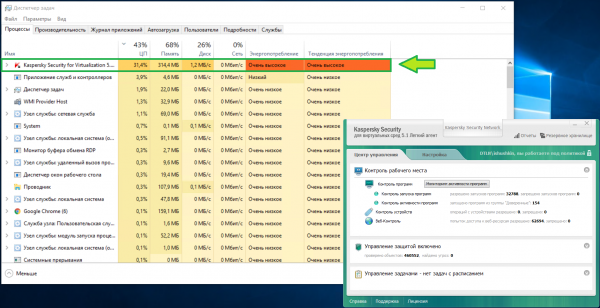
Voici la même situation sur un bureau virtuel avec des caractéristiques similaires dans notre infrastructure. La consommation de mémoire est à peu près identique, mais la charge CPU est deux fois plus faible :
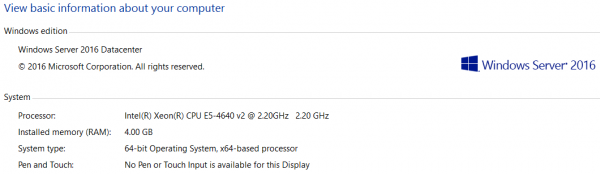
Le KSC lui-même est également assez exigeant en ressources. Nous lui attribuons
suffisamment pour que l'administrateur puisse travailler confortablement. Regardez par vous-même :
Ce qui reste sous le contrôle du client
Ainsi, nous avons clarifié les tâches côté fournisseur, maintenant nous allons fournir au client la gestion de la protection antivirus. Pour cela, nous créons un serveur KSC enfant et le plaçons dans le segment client :
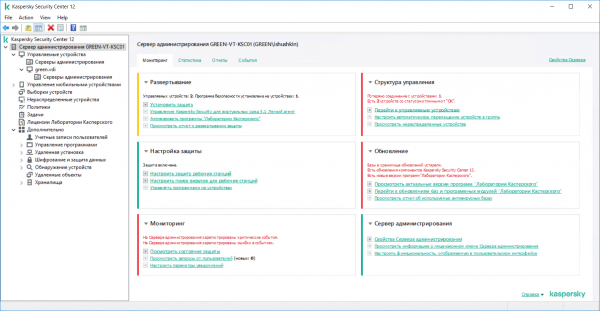
Connectons-nous à la console du KSC client et voyons quels réglages seront par défaut pour le client.
Surveillance. Dans l'onglet principal, nous voyons le tableau de bord. Il est immédiatement clair sur quels points problématiques il faut se concentrer :
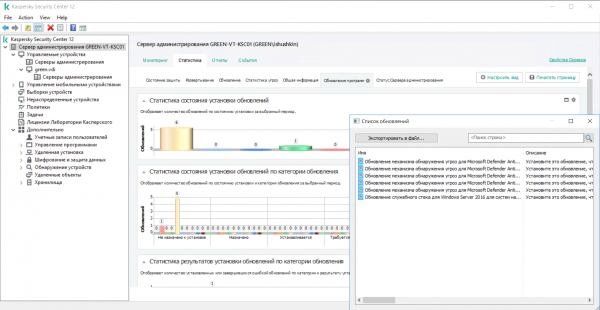
Passons maintenant aux statistiques. Quelques exemples de ce qui peut y être consulté.
Ici, l'administrateur verra immédiatement si des mises à jour ne se sont pas installées sur certaines machines
ou s'il y a eu un autre problème lié aux logiciels sur les bureaux virtuels. Leur
mise à jour peut affecter la sécurité de l'ensemble de la machine virtuelle :
Dans cet onglet, il est possible d'analyser les menaces détectées jusqu'à la menace spécifique trouvée sur les appareils protégés :
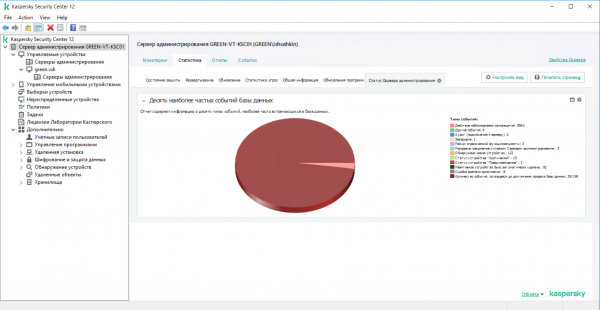
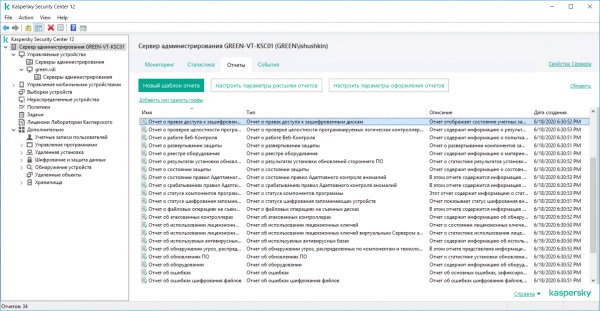
Dans le troisième onglet, il y a tous les types de rapports préconfigurés disponibles. Les clients peuvent créer leurs propres rapports à partir de modèles, choisir quelles informations seront affichées. Il est possible de configurer l'envoi par email selon un calendrier ou de consulter les rapports localement depuis le serveur
d'administration (KSC).
Groupes d'administration. À droite, nous voyons tous les appareils gérés : dans notre cas, ce sont des bureaux virtuels sous le contrôle du serveur KSC.
Ils peuvent être regroupés pour créer des tâches communes et des politiques de groupe pour différents départements ou pour tous les utilisateurs en même temps.
Dès qu'un client crée une machine virtuelle dans le cloud privé, elle est immédiatement reconnue dans le réseau, et Kaspersky l'envoie vers les appareils non répartis :
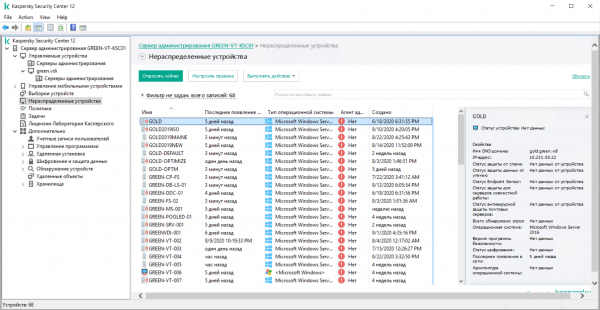
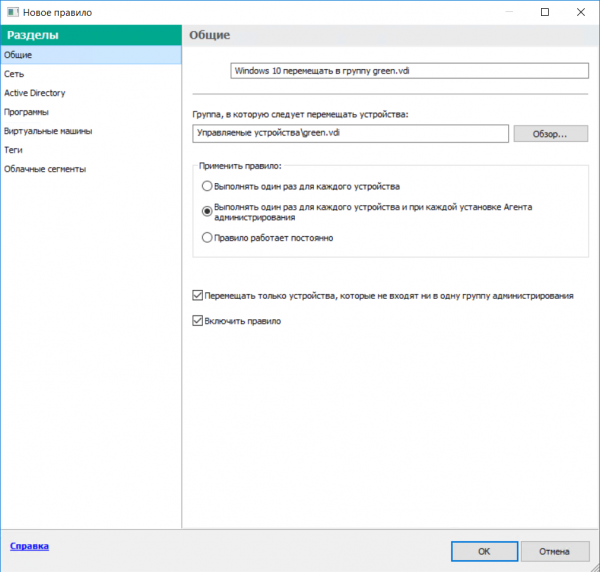
Les politiques de groupe ne s'appliquent pas aux appareils non répartis. Pour éviter de répartir manuellement les bureaux virtuels dans des groupes, on peut utiliser des règles. Cela nous permet d'automatiser le transfert des appareils dans des groupes.
Par exemple, les bureaux virtuels avec Windows 10, mais sans agent de gestion installé, seront placés dans le groupe VDI_1, tandis que ceux avec Windows 10 et un agent installé iront dans le groupe VDI_2. De la même manière, les appareils peuvent également être répartis automatiquement en fonction de leur appartenance à un domaine, de leur localisation dans différents réseaux et de certains tags que le client peut définir selon ses tâches et besoins.
Pour créer une règle, il suffit de lancer l'assistant de répartition des appareils par groupe :
Tâches de groupe. Grâce aux tâches, KSC automatise l'exécution de certaines règles à des heures précises ou lorsque des événements particuliers se produisent, par exemple : la vérification des virus est effectuée en dehors des heures de travail ou lorsqu'une machine virtuelle est en "temps d'inactivité", ce qui, à son tour, réduit la charge sur la VM. Dans cette section, il est pratique de programmer des vérifications sur les bureaux virtuels au sein du groupe et de mettre à jour les bases de données de virus.
Voici la liste complète des tâches disponibles :
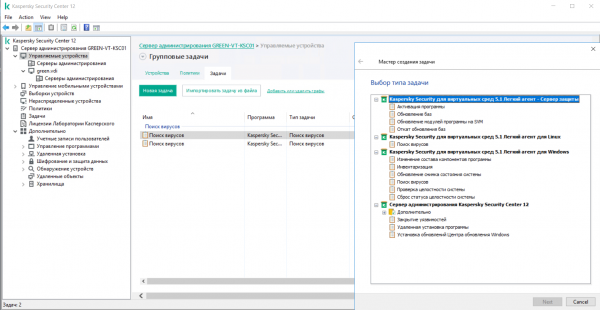
Politiques de groupe. À partir du KSC enfant, le client peut facilement étendre la protection aux nouveaux bureaux virtuels, mettre à jour les signatures, configurer des exceptions
pour les fichiers et les réseaux, établir des rapports, ainsi que gérer tous les types de vérifications de ses machines. Cela inclut – restreindre l'accès à des fichiers, sites ou hôtes spécifiques.
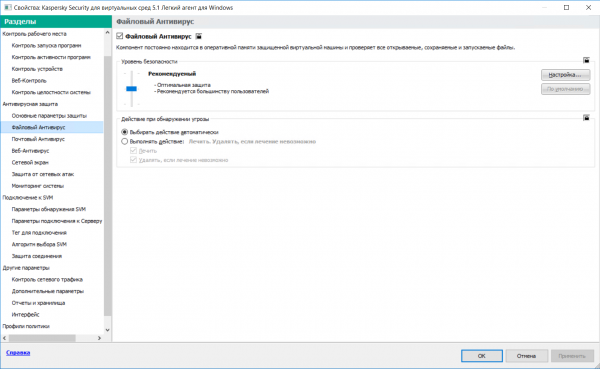
Les politiques et règles du serveur principal peuvent être réactivées si quelque chose ne va pas. Dans le pire des cas, lors d'une configuration incorrecte, les agents légers perdront leur connexion avec le SVM et laisseront les bureaux virtuels sans protection. Nos ingénieurs recevront immédiatement une notification à ce sujet et pourront rétablir l'héritage des politiques depuis le serveur principal KSC.
Ce sont les principaux paramètres dont je voulais parler aujourd'hui.
Source : habr.com
