

À la fin mai, nous avons découvert une campagne de distribution de logiciels malveillants de type Remote Access Trojan (RAT) - des programmes qui permettent aux attaquants de contrôler à distance un système infecté.
Le groupe que nous étudions s'est distingué par le fait qu'il n'a pas choisi une famille spécifique de RAT pour les infections. Lors des attaques de la campagne, plusieurs chevaux de Troie (tous largement disponibles) ont été observés. Cette caractéristique du groupe nous a rappelé le roi des rats - un animal mythique composé de rongeurs aux queues entrelacées.
L'original est tiré du monographie de K. N. Rossikova « Souris et rongeurs de type souris, les plus importants sur le plan économique » (1908).
Nous avons nommé le groupe que nous étudions RATKing en hommage à cette créature. Dans cet article, nous allons expliquer en détail comment les attaquants ont mené l'attaque, quels outils ils ont utilisés, et nous partagerons nos réflexions concernant l'attribution de cette campagne.
Déroulement de l'attaque
Toutes les attaques de cette campagne suivaient le schéma suivant :
- L'utilisateur recevait un email de phishing avec un lien vers Google Drive.
- En cliquant sur le lien, la victime téléchargeait un script VBS malveillant qui enregistrait une bibliothèque DLL pour charger le payload final dans le registre Windows et exécutait PowerShell pour l'exécuter.
- La bibliothèque DLL implantait le payload final - en fait, l'un des RAT utilisés par les attaquants - dans un processus système et inscrivait le script VBS dans le démarrage automatique pour s'ancrer sur la machine infectée.
- Le payload final s'exécutait dans le processus système et donnait à l'attaquant la possibilité de contrôler l'ordinateur infecté.
Schématiquement, cela peut être représenté ainsi :
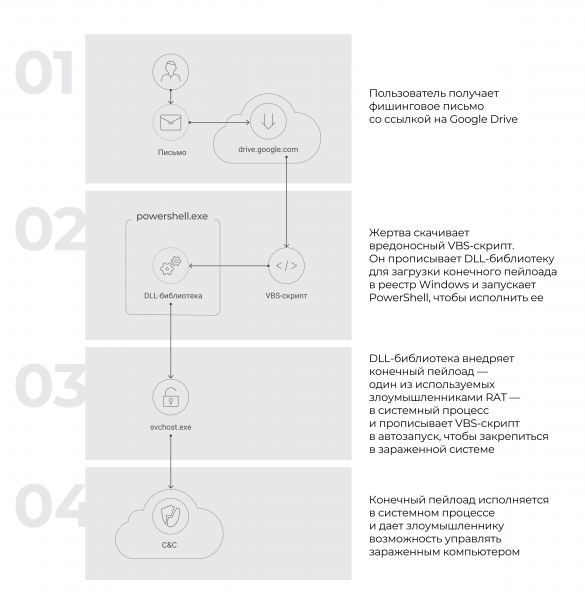
Nous allons nous concentrer sur les trois premières étapes, car ce qui nous intéresse est précisément le mécanisme de livraison des logiciels malveillants. Nous ne décrirons pas en détail le fonctionnement des malwares eux-mêmes. Ils sont largement disponibles - soit à la vente sur des forums spécialisés, soit distribués en tant que projets open source - et donc, ils ne sont pas uniques au groupe RATKing.
Analyse des étapes de l'attaque
Étape 1. Envoi de phishing
L'attaque commençait par le fait que la victime recevait un courrier malveillant (les cybercriminels utilisaient différents modèles de texte, sur la capture d'écran ci-dessous un exemple est montré). Dans le message, il y avait un lien vers un stockage légitime drive.google.com, qui prétendait mener à une page de téléchargement d'un document au format PDF.
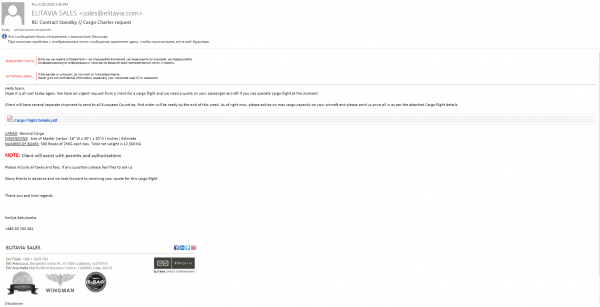
Exemple d'email de phishing
Cependant, en réalité, ce n'était pas un document PDF qui était téléchargé, mais un script VBS.
En cliquant sur le lien dans l'email sur la capture d'écran ci-dessus, un fichier nommé Cargo Flight Details.vbsétait téléchargé. Dans ce cas, les cybercriminels n'avaient même pas essayé de déguiser le fichier en un document légitime.
En même temps, dans le cadre de cette campagne, nous avons découvert un script nommé Cargo Trip Detail.pdf.vbs. Celui-ci pouvait sembler un PDF légitime, car par défaut, Windows cache les extensions de fichiers. Pourtant, dans ce cas, son icône correspondant à un script VBS pouvait encore susciter des soupçons.
À ce stade, la victime pouvait reconnaître la fraude : il suffisait de jeter un œil aux fichiers téléchargés. Cependant, dans de telles campagnes de phishing, les cybercriminels comptent souvent précisément sur l'inattention ou la précipitation de l'utilisateur.
Étape 2. Exécution du script VBS
Le script VBS, que l'utilisateur pouvait ouvrir par inadvertance, écrivait une bibliothèque DLL dans le registre Windows. Le script était obfusqué : les chaînes étaient enregistrées sous forme de bytes, séparés par un symbole aléatoire.
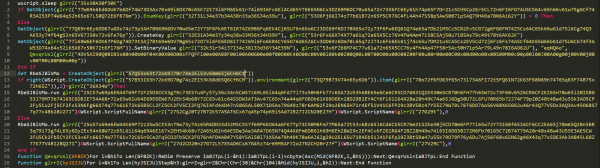
Exemple de script obfusqué
L'algorithme de déobfuscation est assez simple : chaque troisième caractère était exclu de la chaîne obfusquée, puis le résultat était décodé du base16 en chaîne d'origine. Par exemple, à partir de la valeur 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (mis en évidence sur la capture d'écran ci-dessus) on obtenait la chaîne WScript.Shell.
Pour déobfusquer les chaînes, nous avons utilisé une fonction en Python :
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Ci-dessous, sur les lignes 9–10, la valeur est mise en évidence ; lors de la déobfuscation, un fichier DLL était obtenu. C'est celui-ci qui était exécuté à l'étape suivante à l'aide de PowerShell.

Chaîne avec le DLL obfusqué
Chaque fonction dans le script VBS s'exécutait à mesure que les chaînes étaient déobfusquées.
Après le lancement du script, la fonction était appelée wscript.sleep — elle permettait d'effectuer une exécution différée.
Le script a ensuite interagi avec le registre Windows. Il a utilisé pour cela la technologie WMI. Grâce à cela, une clé unique a été créée et le corps du fichier exécutable a été enregistré dans son paramètre. L'accès au registre via WMI a été effectué à l'aide de la commande suivante :
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 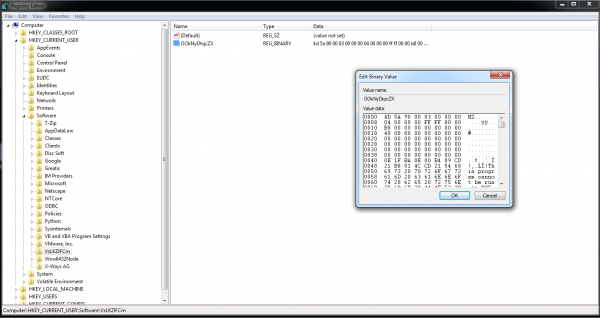
L'enregistrement effectué dans le registre par le script VBS
Étape 3. Fonctionnement de la bibliothèque DLL
À la troisième étape, la bibliothèque DLL malveillante chargeait le payload final, l'injectait dans le processus système et assurait le démarrage automatique du script VBS lors de la connexion de l'utilisateur au système.
Lancement via PowerShell
La bibliothèque DLL était exécutée à l'aide de la commande suivante dans PowerShell :
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software//<rnd_sub_key_name>).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Cette commande faisait ce qui suit :
- récupérait les données de la valeur du registre nommée
rnd_value_name— ces données représentaient un fichier DLL écrit sur la plateforme .Net ; - chargeait le module .Net obtenu dans la mémoire du processus
powershell.exeà l'aide de la fonction[System.Threading.Thread]::GetDomain().Load()(description détaillée de la fonction Load() ); - exécutait la fonction
GUyyvmzVhebFCw]::EhwwK()— c'est avec elle que l'exécution de la bibliothèque DLL commençait — avec les paramètresvbsScriptPath,xorKey,vbsScriptName. Le paramètrexorKeygardait la clé pour déchiffrer le payload final, tandis que les paramètresvbsScriptPathetvbsScriptNameétaient transmis pour inscrire le script VBS au démarrage automatique.
Description de la bibliothèque DLL
Sous forme décompilée, le chargeur apparaissait ainsi :
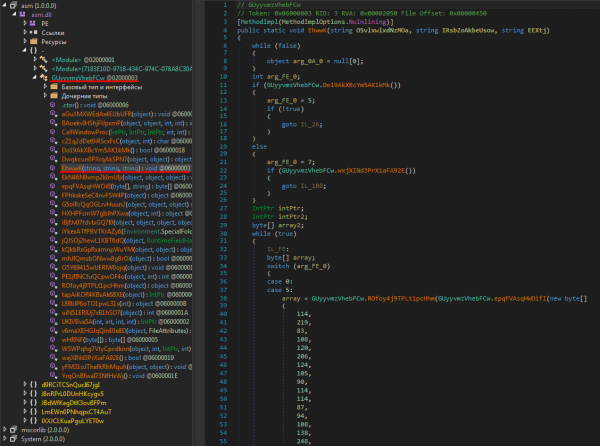
Le chargeur sous forme décompilée (la fonction avec laquelle l'exécution de la bibliothèque DLL commençait est soulignée en rouge)
Le chargeur est protégé par le protecteur .Net Reactor. Cette tâche est efficacement réalisée par l'outil de4dot.
Ce chargeur :
- effectuait l'injection du payload dans le processus système (dans cet exemple, c'est
svchost.exe); - inscrivait le script VBS au démarrage automatique.
Injection du payload
Examinons la fonction appelée par le script PowerShell.
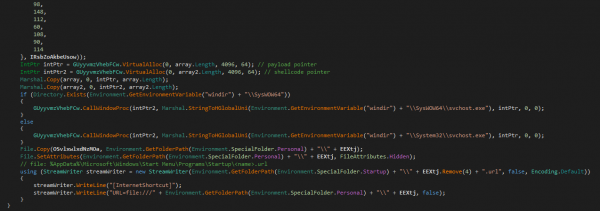
Fonction appelée par le script PowerShell
Cette fonction effectuait les actions suivantes :
- déchiffrait deux tableaux de données (
arrayetarray2sur la capture d'écran). À l'origine, ils étaient compressés à l'aide de gzip et chiffrés par l'algorithme XOR avec une cléxorKey; - copiée les données dans des zones de mémoire allouées. Les données de
array— dans la zone de mémoire pointée parintPtr(pointeur de payloadsur la capture d'écran) ; les données dearray2— dans la zone de mémoire pointée parintPtr2(pointeur de shellcodesur la capture d'écran) ; - appelait la fonction
CallWindowProcA( cette fonction est disponible sur le site de Microsoft) avec les paramètres suivants (ci-dessous, les noms des paramètres sont énumérés, ils sont dans le même ordre que sur la capture d'écran, mais avec des valeurs fonctionnelles) :lpPrevWndFunc— un pointeur vers des données à partir dearray2;hWnd— un pointeur vers une chaîne contenant le chemin d'accès au fichier exécutablesvchost.exe;Msg— un pointeur vers des données à partir dearray;wParam,lParam— paramètres du message (dans ce cas, ces paramètres n'étaient pas utilisés et avaient pour valeurs 0) ;
- a créé un fichier
%AppData%MicrosoftWindowsStart MenuProgramsStartup<name>.url, où<name>— ce sont les 4 premiers caractères du paramètrevbsScriptName(sur la capture d'écran, le fragment de code avec cette action commence par la commandeFile.Copy). Ainsi, le maliciel ajoutait un fichier URL à la liste des fichiers pour le démarrage automatique lors de la connexion de l'utilisateur au système, s'installant ainsi sur l'ordinateur infecté. Le fichier URL contenait un lien vers un script :
[InternetShortcut]
URL = file : \/\/\/<vbsScriptPath>
Pour comprendre comment l'injection était réalisée, nous avons déchiffré les tableaux de données array et array2. Pour cela, nous avons utilisé la fonction suivante en Python :
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
En conséquence, nous avons découvert que :
arrayreprésentait un fichier PE — tel est le charge utile final ;array2représentait le shellcode, nécessaire pour réaliser l'injection.
Le shellcode du tableau array2 était transmis comme valeur de la fonction lpPrevWndFunc à la fonction CallWindowProcA. lpPrevWndFunc — la fonction de rappel, son prototype est le suivant :
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Ainsi, lors de l'exécution de la fonction CallWindowProcA avec les paramètres hWnd, Msg, wParam, lParam s'exécute le shellcode du tableau array2 avec les arguments hWnd et Msg. hWnd — c'est un pointeur vers une chaîne contenant le chemin d'accès au fichier exécutable svchost.exe, et Msg — un pointeur vers le charge utile final.
Le shellcode obtenait les adresses des fonctions à partir de kernel32.dll et ntdll32.dll par les valeurs de hachage de leurs noms et exécutait l'injection du charge utile final dans la mémoire du processus svchost.exe, en utilisant la technique de Process Hollowing (vous pouvez en lire plus sur cela dans cette ). Lors de l'injection, le shellcode :
- créait un processus
svchost.exedans un état suspendu à l'aide de la fonctionCreateProcessW; - puis cachait l'affichage de la section dans l'espace d'adressage du processus
svchost.exeen utilisant la fonctionNtUnmapViewOfSection. Ainsi, le programme libérait la mémoire de l'original du processussvchost.exe, afin ensuite d'allouer de la mémoire pour le charge utile à cette adresse ; - allouait de la mémoire pour le charge utile dans l'espace d'adressage du processus
svchost.exeen utilisant la fonctionVirtualAllocEx;
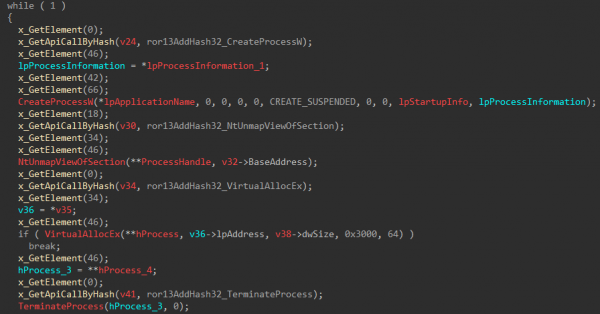
Le début du processus d'injection
- écrivait le contenu du charge utile dans l'espace d'adressage du processus
svchost.exeen utilisant la fonctionWriteProcessMemory(comme sur l'écran ci-dessous); - a relancé le processus
svchost.exeen utilisant la fonctionResumeThread.
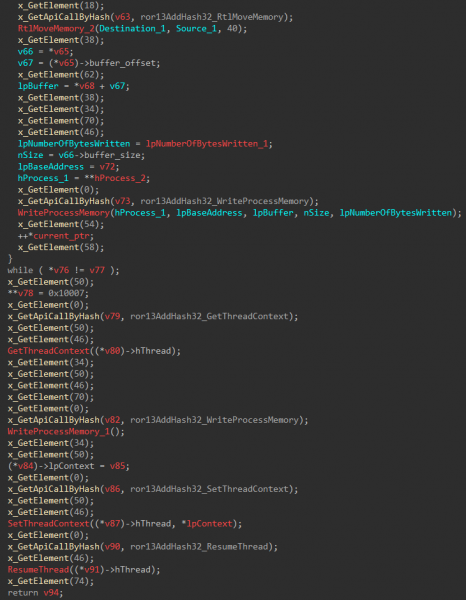
Fin du processus d'injection
Logiciel malveillant chargé
En conséquence des actions décrites, l'un des plusieurs logiciels malveillants de type RAT a été installé dans le système infecté. Le tableau ci-dessous énumère les malwares utilisés dans l'attaque, que nous pouvons avec certitude attribuer à un même groupe d'attaquants, car les échantillons ont fait appel au même serveur de commande.
Nom du logiciel malveillant
Détecté pour la première fois
SHA-256
C&C
Processus dans lequel l'injection est effectuée
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Exemples de logiciels malveillants diffusés avec le même serveur de commande
Deux choses sont remarquables ici.
Tout d'abord, le simple fait que les attaquants ont utilisé plusieurs familles de RAT différentes. Ce comportement n'est pas caractéristique des groupes cybercriminels connus qui utilisent généralement un ensemble d'outils similaire.
Deuxièmement, RATKing a utilisé des malwares qui sont soit vendus sur des forums spécialisés à bas prix, soit sont en réalité des projets open source.
Une liste plus complète des logiciels malveillants utilisés dans la campagne, avec une importante réserve, est présentée à la fin de cet article.
Sur le groupe
Nous ne pouvons pas attribuer cette campagne malveillante à des attaquants connus. Pour l'instant, nous pensons que ces attaques ont été exécutées par un groupe fondamentalement nouveau. Comme nous l'avons mentionné au début, nous l'avons appelé RATKing.
Pour créer le script VBS, le groupe a probablement utilisé un outil similaire à l'utilitaire du développeur . Cela est indiqué par la similarité du script créé par ce programme avec le script des attaquants. En particulier, tous deux :
- effectuent une exécution différée à l'aide de la fonction
Sleep; - utilisent WMI;
- écrivent le corps du fichier exécutable comme paramètre de clé de registre;
- exécutent ce fichier via PowerShell dans son propre espace d'adressage.
Pour illustrer, comparez la commande PowerShell pour lancer le fichier depuis le registre utilisée par le script créé avec VBS-Crypter :
((Get-ItemPropertyHKCU:SoftwareNYANxCAT).NYANxCAT);$text=-join$text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);avec une commande similaire utilisée par le script des attaquants :
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software//<rnd_sub_key_name>).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Remarquons qu'en tant que l'un des payloads, les attaquants ont utilisé un autre utilitaire de NYAN-x-CAT - .
Les adresses des serveurs C&C indiquent une autre caractéristique distinctive de RATKing : le groupe préfère les services DNS dynamiques (voir la liste C&C dans le tableau des IoC).
IoC
Le tableau ci-dessous présente une liste complète des scripts VBS qui peuvent probablement être attribués à la campagne décrite. Tous ces scripts sont similaires et effectuent une séquence d'actions à peu près identique. Ils injectent tous un malware de type RAT dans un processus de confiance Windows. Tous ont des adresses C&C enregistrées en utilisant des services DNS dynamiques.
Cependant, nous ne pouvons pas affirmer que tous ces scripts ont été diffusés par les mêmes attaquants, à l'exception des échantillons avec les mêmes adresses C&C (par exemple, kimjoy007.dyndns.org).
Nom du logiciel malveillant
SHA-256
C&C
Processus dans lequel l'injection est effectuée
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Source : habr.com
