

À en juger par le nombre de questions concernant le SD-WAN, cette technologie a commencé à s’imposer sérieusement en Russie. Les vendeurs, bien sûr, ne restent pas inactifs et proposent leurs propres concepts, tandis que certains pionniers courageux l’implémentent déjà dans leurs réseaux.
Nous collaborons avec presque tous les fournisseurs, et en quelques années dans notre laboratoire, j'ai eu l'occasion d'explorer l'architecture de chaque grand développeur de solutions définies par logiciel. Ici, le SD-WAN de Fortinet se distingue, car il a intégré la fonction d'équilibrage du trafic entre les canaux de communication directement dans le logiciel des pare-feu. Cette solution est plutôt démocratique, ce qui attire souvent les entreprises qui ne sont pas encore prêtes pour des changements globaux, mais qui souhaitent utiliser plus efficacement leurs canaux de communication.
Dans cet article, je souhaite vous expliquer comment configurer et travailler avec le SD-WAN de Fortinet, à qui cette solution convient et quels pièges éventuels peuvent y avoir.
Les acteurs les plus notables du marché du SD-WAN peuvent être classés en deux types :
1. Des start-ups ayant créé des solutions SD-WAN à partir de zéro. Les plus réussies d'entre elles bénéficient d'un énorme élan de croissance lorsqu'elles sont rachetées par de grandes entreprises – c'est l'histoire de Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia.
2. De grands fournisseurs de réseaux ayant développé des solutions SD-WAN en améliorant la programmabilité et la gestion de leurs routeurs traditionnels – c'est l'histoire de Juniper, Huawei.
Fortinet a réussi à trouver son propre chemin. La fonctionnalité permettant de combiner leurs interfaces en canaux virtuels et d’équilibrer la charge entre eux à l’aide d’algorithmes complexes, comparés à la routage classique, a été intégrée dans le logiciel des pare-feu. Cette fonctionnalité est appelée SD-WAN. Peut-on appeler ce que a fait Fortinet SD-WAN ? Le marché commence progressivement à comprendre que Software-Defined signifie séparer le Control Plane du Data Plane, avec des contrôleurs et des orchestrateurs dédiés. Fortinet ne propose rien de tel. La gestion centralisée est optionnelle et est offerte par le moyen traditionnel Fortimanager. Mais à mon avis, il ne sert à rien de chercher une vérité abstraite et de perdre du temps à discuter de la terminologie. Dans le monde réel, chaque approche a ses avantages et ses inconvénients. La meilleure solution est de comprendre ces nuances et d’être capable de choisir des solutions adaptées aux besoins.
Je vais essayer de vous expliquer, avec des captures d'écran, à quoi ressemble et ce que sait faire SD-WAN de Fortinet.
Comment tout fonctionne
Supposons que vous ayez deux filiales reliées par deux canaux de transmission de données. Ces canaux de transmission sont regroupés, comme on regroupe des interfaces Ethernet ordinaires dans un LACP-Port-Channel. Les anciens se souviendront de PPP Multilink - c'est aussi une analogie appropriée. Les canaux peuvent être des ports physiques, des VLAN SVI ainsi que VPN ou des tunnels GRE.
Les VPN ou GRE sont généralement utilisés pour connecter les réseaux locaux des filiales via Internet. Les ports physiques sont utilisés en cas de connexion L2 entre les sites, ou lors de la connexion sur une MPLS/VPN dédiée, si nous sommes satisfaits d'une connexion sans Overlay et sans cryptage. Un autre scénario dans lequel des ports physiques sont utilisés dans le groupe SD-WAN est l'équilibrage de la sortie locale des utilisateurs vers Internet.
Sur notre stand, il y a quatre pare-feu et deux tunnels VPN fonctionnant via deux « opérateurs de communication ». Le schéma apparaît comme suit :
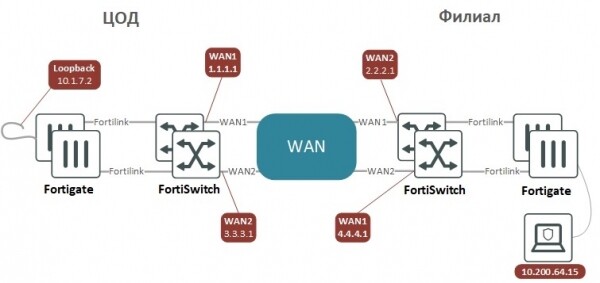
Les tunnels VPN sont configurés en mode interface, de manière à ressembler à des connexions Point-à-Point entre des appareils ayant des adresses IP sur des interfaces P2P, que l'on peut pinger et s'assurer que la connexion via un tunnel spécifique fonctionne. Pour que le trafic soit crypté et envoyé de l'autre côté, il suffit de le router vers le tunnel. Une alternative - la sélection du trafic pour le cryptage à l'aide de listes de sous-réseaux - complique beaucoup l'administrateur à mesure que la configuration devient plus complexe. Dans un grand réseau, la technologie ADVPN peut être utilisée pour construire un VPN, c'est l'équivalent de DMVPN de Cisco ou DVPN de Huawei, permettant de simplifier la configuration.
Configuration VPN Site-à-Site pour deux appareils avec routage BGP des deux côtés
« DC » (Datacenter)
« BRN » (Filiale)
config system interface
edit "WAN1"
set vdom "Internet"
set ip 1.1.1.1 255.255.255.252
set allowaccess ping
set role wan
set interface "DC-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 3.3.3.1 255.255.255.252
set allowaccess ping
set role lan
set interface "DC-BRD"
set vlanid 112
next
edit "BRN-Ph1-1"
set vdom "Internet"
set ip 192.168.254.1 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.2 255.255.255.255
set interface "WAN1"
next
edit "BRN-Ph1-2"
set vdom "Internet"
set ip 192.168.254.3 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.4 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "BRN-Ph1-1"
set interface "WAN1"
set local-gw 1.1.1.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 2.2.2.1
set psksecret ***
next
edit "BRN-Ph1-2"
set interface "WAN2"
set local-gw 3.3.3.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 4.4.4.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "BRN-Ph2-1"
set phase1name "BRN-Ph1-1"
set proposal aes256-sha256
set dhgrp 2
next
edit "BRN-Ph2-2"
set phase1name "BRN-Ph1-2"
set proposal aes256-sha256
set dhgrp 2
next
end
config router static
edit 1
set gateway 1.1.1.2
set device "WAN1"
next
edit 3
set gateway 3.3.3.2
set device "WAN2"
next
end
config router bgp
set as 65002
set router-id 10.1.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.2"
set remote-as 65003
next
edit "192.168.254.4"
set remote-as 65003
next
end
config network
edit 1
set prefix 10.1.0.0 255.255.0.0
next
end
config system interface
edit "WAN1"
set vdom "Internet"
set ip 2.2.2.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 4.4.4.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 114
next
edit "DC-Ph1-1"
set vdom "Internet"
set ip 192.168.254.2 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.1 255.255.255.255
set interface "WAN1"
next
edit "DC-Ph1-2"
set vdom "Internet"
set ip 192.168.254.4 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.3 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "DC-Ph1-1"
set interface "WAN1"
set local-gw 2.2.2.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 1.1.1.1
set psksecret ***
next
edit "DC-Ph1-2"
set interface "WAN2"
set local-gw 4.4.4.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 3.3.3.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "DC-Ph2-1"
set phase1name "DC-Ph1-1"
set proposal aes128-sha1
set dhgrp 2
next
edit "DC2-Ph2-2"
set phase1name "DC-Ph1-2"
set proposal aes128-sha1
set dhgrp 2
next
end
config router static
edit 1
set gateway 2.2.2.2
et device "WAN1"
next
edit 3
set gateway 4.4.4.2
set device "WAN2"
next
end
config router bgp
set as 65003
set router-id 10.200.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.1"
set remote-as 65002
next
edit "192.168.254.3"
set remote-as 65002
next
end
config network
edit 1
set prefix 10.200.0.0 255.255.0.0
next
end
Je fournis la configuration sous forme de texte, car, à mon avis, il est plus pratique de configurer le VPN de cette façon. Presque tous les paramètres des deux côtés sont identiques, et en texte, ils peuvent être faits par copier-coller. Si l'on fait la même chose dans l'interface web, il est facile de faire une erreur : oublier de cocher une case ou d'entrer une mauvaise valeur.
Après avoir ajouté les interfaces dans le bundle

tous les routages et les politiques de sécurité peuvent y faire référence, plutôt qu'aux interfaces. Au minimum, il faut autoriser le trafic des réseaux internes vers SD-WAN. Lors de la création de règles pour eux, des mesures de protection peuvent être appliquées, telles que IPS, antivirus et inspection HTTPS.
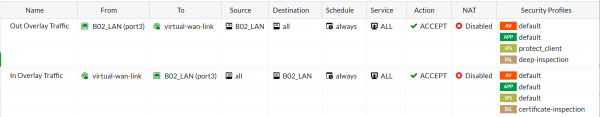
Pour le bundle, les règles SD-WAN sont configurées. Ce sont des règles qui définissent l'algorithme de balancement pour un trafic spécifique. Elles ressemblent aux politiques de routage dans le routage basé sur les politiques, sauf que le résultat de l'application de la politique au trafic n'est pas le next-hop ou une interface sortante standard, mais les interfaces ajoutées au bundle SD-WAN ainsi que l'algorithme de balancement du trafic entre ces interfaces.
Le trafic peut être distingué du flux général par des informations L3-L4, par des applications ou des services internet reconnus (URL et IP), ainsi que par des utilisateurs reconnus sur des postes de travail et des ordinateurs portables. Après cela, un des algorithmes de balancement suivants peut être assigné au trafic distingué :
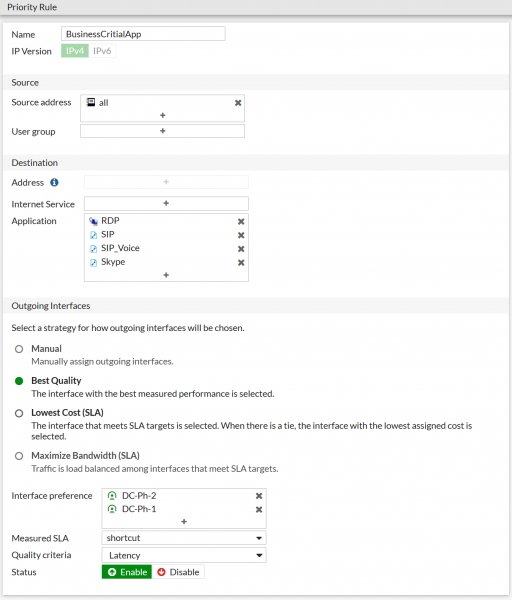
Dans la liste des préférences d'interface, les interfaces déjà ajoutées au bundle sont sélectionnées pour gérer ce type de trafic. En n'ajoutant pas toutes les interfaces, vous pouvez limiter les canaux utilisés pour, par exemple, le courrier électronique, si vous ne voulez pas charger des canaux coûteux avec un SLA élevé. Avec FortiOS 6.4.1, il est possible de regrouper les interfaces ajoutées au bundle SD-WAN en zones, créant, par exemple, une zone pour la communication avec des sites distants et une autre pour l'accès Internet local utilisant NAT. Oui, le trafic vers l'Internet normal peut également être équilibré.
Sur les algorithmes d'équilibrage
En ce qui concerne la façon dont Fortigate (le pare-feu de Fortinet) répartit le trafic entre les canaux, deux options intéressantes, peu communes sur le marché, existent :
Coût Minimal (SLA) – parmi toutes les interfaces respectant le SLA à un moment donné, celle avec le poids (cost) le plus bas, défini manuellement par l'administrateur, est choisie ; ce mode est adapté pour le trafic « volumineux », comme les sauvegardes et le transfert de fichiers.
Meilleure Qualité (SLA) – cet algorithme, en plus des latences, du jitter et de la perte de paquets habituels, utilise également la charge actuelle du canal pour évaluer la qualité. Ce mode convient au trafic « sensible », comme la téléphonie IP (VoIP) et les visioconférences.
Pour ces algorithmes, la configuration d'un mesureur de performance de canal – Performance SLA – est nécessaire. Ce mesureur contrôle périodiquement (intervalle de vérification) les informations sur le respect du SLA : pertes de paquets, latence et jitter dans le canal de communication, et peut « rejeter » les canaux qui ne respectent pas les seuils de qualité actuels – perdant trop de paquets ou ayant une latence trop élevée. De plus, le mesureur surveille l'état du canal et peut temporairement l'éliminer du bundle en cas de perte répétée de réponses. Lors de la restauration, après avoir reçu plusieurs réponses consécutives, le mesureur renvoie automatiquement le canal dans le bundle, et les données peuvent à nouveau y être transférées.
Voici à quoi ressemble la configuration du « mesureur » :
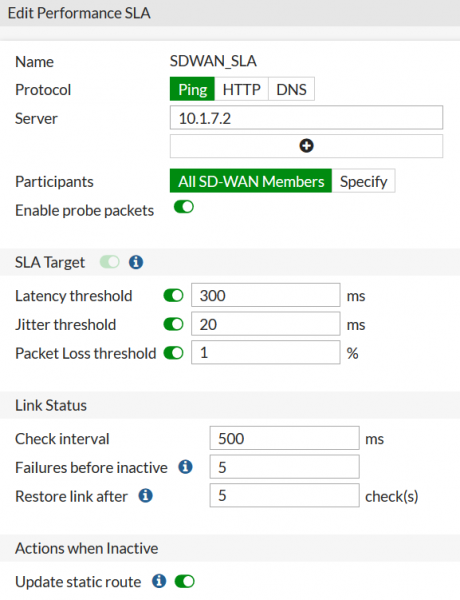
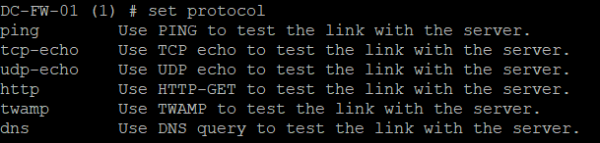
Dans l'interface Web, les protocoles disponibles pour les tests incluent ICMP-Echo-request, HTTP-GET et DNS request. En ligne de commande, il existe quelques options supplémentaires : les options TCP-echo et UDP-echo, ainsi qu'un protocole spécialisé pour mesurer la qualité — TWAMP.
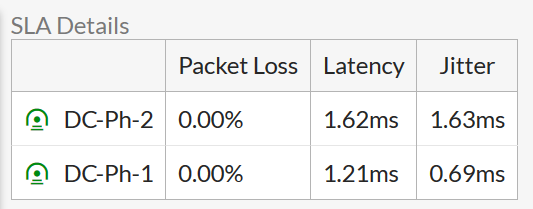
Les résultats des mesures peuvent être consultés également dans l'interface Web :
Et en ligne de commande :

Dépannage
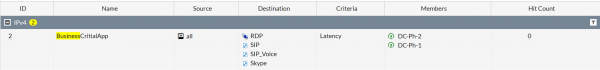
Si vous avez créé une règle, mais que le fonctionnement n'est pas conforme à vos attentes, il est utile de vérifier la valeur Hit Count dans la liste des Règles SD-WAN. Cela montrera si le trafic correspond effectivement à cette règle :
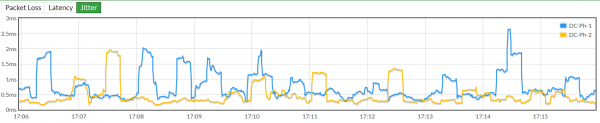
Sur la page de configuration du mesureur, vous pouvez voir l'évolution des paramètres du canal dans le temps. La valeur seuil est indiquée par une ligne pointillée.
Dans l'interface Web, vous pouvez voir comment le trafic se répartit en fonction du volume de données transmises/reçues et du nombre de sessions :
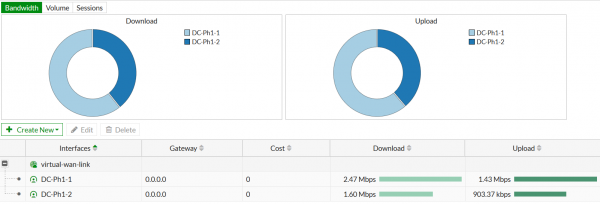
En plus de tout cela, il existe une excellente possibilité de suivre le passage des paquets avec un maximum de détails. Lorsqu'on travaille dans un réseau réel, la configuration de l'appareil accumule de nombreuses politiques de routage, de filtrage et de distribution de trafic sur les ports SD-WAN. Tout cela interagit de manière complexe, et bien que le vendeur fournisse des schémas détaillés des algorithmes de traitement des paquets, il est très important d'avoir la possibilité de ne pas construire et vérifier des théories, mais de voir où le trafic se dirige réellement.
Par exemple, le jeu de commandes suivant
diagnostiquer le filtre de flux de débogage saddr 10.200.64.15
 diagnostiquer le filtre de flux de débogage daddr 10.1.7.2
 diagnostiquer le débogage du flux montrer nom-de-fonction
 activer le débogage diagnostic
 diagnostiquer la trace de débogage 2
permettra de suivre deux paquets avec l'adresse source 10.200.64.15 et l'adresse de destination 10.1.7.2.
Nous pingons 10.7.1.2 depuis 10.200.64.15 deux fois et nous examinons le résultat sur la console.
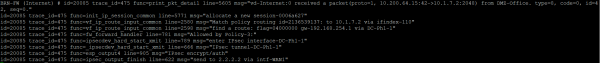
Premier paquet :
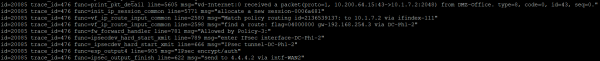
Deuxième paquet :
Voici le premier paquet reçu par le pare-feu :
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 a reçu un paquet(proto=1, 10.200.64.15:42->10.1.7.2:2048) de DMZ-Office. type=8, code=0, id=42, seq=0."
 VDOM – Internet, Proto=1 (ICMP), DMZ-Office – nom de l'interface L3. Type=8 – Echo.
Une nouvelle session a été créée pour celui-ci :
msg="allocate a new session-0006a627"
Et il y a eu une correspondance dans les paramètres des politiques de routage.
msg="Match policy routing id=2136539137: to 10.1.7.2 via ifindex-110"
Il s'avère que le paquet doit être envoyé dans l'un des tunnels VPN :
"find a route: flag=04000000 gw-192.168.254.1 via DC-Ph1-1"
Dans les politiques de filtrage, il est trouvé une règle d'autorisation :
msg="Allowed by Policy-3:"
Le paquet est chiffré et envoyé dans le tunnel VPN :
func=ipsecdev_hard_start_xmit line=789 msg="entrée de l'interface IPsec-DC-Ph1-1"
 func=_ipsecdev_hard_start_xmit line=666 msg="Tunnel IPsec-DC-Ph1-1"
 func=esp_output4 line=905 msg="Chiffrement/authentification IPsec"
Le paquet chiffré est envoyé à l'adresse de la passerelle pour cette interface WAN :
msg="send to 2.2.2.2 via intf-WAN1"
Pour le deuxième paquet, tout se passe de manière similaire, mais il est envoyé dans un autre tunnel VPN et passe par un autre port du pare-feu :
func=ipsecdev_hard_start_xmit line=789 msg="entrer l'interface IPsec-DC-Ph1-2"
 func=_ipsecdev_hard_start_xmit line=666 msg="Tunnel IPsec-DC-Ph1-2"
 func=esp_output4 line=905 msg="Chiffrement/authentification IPsec"
 func=ipsec_output_finish line=622 msg="envoyer à 4.4.4.2 via intf-WAN2"
Les avantages de la solution
Fonctionnalité fiable et interface conviviale. L'ensemble des fonctionnalités présentes dans FortiOS avant l'apparition du SD-WAN a été entièrement conservé. Cela signifie que nous avons non pas un logiciel redeveloppé, mais un système mature provenant d'un fournisseur de pare-feu reconnu. Avec un ensemble traditionnel de fonctions réseau et une interface web conviviale et facile à prendre en main. Combien de fournisseurs SD-WAN possèdent, par exemple, la fonctionnalité Remote-Access VPN sur leurs appareils de bord ?
Sécurité de niveau 80. FortiGate figure parmi les meilleures solutions en matière de pare-feu. Il existe de nombreux documents en ligne sur la configuration et l'administration des pare-feu, et le marché de l'emploi regorge de spécialistes en sécurité ayant déjà maîtrisé les solutions du fournisseur.
Prix nul pour la fonctionnalité SD-WAN. Construire un réseau SD-WAN sur FortiGate coûte autant que de construire un réseau WAN traditionnel, car aucune licence supplémentaire n'est nécessaire pour mettre en œuvre la fonctionnalité SD-WAN.
Faible seuil d'entrée en termes de prix. FortiGate propose une bonne gradation d'appareils adaptés à différentes performances. Les modèles les plus basiques et abordables conviennent parfaitement pour établir un bureau ou un point de vente pour environ 3 à 5 employés. De nombreux fournisseurs n'offrent tout simplement pas de modèles peu performants et à prix abordable.
Haute performance. La réduction de la fonctionnalité SD-WAN à l'équilibrage du trafic a permis à l'entreprise de développer un ASIC SD-WAN spécialisé, qui fait en sorte que le fonctionnement du SD-WAN n'affecte pas les performances globales du pare-feu.
Capacité de réaliser un bureau entièrement sur du matériel Fortinet. Il s'agit d'une paire de pare-feu, de commutateurs, de points d'accès Wi-Fi. Il est facile et pratique de gérer un tel bureau - les commutateurs et les points d'accès sont enregistrés sur les pare-feu et gérés depuis ceux-ci. Voici à quoi pourrait ressembler le port d'un commutateur depuis l'interface du pare-feu qui le gère :
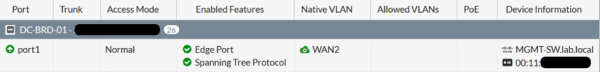
Absence de contrôleurs, comme point de défaillance unique. C'est un point sur lequel le fournisseur lui-même insiste, mais cela ne peut être considéré comme un avantage que partiellement, car pour les fournisseurs qui disposent de contrôleurs, assurer leur résilience ne coûte pas cher, le plus souvent sous la forme d'une petite quantité de ressources de calcul dans un environnement virtualisé.
À quoi faire attention
Absence de séparation du Control Plane et du Data PlaneCela signifie que le réseau doit être configuré soit manuellement, soit en utilisant les outils de gestion traditionnels déjà disponibles - FortiManager. Pour les fournisseurs qui ont mis en œuvre une telle séparation, le réseau s'auto-configure. L'administrateur peut juste avoir besoin de corriger sa topologie, d'interdire certaines choses, rien de plus. Cependant, l'atout de FortiManager est qu'il peut gérer non seulement les pare-feu, mais aussi les commutateurs et les points d'accès Wi-Fi, c'est-à-dire presque l'ensemble du réseau.
Croissance conditionnelle de la manageabilité. En raison de l'utilisation d'outils traditionnels pour automatiser la configuration du réseau, la manageabilité du réseau augmente de manière peu significative avec l'implémentation de la SD-WAN. D'autre part, de nouvelles fonctionnalités deviennent disponibles plus rapidement, car le fournisseur les publie d'abord uniquement pour le système d'exploitation des pare-feu (ce qui permet de les utiliser immédiatement), puis complète le système de gestion avec les interfaces nécessaires.
Certaines fonctionnalités peuvent être accessibles via la ligne de commande, mais pas via l'interface web. Il n'est pas si terrible d'entrer parfois dans la ligne de commande pour configurer quelque chose, mais il est beaucoup plus inquiétant de ne pas voir dans l'interface web que quelque chose a déjà été configuré par quelqu'un d'autre via la ligne de commande. Cependant, cela concerne généralement les fonctionnalités les plus nouvelles et progressivement, avec les mises à jour de FortiOS, les capacités de l'interface web s'améliorent.
Qui est concerné
Ceux qui n'ont pas beaucoup de succursales. La mise en œuvre de la solution SD-WAN avec des composants centraux complexes dans un réseau de 8 à 10 succursales peut ne pas en valoir la peine - il faudra dépenser de l'argent pour les licences des dispositifs SD-WAN et pour les ressources du système de virtualisation pour déployer les composants centraux. Les ressources informatiques disponibles d'une petite entreprise sont généralement très limitées. Dans le cas de Fortinet, il suffit d'acheter des pare-feu.
Ceux qui ont beaucoup de petites succursales. Chez de nombreux fournisseurs, le prix minimal de la solution par succursale est suffisamment élevé et peut ne pas être intéressant du point de vue commercial pour le client final. Fortinet propose des dispositifs compacts à un prix très attractif.
Ceux qui ne sont pas encore prêts à faire un grand pas en avant. La mise en œuvre de SD-WAN avec des contrôleurs, un routage propriétaire, une nouvelle approche de la planification et de la gestion du réseau peut représenter une étape trop sérieuse pour certains clients. Oui, cette mise en œuvre permettra finalement d'optimiser l'utilisation des canaux de communication et le travail des administrateurs, mais d'abord, il faudra apprendre beaucoup de nouvelles choses. Pour ceux qui ne sont pas encore prêts à un changement de paradigme, mais qui souhaitent tirer le meilleur parti de leurs canaux de communication, la solution de Fortinet sera idéale.
Source : habr.com
