

Source: Acunetix
Red Teaming (attaque de l'équipe rouge) – c'est une imitation complète des attaques réelles visant à évaluer la cybersécurité des systèmes. L'équipe rouge est un groupe (spécialistes réalisant des tests de pénétration dans un système). Ils peuvent être soit engagés par un tiers, soit des employés de votre organisation, mais dans tous les cas, leur rôle est le même : imiter les actions des attaquants et tenter de pénétrer dans votre système.
En plus des « équipes rouges », il existe un certain nombre d'autres dans le domaine de la cybersécurité. Par exemple, l'« équipe bleue » (Blue Team) travaille aux côtés de la rouge, mais son activité se concentre sur le renforcement de la sécurité de l'infrastructure système de l'intérieur. L'« équipe violette » (Purple Team) fait le lien, aidant les deux autres équipes à élaborer des stratégies d'attaque et des mesures de protection. Néanmoins, le red teaming reste l'une des méthodes de gestion de la cybersécurité les moins comprises, et de nombreuses organisations continuent de l'utiliser avec réticence.
Dans cet article, nous expliquerons en détail ce que signifie le Red Teaming et comment la mise en œuvre de pratiques d'imitation complète des attaques réelles peut aider à améliorer la sécurité de votre organisation. L'objectif de cet article est de montrer comment cette méthode peut considérablement renforcer la sécurité de vos systèmes d'information.
Red Teaming : aperçu
Bien qu'à notre époque les « équipes rouges » et « bleues » soient principalement associées aux technologies de l'information et à la cybersécurité, ces concepts ont été inventés par des militaires. En fait, c'est dans l'armée que j'ai entendu parler de ces concepts pour la première fois. Travailler en tant qu'analyste en cybersécurité dans les années 1980 était très différent d'aujourd'hui : l'accès aux systèmes informatiques chiffrés était beaucoup plus restreint qu'aujourd'hui.
En outre, ma première expérience des jeux de guerre — modélisation, simulation et organisation de l'interaction — était très semblable au processus actuel de simulation d'attaques complexes, largement répandu dans la cybersécurité. Comme aujourd'hui, une attention considérable était accordée à l'utilisation de méthodes de manipulation sociale pour convaincre les employés de fournir un accès illégal aux systèmes militaires au «ennemi». Ainsi, bien que les méthodes techniques de simulation d'attaques aient considérablement progressé depuis les années 80, il convient de noter que bon nombre des principaux outils de l'approche compétitive, en particulier les techniques de manipulation sociale, restent largement indépendants de la plateforme.
La valeur fondamentale de la simulation complexe d'attaques réelles n'a également pas changé depuis les années 80. En simulant une attaque sur vos systèmes, il est plus facile d'identifier les vulnérabilités et de comprendre comment elles peuvent être exploitées. Et bien que le red teaming était auparavant principalement utilisé par des «hackers éthiques» et des spécialistes de la cybersécurité cherchant des vulnérabilités par des tests d'intrusion, cette méthode a désormais une application plus large dans le domaine de la cybersécurité et des affaires.
Le point clé du red teaming est de comprendre qu'en réalité, vous ne pouvez pas obtenir d'idée sur la sécurité de vos systèmes tant qu'ils n'ont pas été attaqués. Et au lieu de vous exposer au risque d'une véritable attaque par de vrais malfaiteurs, il est beaucoup plus sûr de simuler une telle attaque avec une «équipe rouge».
Red Teaming : scénarios d'utilisation
Une manière simple de comprendre les bases du red teaming est de regarder quelques exemples. En voici deux :
- Scénario 1. Imaginez qu’un test d'intrusion ait été effectué sur un site de service client et que le contrôle ait réussi. Cela semblerait indiquer que tout va bien. Cependant, plus tard, lors d'une simulation complexe d'attaque, l'équipe rouge découvre que, bien que l'application de service client soit en bon état, la fonction de chat tiers ne peut pas identifier correctement les personnes, permettant ainsi de duper les représentants du service client pour qu'ils changent l'adresse e-mail dans le compte (ce qui permettrait à un nouvel individu, un malfaiteur, d'accéder au compte).
- Scénario 2. À la suite de l'audit de sécurité, il a été découvert que tous les moyens de gestion du VPN et de l'accès à distance étaient sécurisés. Cependant, un membre de l'équipe rouge a ensuite pu passer sans encombre devant la réception et emporter l'ordinateur portable d'un des employés.
Dans les deux cas mentionnés ci-dessus, l'équipe rouge vérifie non seulement la robustesse de chaque système individuellement, mais aussi celle de l'ensemble du système à la recherche de vulnérabilités.
Qui a besoin d'une simulation d'attaques complexe ?
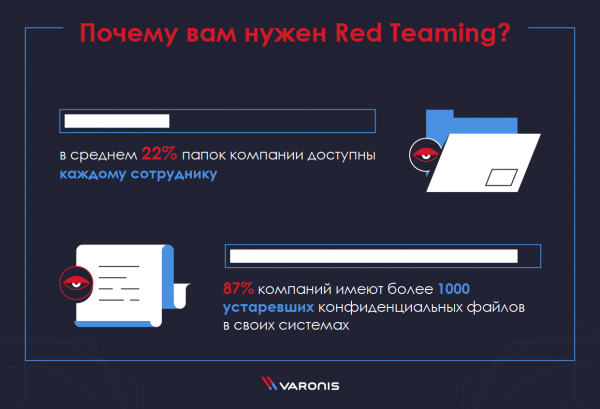
En termes simples, presque toute entreprise peut tirer profit du red teaming. Comme le montre , un nombre inquiétant d'organisations sont dans une fausse impression d'avoir un contrôle total sur leurs données. Nous avons découvert, par exemple, qu'en moyenne 22 % des dossiers d'une entreprise sont accessibles à chaque employé, et que 87 % des entreprises ont plus de 1000 fichiers sensibles obsolètes dans leurs systèmes.
Si votre entreprise n'évolue pas dans le secteur technologique, il pourrait sembler que le red teaming ne vous apportera pas beaucoup de bénéfices. Mais c'est faux. La cybersécurité ne se limite pas à la protection des informations sensibles.
Les cybercriminels tentent tout autant de s'emparer des technologies, quelle que soit l'activité de l'entreprise. Par exemple, ils peuvent chercher à accéder à votre réseau afin d'y dissimuler leurs actions visant à capturer un autre système ou réseau dans une autre partie du monde. Dans ce type d'attaque, vos données ne les intéressent pas. Ce qu'ils souhaitent, c'est infecter vos ordinateurs avec des logiciels malveillants pour transformer votre système en un réseau de botnets.
Pour les petites entreprises, il peut être difficile de trouver des ressources pour réaliser un red teaming. Dans ce cas, il peut être judicieux de confier cette tâche à un prestataire externe.
Red Teaming : recommandations
Le moment optimal pour réaliser un red teaming et sa fréquence dépendent du secteur dans lequel vous opérez et de la maturité de vos moyens de cybersécurité.
En particulier, vous devez automatiser des actions telles que la recherche d'actifs et l'analyse des vulnérabilités. Votre organisation doit également combiner des technologies automatisées avec un contrôle humain, en effectuant régulièrement des tests de pénétration complets.
Après avoir terminé plusieurs cycles d'affaires de tests de pénétration et de recherche de vulnérabilités, vous pouvez procéder à une simulation complète d'une attaque réelle. À ce stade, le red teaming vous apportera des bénéfices significatifs. Cependant, essayer de le réaliser avant d'avoir mis en place les bases de la cybersécurité ne produira pas de résultats tangibles.
Une équipe de « hackers éthiques » pourra probablement compromettre un système mal préparé si rapidement et facilement que vous obtiendrez trop peu d'informations pour prendre des mesures supplémentaires. Pour obtenir un effet réel, les informations fournies par l'équipe rouge doivent être mises en corrélation avec les tests de pénétration antérieurs et les évaluations de vulnérabilité.
Qu'est-ce que le test de pénétration?
La simulation complète d'une attaque réelle (Red Teaming) est souvent confondue avec , mais ces deux méthodes sont légèrement différentes. Plus précisément, le test de pénétration n'est qu'une des méthodes du red teaming.
Le rôle du pentester . Le travail des pentesters est divisé en quatre étapes principales : planification, collecte d'informations, attaque et reporting. Comme vous pouvez le constater, les pentesters font plus que simplement rechercher des vulnérabilités logicielles. Ils essaient de penser comme des hackers, et une fois qu'ils pénètrent dans votre système, leur véritable travail commence.
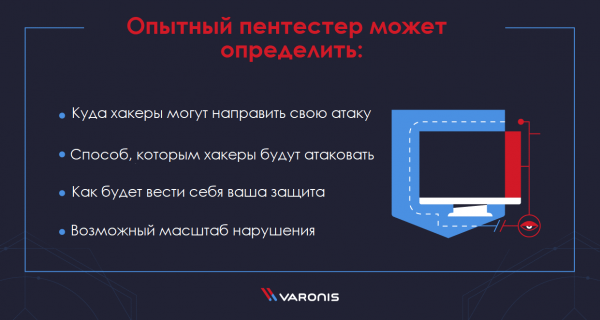
Ils identifient les vulnérabilités, puis mènent de nouvelles attaques basées sur les informations obtenues, se déplaçant dans la hiérarchie des dossiers. C'est ce qui distingue les spécialistes effectuant des tests de pénétration de ceux qui sont uniquement embauchés pour rechercher des vulnérabilités à l'aide de logiciels d'analyse de ports ou de détection de virus. Un pentester expérimenté peut déterminer :
- où les hackers pourraient diriger leur attaque ;
- la manière dont les hackers vont attaquer ;
- comment votre défense réagira ;
- l'éventuelle ampleur de la violation.
Les tests de pénétration visent à identifier les failles aux niveaux des applications et des réseaux, ainsi que les possibilités de contourner les barrières de sécurité physiques. Alors que les tests automatiques peuvent détecter certains problèmes de cybersécurité, les tests de pénétration manuels prennent également en compte la vulnérabilité de l'entreprise face aux attaques.
Red Teaming vs. tests de pénétration
Il est indéniable que les tests de pénétration sont importants, mais ils ne représentent qu'une partie d'un ensemble plus large d'activités menées lors du red teaming. Les activités de l'équipe rouge ont des objectifs beaucoup plus larges que celles des testeurs de pénétration, qui cherchent souvent simplement à accéder au réseau. Le red teaming implique souvent plus de personnes, de ressources et de temps, car les spécialistes de l'équipe rouge approfondissent leur analyse pour comprendre pleinement le véritable niveau de risque et de vulnérabilité des technologies ainsi que des actifs humains et physiques de l'organisation.
De plus, il existe d'autres différences. Le red teaming est généralement utilisé par des organisations ayant des mesures de cybersécurité plus matures et développées (bien que cela ne soit pas toujours le cas dans la pratique).
Ce sont généralement des entreprises qui ont déjà effectué des tests de pénétration et corrigé la plupart des vulnérabilités trouvées, et qui recherchent maintenant quelqu'un capable d'essayer à nouveau d'accéder à des informations confidentielles ou de contourner les protections par tous les moyens.
C'est pourquoi le red teaming repose sur une équipe d'experts en sécurité, axée sur un objectif spécifique. Ils ciblent les vulnérabilités internes et utilisent à la fois des méthodes électroniques et physiques de social engineering sur les employés de l'organisation. Contrairement aux testeurs de pénétration, les équipes rouges ne se précipitent pas durant leurs attaques, cherchant à éviter la détection, comme le ferait un véritable cybercriminel.
Avantages du Red Teaming
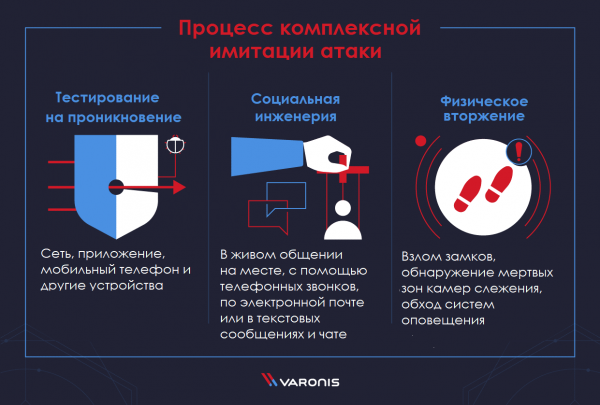
La simulation complète des attaques réelles présente de nombreux avantages, mais le plus important est que cette approche permet d'obtenir une vue d'ensemble du niveau de cybersécurité de l'organisation. Le processus typique de simulation complète d'attaque comprendra des tests de pénétration (réseau, application, mobile et autres dispositifs), des techniques d'ingénierie sociale (en face à face, par téléphone, par courriel ou via des messages textes et chats) et une intrusion physique (cambriolage, détection des zones mortes des caméras de surveillance, contournement des systèmes d'alarme). Si des vulnérabilités existent dans l'un de ces aspects de votre système, elles seront détectées.
Une fois les vulnérabilités détectées, elles peuvent être corrigées. Un processus de simulation d'attaque efficace ne s'arrête pas après la découverte des vulnérabilités. Après que les faiblesses de sécurité aient été identifiées clairement, vous voudrez travailler sur leur correction et refaire des tests. En fait, le véritable travail commence généralement après l'intrusion de l'équipe rouge, lorsque vous menez une analyse judiciaire de l'attaque et essayez de réduire les vulnérabilités identifiées.
En plus de ces deux principaux avantages, le red teaming offre également un certain nombre d'autres bénéfices. Ainsi, l'équipe rouge peut :
- identifier les risques et les vulnérabilités aux attaques dans les actifs informationnels clés de l'entreprise ;
- modéliser les méthodes, tactiques et procédures des véritables attaquants dans un environnement à risque limité et contrôlé ;
- évaluer la capacité de votre organisation à détecter, réagir et prévenir des menaces ciblées complexes ;
- stimuler une coopération étroite avec les départements de sécurité informatique et les équipes bleues, afin d'assurer une réduction significative des impacts et de réaliser des ateliers pratiques complets sur les vulnérabilités détectées.
Comment fonctionne le Red Teaming ?
Une excellente façon de comprendre le fonctionnement du red teaming est de regarder comment cela se passe généralement. Le processus standard de simulation d'attaques complètes se compose de plusieurs étapes :
- L'organisation s'accorde avec l'équipe rouge (interne ou externe) sur l'objectif de l'attaque à réaliser. Par exemple, cet objectif peut être l'extraction d'informations confidentielles d'un serveur spécifique.
- Ensuite, l'équipe rouge effectue une reconnaissance de la cible. Cela aboutit à l'élaboration d'un schéma des systèmes ciblés, y compris les services réseau, les applications web et les portails internes pour les employés.
- Après cela, des vulnérabilités sont recherchées dans le système cible, souvent exploitées par le biais de phishing ou d'attaques XSS.
- Une fois que les jetons d'accès sont obtenus, l'équipe rouge les utilise pour explorer d'autres vulnérabilités.
- Lors de la découverte d'autres failles, l'équipe rouge cherchera à élever ses droits d'accès au niveau nécessaire pour atteindre son objectif.
- Lorsque l'accès aux données ou à l'actif cible est obtenu, l'attaque est considérée comme réussie.
En réalité, un professionnel expérimenté de l'équipe rouge utilisera une multitude de méthodes différentes pour franchir chaque étape décrite. Cependant, la conclusion clé de cet exemple est que de petites vulnérabilités dans des systèmes individuels peuvent se transformer en pannes catastrophiques si elles sont enchaînées.
Que faut-il considérer lors de l'approche de l'équipe rouge ?
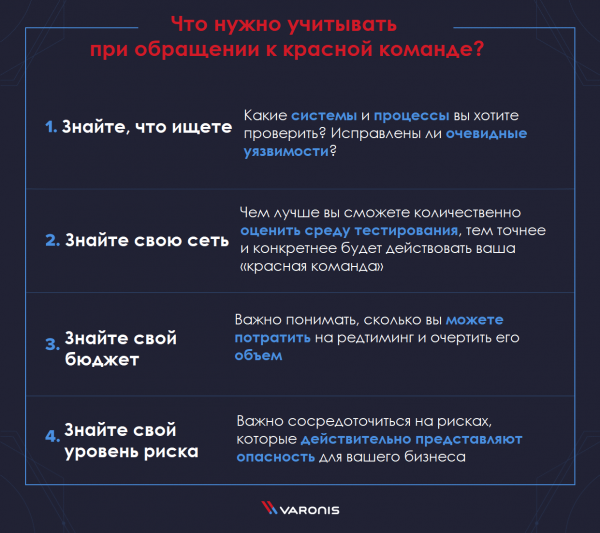
Pour tirer le meilleur parti du red teaming, il est essentiel de bien se préparer. Les systèmes et processus utilisés par chaque organisation varient, et un bon niveau de red teaming est atteint lorsqu'il est axé sur la recherche de vulnérabilités au sein de vos propres systèmes. Pour cette raison, il est important de prendre en compte plusieurs facteurs :
Sachez ce que vous recherchez
Tout d'abord, il est essentiel de comprendre quels systèmes et processus vous souhaitez évaluer. Il se peut que vous sachiez que vous voulez tester une application web, mais que vous ne compreniez pas très bien ce que cela signifie exactement et quels autres systèmes sont intégrés à vos applications web. Il est donc important d'avoir une bonne compréhension de vos propres systèmes et de corriger toutes les vulnérabilités évidentes avant de commencer une simulation complète d'attaque réelle.
Connaissez votre réseau
Cela est lié à la recommandation précédente, mais concerne davantage les spécificités techniques de votre réseau. Plus vous pouvez évaluer quantitativement l'environnement de test, plus votre équipe rouge agira de manière précise et pertinente.
Connaissez votre budget
Le red teaming peut être réalisé à différents niveaux, mais simuler un éventail complet d'attaques sur votre réseau, y compris l'ingénierie sociale et l'intrusion physique, peut s'avérer coûteux. Pour cette raison, il est important de comprendre combien vous pouvez dépenser pour ce type de vérification et, en conséquence, de définir son ampleur.
Connaissez votre niveau de risque
Certaines organisations peuvent tolérer un niveau de risque assez élevé dans le cadre de leurs procédures commerciales standards. D'autres devront limiter leur niveau de risque dans une bien plus grande mesure, en particulier si l'entreprise opère dans un secteur hautement réglementé. Ainsi, lors de la réalisation du red teaming, il est essentiel de se concentrer sur les risques qui représentent réellement une menace pour votre entreprise.
Red Teaming : outils et tactiques
Lorsqu'il est correctement exécuté, le "red teaming" mènera une attaque à grande échelle sur vos réseaux en utilisant tous les outils et méthodes employés par les hackers. Parmi ceux-ci, on trouve :
- Tests d'applications de pénétration — visant à identifier les failles au niveau des applications, telles que la falsification des requêtes entre sites, les failles de validation des données, une mauvaise gestion des sessions et bien d'autres.
- Tests de pénétration réseau — visant à identifier les failles au niveau du réseau et du système, y compris les configurations incorrectes, les vulnérabilités des réseaux sans fil, les services non autorisés et bien plus encore.
- Tests de pénétration physique — évaluation de l'efficacité ainsi que des forces et des faiblesses des moyens physiques de contrôle de la sécurité dans le monde réel.
- Ingénierie sociale — visant à exploiter les faiblesses humaines et la nature humaine, testant la susceptibilité des gens à la tromperie, à la persuasion et à la manipulation via le phishing par e-mail, des appels téléphoniques et des messages textes, ainsi que lors de contacts physiques sur site.
Tout ce qui précède constitue des éléments du red teaming. Il s'agit d'une simulation d'attaque à grande échelle et multicanaux, destinée à déterminer à quel point vos personnes, réseaux, applications et moyens de contrôle de la sécurité physiques peuvent résister à une attaque d'un véritable malfaiteur.
Développement constant des méthodes de Red Teaming
La nature de la simulation complexe des attaques réelles, dans lesquelles les « équipes rouges » tentent de trouver de nouvelles vulnérabilités dans le système de sécurité tandis que les « équipes bleues » s'efforcent de les corriger, entraîne un développement constant des méthodes de telles vérifications. Pour cette raison, il est difficile d'établir une liste à jour des techniques modernes de red teaming, car elles deviennent rapidement obsolètes.
Par conséquent, la plupart des spécialistes en red teaming passeront au moins une partie de leur temps à étudier de nouvelles vulnérabilités et les méthodes pour les exploiter, en utilisant de nombreuses ressources fournies par la communauté des « équipes rouges ». Voici les plus populaires parmi ces communautés :
- est un service par abonnement qui propose des cours vidéo en ligne, principalement consacrés aux tests de pénétration, ainsi que des cours sur la criminalistique des systèmes d'exploitation, les tâches d'ingénierie sociale et le langage assembleur pour la protection des informations.
- est un « opérateur de cybersécurité offensive » qui tient régulièrement un blog sur les méthodes de simulation complexe des attaques réelles et est une bonne source de nouvelles approches.
- Twitter est également une bonne source si vous recherchez des informations à jour sur le red teaming. Vous pouvez les trouver via les hashtags et .
- est un autre spécialiste du red teaming expérimenté qui publie une newsletter et , dirige et écrit beaucoup sur les tendances modernes des « équipes rouges ». Parmi ses derniers articles : et .
- est une newsletter de sécurité web parrainée par PortSwigger Web Security. C'est une bonne ressource pour se tenir au courant des innovations et des nouvelles en matière de red teaming – des piratages, des fuites de données, des exploits, des vulnérabilités d'applications web et de nouvelles technologies de sécurité.
- est un « hacker blanc » et un spécialiste des tests de pénétration, il couvre régulièrement de nouvelles tactiques des « équipes rouges » dans son .
- MWR labs est une bonne, bien que très technique, source d'actualités sur le red teaming. Ils publient des informations utiles pour les équipes rouges. , et leur contient des conseils pour résoudre les problèmes auxquels sont confrontés les spécialistes en sécurité.
- — avocat et « hacker éthique ». Son fil Twitter propose des méthodes utiles pour les « équipes rouges », telles que l'écriture d'injections SQL et la falsification de tokens OAuth.
- (ATT & CK) — est une base de connaissances soigneusement sélectionnée sur le comportement des attaquants. Elle suit les phases du cycle de vie des attaquants et des plateformes qu'ils ciblent.
- — est un guide pour les hackers qui, bien qu'il soit assez ancien, couvre de nombreuses méthodes fondamentales qui sont toujours à la base de la simulation d'attaques réelles. L'auteur Peter Kim a également , dans laquelle il propose des conseils sur le hacking et d'autres informations.
- L'Institut SANS — un autre grand fournisseur de matériel pédagogique en cybersécurité. Leur , dédié à la criminalistique numérique et à la réponse aux incidents, contient les dernières nouvelles sur les cours de SANS et des conseils d'experts praticiens.
- Certaines des nouveautés les plus intéressantes sur le red teaming ont été publiées dans . Il y a des articles axés sur la technologie, tels que la comparaison entre le Red Teaming et les tests d'intrusion, ainsi que des articles analytiques comme « Le manifeste d'un spécialiste du red teaming ».
- Enfin, Awesome Red Teaming est une communauté sur GitHub qui propose de ressources consacrées au Red Teaming. Elle couvre pratiquement tous les aspects techniques des activités de l'équipe rouge, de l'accès initial, de l'exécution d'actions malveillantes à la collecte et à l'extraction de données.
Qu'est-ce qu'une « équipe bleue »?
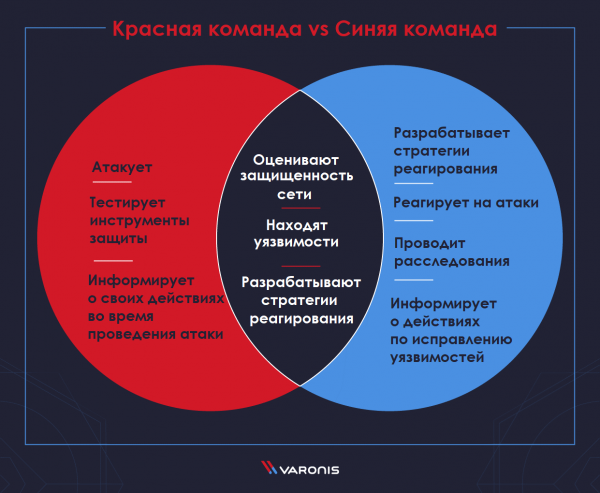
Avec autant d'équipes « colorées », il peut être difficile de déterminer quel type votre organisation a besoin.
Une des alternatives à l'équipe rouge, ou plus précisément un autre type d'équipe qui peut être utilisée avec l'équipe rouge, est l'équipe bleue. L'équipe bleue évalue également la sécurité du réseau et identifie d'éventuelles vulnérabilités de l'infrastructure. Cependant, son objectif est différent. Ces équipes sont nécessaires pour trouver des moyens de protéger, de modifier et de réorganiser les mécanismes de défense afin de rendre la réponse aux incidents beaucoup plus efficace.
Tout comme l'équipe rouge, l'équipe bleue doit posséder les mêmes connaissances sur les tactiques des attaquants, les techniques et les procédures afin de créer des stratégies de réponse. Cependant, les responsabilités de l'équipe bleue ne se limitent pas simplement à la défense contre les attaques. Elle participe également au renforcement de l'ensemble de l'infrastructure de sécurité, en utilisant par exemple un système de détection d'intrusions (IDS) qui assure une analyse continue des activités inhabituelles et suspectes.
Voici quelques-unes des étapes que suit l'équipe bleue :
- audit de sécurité, en particulier l'audit DNS ;
- analyse des journaux et de la mémoire ;
- analyse des paquets de données réseau ;
- analyse des données de risque ;
- analyse de l'empreinte numérique ;
- ingénierie inverse ;
- tests DDoS ;
- élaboration de scénarios de mise en œuvre des risques.
Différences entre l'équipe rouge et l'équipe bleue
Une question courante pour de nombreuses organisations : quelle équipe devraient-elles utiliser de préférence — l'équipe rouge ou l'équipe bleue ? Cette question est souvent accompagnée d'une rivalité amicale entre les personnes qui travaillent « des deux côtés de la barricade ». En réalité, aucune équipe n'a de sens sans l'autre. Donc, la bonne réponse à cette question est que les deux équipes sont importantes.
L'équipe rouge attaque et est utilisée pour tester la préparation de l'équipe bleue à la défense. Parfois, l'équipe rouge peut découvrir des vulnérabilités que l'équipe bleue a complètement ignorées, et dans ce cas, l'équipe rouge doit montrer comment ces vulnérabilités peuvent être corrigées.
Il est vital pour les deux équipes de travailler ensemble contre les cybercriminels pour renforcer la sécurité de l'information.
Pour cette raison, il n'est pas judicieux de choisir un seul camp ou d'investir uniquement dans un type d'équipe. Il est important de se rappeler que l'objectif des deux parties est la prévention des cybercriminalités.
En d'autres termes, les entreprises doivent établir une collaboration mutuelle entre les deux équipes afin d'assurer un audit complet – avec des journaux de toutes les attaques et vérifications réalisées, ainsi que des enregistrements des anomalies détectées.
L'équipe rouge fournit des informations sur les opérations qu'elle a menées lors de la simulation d'attaque, tandis que l'équipe bleue rapportera les actions qu'elle a entreprises pour combler les lacunes et corriger les vulnérabilités identifiées.
L'importance des deux équipes ne peut être sous-estimée. Sans leur audit de sécurité continu, les tests d'intrusion et l'amélioration de l'infrastructure, les entreprises ne seraient pas conscientes de l'état de leur propre sécurité. Du moins jusqu'à ce qu'une fuite de données se produise, et il devienne douloureusement évident que les mesures de sécurité étaient insuffisantes.
Qu'est-ce que l'équipe « violette »?
L'équipe « violette » est née de tentatives de fusionner les équipes rouge et bleue. L'équipe « violette » est plutôt un concept qu'un type d'équipe distinct. Il est préférable de la considérer comme une combinaison des équipes rouge et bleue. Elle implique les deux équipes, les aidant à travailler ensemble.
L'équipe « violette » peut aider les services de sécurité à améliorer l'efficacité de la détection des vulnérabilités, de la recherche de menaces et de la surveillance du réseau grâce à une modélisation précise des scénarios de menaces communs et en facilitant la création de nouvelles méthodes de détection et de prévention des menaces.
Certaines organisations impliquent l'équipe « violette » pour des événements ciblés ponctuels, où les objectifs de sécurité, les délais et les résultats clés sont clairement définis. Cela inclut la reconnaissance des lacunes dans l'attaque et la défense, ainsi que la définition des besoins futurs en matière de formation et de technologies.
Une approche alternative, qui prend actuellement de l'ampleur, consiste à considérer l'équipe « violette » comme un modèle conceptuel qui opère dans toute l'organisation, favorisant la création d'une culture de cybersécurité et son amélioration continue.
Conclusion
Le Red Teaming, ou l'imitation complète des attaques, est une méthode puissante pour tester les vulnérabilités du système de sécurité d'une organisation, mais elle doit être appliquée avec prudence. En particulier, pour son utilisation, vous devez disposer de suffisamment , sinon elle pourrait ne pas répondre aux attentes placées en elle.
Le Red Teaming peut révéler des vulnérabilités de votre système dont vous n'aviez même pas idée, et aider à les corriger. En appliquant une approche concurrentielle entre les équipes bleue et rouge, vous pouvez simuler les actions d'un véritable hacker, comme s'il voulait voler vos données ou endommager vos actifs.
Source : habr.com
