

1. Introduction
Les entreprises qui n'avaient pas mis en place de systèmes d'accès à distance ont rapidement dû les déployer il y a quelques mois. Tous les administrateurs n'étaient pas prêts à faire face à une telle "chaleur"; par conséquent, des lacunes en matière de sécurité se sont produites : une mauvaise configuration des services ou même l'installation de versions obsolètes de logiciels présentant des vulnérabilités connues. Certains ont déjà souffert de ces lacunes, d'autres ont eu plus de chance, mais il est certain que tout le monde doit tirer des leçons. La loyauté envers le télétravail a fortement augmenté, et de plus en plus d'entreprises acceptent le télétravail comme un format acceptable sur une base permanente.
Il existe donc de nombreuses options pour assurer l'accès à distance : divers VPN, RDS et VNC, TeamViewer et autres. Les administrateurs ont le choix en fonction des spécificités de l'architecture du réseau d'entreprise et des appareils qui y sont connectés. Les solutions VPN restent les plus populaires, toutefois, de nombreuses petites entreprises optent pour RDS (Services de Bureau à Distance), car elles sont plus simples et plus rapides à déployer.
Dans cet article, nous allons parler plus en détail de la sécurité des RDS. Nous ferons un aperçu des vulnérabilités connues, ainsi que de quelques scénarios de démarrage d'attaque sur une infrastructure réseau basée sur Active Directory. Nous espérons que notre article aidera certains à tirer des leçons et à améliorer leur sécurité.
2. Vulnérabilités récentes RDS/RDP
Tout logiciel contient des erreurs et des vulnérabilités qui sont exploitées par des cybercriminels, et les RDS ne font pas exception. Récemment, Microsoft a souvent signalé de nouvelles vulnérabilités, nous avons donc décidé de faire un bref aperçu d'elles :
Cette vulnérabilité met en péril les utilisateurs qui se connectent à un serveur compromis. Un attaquant peut prendre le contrôle de l'appareil de l'utilisateur ou s'installer dans le système pour avoir un accès distant permanent.
- / /
Ce groupe de vulnérabilités permet à un attaquant non autorisé d'exécuter à distance du code arbitraire sur un serveur RDS à l'aide d'une requête spécialement formée. Elles peuvent également être utilisées pour créer des vers — un logiciel malveillant qui infecte automatiquement des appareils voisins sur le réseau. Ainsi, ces vulnérabilités peuvent mettre en péril l'ensemble du réseau de l'entreprise, et seul un mise à jour rapide peut les prévenir.
Le logiciel d'accès à distance a suscité un intérêt croissant tant chez les chercheurs que chez les malfaiteurs, nous pourrions donc bientôt entendre parler de nouvelles vulnérabilités similaires.
La bonne nouvelle, c'est que des exploits publics ne sont pas disponibles pour toutes les vulnérabilités. La mauvaise — un attaquant possédant des compétences techniques peut facilement écrire un exploit pour une vulnérabilité en se basant sur sa description, ou en utilisant des techniques telles que le Patch Diffing (qui a été abordé par nos collègues dans ). C'est pourquoi nous recommandons de mettre à jour régulièrement le logiciel et de rester informé des nouvelles vulnérabilités découvertes.
3. Attaques
Nous passons à la deuxième partie de l'article, où nous montrerons comment commencent les attaques contre l'infrastructure réseau basée sur Active Directory.
Les méthodes décrites s'appliquent au modèle suivant de l'attaquant : un malfaiteur ayant un compte utilisateur et ayant accès à Remote Desktop Gateway — un serveur terminal (souvent accessible par exemple depuis le réseau extérieur). En appliquant ces méthodes, l'attaquant pourra poursuivre son attaque sur l'infrastructure et ancrer sa présence dans le réseau.
La configuration du réseau peut varier d'un cas à l'autre, mais les techniques décrites sont assez universelles.
Exemples d'évasion d'un environnement restreint et d'élévation de privilèges
Lorsqu'il accède à Remote Desktop Gateway, l'attaquant se retrouve probablement face à un environnement limité. En se connectant au serveur terminal, une application s'ouvre : une fenêtre pour se connecter par le protocole Remote Desktop aux ressources internes, l'explorateur, des suites bureautiques ou tout autre logiciel.
L'objectif de l'attaquant sera d'obtenir un accès à l'exécution de commandes, c'est-à-dire le lancement de cmd ou powershell. Plusieurs techniques classiques d'évasion de la "sandbox" sous Windows peuvent aider dans cette tâche. Nous les examinerons ci-après.
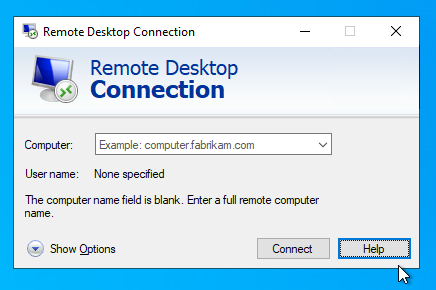
Option 1. L'attaquant a accès à la fenêtre de connexion Remote Desktop dans le cadre de Remote Desktop Gateway :
Le menu "Afficher les options" s'affiche. Des options pour manipuler les fichiers de configuration de la connexion apparaissent :
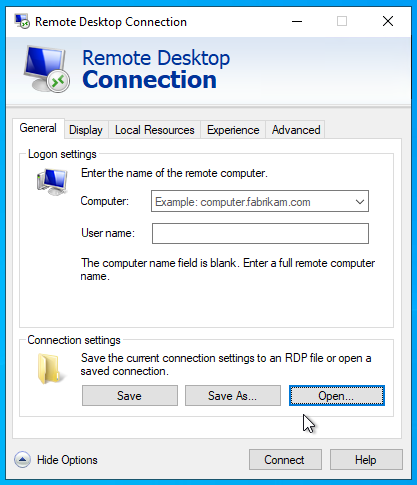
À partir de cette fenêtre, il est possible d'accéder sans entrave à l'Explorateur en cliquant sur n'importe quel bouton "Ouvrir" ou "Enregistrer" :
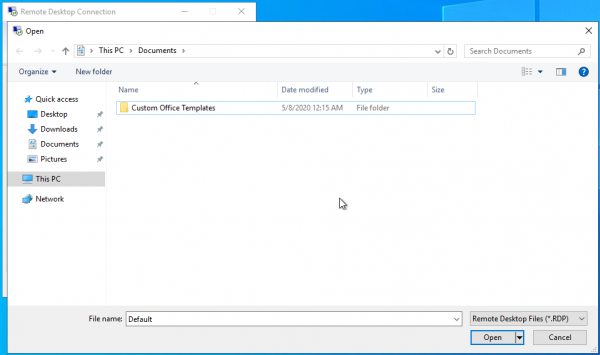
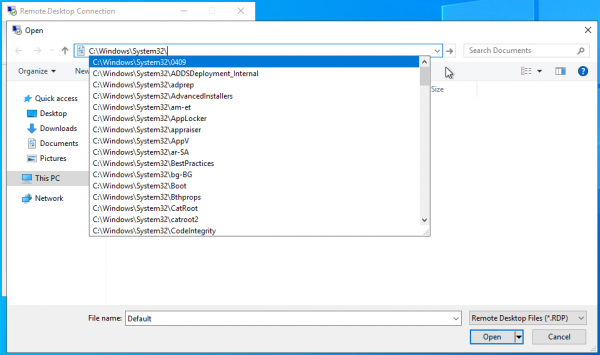
L'Explorateur de fichiers s'ouvre. Sa "barre d'adresse" permet le lancement de fichiers exécutables autorisés, ainsi que le listing du système de fichiers. Cela peut être utile pour un attaquant si les disques système sont cachés et qu'un accès direct à ceux-ci est impossible :
→
Un scénario similaire peut être reproduit, par exemple, en utilisant Excel du package Microsoft Office comme logiciel distant.
→
De plus, il ne faut pas oublier les macros utilisée dans ce package bureautique. Nos collègues ont examiné le problème de sécurité des macros dans cette .
Option 2. En utilisant les mêmes éléments d'entrée que dans la version précédente, l'attaquant lance plusieurs connexions à un bureau distant avec le même compte. Lors de la reconnexion, la première sera fermée, et une fenêtre apparaîtra à l'écran avec un message d'erreur. Le bouton d'aide dans cette fenêtre ouvrira Internet Explorer sur le serveur, après quoi l'attaquant pourra accéder à l'Explorateur de fichiers.
→
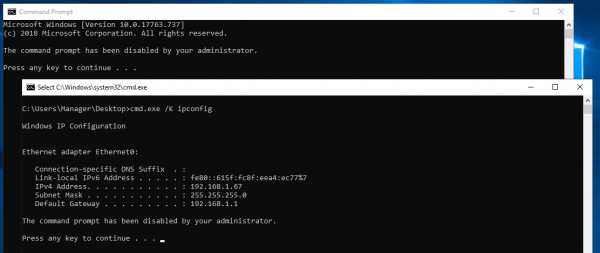
Option 3. Avec des restrictions sur le lancement de fichiers exécutables, l'attaquant peut se retrouver dans une situation où des stratégies de groupe interdisent l'exécution de cmd.exe par l'administrateur.
Il existe un moyen de contourner cela en exécutant un fichier bat sur le bureau distant avec un contenu de type cmd.exe /K . L'erreur lors du lancement de cmd et un exemple réussi d'exécution du fichier bat sont montrés dans l'image ci-dessous.
Option 4. Interdire le lancement d'applications par le biais de listes noires basées sur le nom des fichiers exécutables n'est pas une panacée, on peut les contourner.
Considérons le scénario suivant : nous avons interdit l'accès à l'invite de commande, interdit le lancement d'Internet Explorer et de PowerShell par des stratégies de groupe. L'attaquant tente d'appeler l'aide - pas de réponse. Il essaie de lancer PowerShell via le menu contextuel de la fenêtre modale, invoquée en maintenant la touche Maj enfoncée - message d'interdiction de lancement par l'administrateur. Il essaie de lancer PowerShell via la barre d'adresse - encore une fois, pas de réponse. Comment contourner la restriction ?
Il suffit de copier powershell.exe depuis le dossier C:WindowsSystem32WindowsPowerShellv1.0 dans le dossier utilisateur, de renommer le fichier avec un nom différent de powershell.exe, et l'option de lancement sera disponible.
Par défaut, lors de la connexion à un bureau distant, un accès aux disques locaux du client est fourni, à partir duquel l'attaquant peut copier powershell.exe et lancer le fichier après l'avoir renommé.
→
Nous avons présenté seulement quelques méthodes pour contourner les restrictions, mais de nombreux scénarios pourraient en être imaginés. Cependant, tous partagent une sortie vers l'Explorateur Windows. Il existe de nombreuses applications qui utilisent les outils standards de Windows pour travailler avec des fichiers, et en les plaçant dans un environnement limité, on peut appliquer des techniques similaires.
4. Recommandations et conclusion
Comme nous le constatons, même dans un environnement restreint, il y a de l'espace pour le développement d'attaques. Cependant, il est possible de compliquer la tâche de l'attaquant. Nous fournissons des recommandations générales qui seront utiles tant dans les cas examinés que dans d'autres situations.
- Limitez le lancement de programmes par des listes blanches/noires en utilisant des stratégies de groupe.
Dans la plupart des cas, il reste cependant la possibilité de lancer du code. Nous vous recommandons de vous familiariser avec le projet , afin de comprendre les moyens non documentés de manipuler des fichiers et d'exécuter du code dans le système.
Nous vous conseillons de combiner les deux types de restrictions : par exemple, autoriser l'exécution de fichiers exécutables signés par Microsoft, mais restreindre le lancement de cmd.exe. - Désactivez les onglets des paramètres d'Internet Explorer (cela peut être fait localement dans le registre).
- Désactivez l'appel de l'aide intégrée de Windows via regedit.
- Désactivez la possibilité de monter des disques locaux pour les connexions distantes, sauf si cette restriction est critique pour les utilisateurs.
- Limitez l'accès aux disques locaux de la machine distante, en ne conservant l'accès qu'aux dossiers des utilisateurs.
Nous espérons que cela vous a au moins intéressé, et dans le meilleur des cas, que cet article contribuera à rendre le travail à distance de votre entreprise plus sûr.
Source : habr.com
