

Le mouvement WorldSkills vise à permettre aux participants d'acquérir principalement des compétences pratiques demandées sur le marché du travail moderne. La compétence « Administration réseau et système » se compose de trois modules : Réseau, Windows, Linux. Les tâches varient d'un championnat à l'autre, les conditions de réalisation changent, mais la structure des tâches reste en grande partie inchangée.
L'île Réseau sera la première en raison de sa simplicité relativement aux îles Linux et Windows.
L'article traitera des tâches suivantes :
- Attribuez des noms à TOUS les appareils selon la topologie
- Attribuez à TOUS les appareils le nom de domaine wsrvuz19.ru
- Créez sur TOUS les appareils l'utilisateur wsrvuz19 avec le mot de passe cisco
- Le mot de passe de l'utilisateur doit être stocké dans la configuration sous la forme du résultat d'une fonction de hachage.
- L'utilisateur doit avoir le niveau maximum de privilèges.
- Pour TOUS les appareils, mettez en œuvre le modèle AAA.
- L'authentification sur la console distante doit être effectuée à l'aide de la base de données locale (à l'exception des appareils RTR1 et RTR2)
- Après une authentification réussie à l'entrée de la console distante, l'utilisateur doit directement accéder au mode avec le niveau maximum de privilèges.
- Configurez la nécessité d'une authentification sur la console locale.
- Après une authentification réussie sur la console locale, l'utilisateur doit accéder au mode avec le niveau minimum de privilèges.
- Sur BR1, après une authentification réussie sur la console locale, l'utilisateur doit accéder au mode avec le niveau maximum de privilèges.
- Sur TOUS les appareils, définissez le mot de passe wsr pour accéder au mode privilégié.
- Le mot de passe doit être stocké dans la configuration NON sous la forme du résultat d'une fonction de hachage.
- Configurez un mode où tous les mots de passe dans la configuration sont stockés sous forme chiffrée.
La topologie du réseau au niveau physique est présentée dans le schéma suivant :
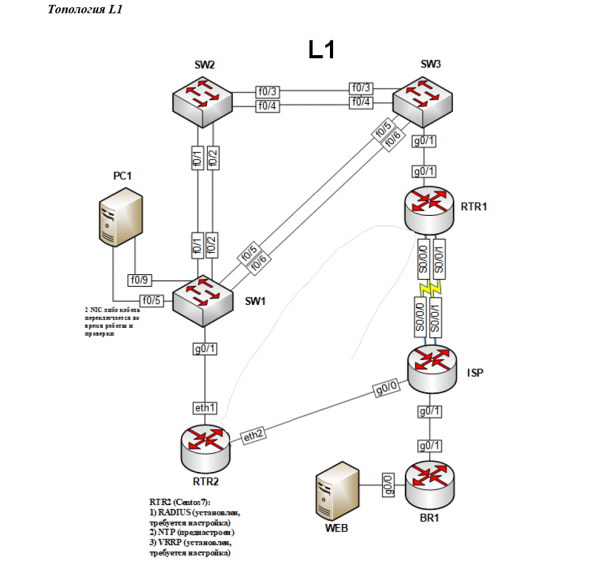
1. Attribuez des noms à TOUS les appareils selon la topologie
Pour attribuer un nom d'appareil (hostname), vous devez entrer la commande depuis le mode de configuration globale nom d'hôte SW1, où au lieu de SW1 vous devez écrire le nom de l'équipement donné dans les tâches.
Vous pouvez vérifier la configuration visuellement — au lieu de l'installé par défaut Switch a été SW1:
Switch(config)# hostname SW1
SW1(config)#
La tâche principale après toute configuration est de sauvegarder la configuration.
Cela peut être fait depuis le mode de configuration globale avec la commande do write:
SW1(config)# do write
Building configuration...
Compressed configuration from 2142 bytes to 1161 bytes[OK]
Ou depuis le mode privilégié avec la commande write:
SW1# write
Building configuration...
Compressed configuration from 2142 bytes to 1161 bytes[OK]
2. Assignez le nom de domaine wsrvuz19.ru à TOUS les appareils
Pour définir le nom de domaine wsrvuz19.ru par défaut, vous pouvez utiliser la commande depuis le mode de configuration globale ip domain-name wsrvuz19.ru.
La vérification se fait avec la commande do show hosts summary depuis le mode de configuration globale :
SW1(config)# ip domain-name wsrvuz19.ru
SW1(config)# do show hosts summary
Name lookup view: Global
Default domain is wsrvuz19.ru
...
3. Créez l'utilisateur wsrvuz19 avec le mot de passe cisco sur TOUS les appareils
Il est nécessaire de créer cet utilisateur avec le niveau de privilège maximum, et que le mot de passe soit stocké sous forme de fonction de hachage. Toutes ces conditions sont prises en compte par la commande username wsrvuz19 privilege 15 secret cisco.
Ici :
username wsrvuz19 — nom d'utilisateur ;
privilege 15 — niveau de privilège (0 — minimum, 15 — maximum) ;
secret cisco — stockage du mot de passe sous forme de fonction de hachage MD5.
La commande show running-config permet de vérifier les paramètres de la configuration actuelle, où l'on peut trouver la ligne avec l'utilisateur ajouté et s'assurer que le mot de passe est stocké sous forme chiffrée :
SW1(config)# username wsrvuz19 privilege 15 secret cisco
SW1(config)# do show running-config
...
username wsrvuz19 privilege 15 secret 5 $1$EFRK$RNvRqTPt5wbB9sCjlBaf4.
...
4. Implémentez le modèle AAA pour TOUS les appareils
Le modèle AAA est un système d'authentification, d'autorisation et de comptabilisation des événements. Pour exécuter cette tâche, il faut d'abord activer le modèle AAA et indiquer que l'authentification se fera en utilisant la base de données locale :
SW1(config)# aaa new-model
SW1(config)# aaa authentication login default local
a. L'authentification sur la console distante doit se faire avec la base de données locale (à l'exception des appareils RTR1 et RTR2)
Dans les tâches, deux types de consoles sont définis : locale et distante. La console distante permet de réaliser des connexions à distance, par exemple via les protocoles SSH ou Telnet.
Pour accomplir cette tâche, il est nécessaire d'entrer les commandes suivantes :
SW1(config)# line vty 0 4
SW1(config-line)# login authentication default
SW1(config-line)# exit
SW1(config)#
Avec la commande line vty 0 4 vous passez à la configuration des lignes de terminaux virtuels de 0 à 4.
Commande login authentication default active le mode d'authentification par défaut sur la console virtuelle, et le mode par défaut a été défini dans la tâche précédente par la commande aaa authentication login default local.
La sortie du mode de configuration de la console distante se fait avec la commande exit.
Un test de connexion via le protocole Telnet entre deux appareils constituera une vérification fiable. Il convient de prendre en compte que la commutation de base et l'adressage IP doivent être configurés sur le matériel choisi.
SW3#telnet 2001:100::10
User Access Verification
Username: wsrvuz19
Password:
SW1>
b. Après une authentification réussie lors de l'accès à la console distante, l'utilisateur doit immédiatement accéder au mode avec le niveau de privilège maximal.
Pour résoudre une telle tâche, il est nécessaire de retourner à la configuration des lignes de terminaux virtuels et de définir le niveau de privilège avec la commande privilege level 15, où 15 correspond à nouveau au niveau maximal, et 0 au niveau minimal de privilège :
SW1(config)# line vty 0 4
SW1(config-line)# privilege level 15
SW1(config-line)# exit
SW1(config)#
La vérification se fera par la solution de la tâche précédente — connexion distante par Telnet :
SW3#telnet 2001:100::10
User Access Verification
Username: wsrvuz19
Password:
SW1#
Après l'authentification, l'utilisateur accède immédiatement au mode privilégié, sautant le mode non privilégié, ce qui signifie que la tâche a été correctement exécutée.
c-d. Configurez la nécessité sur la console locale et, après une authentification réussie, l'utilisateur doit accéder au mode avec le niveau de privilège minimal.
La structure des commandes dans ces tâches coïncide avec celles précédemment résolues 4.a et 4.b. La commande line vty 0 4 est remplacée par console 0:
SW1(config)# line console 0
SW1(config-line)# login authentication default
SW1(config-line)# privilege level 0
SW1(config-line)# exit
SW1(config)#
Comme déjà mentionné, le niveau minimal de privilège est déterminé par le chiffre 0. La vérification peut être effectuée de la manière suivante :
SW1# exit
User Access Verification
Username: wsrvuz19
Password:
SW1>
Après l'authentification, l'utilisateur accède au mode non privilégié, comme indiqué dans les tâches.
e. Sur BR1, après une authentification réussie sur la console locale, l'utilisateur doit accéder au mode avec le niveau de privilège maximal.
La configuration de la console locale sur BR1 sera la suivante :
BR1(config)# line console 0
BR1(config-line)# login authentication default
BR1(config-line)# privilege level 15
BR1(config-line)# exit
BR1(config)#
La vérification se fait de la même manière que dans le point précédent :
BR1# exit
User Access Verification
Username: wsrvuz19
Password:
BR1#
Après l'authentification, le passage en mode privilégié a lieu.
5. Sur TOUS les appareils, définissez le mot de passe wsr pour accéder au mode privilégié.
Il est indiqué dans les tâches que le mot de passe pour le mode privilégié doit être stocké en texte clair, mais que le mode de cryptage de tous les mots de passe ne permettra pas de voir le mot de passe en texte clair. Pour établir un mot de passe pour accéder au mode privilégié, il faut utiliser la commande enable password wsr. En utilisant le mot-clé password, on définit la forme sous laquelle le mot de passe sera stocké. Si, lors de la création d'un utilisateur, le mot de passe doit être crypté, alors le mot-clé sera secret, tandis que pour le stockage en texte clair, on utilise password.
On peut vérifier les paramètres en consultant la configuration actuelle :
SW1(config)# enable password wsr
SW1(config)# do show running-config
...
enable password wsr
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
On voit que le mot de passe de l'utilisateur est stocké de manière chiffrée, tandis que le mot de passe pour accéder au mode privilégié est stocké en texte clair, comme l'indiquent les tâches.
Pour que tous les mots de passe soient stockés de manière chiffrée, il convient d'utiliser la commande service password-encryption. La consultation de la configuration actuelle ressemblera maintenant à ceci :
SW1(config)# do show running-config
...
enable password 7 03134819
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Le mot de passe n'est plus accessible en texte clair.
Source : habr.com
