

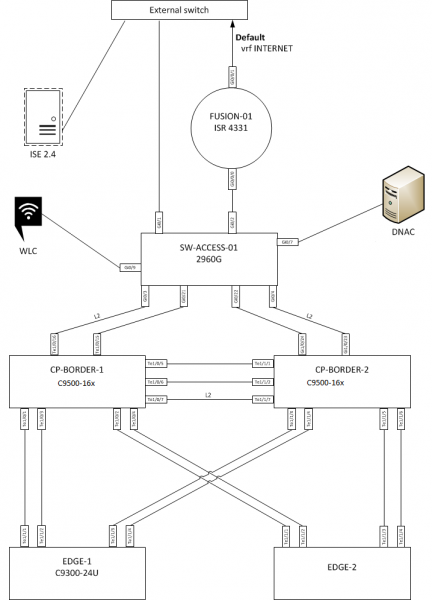
Un stand que vous pouvez toucher dans notre laboratoire si vous le souhaitez.
SD-WAN et SD-Access sont deux approches propriétaires différentes pour la construction de réseaux. À l'avenir, elles devraient fusionner en un seul réseau overlay, mais pour l'instant, elles s'en rapprochent. La logique est la suivante : nous prenons un réseau des années 1990 et appliquons tous les correctifs et fonctionnalités nécessaires, sans attendre que cela devienne un nouveau standard ouvert dans dix ans.
SD-WAN est un patch SDN pour les réseaux d'entreprise distribués. Le transport est séparé, le contrôle est séparé, ce qui simplifie le contrôle.
Les avantages : tous les canaux de communication sont activement utilisés, y compris le canal de secours. Il y a une routage des paquets vers les applications : quoi, par quel canal et avec quelle priorité. La procédure de déploiement de nouveaux points est simplifiée : au lieu d'appliquer une configuration, il suffit d'indiquer l'adresse du serveur Cisco sur Internet, du Data Center KROK ou du client, d'où les configurations spécifiques à votre réseau sont fournies.
SD-Access (DNA) est l'automatisation de la gestion des réseaux locaux : configuration à partir d'un seul point, assistants, interfaces conviviales. En fait, un autre réseau avec un transport différent au niveau des protocoles est construit au-dessus du vôtre, et des compatibilités avec les anciens réseaux sont assurées aux frontières du périmètre.
Nous traiterons également cela ci-dessous.
Maintenant, quelques démonstrations sur des bancs d'essai dans notre laboratoire, pour voir comment cela fonctionne.
Commençons par SD-WAN. Fonctionnalités principales :
- Simplification du déploiement de nouveaux points (ZTP) - il est supposé que vous transmettez de quelque manière que ce soit à un point l'adresse du serveur avec les paramètres. Le point se connecte à celui-ci, reçoit la configuration, l'applique et se branche à votre panneau de contrôle. Cela permet le Zero-Touch Provisioning (ZTP). Pour déployer un appareil terminal, l'ingénieur réseau n'a pas besoin de se rendre sur site. L'essentiel est d'allumer correctement l'appareil sur place et de le connecter à tous les câbles, ensuite l'équipement se connectera lui-même au système. Les configurations peuvent être chargées via des requêtes DNS dans le cloud du fournisseur à partir d'une clé USB connectée, ou vous pouvez ouvrir un lien hypertexte depuis un ordinateur portable connecté à l'appareil via Wi-Fi ou Ethernet.
- Simplification de l'administration réseau quotidienne - configuration à partir de modèles, politiques globales, configurables de manière centralisée que ce soit pour cinq agences ou pour 5 000. Tout depuis un seul endroit. Pour éviter un long chemin - une option de retour automatique très pratique à la configuration précédente.
- Gestion du trafic au niveau des applications - assurance de la qualité et mise à jour constante des signatures des applications. Les politiques sont configurées et appliquées de manière centralisée (pas besoin d'écrire et de mettre à jour les routages pour chaque routeur, comme avant). Il est visible qui envoie quoi et où.
- Segmentation du réseau. VPN isolés indépendants sur l'ensemble de l'infrastructure - chacun avec sa propre routage. Par défaut, le trafic entre eux est fermé, des accès peuvent être ouverts uniquement pour des types de trafic spécifiques sur des nœuds compréhensibles, par exemple, en passant tout par un grand pare-feu ou un proxy.
- Visibilité de l'historique de la qualité de fonctionnement du réseau - comment les applications et les canaux ont fonctionné. Très utile pour analyser et résoudre les situations avant que des plaintes d'utilisateurs sur le fonctionnement instable des applications ne commencent à arriver.
- Visibilité des canaux - valent-ils leur prix, est-il vraiment possible que deux opérateurs différents arrivent vers votre objet, ou passent-ils en fait par un même réseau et se dégradent/chutent en même temps.
- Visibilité pour les applications cloud et le steering du trafic à travers certains canaux en fonction de cela (Cloud Onramp).
- Un seul appareil contient un routeur et un pare-feu (plus précisément, un NGFW). Moins d'appareils - moins cher pour déployer une nouvelle agence.
Composants et architecture des solutions SD-WAN
Dispositifs de terminaison - routeurs WAN, qui peuvent être matériels ou virtuels.
Orchestrateurs - outils de gestion du réseau. Ils configurent les paramètres des dispositifs de terminaison, les politiques de routage du trafic, les fonctionnalités de sécurité. Des configurations sont automatiquement envoyées à travers le réseau de contrôle vers les nœuds. Parallèlement, l'orchestrateur écoute le réseau et effectue une surveillance - disponibilité des appareils, ports, canaux de communication, charge des interfaces.
Outils d'analyse. Ils génèrent des rapports sur la base des données collectées par les dispositifs de terminaison : l'historique de la qualité des canaux, des applications réseau, de la disponibilité des nœuds, etc.
Les contrôleurs sont responsables de l'application des politiques de routage du trafic sur le réseau. Leur équivalent le plus proche dans les réseaux traditionnels est le BGP Route Reflector. Les politiques globales que l'administrateur configure dans l'orchestrateur obligent les contrôleurs à modifier leurs tables de routage et à envoyer les informations mises à jour vers les dispositifs finaux.
Ce que le service informatique obtient de SD-WAN :
- Le canal de secours est constamment utilisé (ne reste pas inactif). Cela devient moins coûteux, car il est possible d'avoir deux canaux moins épais.
- Commutation automatique du trafic des applications entre les canaux.
- Temps de l'administrateur : il est possible de développer le réseau à l'échelle mondiale sans avoir à parcourir chaque appareil avec des configurations.
- Vitesse d'activation des nouveaux succursales. Elle est nettement plus élevée.
- Moins de temps d'arrêt pour le remplacement de l'équipement défaillant.
- Reconception rapide du réseau pour de nouveaux services.
Ce que l'entreprise obtient de SD-WAN :
- Fonctionnement garanti des applications métier sur un réseau distribué, y compris via des canaux Internet ouverts. C'est une question de prévisibilité pour l'entreprise.
- Support immédiat pour de nouvelles applications métier sur l'ensemble du réseau distribué, indépendamment du nombre de succursales. C'est une question de rapidité pour l'entreprise.
- Connexion rapide et sécurisée des succursales dans des emplacements éloignés en utilisant n'importe quelle technologie de connexion (l'Internet est partout, tandis que les lignes dédiées et les VPN ne le sont pas). C'est une question de flexibilité pour l'entreprise dans le choix de l'emplacement.
- Cela peut être un projet avec fourniture et mise en service, ou un service
avec des paiements mensuels d'une entreprise informatique, d'un opérateur de télécommunications ou d'un opérateur cloud. À chacun son choix.
Les avantages de SD-WAN pour l'entreprise peuvent être extrêmement variés, par exemple, un client nous a dit qu'une demande avait été faite par un cadre supérieur pour organiser une ligne directe avec tous les employés d'une entreprise de plusieurs milliers de personnes, ainsi que pour la diffusion de contenu.
Pour nous, cela a été une « opération militaire ». À ce moment-là, nous travaillions déjà sur la modernisation du CSPD. Et quand nous réalisons que nous devons en fait nous occuper de la rénovation de l'équipement, alors que le cadre technologique a pris de l'avance, pourquoi continuer à se concentrer sur la rénovation de ces mêmes technologies et services si nous pouvons aller plus loin.
La SD-WAN est installée sur place par des techniciens. C'est important pour les filiales distantes, où il peut ne pas y avoir d'administrateur compétent. Vous envoyez par mail en disant : « Branchez le câble 1 dans la boîte 1, le câble 2 dans la boîte 2, et ne vous trompez pas ! Ne vous trompez pas, #@$@%! ». Et si là-bas, ils ne se trompent pas, l'appareil se connecte automatiquement au serveur central, récupère et applique ses configurations, et ce bureau devient partie intégrante du réseau sécurisé de l'entreprise. C'est agréable de ne pas avoir à se déplacer et de pouvoir facilement justifier cela dans le budget.
Voici le schéma du stand :
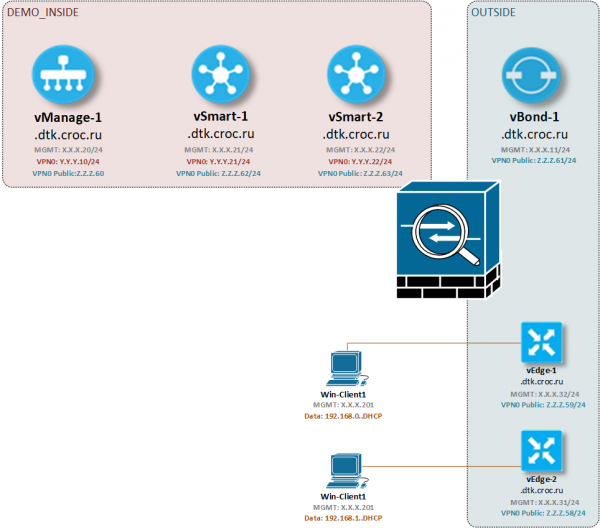
Quelques exemples de configuration :
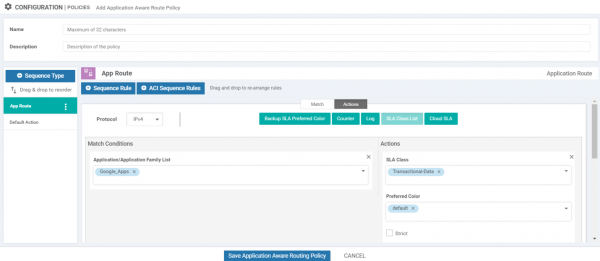
Une politique - des règles globales de gestion du trafic. Édition de la politique.
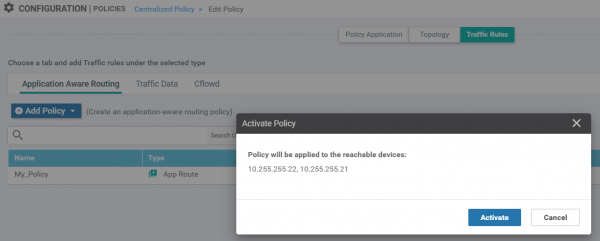
Activation de la politique de gestion du trafic.
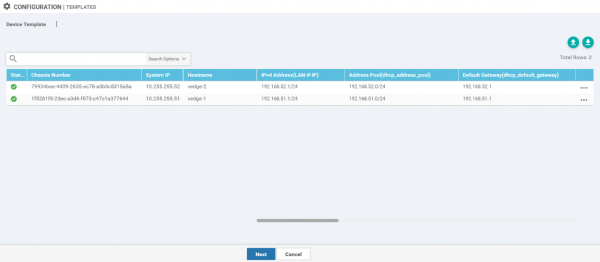
Configuration massive des paramètres principaux des appareils (adresses IP, pools DHCP).
Captures d'écran de la surveillance des performances des applications.
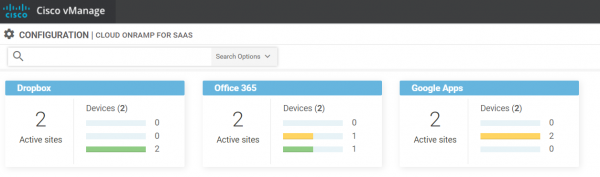
Pour les applications cloud.
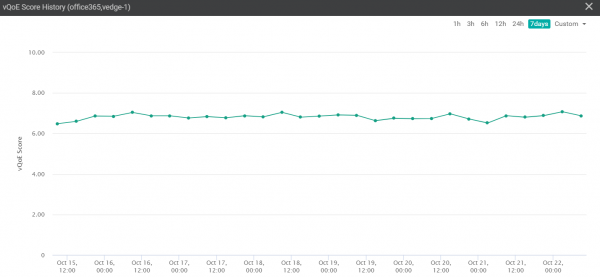
Détaillé pour Office365.
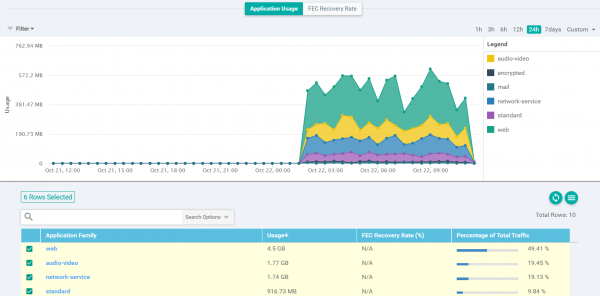
Pour les applications on-prem. Malheureusement, nous n'avons pas pu trouver d'applications avec des erreurs sur notre stand (le taux de récupération FEC est à zéro partout).
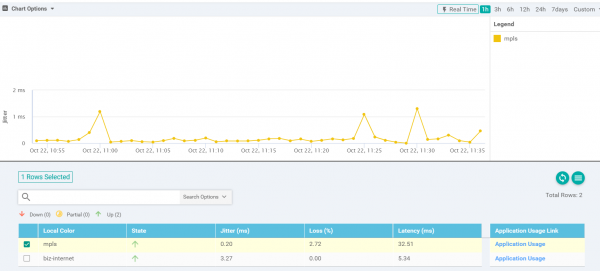
De plus - performances des canaux de transmission des données.
Quels équipements sont pris en charge sur la SD-WAN ?
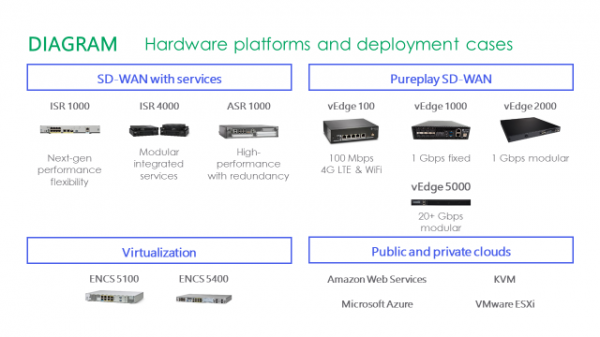
1. Plateformes matérielles :
- Routeurs Cisco vEdge (anciennement appelés Viptela vEdge), fonctionnant sous le système d'exploitation Viptela.
- Routeurs Integrated Services Router (ISR) des séries 1 000 et 4 000, fonctionnant sous IOS XE SD-WAN.
- Routeur Aggregation Services Router (ASR) de la série 1 000, fonctionnant sous IOS XE SD-WAN.
2. Plateformes virtuelles :
- Routeur Cloud Services Router (CSR) 1 000v, fonctionnant sous IOS XE SD-WAN.
- Routeur vEdge Cloud, fonctionnant sous le système d'exploitation Viptela.
Les plateformes virtuelles peuvent être déployées sur des plateformes de calcul Cisco x86, telles que le système Enterprise Network Compute System (ENCS) de la série 5 000, Unified Computing System (UCS) et Cloud Services Platform (CSP) de la série 5 000. Les plateformes virtuelles peuvent également fonctionner sur tout appareil x86 utilisant un hyperviseur tel que KVM ou VMware ESi.
Comment déployer un nouvel appareil.
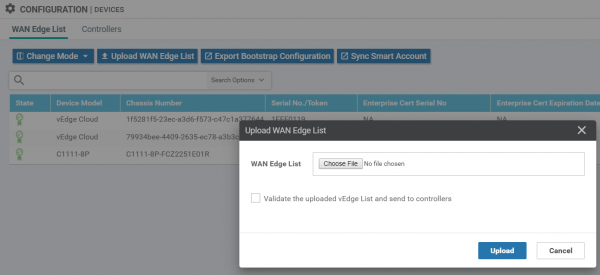
La liste des appareils sous licence pour déploiement est téléchargée soit depuis le compte smart de Cisco, soit importée via un fichier CSV. Je vais essayer d'obtenir plus de captures d'écran plus tard, car nous n'avons pas d'appareils à déployer actuellement.
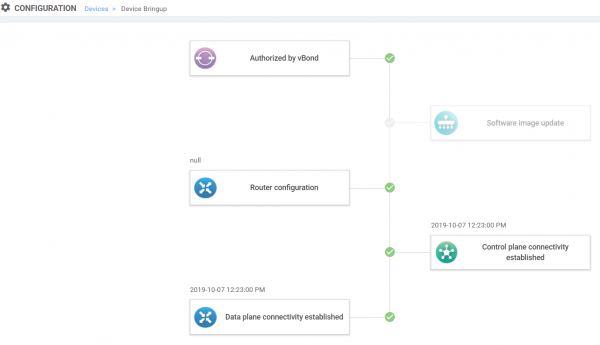
La séquence des étapes que suit l'appareil lors du déploiement.
Comment déployer un nouvel appareil/méthode de livraison de la configuration.
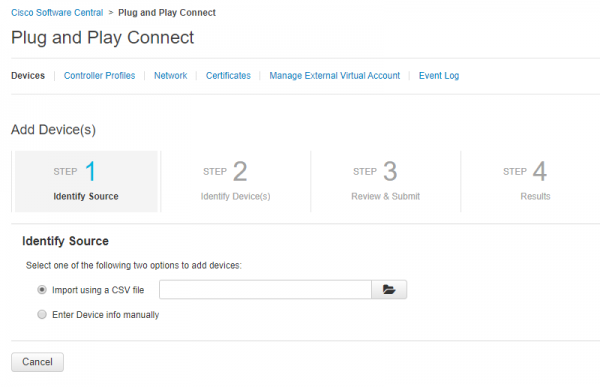
Nous ajoutons les appareils dans le Smart Account.
Vous pouvez télécharger un fichier CSV ou le faire un par un :
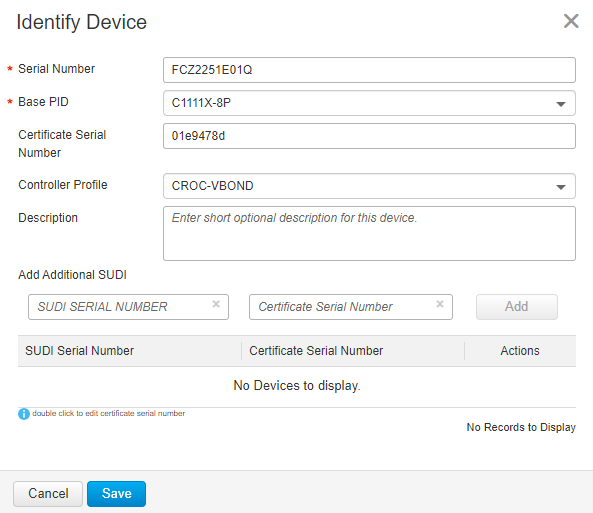
Remplissons les paramètres de l'appareil :
Ensuite, dans vManage, nous synchronisons les données avec le Smart Account. L'appareil apparaît dans la liste :
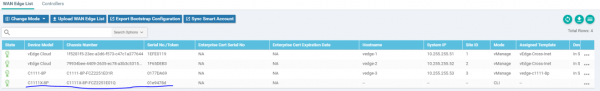
Dans le menu déroulant à côté de l'appareil, cliquez sur Générer la configuration de démarrage
et obtenez la configuration initiale :
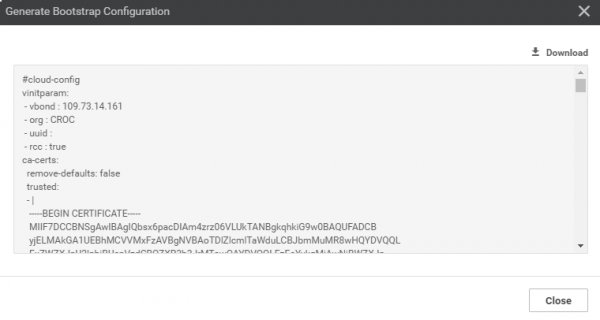
Cette configuration doit être donnée à l'appareil. Le moyen le plus simple est de connecter une clé USB contenant le fichier nommé ciscosd-wan.cfg. Lors du démarrage, l'appareil cherchera ce fichier.
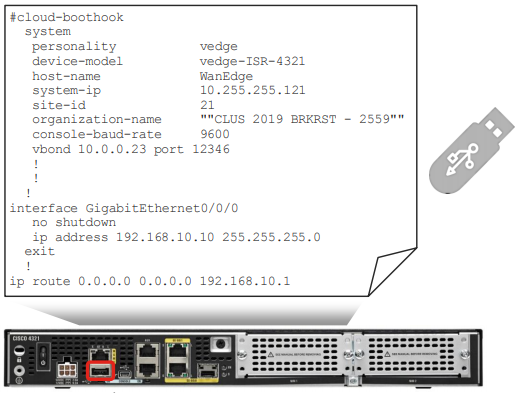
Une fois la configuration initiale reçue, l'appareil pourra se connecter à l'orchestrateur et obtenir de là une configuration complète.
Regardons le SD-Access (DNA)
Le SD-Access simplifie la configuration des ports et des droits d'accès pour la connexion des utilisateurs. Cela se fait à l'aide d'assistants. Les paramètres des ports sont attribués en fonction des groupes « Administrateurs », « Comptabilité », « Imprimantes », et non en fonction des VLAN et des sous-réseaux IP. Cela minimise les erreurs liées au facteur humain. Par exemple, si une entreprise a de nombreux bureaux en Russie et que le bureau central est surchargé, le SD-Access permet de résoudre davantage de problèmes sur place. Par exemple, les mêmes tâches de dépannage.
Pour la sécurité informatique, il est important que le SD-Access suppose une séparation claire des utilisateurs et des appareils en groupes et définit des politiques d'interaction entre eux, l'autorisation pour toute connexion client au réseau et assure des « droits d'accès » dans tout le réseau. En suivant cette approche, l'administration devient beaucoup plus facile.
Le processus de démarrage pour les nouveaux bureaux est également simplifié grâce aux agents Plug-and-Play dans les commutateurs. Il n'est plus nécessaire de se déplacer avec un terminal pour cela, ni même de se rendre sur site.
Voici des exemples de configuration :
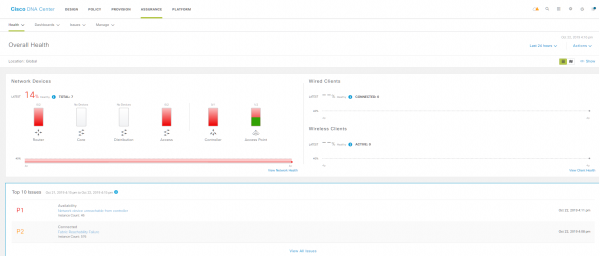
État général.
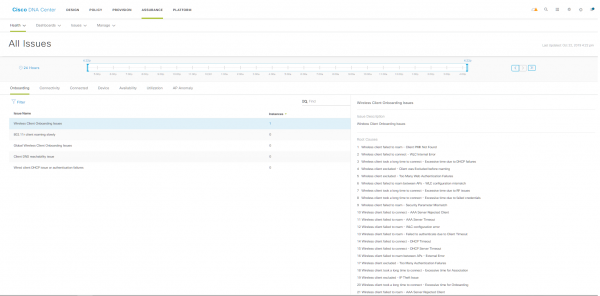
Incidents à examiner par l'administrateur.
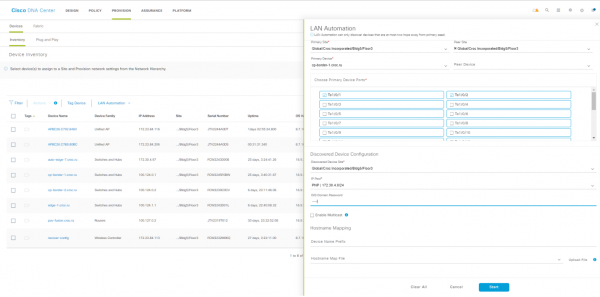
Recommandations automatiques sur les modifications à apporter aux configurations.
Plan d'intégration de SD-WAN avec SD-Access
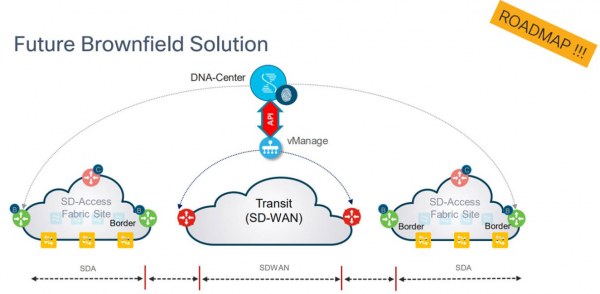
J'ai entendu dire que Cisco avait de tels plans - SD-WAN et SD-Access. Cela devrait réduire considérablement les tracas liés à la gestion des CPD décentralisés et locaux.
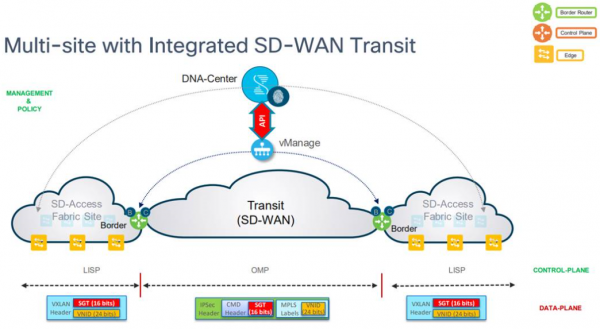
vManage (l'orchestrateur SD-WAN) est géré via l'API avec le DNA Center (contrôleur SD-Access).
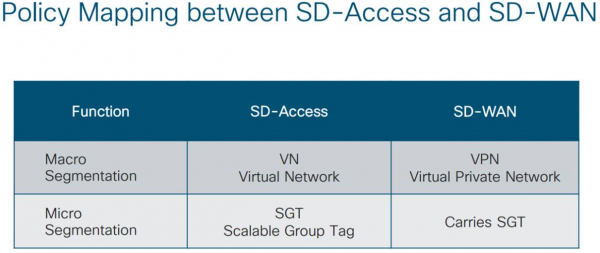
Les politiques de micro- et macro-segmentation sont mappées comme suit :
Au niveau des paquets, cela ressemble à ceci :
Qui et que pense-t-on à ce sujet
Nous travaillons avec le SD-WAN depuis 2016 dans un laboratoire distinct où nous testons différentes solutions adaptées aux besoins de la vente au détail, des banques, des transports et de l'industrie.
Nous échangeons beaucoup avec de réels clients.
Je peux dire que le secteur de la vente au détail teste déjà le SD-WAN de manière sérieuse, et certains le font avec des fournisseurs (le plus souvent Cisco), mais il y en a également qui essaient de résoudre la question par eux-mêmes : ils écrivent leur propre version de logiciel, dont les fonctionnalités rappellent le SD-WAN.
Tout le monde veut en quelque sorte parvenir à une gestion centralisée de tout le zoo de matériel. C'est un point d'administration unique pour des installations non standard et standard pour différents fournisseurs et différentes technologies. Il est important de minimiser le travail manuel, car cela réduit, d'une part, le risque d'erreur humaine lors de la configuration du matériel, et d'autre part, cela libère des ressources pour le service informatique afin de s'occuper d'autres tâches. En général, la compréhension de la nécessité découle de très longs cycles de mise à jour à l'échelle nationale. Par exemple, si un point de vente vend de l'alcool, il a besoin d'une connexion constante pour les ventes. Les mises à jour ou les abandons pendant la journée ont un impact direct sur le chiffre d'affaires.
Actuellement, le secteur de la vente au détail a bien cerné les tâches pour lesquelles le service informatique utilisera le SD-WAN :
- Déploiement rapide (souvent nécessaire sur LTE avant l'arrivée du fournisseur de câble, souvent nécessaire pour qu'un nouvel emplacement soit activé par un administrateur local, après quoi le centre peut simplement surveiller et configurer).
- Gestion centralisée, connexion pour les sites à l'étranger.
- Réduction des coûts télécom.
- Différentes options de services supplémentaires (les fonctionnalités DPI permettent de prioriser le trafic des applications importantes comme les caisses enregistreuses).
- Gestion automatique des canaux, et non manuelle.
Il y a aussi la vérification de conformité — tout le monde en parle, mais personne ne la perçoit comme un problème. Le maintien du bon fonctionnement s'inscrit également dans cette logique. Beaucoup pensent que toute l'industrie des technologies réseau évoluera dans cette direction.
Les banques, à mon avis, testent encore le SD-WAN principalement comme une nouvelle fonctionnalité technologique. Elles attendent la fin du support des générations précédentes d'équipement pour procéder à un changement. Les banques ont d'ailleurs une atmosphère particulière en ce qui concerne les canaux de communication, donc l'état actuel du secteur ne les préoccupe pas vraiment. Les problèmes se situent plutôt dans d'autres domaines.
Contrairement au marché russe, le SD-WAN se déploie activement en Europe. Ils ont des coûts de communication plus élevés, et donc les entreprises européennes intègrent leur infrastructure dans les filiales russes. En Russie, il y a une certaine stabilité, car le coût des canaux (même lorsque la région est 25 fois plus chère que le centre) reste plutôt raisonnable et ne soulève pas de questions. D'année en année, un budget sans réserve est alloué aux canaux de communication.
Voici un exemple tiré de la pratique mondiale, où une entreprise a économisé du temps et de l'argent grâce au SD-WAN sur Cisco.
Il y a une entreprise — National Instruments. À un moment donné, ils ont commencé à réaliser que leur réseau informatique mondial, résultant de la fusion de 88 sites à travers le monde, était inefficace. De plus, l'entreprise manquait de bande passante et de performances. Il n'y avait pas d'équilibre entre la croissance continue de l'entreprise et un budget informatique limité.
Le SD-WAN a aidé National Instruments à réduire ses dépenses MPLS de 25 % (économie de 450 000 $ à la fin de l'année 2018), tout en augmentant la bande passante de 3 075 %.
Suite à la mise en œuvre du SD-WAN, l'entreprise a obtenu un réseau défini par logiciel intelligent et une gestion centralisée des politiques pour optimiser automatiquement le trafic et les performances des applications. — un cas détaillé.
un exemple incroyable du déménagement de S7 dans un autre bureau. Au départ, tout a commencé difficilement mais de manière intéressante — il fallait refaire 1 500 ports. Ensuite, certaines choses ne se sont pas déroulées comme prévu et au final, les administrateurs se sont retrouvés être les dernières personnes avant la date limite, subissant tous les retards accumulés.
Pour lire plus en anglais :
- .
- .
- .
- .
- Et voici sur les tendances réseaux à travers le monde.
En russe :
- .
- .
- .
- .
- Mon email, si vous avez des questions ou si vous souhaitez tester vos tâches sur notre stand, — mkazakov@croc.ru.
Source : habr.com
