

Récemment, il est possible de trouver une multitude de matériaux sur le thème de l'analyse du trafic au périmètre du réseau. Pourtant, tout le monde semble complètement oublier l'analyse du trafic local, qui est tout aussi importante. Cet article aborde justement ce sujet. À travers l'exemple de , nous allons nous souvenir de l'ancienne bonne méthode Netflow (et de ses alternatives), examiner des cas intéressants, les anomalies possibles dans le réseau et découvrir les avantages d'une solution lorsque tout le réseau fonctionne comme un capteur unique. Et surtout, réaliser une telle analyse du trafic local peut être complètement gratuit, dans le cadre d'une licence d'essai (45 jours). Si ce sujet vous intéresse, bienvenue sous l'article. Si vous êtes trop paresseux pour lire, sachez que vous pouvez vous inscrire au , où nous allons tout montrer et expliquer (vous pourrez également en apprendre davantage sur la formation prévue pour le produit).
Qu'est-ce que Flowmon Networks ?
Tout d'abord, Flowmon est un fournisseur de TI européen. C'est une entreprise tchèque, dont le siège se trouve à Brno (la question des sanctions n'est même pas soulevée). Dans sa forme actuelle, l'entreprise est présente sur le marché depuis 2007. Auparavant, elle était connue sous le nom d'Invea-Tech. Ainsi, au total, près de 20 ans ont été consacrés au développement de produits et de solutions.
Flowmon est positionné comme une marque de premier plan. Elle développe des solutions haut de gamme pour des clients d'entreprise et est reconnue dans les quadrants Gartner dans le domaine de la surveillance et du diagnostic de la performance réseau (NPMD). De plus, ce qui est intéressant, parmi toutes les entreprises du rapport, Flowmon est le seul fournisseur marqué par Gartner comme fabricant de solutions pour la surveillance réseau et pour la protection de l'information (Analyse du Comportement Réseau). Elle ne compte pas pour l'instant parmi les leaders, mais c'est aussi pourquoi elle ne se regarde pas comme une aile de Boeing.
Quels problèmes le produit permet-il de résoudre ?
Globalement, on peut distinguer le groupe de problèmes suivants que les produits de l'entreprise permettent de résoudre :
- améliorer la stabilité du fonctionnement du réseau ainsi que des ressources réseau en Minimisant le temps d'arrêt et d'indisponibilité ;
- augmenter le niveau général de performance du réseau ;
- améliorer l'efficacité du personnel administratif, grâce à :
- l'utilisation d'outils modernes de surveillance réseau innovants, basés sur des informations sur les flux IP ;
- fournissant une analyse détaillée du fonctionnement et de l'état du réseau – des utilisateurs et des applications fonctionnant sur le réseau, des données transmises, des ressources, des services et des nœuds interagissant;
- réagissant aux incidents avant qu'ils ne se produisent, et non après la perte de service pour les utilisateurs et les clients;
- réduisant le temps et les ressources nécessaires à l'administration du réseau et de l'infrastructure IT;
- simplifiant les tâches de dépannage.
- améliorant le niveau de sécurité du réseau et des ressources d'information de l'entreprise, grâce à l'utilisation de technologies non basées sur des signatures pour détecter l'activité réseau anormale et malveillante, ainsi que les attaques de type « jour zéro »;
- garantissant le niveau de SLA requis pour les applications et bases de données réseau.
Le portefeuille de produits de Flowmon Networks
Examinons maintenant directement le portefeuille de produits de Flowmon Networks et découvrons exactement ce que fait l'entreprise. Comme beaucoup l'ont déjà deviné à partir du nom, la spécialisation principale concerne les solutions de surveillance du trafic flow, ainsi qu'une série de modules supplémentaires élargissant les fonctionnalités de base.
En réalité, Flowmon peut être considéré comme une société d'un seul produit, ou plus précisément – d'une seule solution. Voyons si c'est une bonne ou une mauvaise chose.
Le cœur du système est un collecteur, responsable de la collecte de données via divers protocoles flow, tels que NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Il semble donc logique qu'une entreprise n'étant associée à aucun fabricant de matériel réseau doive proposer un produit universel sur le marché, non lié à un standard ou à un protocole spécifique.
Flowmon Collector
Le collecteur est disponible à la fois sous forme de serveur matériel et de machine virtuelle (VMware, Hyper-V, KVM). D'ailleurs, la plateforme matérielle est implémentée sur des serveurs DELL personnalisés, ce qui dissipe automatiquement une grande partie des préoccupations concernant la garantie et le RMA. Sa seule composante matérielle est constituée des cartes FPGA de capture de trafic, développées par la société mère de Flowmon, permettant une surveillance à des vitesses allant jusqu'à 100 Gbps.
Mais que faire si le matériel réseau existant ne peut pas générer un flow de qualité ? Ou si la charge sur le matériel est trop élevée ? Pas de problème :
Flowmon Prob
Dans ce cas, Flowmon Networks propose d'utiliser ses propres sondes (Flowmon Probe), qui se connectent au réseau via le port SPAN du commutateur ou en utilisant des répartiteurs TAP passifs.
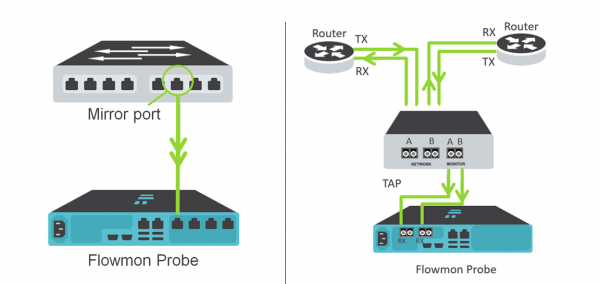
Options de déploiement SPAN (port miroir) et TAP
Dans ce cas, le trafic « brut » entrant dans la Flowmon Probe est transformé en IPFIX étendu, contenant plus de 240 métriques avec des informations. Alors que le protocole NetFlow standard, généré par le matériel réseau, contient au maximum 80 métriques. Cela permet d'assurer la visibilité des protocoles non seulement aux niveaux 3 et 4, mais aussi au niveau 7 selon le modèle ISO OSI. En fin de compte, les administrateurs réseau peuvent surveiller le fonctionnement d'applications et de protocoles tels que l'e-mail, HTTP, DNS, SMB…
Conceptuellement, l'architecture logique du système se présente comme suit :
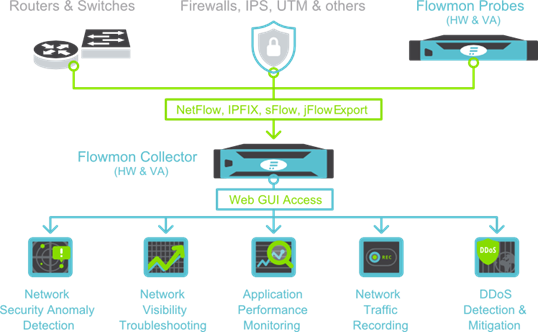
La partie centrale de toute l'« écosystème » de Flowmon Networks est le Collecteur, qui reçoit le trafic des équipements réseau existants ou des sondes propres (Probe). Mais pour une solution Enterprise, fournir des fonctionnalités uniquement pour surveiller le trafic réseau serait trop simple. Cela peut également être fait par des solutions Open Source, même si ce n'est pas avec une telle performance. La valeur ajoutée de Flowmon réside dans des modules supplémentaires qui élargissent la fonctionnalité de base :
- modèle Détection des anomalies de sécurité – identification de l'activité réseau anormale, y compris les attaques par « jour zéro », basée sur l'analyse heuristique du trafic et le profil réseau typique ;
- modèle Surveillance de la performance des applications – contrôle de la performance des applications réseau sans installation d'« agents » et sans impact sur les systèmes cibles ;
- modèle Enregistreur de trafic – enregistrement des segments de trafic réseau selon un ensemble de règles prédéfinies ou par déclencheur avec le module ADS, pour un dépannage ultérieur et/ou une enquête sur les incidents de sécurité ;
- modèle Protection DDoS – protection du périmètre réseau contre les attaques par déni de service volumétriques DoS/DDoS, y compris les attaques sur les applications (OSI L3/L4/L7).
Dans cet article, nous allons examiner comment tout fonctionne en temps réel à travers l'exemple de 2 modules – Surveillance et diagnostic de la performance réseau et Détection des anomalies de sécurité.
Données d'origine :
- serveur Lenovo RS 140 avec hyperviseur VMware 6.0 ;
- image de machine virtuelle Flowmon Collector, qui peut être ;
- une paire de commutateurs prenant en charge les protocoles de flux.
Étape 1. Installation de Flowmon Collector
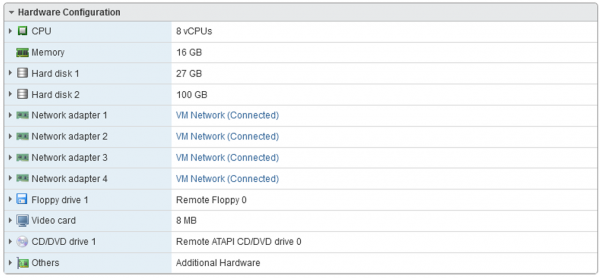
Le déploiement d'une machine virtuelle sur VMware s'effectue de manière tout à fait standard à partir d'un modèle OVF. En fin de compte, nous obtenons une machine virtuelle sous CentOS avec des logiciels prêts à l'emploi. Les exigences en matière de ressources sont raisonnables :
Il ne reste plus qu'à effectuer l'initialisation de base avec la commande sysconfig:
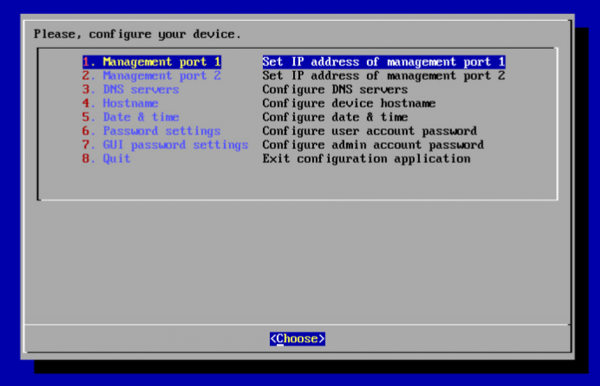
Nous configurons l'IP sur le port de gestion, le DNS, l'heure, le nom d'hôte et nous pouvons nous connecter à l'interface WEB.
Étape 2. Installation de la licence
Une licence d'essai d'un mois et demi est générée et téléchargée avec l'image de la machine virtuelle. Elle est chargée via Configuration Center -> License. Au final, nous voyons :
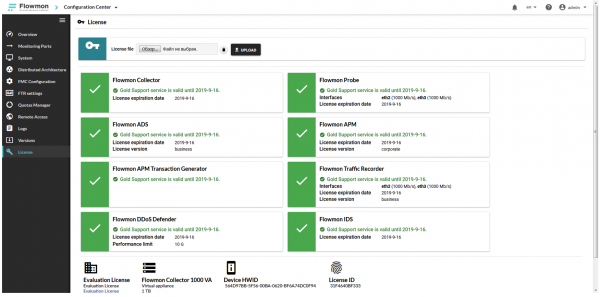
Tout est prêt. Nous pouvons commencer à travailler.
Étape 3. Configuration du récepteur sur le collecteur
À ce stade, il faut décider comment les données des sources vont arriver dans le système. Comme nous l'avons mentionné auparavant, cela peut être un des protocoles flow ou un port SPAN sur le commutateur.
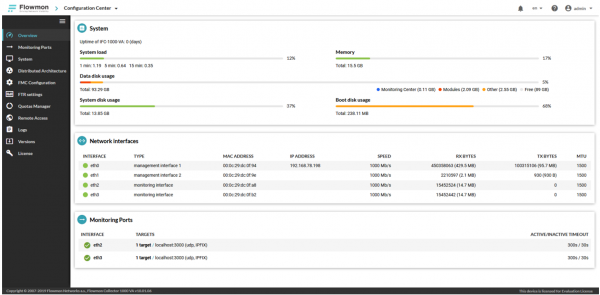
Dans notre exemple, nous allons utiliser la réception des données par les protocoles NetFlow v9 et IPFIX. Dans ce cas, nous indiquons l'adresse IP de l'interface de gestion comme cible – 192.168.78.198. Les interfaces eth2 et eth3 (de type Interface de surveillance) sont utilisées pour recevoir une copie du trafic « brut » du port SPAN du commutateur. Nous les ignorons, ce n'est pas notre cas.
Ensuite, vérifions le port du collecteur où le trafic doit arriver.
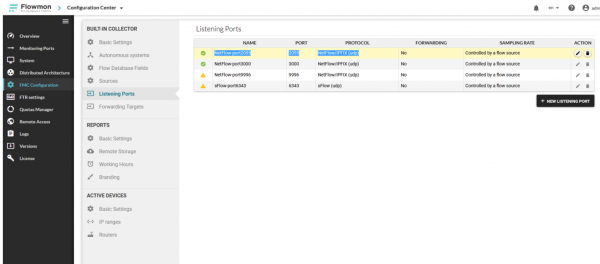
Dans notre cas, le collecteur attend le trafic sur le port UDP/2055.
Étape 4. Configuration des équipements réseau pour l'exportation des flows
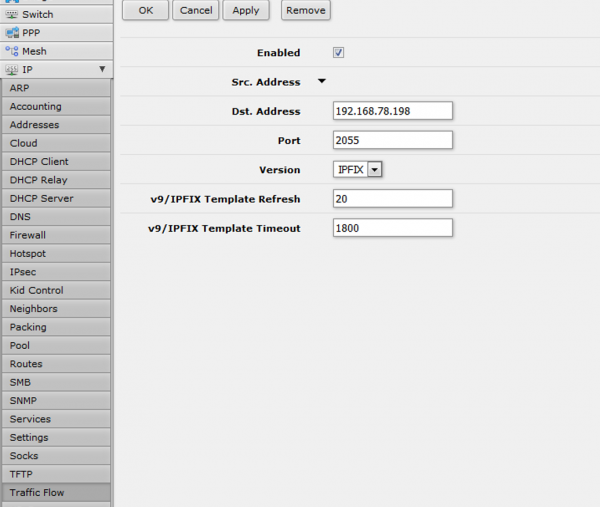
La configuration de NetFlow sur le matériel Cisco Systems est probablement considérée comme quelque chose de tout à fait ordinaire pour tout administrateur réseau. Pour notre exemple, nous allons prendre quelque chose de plus inhabituel. Par exemple, le routeur MikroTik RB2011UiAS-2HnD. Oui, étrangement, cette solution économique pour les petits bureaux et les bureaux à domicile prend également en charge les protocoles NetFlow v5/v9 et IPFIX. Dans les paramètres, nous définissons la cible (adresse du collecteur 192.168.78.198 et port 2055) :
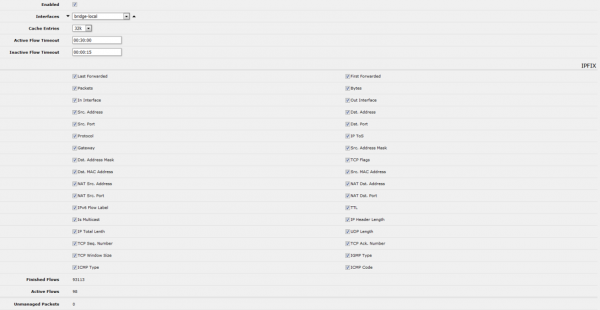
Et nous ajoutons toutes les métriques disponibles pour l'exportation :
À ce stade, nous pouvons dire que la configuration de base est terminée. Vérifions si le trafic arrive dans le système.
Étape 5. Vérification et exploitation du module de surveillance et de diagnostic des performances réseau
Pour vérifier la présence de trafic à partir de la source, vous pouvez aller dans la section Flowmon Monitoring Center -> Sources:
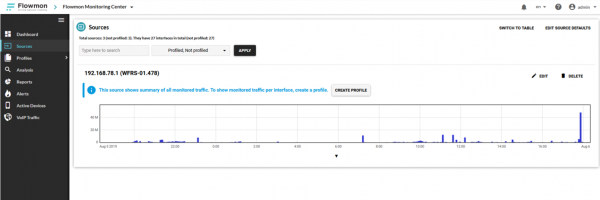
Nous voyons que les données arrivent dans le système. Après un certain temps, lorsque le collecteur aura accumulé le trafic, les widgets commenceront à afficher les informations :
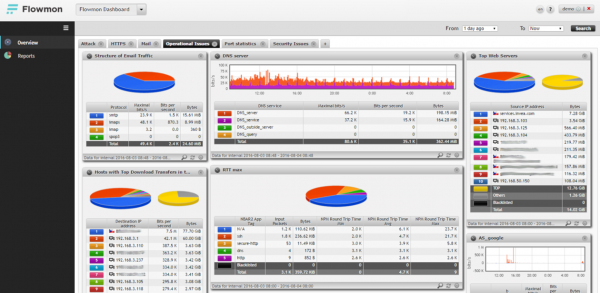
Un système construit selon le principe du drill down. Autrement dit, l'utilisateur, en sélectionnant un fragment qui l'intéresse sur le schéma ou le graphique, « descend » jusqu'au niveau de profondeur des données dont il a besoin :
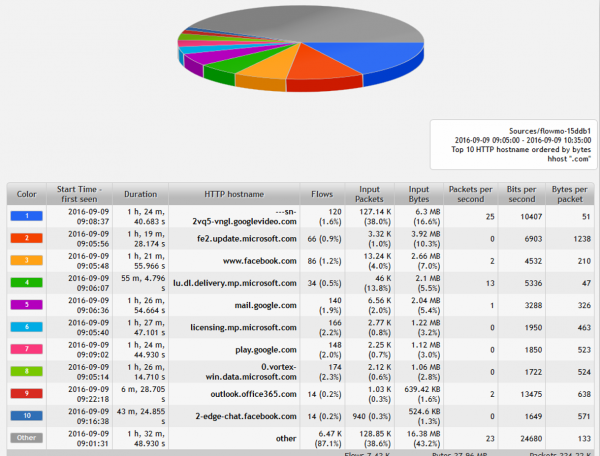
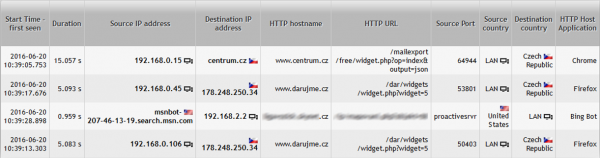
Jusqu'à l'information sur chaque connexion réseau et chaque lien :
Étape 6. Module de Détection d'Anomalies en Sécurité
Ce module peut être considéré comme l'un des plus intéressants, grâce à l'utilisation de méthodes de détection d'anomalies sans signature dans le trafic réseau et les activités réseau malveillantes. Mais ce n'est pas un équivalent des systèmes IDS/IPS. Le travail avec le module commence par son « apprentissage ». Pour cela, un assistant spécial indique tous les composants clés et services du réseau, y compris :
- les adresses des passerelles, des serveurs DNS, DHCP et NTP,
- l'adressage dans les segments des utilisateurs et des serveurs.
Après cela, le système passe en mode d'apprentissage, qui dure en moyenne de 2 semaines à 1 mois. Pendant ce temps, le système forme une base de référence du trafic spécifiquement caractéristique de notre réseau. En d'autres termes, le système étudie :
- quel comportement est caractéristique pour les nœuds du réseau ?
- quels volumes de données sont généralement transférés et considérés comme normaux pour le réseau ?
- quel temps de travail est typique pour les utilisateurs ?
- quelles applications fonctionnent dans le réseau ?
- et bien d'autres..
En fin de compte, nous obtenons un outil qui détecte toute anomalie dans notre réseau et les écarts par rapport au comportement habituel. Voici quelques exemples que le système permet de détecter :
- la propagation dans le réseau de nouveaux logiciels malveillants non détectés par des signatures antivirus ;
- la construction de tunnels DNS, ICMP ou autres et le transfert de données en contournant le pare-feu ;
- l'apparition dans le réseau d'un nouvel ordinateur se faisant passer pour un serveur DHCP et/ou DNS.
Voyons comment cela se déroule en temps réel. Une fois que votre système a terminé l'apprentissage et a construit la base de référence du trafic du réseau, il commence à détecter des incidents :
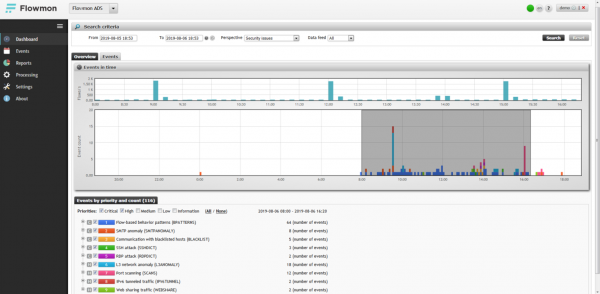
La page d'accueil du module - un graphique temporel affichant les incidents détectés. Dans notre exemple, nous voyons une nette augmentation, environ entre 9 et 16 heures. Nous la mettons en surbrillance et examinons de plus près.
Un comportement anormal de l'attaquant est clairement observable dans le réseau. Tout commence par le fait que l'hôte avec l'adresse 192.168.3.225 a commencé un scan horizontal du réseau sur le port 3389 (service Microsoft RDP) et trouve 14 « victimes » potentielles :
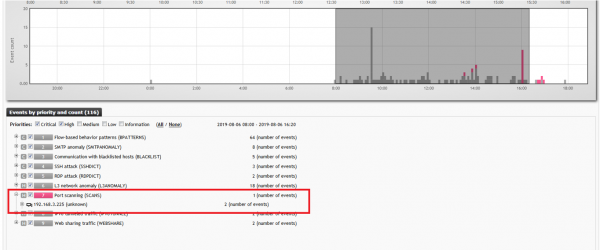
et
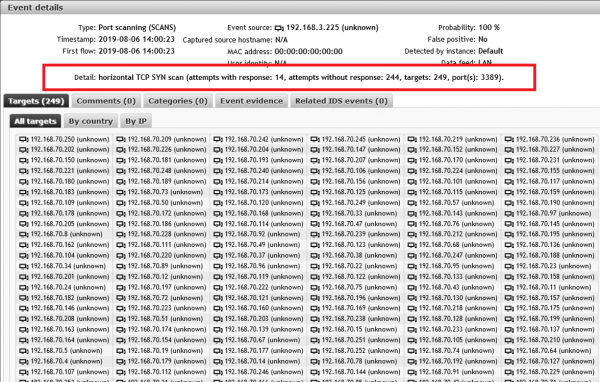
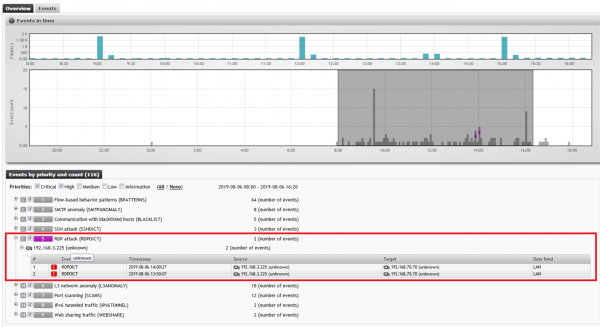
Le prochain incident enregistré est que l'hôte 192.168.3.225 commence une attaque par force brute pour deviner les mots de passe sur le service RDP (port 3389) sur les adresses détectées précédemment :
À la suite de l'attaque, une anomalie SMTP est observée sur l'un des hôtes compromis. En d'autres termes, une campagne de SPAM a commencé :
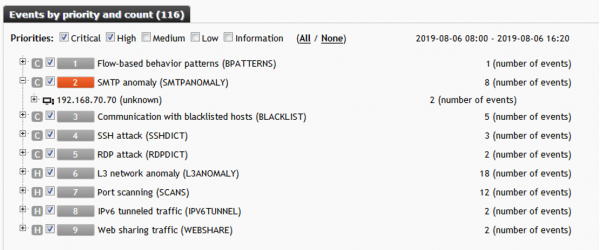
Cet exemple est une démonstration claire des capacités du système et du module Anomaly Detection Security, en particulier. Jugez vous-même de l'efficacité. Nous terminons ici notre revue fonctionnelle de la solution.
Conclusion
Récapitulons quelles conclusions nous pouvons tirer sur Flowmon dans son essence :
- Flowmon est une solution de niveau premium pour des clients d'entreprise ;
- grâce à son universalité et sa compatibilité, la collecte de données est disponible à partir de toutes les sources : équipements réseau (Cisco, Juniper, HPE, Huawei…) ou sondes propres (Flowmon Probe) ;
- les capacités de scalabilité de la solution permettent d'accroître la fonctionnalité du système grâce à l'ajout de nouveaux modules, et d'augmenter également la performance grâce à une approche flexible de la licence ;
- grâce à l'utilisation de technologies d'analyse sans signature, le système permet de détecter même des attaques zero-day inconnues des antivirus et des systèmes IDS/IPS ;
- grâce à la « transparence » totale en termes d'installation et de présence du système sur le réseau – la solution n'affecte pas le fonctionnement des autres nœuds et composants de votre infrastructure IT ;
- Flowmon est la seule solution sur le marché qui prend en charge la surveillance du trafic à des vitesses allant jusqu'à 100 Gbit/s ;
- Flowmon est une solution pour des réseaux de toute taille ;
- meilleur rapport qualité/prix parmi les solutions similaires.
Dans cet aperçu, nous avons examiné moins de 10 % de la fonctionnalité totale de la solution. Dans le prochain article, nous parlerons des autres modules de Flowmon Networks. Prenons comme exemple le module Application Performance Monitoring pour montrer comment les administrateurs d'applications commerciales peuvent assurer la disponibilité à un niveau SLA défini, ainsi que diagnostiquer les problèmes le plus rapidement possible.
Nous vous invitons également à notre webinaire (10.09.2019) consacré aux solutions du fournisseur Flowmon Networks. Pour une préinscription, nous vous demandons de .
C'est tout pour l'instant, merci de votre intérêt !
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Utilisez-vous Netflow pour la surveillance du réseau ?
Oui
Non, mais je prévois de le faire
Non
9 utilisateurs ont voté. 3 utilisateurs se sont abstenus.
Source : habr.com
