

Aujourd'hui, il y a eu un besoin de surveiller les modifications de certains fichiers sur le serveur, il existe de nombreuses façons différentes par exemple , mais comme j'ai récemment commencé à utiliser , j'ai décidé de surveiller les fichiers avec Elasticsearch, l'un de ses .
Je ne vais pas décrire l'installation de l'Elastic stack et d'Auditbeat, tout est dans les manuels, la seule chose, après l'installation, est de modifier le fichier auditbeat.yml, dans le module file_integrity ajoutez le chemin vers le fichier à surveiller.
Après configuration et lancement, l'index auditbeat-*
apparaîtra dans Kibana. Ensuite, nous créons la surveillance, en spécifiant le nom de la surveillance, l'intervalle de vérification, ainsi que le type de surveillance et le fichier d'index :
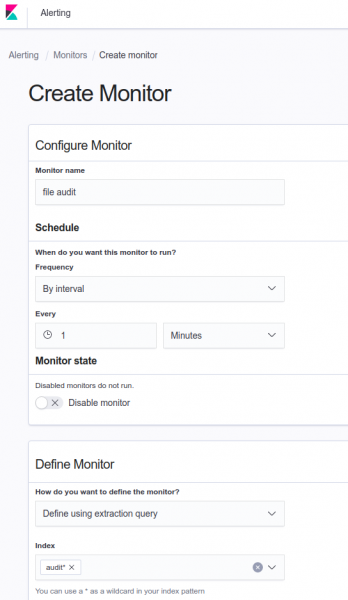
dans Définir la requête d'extraction nous écrivons ce qui suit :
Définir la requête d'extraction
{
    "query": {
        "bool": {
            "must": [
                {
                    "match_phrase": {
                        "file.path": {
                            "query": ""

                        }
                    }
                }
            ],
            "filter": [
                {
                    "term": {
                        "event.action": {
                            "value": "attributes_modified"    #modifications des attributs, peut-être created ou deleted

                        }
                    }
                },
                {
                    "range": {
                        "@timestamp": {
                            "from": "now-1m" #période pendant laquelle nous suivons la modification

                        }
                    }
                }
            ],
            "adjust_pure_negative": true,
            "boost": 1
        }
    }
}
Ensuite, nous cliquons sur le bouton Exécuter et vérifions la requête, cela devrait apparaître comme ceci :
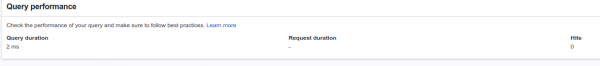
Essayons de modifier le fichier cible et de relancer la requête :

comme vous le voyez hits a changé à 2, cliquez sur mettre à jour et créez un déclencheur sur le changement de valeur :
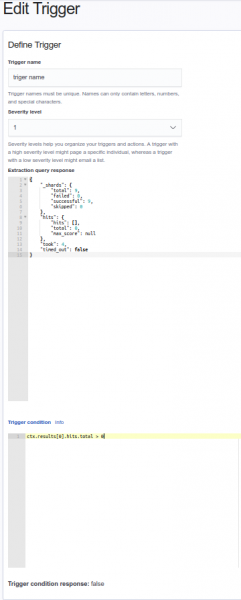
Laissons tout comme sur l'image.
Ensuite, vous pouvez configurer des notifications dans Slack ou un autre messager.
Source : habr.com
