

Autrefois, il suffisait d'un simple pare-feu et de programmes antivirus pour protéger un réseau local, mais face aux attaques des hackers modernes et à la prolifération récente des malwares, cette approche n'est plus suffisamment efficace. Le bon vieux pare-feu se contente d'analyser les en-têtes des paquets, les permettant ou les bloquant conformément à un ensemble de règles formelles. Il ne sait rien du contenu des paquets et ne peut donc pas reconnaître les actions apparemment légitimes des malfaiteurs. Les programmes antivirus ne parviennent pas toujours à détecter les logiciels malveillants, ce qui impose à l'administrateur la tâche de suivre les activités anormales et d'isoler rapidement les hôtes infectés.
Il existe de nombreux outils avancés permettant de protéger l'infrastructure informatique d'une entreprise. Aujourd'hui, nous allons parler des systèmes de détection et de prévention d'intrusion open source, qui peuvent être mis en place sans acheter de matériel coûteux ou de licences logicielles.
Classification IDS/IPS
Un IDS (Intrusion Detection System) est un système conçu pour enregistrer les actions suspectes sur un réseau ou un ordinateur individuel. Il maintient des journaux d'événements et en informe l'employé responsable de la sécurité de l'information. Au sein d'un IDS, on peut identifier les éléments suivants :
- des capteurs pour surveiller le trafic réseau, différents journaux, etc.
- un sous-système d'analyse qui détecte dans les données reçues des signes d'une activité malveillante ;
- un stockage pour accumuler les événements primaires et les résultats de l'analyse ;
- une console de gestion.
À l'origine, les IDS étaient classés selon leur emplacement : ils pouvaient être axés sur la protection de nœuds individuels (host-based ou Host Intrusion Detection System — HIDS) ou protéger l'ensemble du réseau d'entreprise (network-based ou Network Intrusion Detection System — NIDS). Il convient de mentionner les APIDS (Application protocol-based IDS) : ces derniers suivent un ensemble limité de protocoles de niveau applicatif pour détecter des attaques spécifiques et ne s'occupent pas d'une analyse approfondie des paquets réseau. Ces produits ressemblent généralement à des proxies et sont utilisés pour protéger des services spécifiques : serveurs web et applications web (par exemple, écrites en PHP), serveurs de bases de données, etc. Un représentant typique de cette classe est mod_security pour le serveur web Apache.
Nous sommes principalement intéressés par des NIDS universels, prenant en charge un large éventail de protocoles de communication et la technologie d'analyse approfondie des paquets DPI (Deep Packet Inspection). Ils surveillent tout le trafic entrant, depuis le niveau de liaison de données, et détectent un large éventail d'attaques réseau ainsi que des tentatives d'accès non autorisé à l'information. Souvent, ces systèmes se distinguent par une architecture distribuée et peuvent interagir avec divers équipements réseau actifs. Il convient de noter que de nombreux NIDS modernes sont hybrides et combinent plusieurs approches. Selon la configuration et les réglages, ils peuvent réaliser différentes tâches – par exemple, protéger un nœud ou l'ensemble du réseau. De plus, les fonctions IDS pour les stations de travail ont été prises en charge par des paquets antivirus, qui, en raison de la propagation de chevaux de Troie visant à voler des informations, se sont transformés en pare-feu multifonctionnels, résolvant également des tâches de détection et de blocage du trafic suspect.
À l'origine, les IDS ne pouvaient que détecter les actions de logiciels malveillants, le fonctionnement de scanners de ports, ou, disons, les violations des politiques de sécurité de l'entreprise par les utilisateurs. En cas d'événement particulier, ils informaient l'administrateur, mais il est rapidement devenu évident qu'il ne suffisait pas de reconnaître une attaque – il fallait la bloquer. Ainsi, les IDS se sont transformés en IPS (Intrusion Prevention Systems) – systèmes de prévention d'intrusion capables d'interagir avec des pare-feu réseau.
Méthodes de détection
Les solutions modernes de détection et de prévention des intrusions utilisent différentes méthodes pour identifier l'activité malveillante, qui peuvent être classées en trois catégories. Cela nous donne une autre option pour classer les systèmes :
- Les IDS/IPS basés sur des signatures identifient dans le trafic certains modèles ou suivent les changements d'état des systèmes pour déterminer une attaque réseau ou une tentative d'infection. Ils ne font pratiquement pas d'erreurs et de faux positifs, mais ne sont pas capables de détecter des menaces inconnues.
- Les systèmes IDS de détection des anomalies n'utilisent pas de signatures d'attaque. Ils reconnaissent les comportements anormaux des systèmes d'information (y compris les anomalies dans le trafic réseau) et peuvent même identifier des attaques inconnues. Ces systèmes génèrent de nombreux faux positifs et, en cas d'utilisation inappropriée, peuvent paralyser le fonctionnement du réseau local.
- Les IDS basés sur des règles fonctionnent selon le principe : if FAIT then ACTION. Il s'agit essentiellement de systèmes experts avec des bases de connaissances — une combinaison de faits et de règles de raisonnement logique. Ces solutions nécessitent un réglage laborieux et exigent de l'administrateur une compréhension approfondie du fonctionnement du réseau.
Histoire du développement des IDS
L'ère de la croissance rapide d'Internet et des réseaux d'entreprise a commencé dans les années 90, mais les spécialistes se sont préoccupés des technologies avancées de sécurité réseau un peu plus tôt. En 1986, Dorothy Denning et Peter Neumann ont publié le modèle IDES (Intrusion detection expert system), qui a servi de base à la plupart des systèmes de détection d'intrusions modernes. Ce modèle utilisait un système expert pour identifier les types d'attaques connus, ainsi que des méthodes statistiques et des profils d'utilisateurs/systèmes. IDES était exécuté sur des stations de travail Sun, vérifiant le trafic réseau et les données des applications. En 1993, le NIDES (Next-generation Intrusion Detection Expert System) a été lancé — un système expert de détection d'intrusions de nouvelle génération.
Basée sur les travaux de Denning et Neumann, en 1988, le système expert MIDAS (Multics intrusion detection and alerting system) a vu le jour, utilisant P-BEST et LISP. La même année, un système statistique, Haystack, a également été créé. Un autre détecteur statistique d'anomalies, W&S (Wisdom & Sense), a été développé un an plus tard au Los Alamos National Laboratory. L'industrie a évolué à un rythme rapide. Par exemple, en 1990, le système TIM (Time-based inductive machine) intégrait déjà la détection d'anomalies utilisant l'apprentissage inductif sur des modèles séquentiels d'utilisateurs (langage Common LISP). NSM (Network Security Monitor) comparait des matrices d'accès pour la détection d'anomalies, tandis que l'ISOA (Information Security Officer’s Assistant) soutenait diverses stratégies de détection : méthodes statistiques, vérification de profil et système expert. Le système ComputerWatch, développé aux AT&T Bell Labs, utilisait à la fois des méthodes statistiques et des règles, tandis que le premier prototype de système IDS distribué a été créé par l'Université de Californie en 1991 — DIDS (Distributed intrusion detection system) était également un système expert.
Au départ, les IDS étaient propriétaires, mais dès 1998, le Lawrence Berkeley National Laboratory a publié Bro (rebaptisé Zeek en 2018) — un système open source utilisant son propre langage de règles pour l'analyse des données libpcap. En novembre de la même année, un analyseur de paquets utilisant libpcap, APE, a été introduit et un mois plus tard, renommé Snort, devenant plus tard un système IDS/IPS complet. C'est à cette époque que de nombreuses solutions propriétaires ont commencé à apparaître.
Snort et Suricata
De nombreuses entreprises privilégient les IDS/IPS gratuits et open source. Pendant longtemps, Snort, déjà mentionné, était considéré comme la solution standard, mais elle a depuis été dépassée par le système Suricata. Examinons plus en détail leurs avantages et inconvénients. Snort combine les avantages de la méthode par signatures avec la capacité de détection d'anomalies en temps réel. Suricata permet également d'utiliser d'autres méthodes en plus de la reconnaissance des attaques par signatures. Le système a été créé par un groupe de développeurs s'étant séparés du projet Snort et prend en charge des fonctionnalités IPS depuis la version 1.4, tandis que Snort a intégré la prévention des intrusions plus tard.
La principale différence entre deux produits populaires réside dans la capacité de Suricata à utiliser le GPU pour les calculs en mode IDS, ainsi que dans son IPS plus avancé. Le système est initialement conçu pour le multithreading, tandis que Snort est un produit à thread unique. En raison de son histoire ancienne et de son code hérité, il n'exploite pas de manière optimale les plateformes matérielles multiprocesseur/multi-cœurs, alors que Suricata, sur des ordinateurs de bureau standards, peut traiter le trafic jusqu'à 10 Gbit/s. On peut discuter longtemps des similitudes et des différences entre les deux systèmes, mais bien que le moteur de Suricata fonctionne plus rapidement, cela n'a pas d'importance dans le cas de canaux pas trop larges.
Options de déploiement
L'IPS doit être placée de manière à ce que le système puisse surveiller les segments de réseau qu'il contrôle. Le plus souvent, il s'agit d'un ordinateur dédié, dont une interface est connectée après les dispositifs de périmètre et 'regarde' à travers eux vers des réseaux publics non protégés (Internet). L'autre interface de l'IPS est connectée à l'entrée du segment protégé, de sorte que tout le trafic passe par le système et est analysé. Dans des cas plus complexes, il peut y avoir plusieurs segments protégés : par exemple, dans les réseaux d'entreprise, une zone démilitarisée (DMZ) est souvent créée avec des services accessibles depuis Internet.
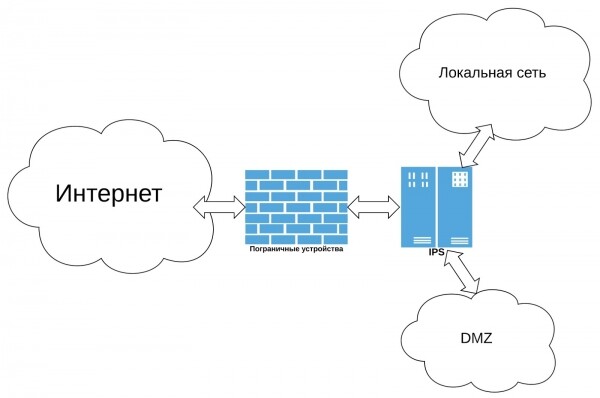
Un tel IPS peut empêcher les tentatives de balayage de ports ou de piratage par force brute, l'exploitation de vulnérabilités sur un serveur de messagerie, un serveur web ou dans des scripts, ainsi que d'autres types d'attaques externes. Si les ordinateurs du réseau local sont infectés par des logiciels malveillants, l'IDS les empêchera de se connecter à des serveurs de botnet situés à l'extérieur. Pour une protection plus sérieuse du réseau interne, il faudra probablement une configuration complexe avec un système distribué et des commutateurs gérés coûteux capables de réfléchir le trafic pour un port connecté à l'interface IDS.
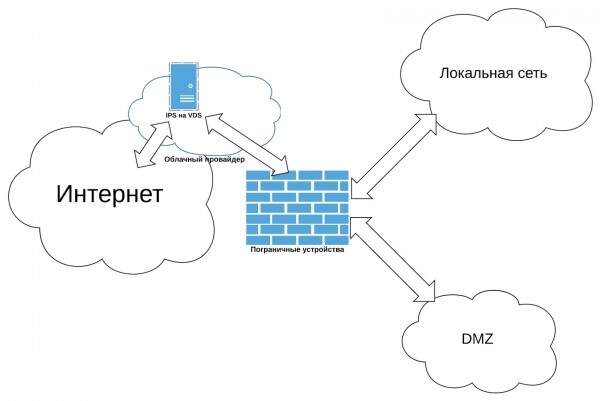
Les réseaux d'entreprise sont souvent la cible d'attaques distribuées de déni de service (DDoS). Bien que les IDS modernes soient capables de les contrer, le déploiement présenté ci-dessus ne sera guère efficace ici. Le système détecte l'activité malveillante et bloque le trafic parasite, mais pour cela, les paquets doivent passer par la connexion Internet externe et atteindre son interface réseau. Selon l'intensité de l'attaque, le canal de transmission peut ne pas gérer la charge, et les objectifs des attaquants seront atteints. Pour de tels cas, nous recommandons de déployer un IDS sur un serveur virtuel avec une connexion Internet manifestement plus performante. Il est possible de connecter un VPS au réseau local via VPN, puis il faudra configurer la routage de tout le trafic externe à travers celui-ci. Ainsi, en cas d'attaque DDoS, il ne sera pas nécessaire de faire transiter les paquets par la connexion au fournisseur, ils seront bloqués au nœud externe.
Le problème du choix
Il est très difficile de déterminer le leader parmi les systèmes gratuits. Le choix d'un IDS/IPS dépend de la topologie du réseau, des fonctionnalités de protection nécessaires, ainsi que des préférences personnelles de l'administrateur et de son envie de s'occuper des réglages. Snort a une histoire plus ancienne et est mieux documenté, bien qu'il soit également facile de trouver des informations sur Suricata en ligne. Quoi qu'il en soit, il faudra consacrer des efforts pour maîtriser le système, ce qui finira par porter ses fruits — les IDS/IPS matériels et logiciels commerciaux coûtent assez cher et ne rentrent pas toujours dans le budget. Il ne faut pas regretter le temps passé, car un bon administrateur améliore toujours ses compétences grâce à son employeur. Dans cette situation, tout le monde y gagne. Dans le prochain article, nous examinerons quelques options de déploiement de Suricata et comparerons en pratique le système plus moderne avec l'IDS/IPS classique Snort.
Source : habr.com
