

La sécurité de l'information s'est séparée des télécommunications pour devenir un secteur à part entière avec ses spécificités et son équipement. Cependant, il existe une catégorie peu connue d'appareils qui se trouve à la croisée des chemins entre les télécommunications et la sécurité de l'information – les courtiers en paquets réseau (Network Packet Broker), également appelés équilibreurs de charge, commutateurs spécialisés/de surveillance, agrégateurs de trafic, Security Delivery Platform, Network Visibility, etc. En tant que développeur et fabricant russe de tels dispositifs, nous souhaitons vraiment vous en parler plus en détail.
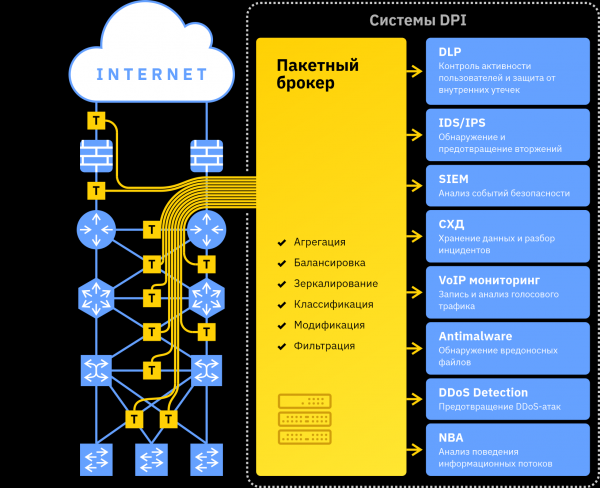
Domaine d'application et problèmes résolus
Les courtiers en paquets réseau sont des dispositifs spécialisés qui ont trouvé leur plus grande application dans les systèmes de sécurité de l'information. Cette catégorie d'appareils est relativement nouvelle et peu nombreuse dans l'infrastructure réseau acceptée par rapport aux commutateurs, routeurs, etc. Le pionnier dans le développement de ce type d'appareil était l'entreprise américaine Gigamon. Actuellement, il y a beaucoup plus d'acteurs sur ce marché (y compris des solutions similaires proposées par un fabricant bien connu de complexes de test – la société IXIA), mais l'existence de tels dispositifs n'est toujours connue que d'un cercle restreint de professionnels. Comme mentionné précédemment, même la terminologie manque de clarté : les noms varient de « systèmes de garantie de transparence réseau » à un simple « équilibreurs de charge ».
En développant des courtiers en paquets réseau, nous avons constaté qu'en plus d'analyser les directions de développement de la fonctionnalité et de tester dans des laboratoires/zones de test, il est également nécessaire d'expliquer simultanément aux consommateurs potentiels l'existence de cette catégorie d'équipement, car tout le monde n'en a pas connaissance.
Il y a 15 à 20 ans, le trafic sur le réseau était faible, et consistait principalement en données peu importantes. Mais pratiquement reproduit : la vitesse de connexion Internet augmente chaque année de 50 %. Le volume de trafic ne cesse également d'augmenter (le graphique présente les prévisions de 2017 de Cisco, source Cisco Visual Networking Index : Prévisions et tendances, 2017–2022) :
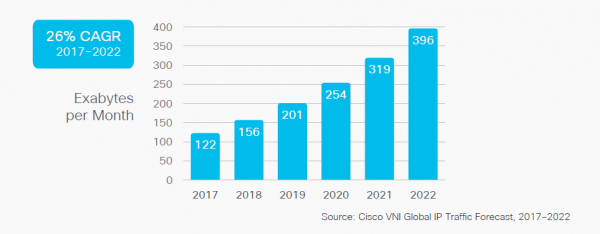
Avec la vitesse, l'importance de l'information qui circule augmente (il s'agit à la fois de secrets commerciaux et des fameux données personnelles) et en général de la performance de l'infrastructure.
Ainsi, le secteur de la sécurité de l'information a vu le jour. L'industrie a répondu à cette demande par l'émergence d'un ensemble d'appareils d'analyse approfondie du trafic (DPI) : des systèmes de prévention des attaques DDOS aux systèmes de gestion des événements de sécurité de l'information, y compris IDS, IPS, DLP, NBA, SIEM, Antimailware, etc. En général, chacun de ces outils est un logiciel installé sur une plateforme serveur. De plus, chaque programme (outil d'analyse) est installé sur sa propre plateforme serveur : les fabricants de logiciels sont variés et les ressources de calcul nécessaires pour l'analyse sur L7 sont conséquentes.
Lors de la construction d'un système de sécurité de l'information, plusieurs tâches fondamentales doivent être résolues :
- Comment transmettre le trafic de l'infrastructure vers les systèmes d'analyse ? (les ports SPAN initialement conçus à cet effet ne sont plus suffisants en quantité ni en performance dans l'infrastructure moderne)
- Comment répartir le trafic entre différents systèmes d'analyse ?
- Comment faire évoluer les systèmes en cas de manque de performance d'un seul analyseur pour traiter tout le volume de trafic qu'il reçoit ?
- Comment surveiller les interfaces 40G/100G (et bientôt 200G/400G), alors que les outils d'analyse ne prennent en charge actuellement que les interfaces 1G/10G/25G ?
Et les tâches auxiliaires suivantes :
- Comment minimiser le trafic non cible qui n'a pas besoin d'être traité mais qui pénètre dans les outils d'analyse et consomme leurs ressources ?
- Comment traiter les paquets encapsulés et les paquets avec des étiquettes de service qui se révèlent soit gourmandes en ressources, soit totalement irréalisables pour l'analyse ?
- Comment exclure de l'analyse une partie du trafic qui ne relève pas de la politique de sécurité (par exemple, le trafic de la direction) ?
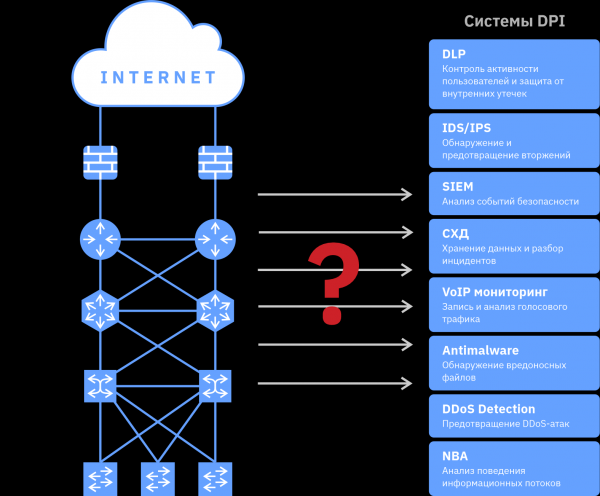
Comme tout le monde le sait, la demande crée l'offre ; en réponse à ces besoins, les courtiers en paquets réseau ont commencé à se développer.
Description générale des courtiers en paquets réseau
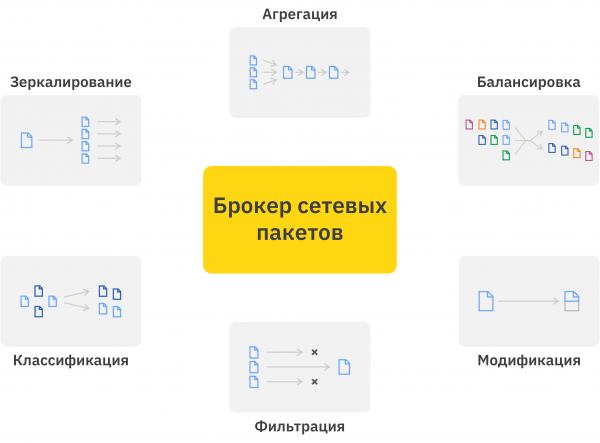
Les courtiers en paquets réseau fonctionnent au niveau des paquets, semblables aux commutateurs ordinaires. La principale différence réside dans le fait que les règles de répartition et d'agrégation du trafic chez les courtiers en paquets réseau sont entièrement définies par leurs paramètres. Dans les courtiers en paquets réseau, il n'existe pas de normes de construction des tables de commutation (tables MAC) et de protocoles d'échange avec d'autres commutateurs (comme STP), ce qui élargit considérablement le champ des paramètres possibles et des champs compréhensibles. Un courtier peut répartir uniformément le trafic d'un ou plusieurs ports d'entrée vers un ensemble défini de ports de sortie, avec une fonction de charge uniforme à la sortie. Des règles peuvent être définies pour la copie, le filtrage, la classification, la déduplication et la modification du trafic. Ces règles peuvent être appliquées à différents groupes de ports d'entrée du courtier en paquets réseau, et peuvent également être appliquées séquentiellement les unes après les autres au sein du même appareil. Un atout important du courtier de paquets est la capacité à traiter le trafic à pleine vitesse de flux tout en préservant l'intégrité des sessions (en cas d'équilibrage de trafic sur plusieurs systèmes DPI similaires).
La préservation de l'intégrité des sessions consiste à transmettre tous les paquets d'une session au niveau de transport (TCP/UDP/SCTP) sur un seul port. Cela est crucial car les systèmes DPI (généralement des logiciels exécutés sur un serveur connecté au port de sortie du courtier de paquets) analysent le contenu du trafic au niveau des applications, et tous les paquets envoyés/reçus par une seule application doivent aller au même instance d'analyseur. Si des paquets d'une session sont perdus ou répartis entre différents appareils DPI, chaque appareil DPI se trouvera dans une situation équivalente à la lecture d'un texte non intégral, mais de mots séparés. Et, il est fort probable que le texte ne soit pas compris.
Ainsi, en étant orientés vers les systèmes de sécurité de l'information, les courtiers en paquets réseau disposent de fonctionnalités qui aident à connecter des complexes logiciels DPI aux réseaux de télécommunications à haute vitesse et à réduire la charge sur eux : ils effectuent un filtrage préalable, une classification et une préparation du trafic pour simplifier le traitement ultérieur.
De plus, puisque les courtiers en paquets réseau fournissent une large gamme de statistiques et se connectent souvent à divers points du réseau, ils trouvent également leur place lors du diagnostic des problèmes de fonctionnement de l'infrastructure réseau elle-même.
Fonctions de base des courtiers en paquets réseau
Le terme « commutateurs spécialisés/ de surveillance » provient de leur fonction de base : rassembler le trafic de l'infrastructure (généralement à l'aide de dérivateurs optiques passifs TAP et/ou de ports SPAN) et le distribuer aux outils d'analyse. Le trafic est répliqué (miroité) entre des systèmes de types différents, tandis qu'il est équilibré entre des systèmes de même type. Les fonctions de base incluent généralement le filtrage jusqu'à L4 (MAC, IP, port TCP/UDP, etc.) et l'agrégation de plusieurs canaux peu chargés en un seul (par exemple, pour le traitement sur un seul système DPI).
Cette fonctionnalité répond à la tâche de base — connecter les systèmes DPI à l'infrastructure réseau. Les courtiers de différents fabricants, se limitant à des fonctions de base, permettent le traitement jusqu'à 32 interfaces 100G sur 1U (aucune interface supplémentaire ne tenant physiquement sur le panneau avant de 1U). Cependant, ils ne permettent pas de réduire la charge sur les outils d'analyse, et pour une infrastructure complexe, ils ne peuvent même pas garantir les exigences fonctionnelles de base : une session répartie sur plusieurs tunnels (ou dotée de balises MPLS) peut être déséquilibrée sur différentes instances d'analyseurs et, en général, échapper à l'analyse.
En plus d'ajouter des interfaces 40/100G et, par conséquent, d'améliorer les performances, les courtiers en paquets réseau évoluent activement pour offrir de nouvelles capacités : de l'équilibrage basé sur les en-têtes imbriqués des tunnels à la déchiffrement du trafic. Malheureusement, ces modèles ne peuvent se vanter d'une performance en térabits, mais ils permettent de construire un système de sécurité de l'information à la fois de qualité et techniquement élégant, où chaque outil d'analyse reçoit uniquement les informations nécessaires sous la forme la plus adaptée à l'analyse.
Fonctions avancées des courtiers en paquets réseau
1. Mentionné ci-dessus équilibrage basé sur les en-têtes imbriqués dans le trafic tunnelé.
Pourquoi est-ce important ? Examinons 3 aspects qui peuvent être critiques ensemble ou séparément :
- assurer une répartition uniforme de la charge avec un nombre réduit de tunnels. Dans le cas où il n'y a que 2 tunnels au point de connexion des systèmes de sécurité de l'information, il ne sera pas possible de les déséquilibrer selon des en-têtes externes sur 3 plates-formes serveur tout en préservant la session. Dans ce cas, le trafic sur le réseau est transmis de manière inégale, et diriger chaque tunnel vers un moyen de traitement distinct nécessitera une performance excessive de ce dernier ;
- assurer l'intégrité des sessions et des flux de protocoles multisession (par exemple, FTP et VoIP), dont les paquets se retrouvent dans différents tunnels. La complexité de l'infrastructure réseau augmente constamment : redondance, virtualisation, simplification de l'administration, etc. D'une part, cela renforce la fiabilité en termes de transmission de données, d'autre part, cela complique le fonctionnement des systèmes de sécurité de l'information. Même avec une performance suffisante des analyseurs pour traiter le canal dédié avec des tunnels, le problème s'avère insoluble, car une partie des paquets de la session utilisateur est transmise par un autre canal. Et si dans certaines infrastructures on s'efforce encore de veiller à l'intégrité des sessions, les protocoles multisession peuvent emprunter des chemins totalement différents ;
- répartition de la charge en présence de MPLS, VLAN, identifiants uniques de l'équipement, etc. Ce ne sont pas vraiment des tunnels, mais néanmoins, l'équipement avec des fonctionnalités de base peut comprendre ce trafic non pas comme IP et le répartir selon les adresses MAC, perturbant à nouveau l'uniformité de la répartition ou l'intégrité des sessions.
Le courtier de paquets réseau analyse les en-têtes externes et suit progressivement les pointeurs jusqu'à l'en-tête IP le plus imbriqué et équilibre déjà selon celui-ci. En conséquence, le nombre de flux augmente considérablement (ce qui permet de déséquilibrer plus uniformément et sur un plus grand nombre de plates-formes), et le système DPI reçoit tous les paquets de la session et toutes les sessions associées des protocoles multisession.
2. Modification du trafic.
Une des fonctionnalités les plus larges en termes de possibilités, le nombre de sous-fonctionnalités et leurs variantes d'application étant nombreux :
- La suppression du payload permet de transmettre uniquement les en-têtes de paquets aux outils d'analyse. Cela est pertinent pour les outils d'analyse ou pour les types de trafic où le contenu des paquets n'a pas d'importance ou ne peut pas être analysé. Par exemple, pour le trafic chiffré, les données paramétriques d'échange (qui, avec qui, quand et combien) peuvent être intéressantes, tandis que le payload est en fait considéré comme des déchets occupant la bande passante et les ressources de calcul de l'analysateur. Il peut y avoir des variations où le payload est coupé à partir d'un décalage donné, ce qui offre une plus grande flexibilité aux outils d'analyse.
- Le détunneling, c'est-à-dire la suppression des en-têtes indiquant et identifiant les tunnels. L'objectif est de réduire la charge sur les outils d'analyse et d'augmenter leur efficacité. Le détunneling peut être effectué à partir d'un décalage fixe ou avec une analyse dynamique des en-têtes et la définition du décalage pour chaque paquet.
- La suppression de certaines en-têtes de paquets : étiquettes MPLS, VLAN, champs spécifiques de matériel tiers.
- Masquage de certaines en-têtes, par exemple le masquage des adresses IP pour garantir l'anonymisation du trafic.
- Ajout d'informations de service au paquet : horodatage, port d'entrée, étiquettes de classe de trafic, etc.
3. Dé-duplication – nettoyage des paquets de trafic répétés transmis à des outils d'analyse. Les paquets répétés surviennent le plus souvent en raison de la connexion à l'infrastructure – le trafic peut passer par plusieurs points d'analyse et être mis en miroir à chacun d'eux. Il arrive également que des paquets TCP non reçus soient renvoyés, mais si cela se produit fréquemment, il s'agit plutôt de problèmes de surveillance de la qualité du réseau, et non de sécurité de l'information.
4. Fonctionnalités avancées de filtrage – de la recherche de valeurs spécifiques à un décalage donné à l'analyse par signatures sur l'ensemble du paquet.
5. Génération NetFlow/IPFIX – collecte d'un large éventail de statistiques sur le trafic passant et leur transmission à des outils d'analyse.
6. Déchiffrement du trafic SSL, fonctionne sous réserve d'un chargement préalable des certificats et des clés dans le courtier de paquets réseau. Néanmoins, cela permet de considérablement alléger la charge sur les outils d'analyse.
Il existe encore de nombreuses fonctions, utiles et marketing, mais les principales sont sans doute énumérées.
Le développement des systèmes de détection (d'intrusion, d'attaques DDoS) vers des systèmes de prévention, ainsi que l'introduction de moyens actifs de DPI, a nécessité de modifier le schéma de connexion d'un mode passif (via des ports TAP ou SPAN) à un mode actif ("en rupture"). Cette situation a accru les exigences en matière de fiabilité (car une défaillance dans ce cas entraîne une interruption du fonctionnement de l'ensemble du réseau, et pas seulement une perte de contrôle sur la sécurité de l'information) et a conduit au remplacement des dérivations optiques par des bypass optiques (pour résoudre le problème de la dépendance du fonctionnement du réseau à la fiabilité des systèmes de sécurité de l'information), mais la fonctionnalité principale et ses exigences sont restées les mêmes.
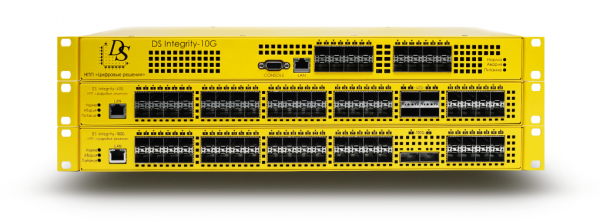
Nous avons développé les courtiers en paquets réseau DS Integrity avec des interfaces 100G, 40G et 10G, de la conception et de l'électronique à l'intégration du logiciel embarqué. De plus, contrairement à d'autres courtiers en paquets, les fonctions de modification et d'équilibrage par en-têtes d'encapsulation sont réalisées matériellement, à pleine vitesse des ports.
Source : habr.com
