

, selon lequel 80 % des emails dans le monde sont des spams. C’est-à-dire, des messages électroniques qui ne sont absolument pas nécessaires au destinataire (ce qui est triste). Mais, comme si cela ne suffisait pas, parmi les spams, il n'est pas rare de trouver des lettres envoyées avec des intentions malveillantes : par exemple, pour voler ou supprimer des données, ou pour extorquer de l'argent.
KDPV :
Comme nous le savons, pour qu'un email puisse réellement nuire aux systèmes informatiques, il ne suffit généralement pas de livrer le message au destinataire. Il faut un « opposant enclin à coopérer », c’est-à-dire que l'utilisateur doit prendre lui-même des actions qui mèneront à l'exécution du plan malveillant.
Généralement, cette action consiste à « ouvrir » le fichier joint à l'email, c’est-à-dire à lancer manuellement le traitement du fichier avec le programme approprié à l'intérieur du système d'exploitation de l'utilisateur.
Ce qui est encore plus triste, c'est que l'opposant aide – c'est un oiseau tout à fait courant, et notre spammeur malveillant peut tout à fait compter sur lui.
Et cela conduit à
En gros, notre comptable ouvre un compte, et il ne s'agit pas du tout d'un compte, mais d'un virus.
Les emails malveillants ont, bien sûr, d'importantes différences. Mais espérer sur l'attention et la conscience des utilisateurs est une mauvaise idée. Même les concerts élaborés sur le thème « ne ouvrez pas de tels messages » avec des feux d’artifice et une performance vocale solo du directeur général (composition « Polymères ») s'effacent avec le temps de la mémoire des employés de bureau.
Bien sûr, des systèmes bien configurés nous protégeront de la plupart de ces attaques. Mais le mot clé reste « de la plupart ». Personne ne donnera une garantie à 100 % ; et si cela parvient à l'utilisateur, renforcer sa position, considéré comme l'un des points les plus faibles des systèmes, est une bonne chose.
Dans le domaine de la criminalité informatique, la technologie et l'ingénierie sociale vont de pair. Le malfaiteur comprend qu'il est difficile de prétendre être quelqu'un en qui l'utilisateur a une confiance aveugle, et doit donc utiliser d'autres tactiques : intimidation, coercition, imiter des autorités reconnues et/ou utiliser des noms fallacieux appropriés – par exemple, envoyer des lettres au nom d'organes gouvernementaux et de grandes entreprises.
Et, comme nous l'enseignent les anciens : si nous ne pouvons pas vaincre, nous devons diriger. En effet, qu'est-ce qui nous différencie des spammeurs ? Nous sommes bien meilleurs ! Et nous avons même plus d'opportunités. De plus, la tâche requiera des compétences minimales en programmation et n'impactera pratiquement pas les systèmes existants.
Avertissement : l'auteur n'est pas un spammeur, le spammeur n'est pas l'auteur. L'auteur est uniquement et exclusivement du côté du bien.
La tâche est très simple :
nous enverrons nous-mêmes des courriels à nos utilisateurs, ressemblant à des messages malveillants. En pièce jointe à ces courriels, nous joindrons des documents où nous écrirons en lettres majuscules « NE PAS OUVRIR LES DOCUMENTS DE TELS COURRIELS. Soyez attentif et prudents ».
Ainsi, notre tâche comporte les conditions:
Condition 1. Les courriels doivent être différents. Si nous envoyons à tout le monde le même courriel chaque fois, cela ne sera pas différent des simples rappels lors des réunions, pour lesquels les utilisateurs ont une immunité très forte. Nous devons stimuler chez l'utilisateur le système responsable de l'apprentissage. De cela découlent les conditions suivantes :
Condition 2. Les courriels doivent ressembler à de vrais. Envoyer des courriels de la part de la société « Viande-publicité » ou de Barack Obama est possible, mais inefficace. Il est utile d'utiliser des noms d'organisations et d'organes réellement existants (et différents !) ;
Condition 3. De plus il est important que les courriels aient un aspect un peu étrange. Ils doivent sembler quelque peu douteux pour éveiller les soupçons chez l'utilisateur et activer dans le cerveau le système d'apprentissage ;
Condition 4. Et tout cela les courriels doivent attirer l'attention et provoquer. Eh bien, ici c'est simple, nous n'avons même pas besoin d'inventer quoi que ce soit : les spammeurs ont déjà tout fait pour nous. « Amendes », « Décisions judiciaires » et même simplement « Documents » en pièce jointe, « Pénalités », « Recalculs », « Intérêts » dans l'objet et de nombreux mots comme « Urgent », « Immédiatement », « Obligés », « Payez » dans le texte – et le tour est joué.
Pour réaliser ce jeu magique, il suffira de compétences minimales en programmation et d'une soirée ennuyeuse. L'auteur a utilisé Python 3 (car il fallait pratiquer) et JS (pour collecter des données, directement depuis la console du navigateur). Mais la majeure partie du code est facilement réalisable avec des outils natifs du système d'exploitation (bash, cmd), seulement que vous aurez des difficultés avec les encodages.
Il est juste de noter que l'idée elle-même n'appartient pas à l'auteur, mais a été empruntée à une grande entreprise internationale. Néanmoins, l'idée est tellement évidente que, à peine en a-t-il entendu parler, l'auteur s'est exclamé : « Pourquoi ne l'ai-je pas fait plus tôt ? » et s'est précipité à sa réalisation.
Tout d'abord, nous avons besoin des éléments qui composeront notre message. Commençons par le champ From – qui va menacer nos utilisateurs craintifs. Eh bien, qui donc : bien sûr, les banques, les administrations fiscales, les tribunaux et toutes sortes de sociétés obscures. On peut aussi ajouter des modèles pour une future auto-complétion, comme celui de PАО. CmpNmF. Voir from.txt
Maintenant, nous avons besoin, proprement dit, de noms. Des sociétés comme ООО Ромашка et Вектор, ainsi qu'un éternel « Tribunal de Moscou » sont peu susceptibles de toucher les âmes.
Heureusement, Internet nous offre des possibilités incroyables pour obtenir des informations. Par exemple, peut être obtenue par une simple commande JavaScript directement dans la console du navigateur comme :
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}De cette manière, nous pouvons rapidement établir une excellente base pour nos tâches (sachant que l'auteur l'a déjà fait pour vous 🙂). Nous allons conserver sous format texte brut, une base de données pour une telle tâche serait un excès. Le projet utilise l'encodage UTF-8 avec BOM, au cas où des symboles très spécifiques seraient nécessaires. Voir dans les fichiers txt avec les noms correspondants.
Ensuite, il faut générer un email valide (du point de vue de la norme, mais pas nécessairement existant) pour l'expéditeur, afin que notre message soit affiché et transféré correctement. Pour certaines des désignations, l'auteur a utilisé des domaines fixes, pour d'autres – une auto-génération à partir du nom en utilisant une bibliothèque de translittération, quelque chose comme ООО « Вектор » -> warning@ooovektor.ru. Le nom de la boîte provient de la liste dans le code et doit aussi inspirer la peur : « vzyskanie », « shtraf », « dolg », « alarm » et autres « zapros ».
Maintenant – le sujet de l'email.
Le sujet doit absolument attirer l'attention, sinon le message passera inaperçu. Laissez libre cours à votre peur intérieure des comptables et tout ira bien : « Clôture du (des) compte(s) (CmpNm) », « À l'attention du comptable (CmpNm) », « Exigence (pour CmpNm) », « Payez immédiatement (!!!) » et autres méchancetés.
Voir subj.txt. Ajoutez selon votre goût, mélangez, ne pas secouer.
Le texte de l'e-mail doit être quelque peu étrange. Nous avons déjà attiré l'attention de l'utilisateur, maintenant notre objectif est de susciter des soupçons. Il est donc inutile de faire trop d'efforts à ce stade. Prenons des phrases menaçantes des spammeurs et combinons-les à notre guise ; une précision à 100 % ne nous aidera que d'une manière. Cela donnera des absurdités telles que :
(importante) Information (SARL "TEST") Sur le compte dans le cadre du litige judiciaire
 ouvrez les documents ci-joints
 décret ci-joint
Voir msg.txt. Les ajouts sont les bienvenus.
Et enfin, la pièce jointe. Le projet prévoit actuellement 3 types de pièces jointes : pdf, doc, docx. Les fichiers sont copiés à partir des échantillons sans modification de contenu, le fichier joint prend un nom de la liste («Décision», «Jugement» etc., voir flnms.txt). Pour les deux premiers types, la taille est générée aléatoirement en ajoutant des zéros à la fin du fichier. Avec docx, cela ne fonctionne pas (bien qu'après la procédure de récupération, le fichier s'ouvre ; par exemple, LibreOffice ouvre sans problème les fichiers docx auxquels des fichiers tiers ont été ajoutés via l'interface des archivistes).
Et nous obtiendrons une telle merveille :
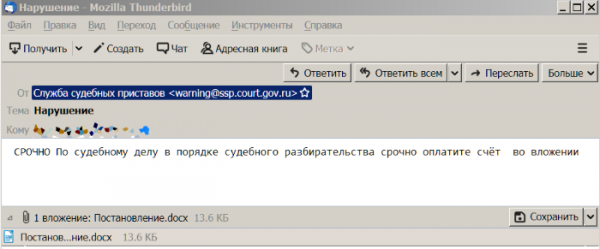
On peut envoyer :
gen_msg.py buh@oootest.ru
Eh bien, c'est tout. Une heure de travail, mais l'utilité... Et l'utilité sera là. Car la théorie est sèche, mais l'arbre de la vie est verdoyant – les explications ne passent pas, les rappels sont oubliés, et les gens acquièrent des compétences uniquement par la pratique. Et il vaut mieux que nous soyons les enseignants que de tout restaurer à partir des sauvegardes, n'est-ce pas ?
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Avez-vous essayé sur vos utilisateurs ? Quels sont les résultats ?
0,0%Personne ne s'est laissé prendre, ils ont été supprimés sans poser de questions
0,0%Certains ont signalé des courriels suspects, ils n'ont pas ouvert les pièces jointes
50,0%Certains ont ouvert les pièces jointes (je raconterai dans les commentaires ce qui s'est passé ensuite)
50,0%J'ai reçu un réprimande de la direction
6 utilisateurs ont voté. 21 utilisateurs se sont abstenus.
Source : habr.com
