

À mesure que l'accès à divers ressources en ligne est de plus en plus restreint, la question du contournement des blocages devient de plus en plus pertinente, et donc la question « Comment contourner les blocages plus rapidement ? » devient cruciale.
Laissons de côté le sujet de l'efficacité, du point de vue du contournement des listes blanches et des listes noires, pour un autre cas, et comparons simplement les performances des outils populaires de contournement des blocages.
Attention : Cet article contient de nombreuses images sous les spoilers.
Avertissement : Cet article compare les performances de solutions VPN et proxy populaires, dans des conditions proches de l'« idéal ». Les résultats obtenus et décrits ici ne coïncident pas nécessairement avec vos résultats sur le terrain. Car le chiffre affiché dans le test de vitesse dépend souvent non pas de l'efficacité de l'outil de contournement, mais de la façon dont votre fournisseur le limite, le bloque ou applique QoS.
Méthodologie
Un fournisseur cloud (DO) a acheté 3 VPS dans différents pays du monde. 2 aux Pays-Bas, 1 en Allemagne. Les VPS les plus performants (en nombre de cœurs) ont été choisis parmi ceux disponibles pour le compte grâce à des crédits promotionnels.
Un serveur iperf3 privé est déployé sur le premier serveur néerlandais.
Sur le deuxième serveur néerlandais, divers serveurs d'outils de contournement sont déployés successivement.
Sur le VPS allemand, une image de Linux de bureau (xubuntu) avec VNC et un bureau virtuel est déployée. Ce VPS sert de client conditionnel, et divers clients de proxies et VPS y sont successivement installés et lancés.
Les mesures de vitesse sont effectuées à trois reprises, et nous nous basons sur la moyenne, en utilisant 3 outils : dans Chromium via un test de vitesse web ; dans Chromium via fast.com ; depuis la console via iperf3 à travers chaines de proxy (là où il faut insérer le trafic iperf3 dans le proxy).
Une connexion directe « client »-serveur iperf3 donne une vitesse de 2 Gbps dans iperf3, et légèrement moins dans le test de vitesse rapide.
Le lecteur curieux peut se demander « Pourquoi n'as-tu pas choisi speedtest-cli ? » et il aura raison.
Le test de vitesse s'est avéré être un moyen peu fiable et inapproprié pour mesurer la bande passante, pour des raisons qui me sont inconnues. Trois mesures consécutives pouvaient donner trois résultats complètement différents, ou par exemple montrer une bande passante bien supérieure à la vitesse des ports de mes VPS. Peut-être que le problème vient de ma maladresse, mais il m'a semblé impossible de mener des recherches avec cet outil.
En ce qui concerne les résultats des trois méthodes de mesure (speedtest, fast, iperf), je considère que les indicateurs d'iperf sont les plus précis, fiables et fiables, tandis que fast speedtest représente simplement des références. Cependant, certains outils de contournement n'ont pas permis de réaliser 3 mesures via iperf3, et dans ces cas, on peut se fier à speedtest ou fast.
Le speedtest donne des résultats différents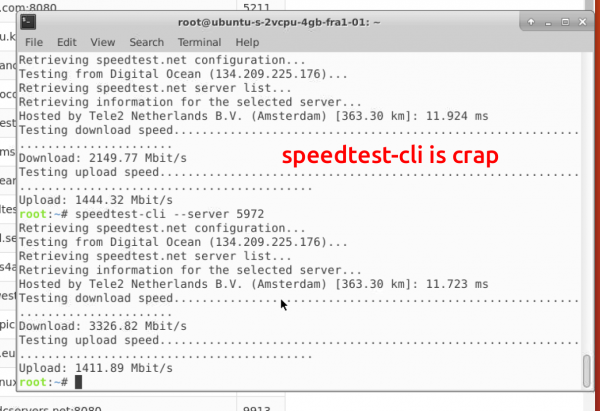
Outils
Au total, 24 outils de contournement différents et/ou leurs combinaisons ont été testés, et je vais donner de courtes explications et mes impressions sur chacun d'eux. Mais en substance, l'objectif était de comparer les vitesses de shadowsocks (et de nombreux obfuscateurs différents pour cela), openVPN et wireguard.
Dans ce matériel, je ne vais pas aborder en détail la question de 'comment mieux cacher le trafic pour ne pas être déconnecté', car le contournement des blocages est une mesure réactive — nous nous adaptons à ce que l'agent de censure utilise et agissons en conséquence.
Résultats
Strongswanipsec
D'après mes impressions — très facile à configurer, fonctionne assez stablement. Parmi les points positifs — véritablement multiplateforme, sans avoir besoin de chercher des clients pour chaque plateforme.
téléchargement — 993 mbits; upload — 770 mbits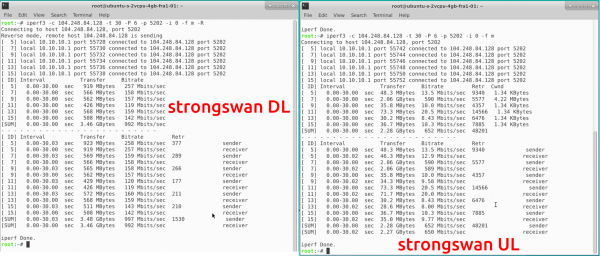
Tunnel SSH
Peu d'articles n'ont probablement pas mentionné l'utilisation de SSH comme outil de tunnel. Parmi les inconvénients — la nature 'bricolage' de la solution, c'est-à-dire qu'il n'est pas possible de le déployer à partir d'un client confortable et esthétique sur chaque plateforme. En revanche, la performance est bonne, et il n'est pas nécessaire d'installer quoi que ce soit sur le serveur.
téléchargement — 1270 mbits; upload — 1140 mbits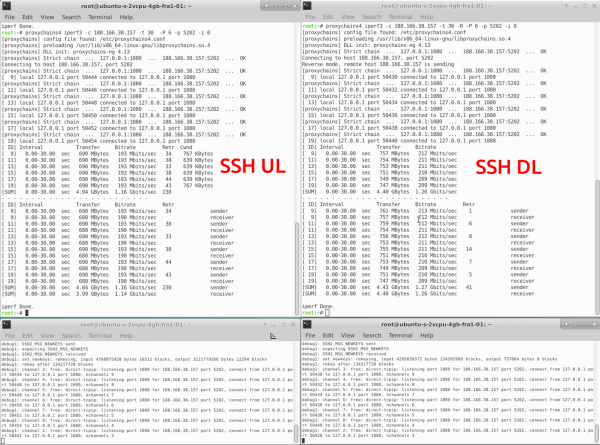
OpenVPN
OpenVPN a été testé en 4 modes de fonctionnement : tcp, tcp+sslh, tcp+stunnel, udp.
Les serveurs OpenVPN ont été configurés automatiquement en installant streisand.
Il semble que, pour l'instant, seul le mode de fonctionnement via Stunnel soit résistant aux DPI avancés. La raison de l'augmentation anormale de la bande passante lors de l'encapsulation d'OpenVPN-TCP dans Stunnel n'est pas claire pour moi, des tests ont été effectués à plusieurs reprises, à différents moments et jours, et le résultat était le même. Cela pourrait être lié aux paramètres de la pile réseau établis lors du déploiement de Streisand, écrivez-moi s'il y a des idées sur la raison de ce phénomène.
openvpntcp : téléchargement — 760 mbits ; téléversement — 659 mbits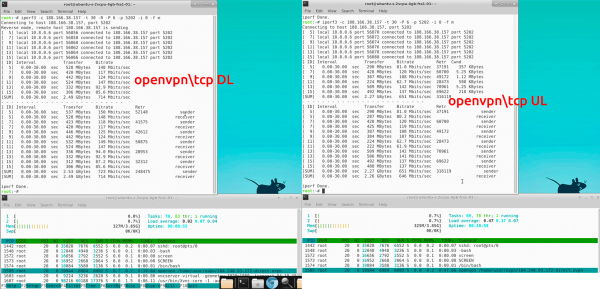
openvpntcp+sslh : téléchargement — 794 mbits ; téléversement — 693 mbits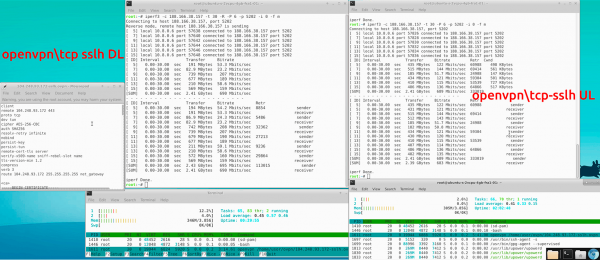
openvpntcp+stunnel : téléchargement — 619 mbits ; téléversement — 943 mbits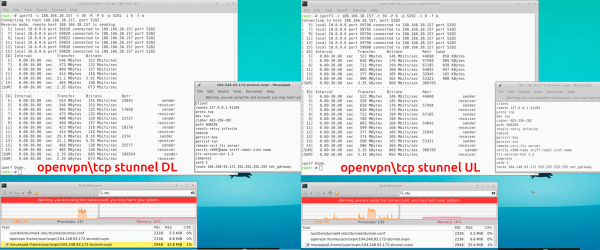
openvpnudp : téléchargement — 756 mbits ; téléversement — 580 mbits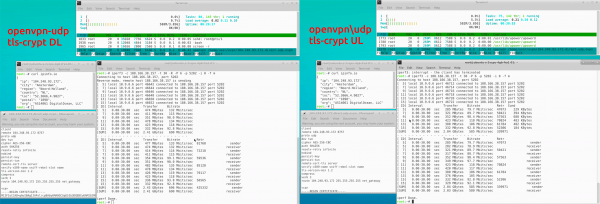
Openconnect
Ce n'est pas l'outil le plus populaire de contournement des blocages, il fait partie du paquet Streisand, c'est pourquoi il a été décidé de l'essayer aussi.
téléchargement — 895 mbits ; téléversement 715 mbits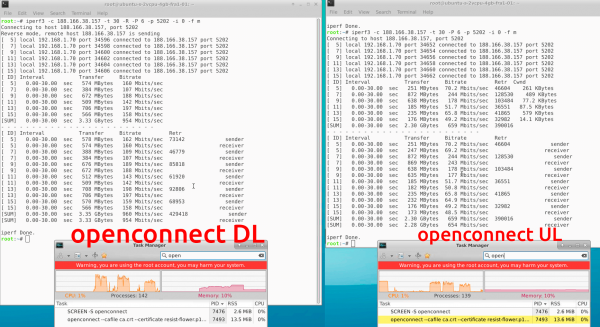
Wireguard
Un outil tendance, populaire parmi les utilisateurs occidentaux, les développeurs du protocole ont même reçu des subventions pour son développement de la part de fonds de protection. Il fonctionne comme un module du noyau Linux, via UDP. Récemment, des clients pour Windows et iOS ont été créés.
Conçu par le créateur comme un moyen simple et rapide de regarder Netflix en dehors des États-Unis.
Voilà les avantages et les inconvénients. Avantages — un protocole très rapide, relativement facile à installer et à configurer. Inconvénients — le développeur ne l'a pas conçu à l'origine pour contourner des blocages sérieux, et donc WireGuard est facilement détecté par des outils simples, y compris Wireshark.
protocole WireGuard dans Wireshark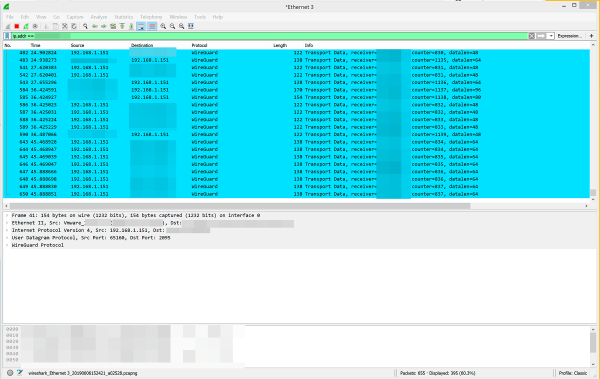
téléchargement — 1681 mbits ; téléversement 1638 mbits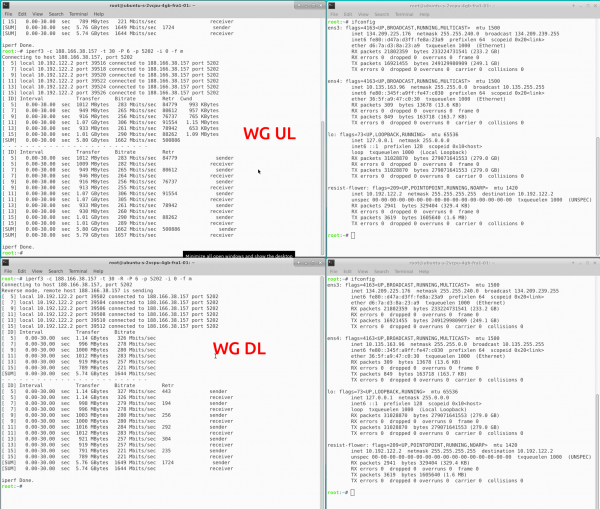
Ce qui est intéressant, c'est que le protocole WireGuard est utilisé dans le client tiers Tunsafe, qui, lorsqu'il est utilisé avec le même serveur WireGuard, donne des résultats beaucoup moins bons. Il est fort probable que le client Windows de WireGuard affichera également de tels résultats :
tunsafeclient : téléchargement — 1007 mbits ; téléversement — 1366 mbits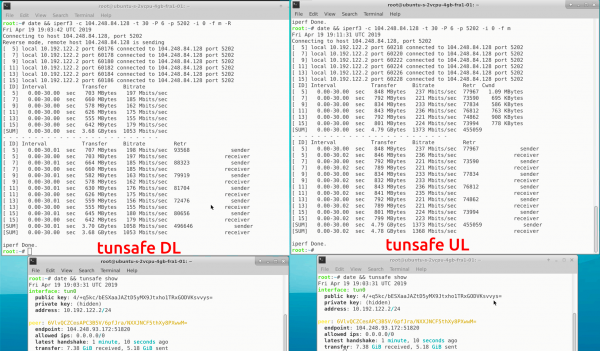
OutlineVPN
Outline est une implémentation du serveur et du client Shadowsocks avec une belle et pratique interface graphique de Jigsaw de Google. Sur Windows, le client Outline se présente simplement comme un ensemble d'enveloppes pour les binaires Shadowsocks-local (client shadowsocks-libev) et Badvpn (binaire tun2socks, acheminant tout le trafic de la machine vers un proxy SOCKS local).
Autrefois, Shadowsocks était résistant au grand firewall chinois, mais selon les derniers retours, ce n'est plus le cas. Contrairement à Shadowsocks, « out of the box », il ne supporte pas la connexion d'obfuscation via des plugins, mais cela peut être fait manuellement en bidouillant le serveur et le client.
téléchargement — 939 mbits; envoi — 930 mbits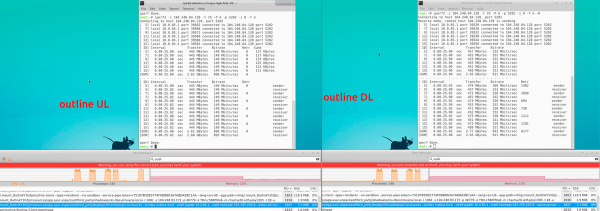
ShadowsocksR
ShadowsocksR est un fork du Shadowsocks original, écrit en Python. Il s'agit essentiellement de Shadowsocks auquel plusieurs méthodes d'obfuscation du trafic ont été solidement ajoutées.
Il existe des forks de ssR basés sur libev et d'autres technologies. La faible bande passante est probablement due au langage de code. L'original Shadowsocks en Python n'est pas beaucoup plus rapide.
shadowsocksR : téléchargement 582 mbits; envoi 541 mbits.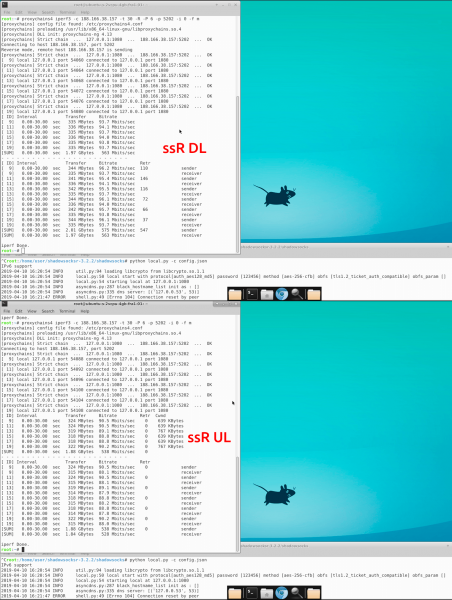
Shadowsocks
Un outil chinois de contournement des blocages, randomisant le trafic et utilisant d'autres méthodes remarquables pour contrarier l'analyse automatique. Jusqu'à récemment, il n'était pas bloqué par le GFW, mais il est dit qu'il l'est maintenant, seulement si l'UDP relay est activé.
Multiplateforme (il existe des clients pour n'importe quelle plateforme), supporte le travail avec PT de type obfuscateurs tor, dispose de plusieurs obfuscateurs propres ou adaptés, rapide.
Il existe de nombreuses implémentations de clients et serveurs Shadowsocks dans différents langages. Dans les tests, le serveur utilisé était shadowsocks-libev, avec différents clients. Le client Linux le plus rapide s'est avéré être shadowsocks2 en Go, distribué comme client par défaut dans Streisand, je ne peux pas dire à quel point il est plus performant que shadowsocks-windows. Dans la plupart des tests ultérieurs, shadowsocks2 a été utilisé comme client. Aucun screenshot du test du Shadowsocks-libev pur n'a été pris, en raison de l'évidente infériorité de cette implémentation.
shadowsocks2 : téléchargement — 1876 mbits; envoi — 1981 mbits.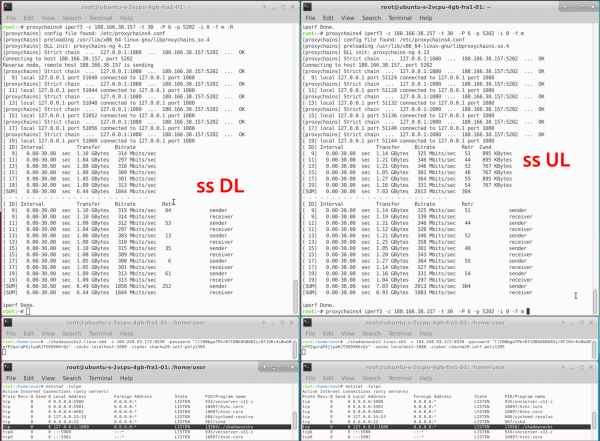
shadowsocks-rust : téléchargement — 1605 mbits; envoi — 1895 mbits.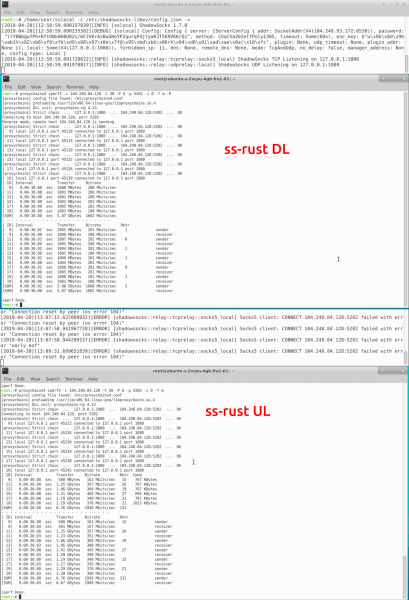
Shadowsocks-libev : téléchargement — 1584 mbits; envoi — 1265 mbits.
Simple-obfs
Plugin pour Shadowsocks, actuellement en statut “déprécié” mais fonctionne toujours (bien que pas toujours bien). Il est largement remplacé par le plugin v2ray-plugin. Il obfuscate le trafic soit via le websocket HTTP (permettant de falsifier l'en-tête de destination, donnant l'impression que vous visitez non pas Pornhub, mais par exemple, le site de la constitution russe) ou via du pseudo-TLS (pseudo, car il n'utilise aucun certificat, les systèmes DPI les plus basiques comme le nDPI gratuit le détectent comme “tls sans certificat”. En mode tls, la falsification des en-têtes n'est plus possible).
Assez rapide, s'installe depuis le dépôt avec une seule commande, se configure très facilement, dispose d'une fonction de basculement intégrée (lorsqu'un trafic provenant d'un client non-simple-obfs arrive sur le port écouté par simple-obfs, il le transfère à l'adresse que vous spécifiez dans les paramètres - ainsi, vous pouvez éviter la vérification manuelle du port 80 par exemple, en redirigeant simplement vers le site web avec http, et éviter les blocages via les problèmes de connexion).
shadowsockss-obfs-tls : téléchargement — 1618 mbits ; upload 1971 mbits.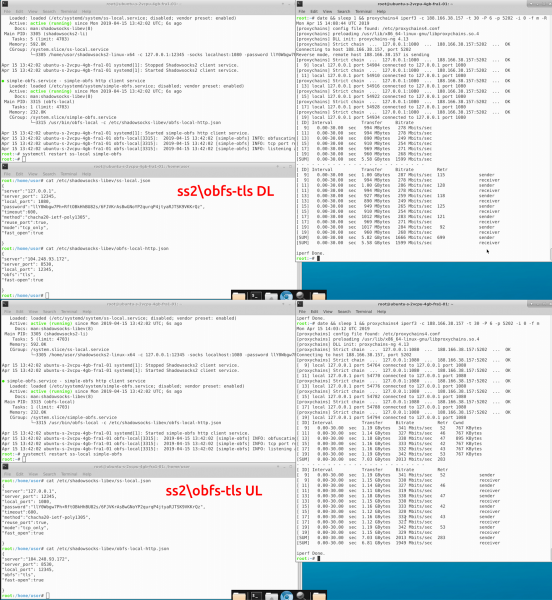
shadowsockss-obfs-http : téléchargement — 1582 mbits ; upload — 1965 mbits.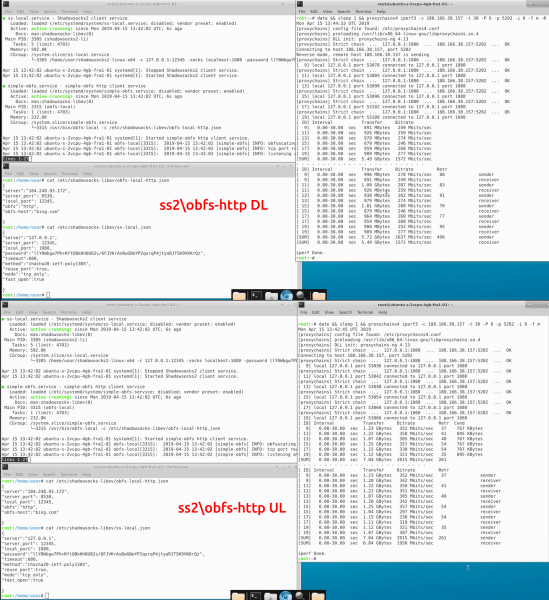
Simple-obfs en mode http peut également fonctionner à travers un CDN reverse proxy (par exemple, Cloudflare), permettant ainsi à notre fournisseur de voir le trafic comme un trafic http en texte clair jusqu'à Cloudflare, ce qui aide à mieux cacher notre tunnel, tout en séparant le point d'entrée et de sortie du trafic — le fournisseur voit que votre trafic va vers l'adresse IP du CDN, et des likes extrémistes sur les images sont marqués à ce moment-là avec l'adresse IP du VPS. Il faut dire que le c-obfs via CF fonctionne de manière ambiguë, ne rendant parfois pas certains ressources http par exemple. Ainsi, il n'a pas été possible de tester l'upload en utilisant iperf via shadowsockss-obfs+CF, mais d'après les résultats du test de vitesse, la bande passante est au niveau de shadowsocksv2ray-plugin-tls+CF. Je ne joins pas de captures d’écran d'iperf3, car il ne faut pas s'y fier. adresse IP et les likes extrémistes sur les images sont marqués à ce moment-là avec l'adresse IP du VPS. Il faut dire que c-obfs via CF fonctionne de manière ambiguë, ne rendant parfois pas certaines ressources http par exemple. Ainsi, il n'a pas été possible de tester l'upload en utilisant iperf via shadowsockss-obfs+CF, mais d'après les résultats du test de vitesse, la bande passante est au niveau de shadowsocksv2ray-plugin-tls+CF. Je ne joins pas de captures d’écran d'iperf3, car il ne faut pas s'y fier.
téléchargement (speedtest) — 887 ; upload (speedtest) — 1154.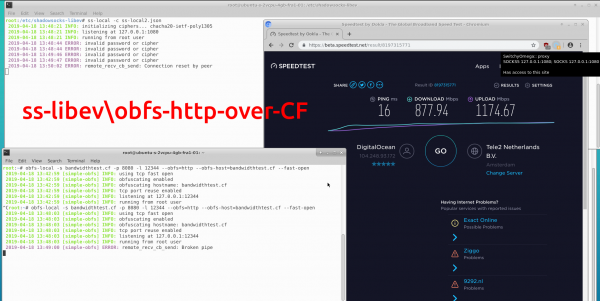
Téléchargement (iperf3) — 1625 ; upload (iperf3) — NA.
v2ray-plugin
V2ray-plugin a remplacé simple-obfs en tant que principal « obfuscateur officiel » pour ss-libev. Contrairement à simple-obfs, il n'est pas encore disponible dans les dépôts, et il faut soit télécharger un binaire précompilé, soit le compiler soi-même.
Il supporte 3 modes de fonctionnement : par défaut, http-websocket (avec prise en charge du spoofing des en-têtes de destination) ; tls-websocket (contrairement à c-obfs, il s'agit d'un véritable trafic tls, reconnu par n'importe quel serveur web reverse proxy et permettant par exemple de configurer la terminaison tls sur les serveurs Cloudflare ou dans nginx) ; quic — fonctionne via udp, mais malheureusement, la performance de quic dans v2ray est très faible.
Par rapport à simple-obfs, les avantages du v2ray-plugin incluent une compatibilité parfaite avec CF en mode http-websocket avec n'importe quel trafic, en mode tls, il représente un véritable trafic tls et nécessite des certificats pour fonctionner (par exemple, de Let's Encrypt ou auto-signés).
shadowsocksv2ray-plugin-http : téléchargement — 1404 mbits ; upload 1938 mbits.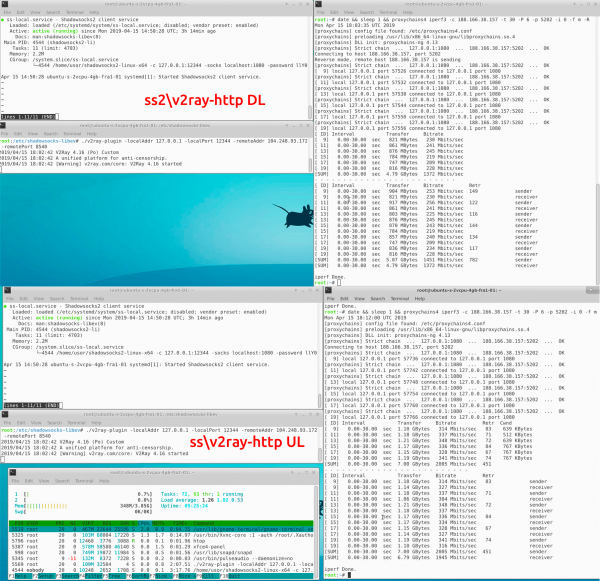
shadowsocksv2ray-plugin-tls : téléchargement — 1214 mbits ; upload 1898 mbits.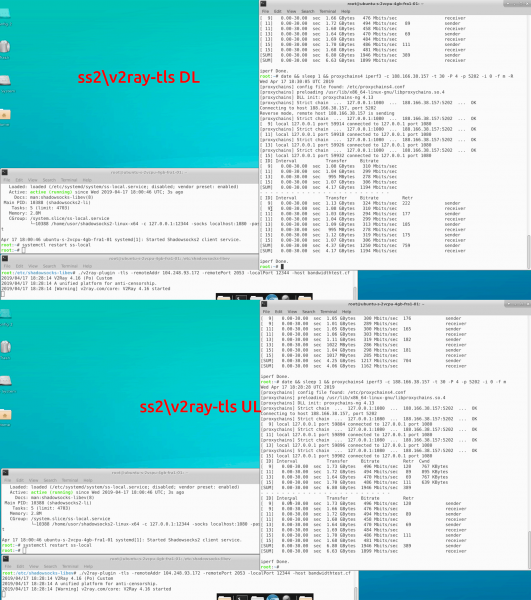
shadowsocksv2ray-plugin-quic : téléchargement — 183 mbits ; upload 384 mbits.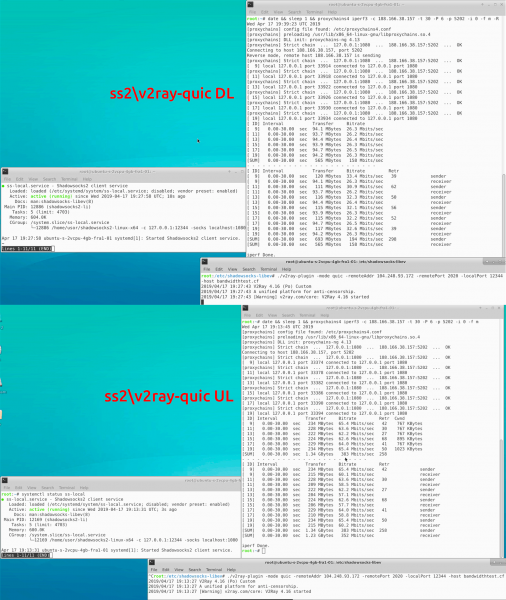
Comme je l'ai déjà mentionné, v2ray peut ajouter des en-têtes, et ainsi il peut fonctionner à travers un reverse proxy CDN (par exemple Cloudflare). D'une part, cela complique la détection du tunnel, d'autre part, cela peut légèrement augmenter (ou parfois diminuer) le lag — tout dépend de votre emplacement et des serveurs. À l'heure actuelle, CF teste le fonctionnement avec quic, mais ce mode n'est pas encore disponible (du moins pour les comptes gratuits).
shadowsocksv2ray-plugin-http+CF : téléchargement — 1284 mbits ; upload 1785 mbits.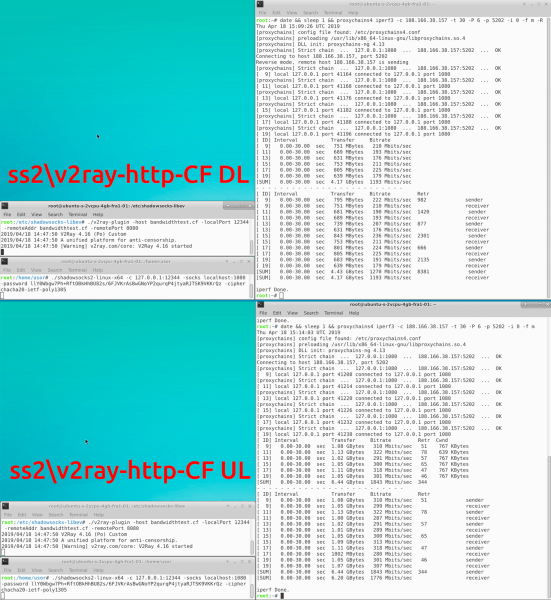
shadowsocksv2ray-plugin-tls+CF : téléchargement — 1261 mbits ; upload 1881 mbits.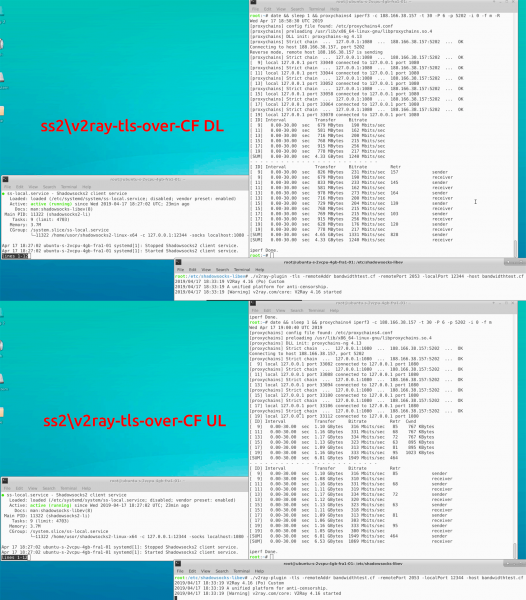
Cloak
Cloak est le résultat d'un développement supplémentaire de l'obfuscateur GoQuiet. Il simule le trafic TLS et fonctionne donc via TCP. À l'heure actuelle, l'auteur a publié la deuxième version du plugin, cloak-2, qui diffère considérablement de l'original.
Selon les informations du développeur, la première version du plugin utilisait le mécanisme tls 1.2 resume session pour usurper l'adresse de destination pour tls. Après la publication de la nouvelle version (cloak-2), toutes les pages wiki sur GitHub décrivant ce mécanisme ont été supprimées, et dans la description actuelle du chiffrement/obfuscation, il n'y a pas de mention de cela. Selon le descriptif de l'auteur, la première version de cloak n'est plus utilisée en raison de "vulnérabilités critiques dans le cryptage". Au moment des tests, seule la première version de cloak était disponible, ses binaires sont toujours sur GitHub, et de plus, les vulnérabilités critiques ne sont pas tellement importantes, car Shadowsocks chiffre tout aussi bien le trafic qu'avec ou sans cloak, et cloak n'a pas d'effet sur le cryptage de Shadowsocks.
shadowsockscloak : téléchargement — 1533 ; upload — 1970 mbits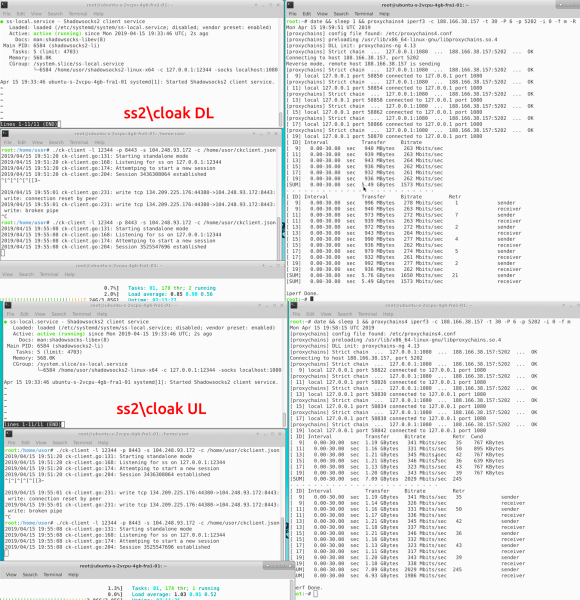
Kcptun
kcptun utilise comme transport et dans certaines circonstances spécifiques permet d'atteindre une augmentation de la bande passante. Malheureusement (ou heureusement), cela est principalement pertinent pour les utilisateurs de la RPC, certaines compagnies de téléphonie mobile y throttlent agressivement le TCP et ne touchent pas l'UDP.
Kcptun est extrêmement gourmand et peut facilement charger à 100 % 4 cœurs de processeur lors des tests avec un seul client. De plus, le plugin est "lent" et durant les tests avec iperf3, il n'achève pas toujours les tests. Nous nous basons sur le speedtest dans le navigateur.
shadowsockskcptun : téléchargement (speedtest) — 546 mbits ; upload (speedtest) 854 mbits.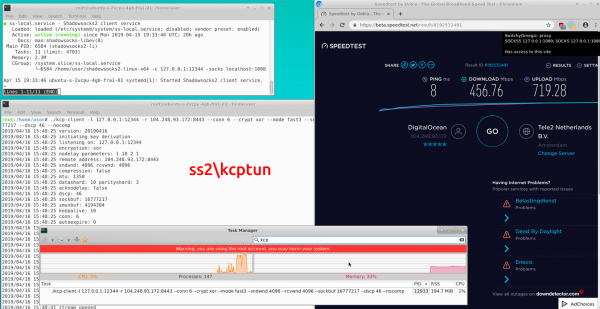
Conclusion
Besoin d'un VPN simple et rapide pour chiffrer le trafic de votre machine ? Votre choix est Værgard. Vous voulez des proxys (pour un tunneling sélectif ou un partage de flux virtuels) ou préférez-vous camoufler le trafic contre des blocages sévères ? Dans ce cas, jetez un œil à Shadowsocks avec une obfuscation TLS HTTP. Vous voulez vous assurer que votre internet fonctionne tant que l'internet fonctionne ? Choisissez le proxy des trafics via des CDN importants, dont le blocage entraînera la panne de la moitié d'internet dans le pays.
tableau récapitulatif, tri par téléchargement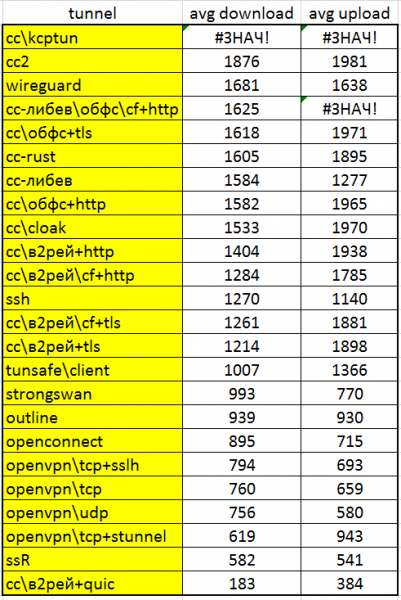
Source : habr.com
