

Bonjour, collègues! Ayant défini les exigences minimales pour le déploiement de StealthWatch dans , nous pouvons commencer le déploiement du produit.
1. Méthodes de déploiement de StealthWatch
Il existe plusieurs façons de « tester » StealthWatch :
- – service cloud des travaux pratiques ;
- Cloud Based : – ici, le Netflow de votre appareil sera envoyé dans le cloud et sera analysé par le logiciel StealthWatch ;
- On-premise POV () – méthode que j'ai choisie, vous recevrez 4 fichiers OVF de machines virtuelles avec des licences intégrées de 90 jours, qui peuvent être déployées sur un serveur dédié dans le réseau d'entreprise.
Malgré le grand nombre de machines virtuelles téléchargées, pour une configuration de travail minimale, il suffit de 2 : StealthWatch Management Console et FlowCollector. Cependant, s'il n'y a pas d'appareil réseau capable d'exporter le Netflow vers le FlowCollector, il est nécessaire de déployer également FlowSensor, car ce dernier, grâce aux technologies SPAN / RSPAN, permet de collecter le Netflow.
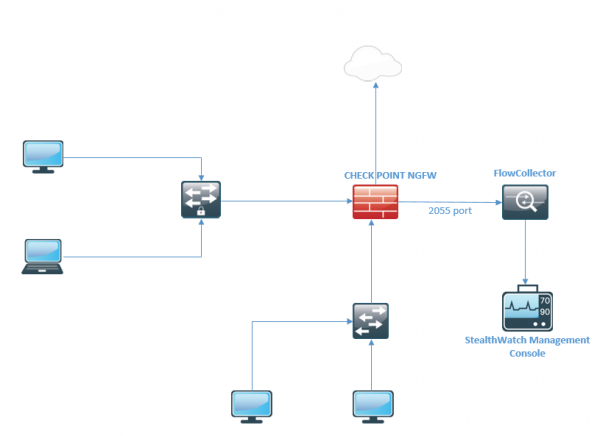
Comme banc d'essai, comme je l'ai mentionné précédemment, votre véritable réseau peut servir, car StealthWatch n'a besoin que d'une copie, ou plutôt d'un extrait de la copie du trafic. Dans l'image ci-dessous, mon réseau est présenté, où j'ai configuré l'exportateur Netflow sur la passerelle de sécurité et, en conséquence, j'enverrai le Netflow au collecteur.
Pour accéder aux VM futures, sur votre pare-feu, s'il y en a un, vous devez autoriser les ports suivants :
TCP 22 l TCP 25 l TCP 389 l TCP 443 l TCP 2393 l TCP 5222 l UDP 53 l UDP 123 l UDP 161 l UDP 162 l UDP 389 l UDP 514 l UDP 2055 l UDP 6343
Certains d'entre eux sont des services bien connus, d'autres sont réservés aux services Cisco.
Dans mon cas, j'ai simplement déployé StealthWatch dans le même réseau que Check Point, et il n'a pas été nécessaire de configurer des règles de permission.
2. Installation de FlowCollector en prenant l'exemple de VMware vSphere
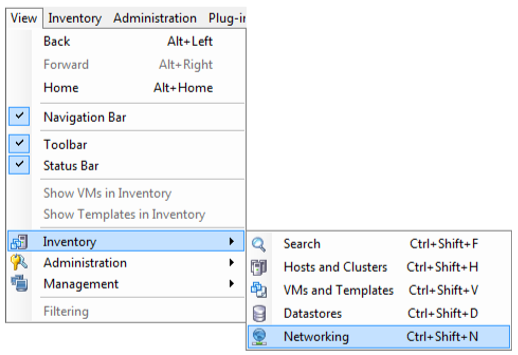
2.1. Cliquez sur Parcourir et sélectionnez le fichier OVF1. Après avoir vérifié la disponibilité des ressources, allez dans le menu Affichage, Inventaire → Réseau (Ctrl+Shift+N).
2.2. Dans l'onglet Réseau, sélectionnez dans les paramètres du commutateur virtuel Nouveau groupe de ports distribué.
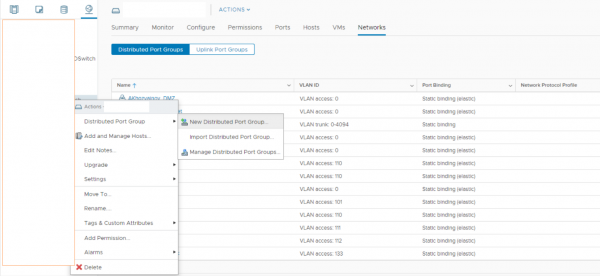
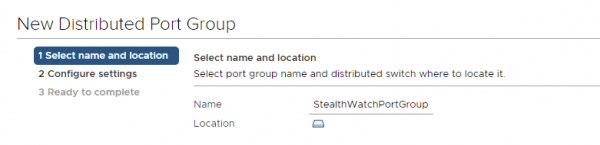
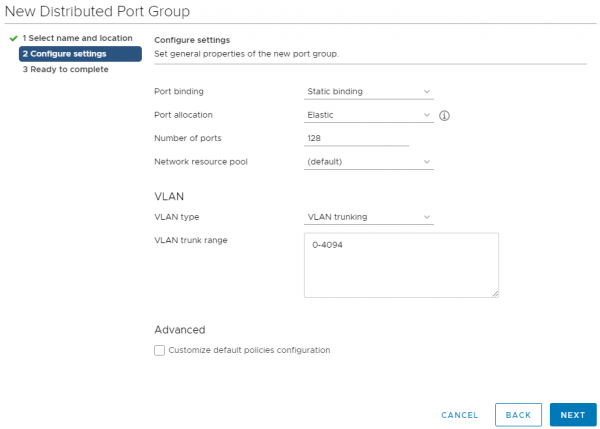
2.3. Attribuez un nom, appelons-le StealthWatchPortGroup, les autres paramètres peuvent être faits comme sur la capture d'écran et cliquez sur Suivant.
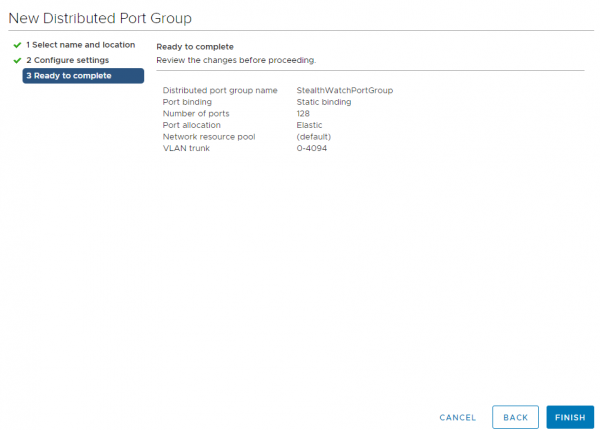
2.4. Terminez la création du Port Group en cliquant sur Terminer.
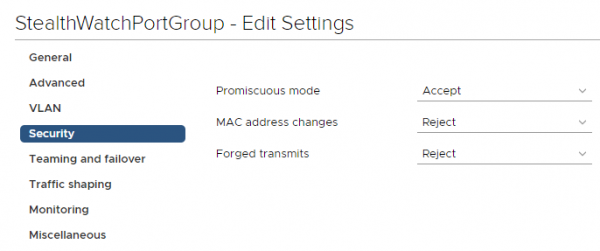
2.5. Pour le Port Group créé, modifiez les paramètres en cliquant avec le bouton droit de la souris sur le groupe de ports, sélectionnez Modifier les paramètres. Dans l'onglet Sécurité, assurez-vous d'activer le « mode promiscuous », Mode Promiscuous → Accepter → OK.
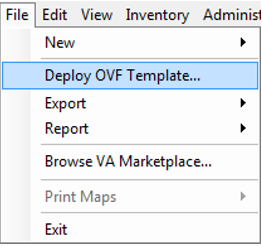
2.6. Par exemple, importons l'OVF FlowCollector, dont le lien de téléchargement a été envoyé par un ingénieur Cisco après la demande GVE. En faisant un clic droit sur l'hôte sur lequel vous prévoyez de déployer la VM, sélectionnez Déployer le modèle OVF. En ce qui concerne l'espace alloué, il fonctionnera avec 50 Go, mais pour des conditions opérationnelles, il est recommandé de prévoir 200 Go.
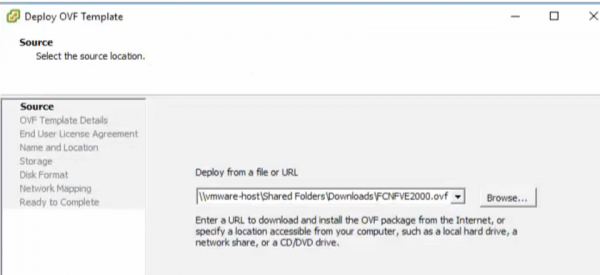
2.7. Sélectionnez le dossier où se trouve le fichier OVF.
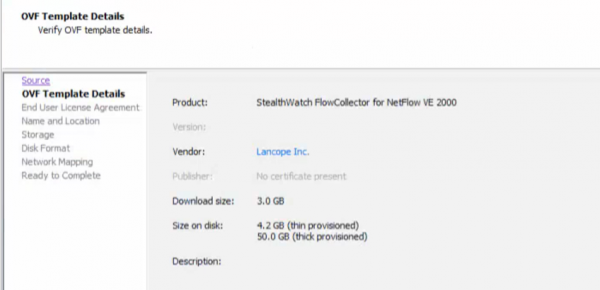
2.8. Cliquez sur « Suivant ».
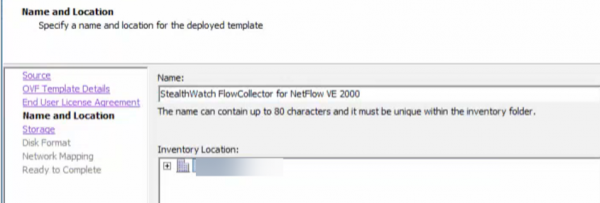
2.9. Indiquez le nom et le serveur où nous déployons cela.
2.10. Vous obtiendrez alors la vue suivante et cliquez sur « Terminer ».
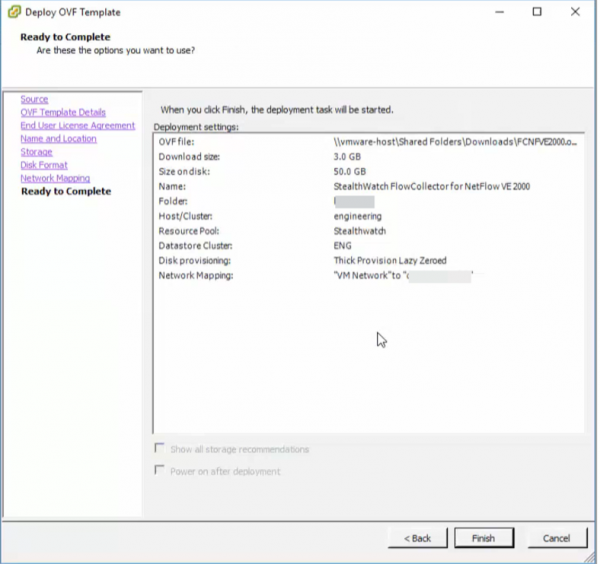
2.11. Répétez les mêmes étapes pour déployer la StealthWatch Management Console.
2.12. Vous devez maintenant spécifier les réseaux nécessaires dans les interfaces afin que FlowCollector puisse voir à la fois SMC et les dispositifs à partir desquels Netflow sera exporté.
3. Initialisation de la StealthWatch Management Console
3.1. En accédant à la console de la machine SMCVE installée, vous verrez un champ pour saisir le nom d'utilisateur et le mot de passe, par défaut sysadmin/lan1cope.
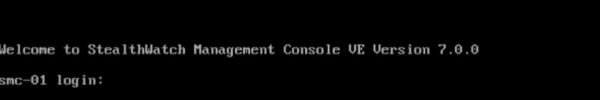
3.2. Accédez à la section Gestion, définissez l'adresse IP et d'autres paramètres réseau, puis confirmez le changement. L'appareil redémarrera.
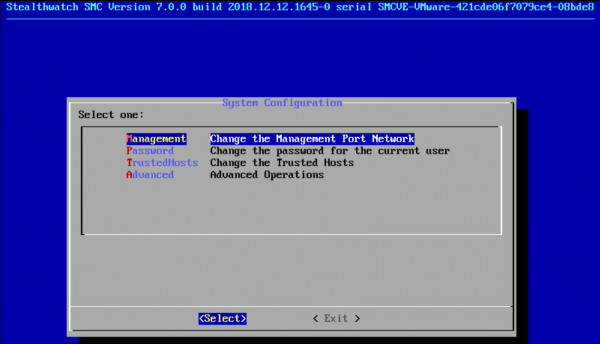
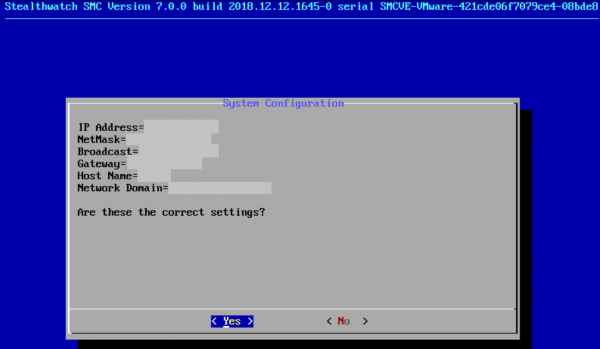
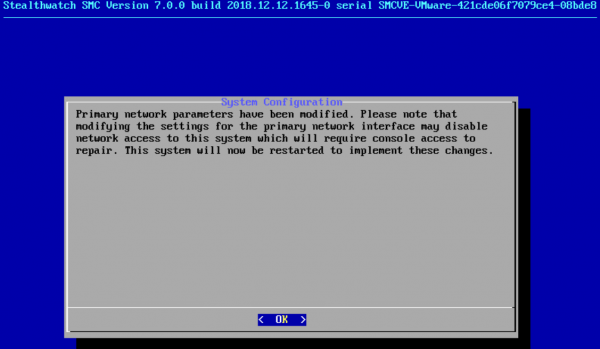
3.3. Accédez à l'interface Web (via https à l'adresse que vous avez définie pour SMC) et initiez la console, le nom d'utilisateur/mot de passe par défaut est admin/lan411cope.
P.S. : parfois, cela ne s'ouvre pas dans Google Chrome, Internet Explorer fonctionne toujours.
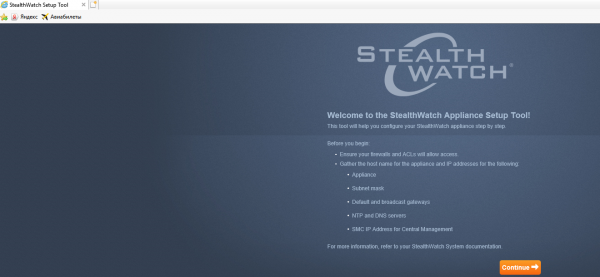
3.4. N'oubliez pas de changer les mots de passe, de définir le DNS, les serveurs NTP, le domaine, etc. Les paramètres sont intuitifs.
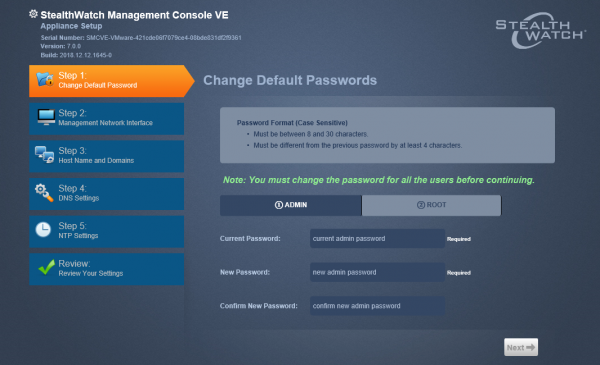
3.5. Après avoir cliqué sur le bouton « Appliquer », l'appareil redémarrera à nouveau. Après 5 à 7 minutes, vous pouvez vous reconnecter à cette adresse ; la gestion de StealthWatch se fera via l'interface Web.
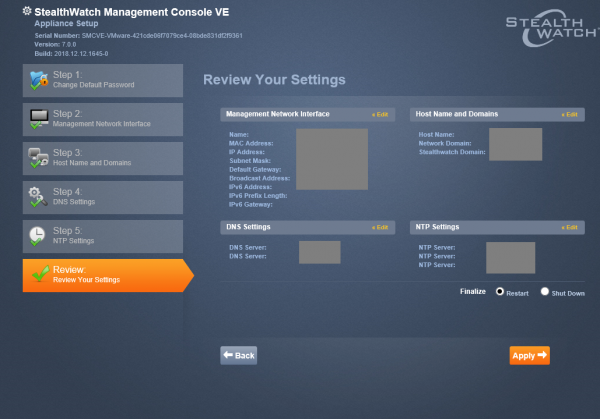
4. Configuration de FlowCollector
4.1. Pour le collecteur, c'est la même chose. D'abord, dans le CLI, indiquez l'adresse IP, le masque, le domaine, puis le FC se redémarre. Ensuite, vous pouvez vous connecter à l'interface Web à l'adresse spécifiée et effectuer la même configuration de base. En raison de la similarité des paramètres, des captures d'écran détaillées sont omises. Identifiants pour accéder les mêmes.
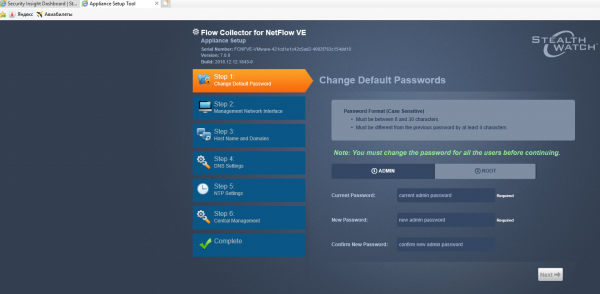
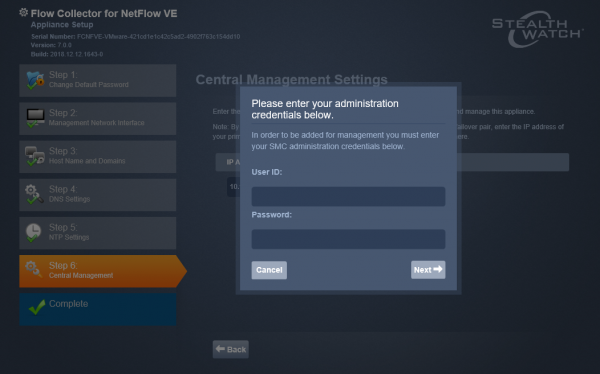
4.2. Dans l'avant-dernière étape, il est nécessaire d'indiquer l'adresse IP de SMC, dans ce cas le console pourra voir le dispositif, il faudra confirmer ce paramètre en entrant les identifiants.
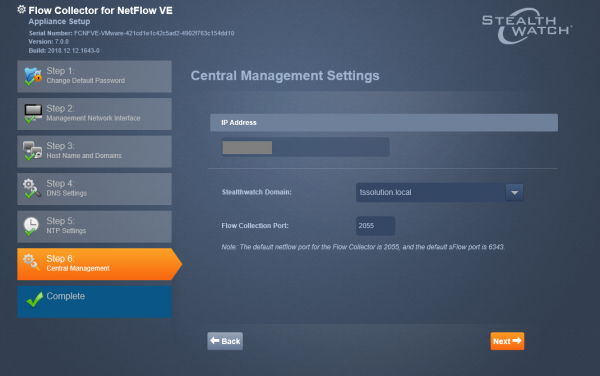
4.3. Sélectionnez le domaine pour StealthWatch, qui a été défini au préalable, et le port 2055 – port Netflow ordinaire, si vous travaillez avec sFlow, le port 6343.
5. Configuration de l'exportateur Netflow
5.1. Pour configurer l'exportateur Netflow, je recommande fortement de consulter cette , ici les principaux guides pour la configuration de l'exportateur Netflow pour de nombreux appareils : Cisco, Check Point, Fortinet.
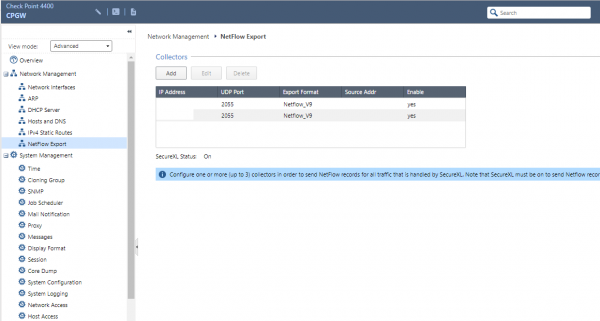
5.2. Dans notre cas, je le répète, nous exportons Netflow depuis la passerelle Check Point. La configuration de l'exportateur Netflow se fait dans un onglet portant un nom similaire dans l'interface web (Gaia Portal). Pour cela, il suffit de cliquer sur « Ajouter », de spécifier la version de Netflow et le port nécessaire.
6. Analyse du fonctionnement de StealthWatch
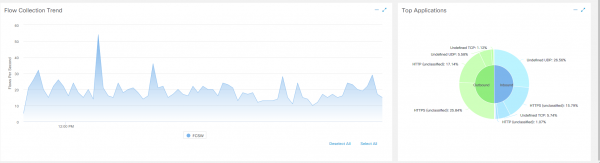
6.1. En accédant à l'interface web SMC, sur la première page Dashboards > Network Security, on peut voir que le trafic a commencé !
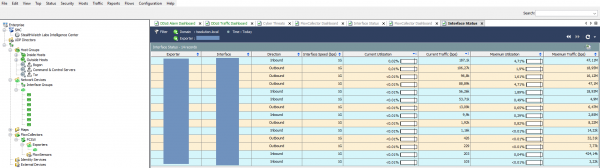
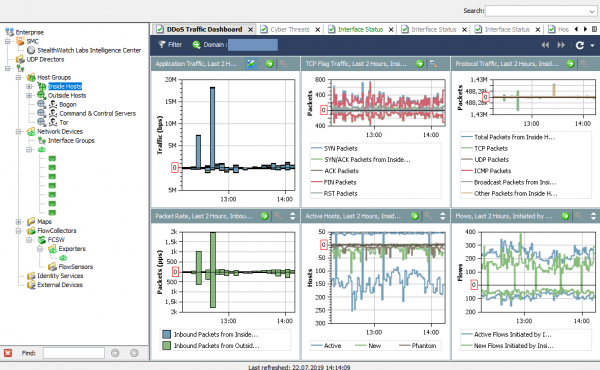
6.2. Certaines configurations, comme le regroupement des hôtes, la surveillance des interfaces spécifiques, leur charge, la gestion des collecteurs, etc., ne se trouvent que dans l'application Java StealthWatch. Évidemment, Cisco transfère progressivement toutes les fonctionnalités vers la version navigateur et nous nous passerons bientôt de ce client de bureau.
Pour installer l'application, il faut d'abord installer (j'ai installé la version 8, bien qu'il soit dit que jusqu'à la version 10 est supportée) depuis le site officiel d'Oracle.
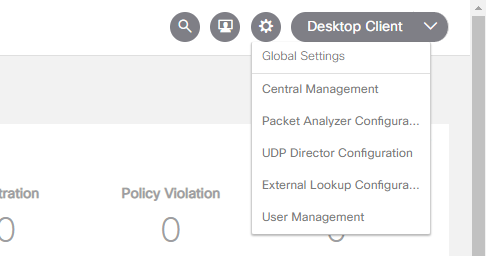
Dans le coin supérieur droit de l'interface web de la console de gestion, cliquez sur le bouton « Client de Bureau » pour le télécharger.
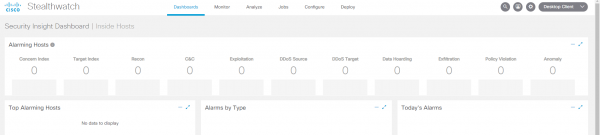
Vous enregistrez et installez le client de manière forcée, Java fera probablement des requêtes d'autorisation, il se peut que vous deviez ajouter l'hôte aux exceptions Java.
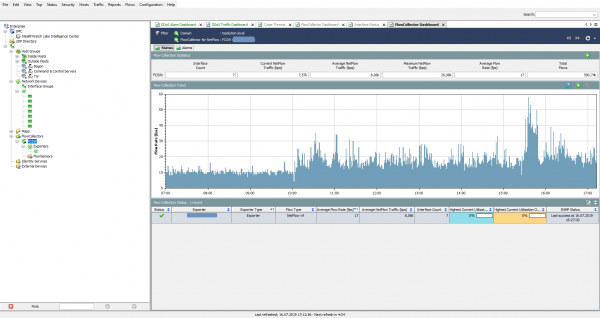
Le résultat est un client assez compréhensible, où il est facile de consulter la charge des exportateurs, des interfaces, les attaques et leurs flux.
7. Gestion de StealthWatch Central
7.1. Dans l'onglet Central Management se trouvent tous les appareils faisant partie du StealthWatch déployé, tels que : FlowCollector, FlowSensor, UDP-Director et Endpoint Concentrator. Vous pouvez y gérer les paramètres réseau et services des appareils, les licences et également éteindre manuellement un appareil.
Vous pouvez y accéder en cliquant sur l'« engrenage » dans le coin supérieur droit et en choisissant Central Management.
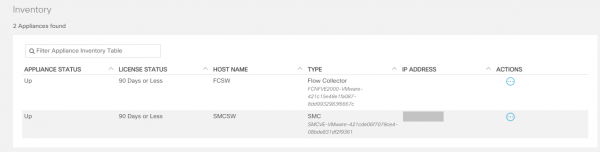
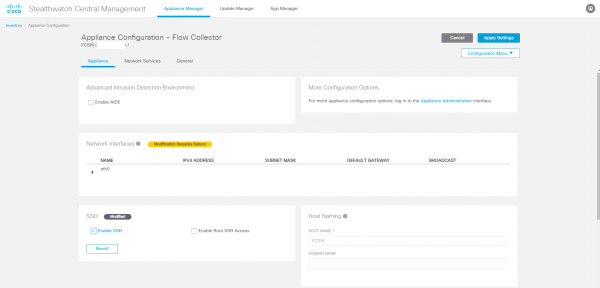
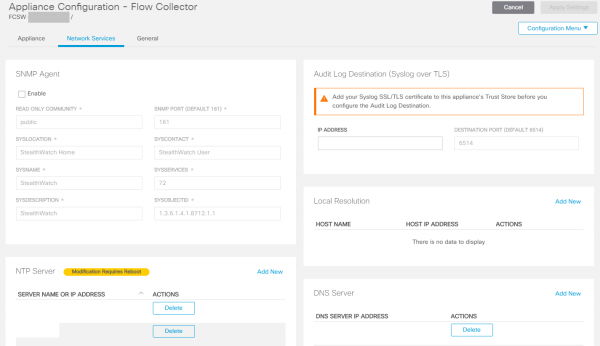
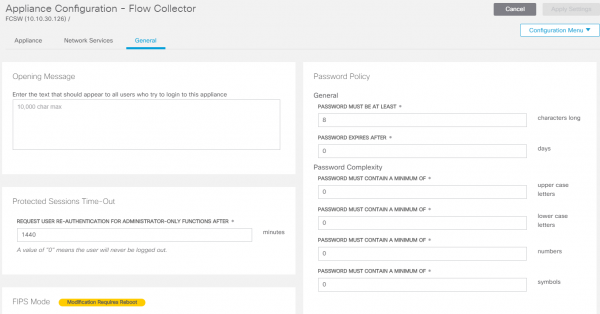
7.2. En accédant à Edit Appliance Configuration sur le FlowCollector, vous verrez les paramètres SSH, NTP et d'autres paramètres réseau concernant directement l'appliance. Pour y accéder, sélectionnez Actions → Edit Appliance Configuration sur l'appareil requis.
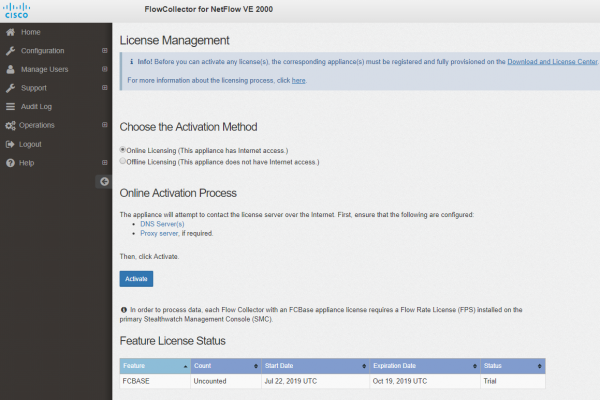
7.3. La gestion des licences peut également être trouvée dans l'onglet Central Management > Manage Licences. Les licences d'essai dans le cadre d'une demande GVE sont valables pour 90 jours..
Le produit est prêt à fonctionner ! Dans la prochaine partie, nous examinerons comment StealthWatch peut détecter des attaques et générer des rapports.
Source : habr.com
