

Aujourd'hui, nous allons poursuivre notre exploration des VLAN et discuter du protocole VTP, ainsi que des concepts de VTP Pruning et VLAN Natif. Dans l'une de nos vidéos précédentes, nous avons déjà parlé de VTP, et la première chose qui doit vous venir à l'esprit lorsque vous entendez parler de VTP, c'est qu'il ne s'agit pas d'un protocole de trunking, malgré son nom de « protocole de trunking VLAN ».
Comme vous le savez, il existe deux protocoles de trunking populaires – le protocole propriétaire Cisco ISL, qui n'est plus utilisé aujourd'hui, et le protocole 802.1Q, utilisé dans les dispositifs réseau de différents fabricants pour encapsuler le trafic de trunking. Ce protocole est également appliqué dans les commutateurs Cisco. Nous avons déjà mentionné que VTP est un protocole de synchronisation des VLAN, ce qui signifie qu'il est destiné à synchroniser la base de données VLAN sur tous les commutateurs du réseau.
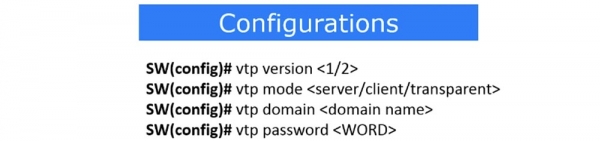
Nous avons parlé des différents modes de VTP – serveur, client, transparent. Si un dispositif utilise le mode serveur, cela permet d'apporter des modifications, d'ajouter ou de supprimer des VLAN. Le mode client ne permet pas de modifier les paramètres du commutateur, vous ne pouvez configurer la base de données VLAN que via un serveur VTP, et elle sera répliquée sur tous les clients VTP. Un commutateur en mode transparent ne fait pas de modifications à sa propre base de données VLAN, mais se contente de passer et de transmettre les modifications au dispositif suivant qui est en mode client. Ce mode est similaire à la désactivation du protocole VTP sur un dispositif spécifique, le transformant en transporteur d'informations sur les modifications des VLAN.
Revenons au programme Packet Tracer et à la topologie réseau examinée lors de la leçon précédente. Nous avons configuré le réseau VLAN10 pour le département des ventes et le réseau VLAN20 pour le département marketing, en les reliant via trois commutateurs.
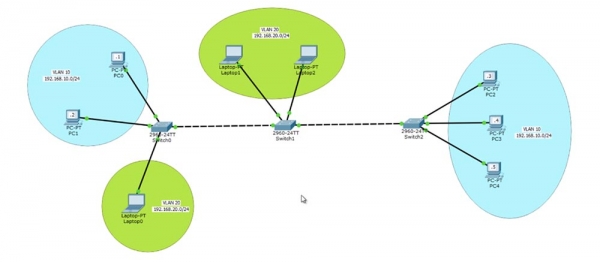
La connexion entre les commutateurs SW0 et SW1 se fait via le réseau VLAN20, tandis que la connexion entre SW0 et SW2 se fait via le réseau VLAN10 grâce à l'ajout de VLAN10 dans la base de données VLAN du commutateur SW1.
Pour examiner le fonctionnement du protocole VTP, utilisons un des commutateurs comme serveur VTP, prenons le SW0. Si vous vous en souvenez, par défaut, tous les commutateurs fonctionnent en mode serveur VTP. Accédez au terminal de commande du commutateur et tapez la commande show vtp status. Vous voyez la version actuelle du protocole VTP – 2 et le numéro de révision de la configuration 4. Si vous vous en souvenez, chaque fois que des modifications sont apportées à la base de données VTP, le numéro de révision augmente d'une unité.
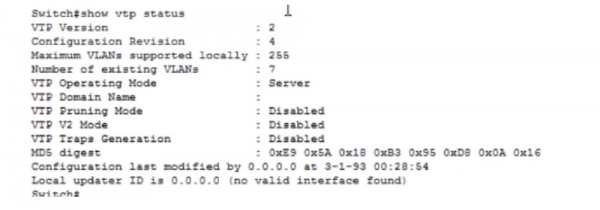
Le nombre maximum de réseaux VLAN pris en charge est de 255. Ce chiffre dépend de la marque du commutateur Cisco spécifique, car différents commutateurs peuvent prendre en charge différents nombres de réseaux locaux virtuels. Le nombre de réseaux VLAN existants est de 7, et nous allons examiner dans une minute de quels réseaux il s'agit. Le mode de gestion VTP est serveur, le nom de domaine n'est pas défini, le mode VTP Pruning est désactivé, nous y reviendrons plus tard. Les modes VTP V2 et VTP Traps Generation sont également désactivés. Pour réussir l'examen 200-125 CCNA, vous n'avez pas besoin de connaître ces deux derniers modes, donc pas d'inquiétude à ce sujet.
Jetons un coup d'œil à la base de données VLAN en utilisant la commande show vlan. Comme nous l'avons déjà vu dans la vidéo précédente, nous avons 4 réseaux non pris en charge : 1002, 1003, 1004 et 1005.
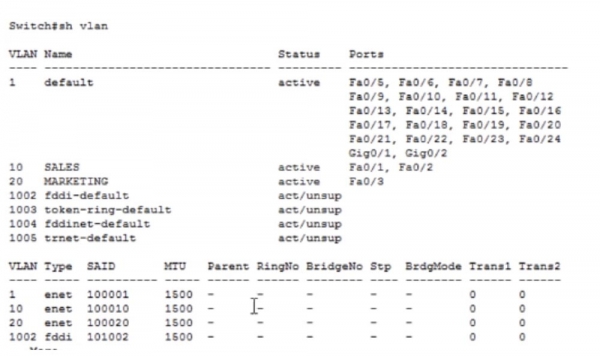
Ici, nous avons également répertorié les 2 réseaux créés, VLAN10 et 20, ainsi que le réseau par défaut VLAN1. Passons maintenant à un autre commutateur et saisissons la même commande pour voir l'état VTP. Vous voyez que le numéro de révision de ce commutateur est 3, il est en mode serveur VTP et toutes les autres informations sont similaires à celles du premier commutateur. Lorsque je saisis la commande show VLAN, je vois que nous avons effectué 2 modifications dans les paramètres, une de moins que le commutateur SW0, c'est pourquoi le numéro de révision de SW1 est 3. Nous avons effectué 3 modifications dans les paramètres par défaut du premier commutateur, donc son numéro de révision est passé à 4.
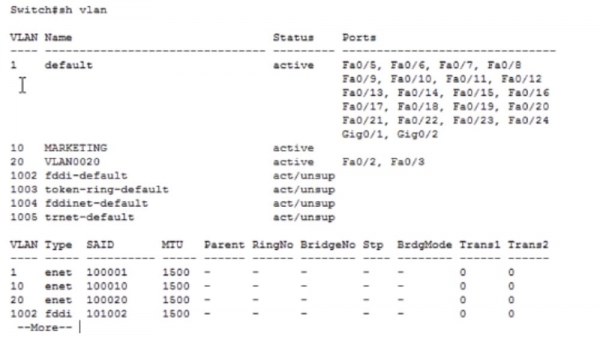
Voyons maintenant l'état de SW2. Le numéro de révision ici est de 1, ce qui est étrange. Nous devrions avoir une deuxième révision, car une modification des paramètres a été effectuée. Jetons un œil à la base de données VLAN.
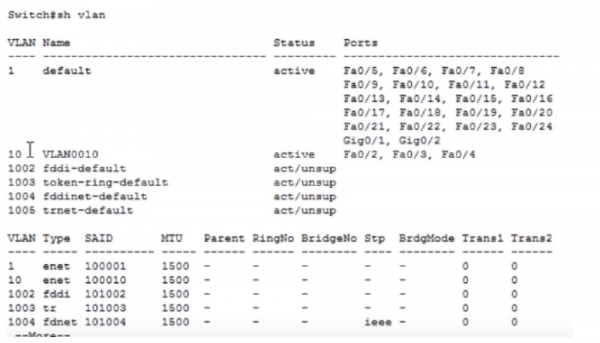
Nous avons apporté un changement en créant le réseau VLAN10, et je ne sais pas pourquoi cette information ne s'est pas mise à jour. Cela peut être dû au fait que nous n'avons pas un vrai réseau, mais un simulateur de réseau logiciel, qui peut contenir des erreurs. Lorsque vous aurez l'occasion de travailler avec de véritables appareils lors de votre stage au sein de Cisco, cela vous sera plus bénéfique qu'un simulateur comme Packet Tracer. Une autre option utile en l'absence d'appareils réels est GNS3, ou le simulateur graphique de réseau Cisco. C'est un émulateur qui utilise le véritable système d'exploitation d'un appareil, comme un routeur. Il existe une différence entre un simulateur et un émulateur : le premier est un programme qui ressemble à un vrai routeur, mais ne l'est pas. L'émulateur crée simplement l'appareil, mais utilise un vrai logiciel pour son fonctionnement. Cependant, si vous n'avez pas la possibilité de travailler avec le véritable logiciel Cisco IOS, la meilleure option sera Packet Tracer.
Donc, nous devons configurer SW0 en tant que serveur VTP, pour cela je passe en mode de configuration globale et j'entre la commande vtp version 2. Comme je l'ai dit, nous pouvons définir la version du protocole dont nous avons besoin – 1 ou 2, dans ce cas, nous avons besoin de la deuxième version. Ensuite, grâce à la commande vtp mode, nous définissons le mode VTP du switch – serveur, client ou transparent. Dans ce cas, nous avons besoin du mode serveur, et après avoir saisi la commande vtp mode server, le système indique que l'appareil est déjà en mode serveur. Ensuite, nous devons configurer le domaine VTP, pour cela nous utilisons la commande vtp domain nwking.org. Pourquoi est-ce nécessaire ? Si dans le réseau se trouve un autre appareil avec un numéro de révision supérieur, tous les autres appareils avec un numéro inférieur commencent à répliquer la base de données VLAN à partir de cet appareil. Cependant, cela ne se produit que si les appareils ont le même nom de domaine. Par exemple, si vous travaillez dans nwking.org, vous indiquez ce domaine ; si chez Cisco, alors le domaine cisco.com, et ainsi de suite. Le nom de domaine des appareils de votre entreprise permet de les distinguer des appareils d'autres entreprises ou de tout autre appareil externe au réseau. Si vous attribuez un nom de domaine à un appareil, vous en faites une partie intégrante du réseau de cette entreprise.
La prochaine étape consiste à définir un mot de passe VTP. Cela est nécessaire pour empêcher un hacker, disposant d'un appareil avec un numéro de révision plus élevé, de copier ses paramètres VTP sur votre commutateur. J'entre le mot de passe cisco avec la commande vtp password cisco. Après cela, la réplication des données VTP entre les commutateurs ne sera possible qu'en cas de correspondance des mots de passe. Si un mot de passe incorrect est utilisé, la mise à jour de la base de données VLAN ne se produira pas.
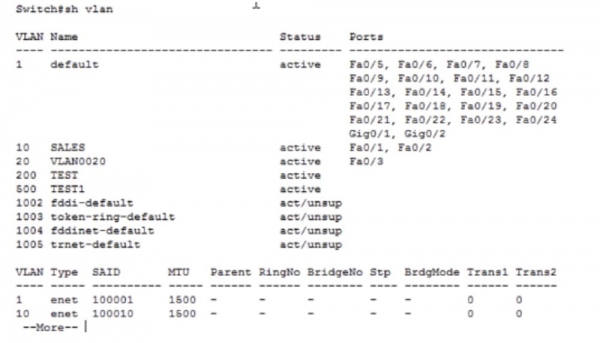
Essayons de créer quelques VLAN supplémentaires. Pour cela, j'utilise la commande config t, avec la commande vlan 200 je crée le réseau numéro 200, lui attribue le nom TEST et enregistre les modifications avec la commande exit. Ensuite, je crée un autre réseau vlan 500 et l'appelle TEST1. Si nous entrons maintenant la commande show vlan, nous pouvons voir ces deux nouveaux réseaux dans le tableau des réseaux virtuels du commutateur, auxquels aucun port n'est attribué.
Passons à SW1 et vérifions son statut VTP. Nous voyons que rien n'a changé ici, sauf le nom de domaine, le nombre de réseaux VLAN reste à 7. Nous ne voyons pas l'apparition des réseaux que nous avons créés, car le mot de passe VTP ne correspond pas. Définissons le mot de passe VTP sur ce commutateur en entrant successivement les commandes conf t, vtp pass et vtp password cisco. Le système a indiqué que la base de données VLAN de l'appareil utilise maintenant le mot de passe cisco. Jetons un coup d'œil à nouveau au statut VTP pour vérifier si la réplication des informations a réussi. Comme vous pouvez le voir, le nombre de VLAN existants a automatiquement augmenté à 9.
Si nous examinons la base de données VLAN de ce commutateur, nous pouvons voir que les réseaux VLAN200 et VLAN500 que nous avons créés y sont apparus automatiquement.
Il faut faire la même chose avec le dernier commutateur SW2. Entrons la commande show vlan – vous voyez qu'il n'y a eu aucun changement. Il n'y a pas non plus de changements dans le statut VTP. Pour que ce commutateur mette à jour les informations, il faut également définir le mot de passe, c'est-à-dire entrer les mêmes commandes que pour SW1. Après cela, le nombre de réseaux VLAN dans le statut SW2 augmentera à 9.
Voici à quoi sert le protocole VTP. C'est un outil excellent qui assure la mise à jour automatique des informations sur tous les appareils réseau clients après des modifications sur l'appareil serveur. Vous n'avez pas besoin d'apporter manuellement des modifications à la base de données VLAN de chaque switch – la réplication se fait automatiquement. Si vous avez 200 appareils réseau, les modifications effectuées seront enregistrées simultanément sur les deux cents appareils. Pour être sûr, nous devons également vérifier que SW2 est un client VTP, donc entrons dans les paramètres avec la commande config t et saisissons la commande vtp mode client.
Ainsi, dans notre réseau, seulement le premier switch est en mode VTP Server, les deux autres fonctionnent en mode VTP Client. Si je vais maintenant dans les paramètres de SW2 et que je saisis la commande vlan 1000, je recevrai le message : « la configuration VTP VLAN n'est pas autorisée lorsque l'appareil est en mode client ». Ainsi, je ne peux pas apporter de modifications à la base de données VLAN si le switch est en mode client VTP. Si je veux apporter des changements, je dois me connecter au switch serveur.
Je vais dans les paramètres de la terminal SW0 et je saisis les commandes vlan 999, name IMRAN et exit. Ce nouveau réseau est apparu dans la base de données VLAN de ce switch, et si je vais maintenant dans la base de données du switch client SW2, je verrai que la même information y est également présente, ce qui signifie que la réplication a eu lieu.
Comme je l'ai dit, VTP est une excellente partie du logiciel, mais s'il est mal utilisé, ce protocole peut perturber le fonctionnement de tout un réseau. Par conséquent, vous devez faire très attention à votre réseau d'entreprise si le nom de domaine et le mot de passe VTP ne sont pas définis. Dans ce cas, tout ce qu'un hackeur a à faire, c'est de brancher le câble de son switch dans la prise réseau au mur, de se connecter à n'importe quel switch de bureau via le protocole DTP et ensuite, en utilisant le trunk créé, de mettre à jour toutes les informations selon le protocole VTP. Ainsi, le hackeur pourra supprimer tous les réseaux VLAN importants, profitant du fait que le numéro de révision de son appareil est supérieur à celui des autres switches. Les switches de l'entreprise remplaceront automatiquement toutes les informations de la base de données VLAN par celles répliquées depuis le switch malveillant, et tout votre réseau s'effondrera.
Cela est dû au fait que les ordinateurs sont connectés à un port spécifique du switch via un câble réseau, auquel est liée le réseau VLAN 10 ou le réseau VLAN 20. Si ces réseaux sont supprimés de la base de données LAN du switch, il désactivera automatiquement le port appartenant au réseau inexistant. En général, le réseau d'une entreprise peut s'effondrer précisément parce que les switches désactivent simplement les ports liés aux VLAN qui ont été supprimés lors d'une mise à jour.
Pour prévenir l'apparition d'un tel problème, il est nécessaire de configurer un nom de domaine et un mot de passe VTP ou d'utiliser la fonction Cisco Port Security, qui permet de gérer les adresses MAC des ports des switches en appliquant différentes restrictions sur leur utilisation. Par exemple, si quelqu'un d'autre essaie de modifier l'adresse MAC, le port sera immédiatement désactivé. Très bientôt, nous nous familiariserons de près avec cette fonctionnalité des switches Cisco, mais pour l'instant, il suffira de savoir que Port Security garantit que le VTP est protégé contre les intrusions.
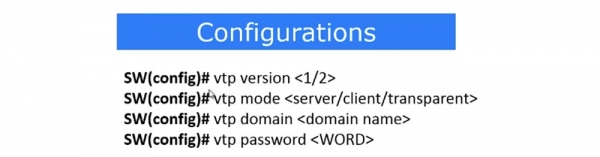
Récapitulons ce qu'est la configuration VTP. C'est le choix de la version du protocole - 1 ou 2, la désignation du mode VTP - serveur, client ou transparent. Comme je l'ai déjà mentionné, le dernier mode ne met pas à jour la base de données VLAN de l'appareil lui-même, mais transmet simplement tous les changements aux appareils voisins. Voici les commandes pour attribuer un nom de domaine et un mot de passe : vtp domain et vtp password .
Maintenant, parlons des paramètres VTP Pruning. Si vous regardez la topologie du réseau, vous pouvez voir que les trois switches ont la même base de données VLAN, ce qui signifie que les réseaux VLAN10 et VLAN20 font partie des 3 switches. Techniquement, le switch SW2 n'a pas besoin du réseau VLAN20, car il n'a pas de ports associés à ce réseau. Cependant, indépendamment de cela, tout le trafic provenant de l'ordinateur Laptop0 sur le réseau VLAN20 passe par le switch SW1 et arrive à SW2 via le trunk. Votre principale tâche en tant que spécialiste réseau est de faire en sorte que le réseau transmette le moins de données superflues possibles. Vous devez vous assurer que les données nécessaires sont transmises, mais comment limiter la transmission d'informations qui ne sont pas nécessaires à cet appareil ?
Vous devez vous assurer que le trafic destiné aux appareils du réseau VLAN20 ne passera pas par les ports SW2 via le trunk, sauf lorsque cela est nécessaire. Autrement dit, le trafic Laptop0 doit atteindre SW1 et ensuite les ordinateurs du réseau VLAN20, mais ne doit pas dépasser le port trunk droit de SW1. Cela peut être réalisé grâce à VTP Pruning.
Pour cela, nous devons accéder aux paramètres du serveur VTP SW0, car comme je l'ai déjà dit, les paramètres VTP ne peuvent être configurés que via le serveur. Accédez aux paramètres de configuration globaux et tapez la commande vtp pruning. Comme Packet Tracer n'est qu'un programme simulateur, cette commande n'existe pas dans ses instructions pour la ligne de commande. Cependant, lorsque je tape vtp pruning et que j'appuie sur « Entrée », le système m'informe que le mode vtp pruning n'est pas disponible.
En utilisant la commande show vtp status, nous verrons que le mode VTP Pruning est en état désactivé, donc nous devons le rendre disponible en le passant en état enabled. Ce faisant, nous activons le mode VTP Pruning sur les trois switchs de notre réseau au sein du domaine réseau.
Permettez-moi de vous rappeler ce qu'est VTP Pruning. Lorsque nous activons ce mode, le switch serveur SW0 informe le switch SW2 que seule le réseau VLAN10 est configuré sur ses ports. Par la suite, le switch SW2 informe le switch SW1 qu'il n'a pas besoin d'autre trafic que celui destiné au réseau VLAN10. Désormais, grâce au VTP Pruning, le switch SW1 possède l'information qu'il n'a pas besoin d'envoyer le trafic VLAN20 sur le trunk SW1-SW2.
Pour vous en tant qu'administrateur réseau, c'est très pratique. Vous n'avez pas besoin de saisir manuellement les commandes, car le switch est assez intelligent pour envoyer exactement ce qui est requis par l'appareil réseau spécifique. Si demain vous placez dans le bâtiment voisin un autre service du département marketing et connectez son réseau VLAN20 au switch SW2, ce switch informera immédiatement le switch SW1 qu'il dispose désormais des réseaux VLAN10 et VLAN20, et demandera de lui transmettre le trafic pour les deux réseaux. Cette information est constamment mise à jour sur tous les appareils, ce qui rend la communication plus efficace.
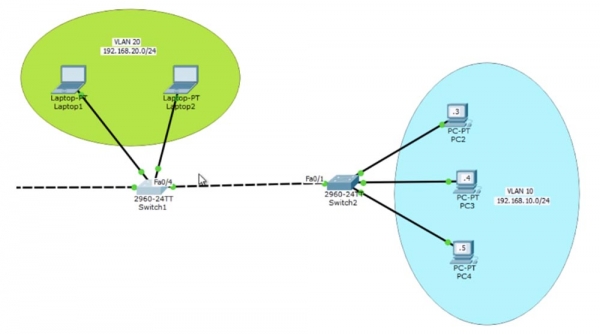
Il existe une autre manière de préciser le transfert de trafic : utiliser une commande qui autorise le transfert de données uniquement pour la VLAN spécifiée. Je vais dans les paramètres du commutateur SW1, où je m'intéresse au port Fa0/4, et j'entre les commandes int fa0/4 et switchport trunk allowed vlan. Puisque je sais déjà que SW2 n'a que la VLAN10, je peux indiquer au commutateur SW1 de faire passer uniquement le trafic pour ce réseau via son port de trunk, en appliquant la commande allowed vlan. Ainsi, j'ai programmé le port de trunk Fa0/4 pour transférer le trafic uniquement pour la VLAN10. Cela signifie que ce port ne passera pas de trafic VLAN1, VLAN20 ou d'un autre réseau, à part celui spécifié.
Vous pourriez vous demander ce qui est préférable à utiliser - VTP Pruning ou la commande allowed vlan. La réponse est subjective, car dans certains cas, il est logique d'utiliser la première méthode, et dans d'autres, la seconde. En tant qu'administrateur réseau, vous devez choisir la solution optimale. Dans certains cas, programmer un port pour transférer le trafic d'une VLAN spécifique peut être bon, tandis que dans d'autres, cela peut être mauvais. Dans notre réseau, l'utilisation de la commande allowed vlan peut être justifiée si nous ne prévoyons pas de modifier la topologie du réseau. Mais si quelqu'un souhaite par la suite ajouter au SW2 un groupe d'appareils utilisant la VLAN20, il est plus judicieux d'appliquer le mode VTP Pruning.
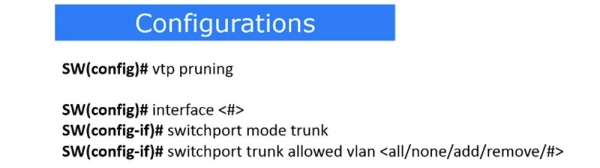
Ainsi, la configuration du VTP Pruning consiste à utiliser les commandes suivantes. La commande vtp pruning permet d'activer automatiquement ce mode. Si vous voulez configurer manuellement le VTP Pruning du port de trunk pour le transfert du trafic d'une VLAN spécifique, utilisez la commande de sélection du numéro de port de trunk interface , activez le mode trunk avec switchport mode trunk et autorisez le transfert du trafic d'un réseau particulier à l'aide de la commande switchport trunk allowed vlan .
Dans la dernière commande, cinq paramètres peuvent être utilisés. All signifie que le transfert de trafic de toutes les VLAN est autorisé, none signifie que le transfert de trafic pour toutes les VLAN est interdit. Si vous utilisez le paramètre add, vous pouvez ajouter le transfert de trafic pour un autre réseau. Par exemple, nous avons le trafic de la VLAN10 autorisé, et avec la commande add, nous pouvons également autoriser le transfert du trafic du réseau VLAN20. La commande remove permet de supprimer un des réseaux, par exemple, en utilisant le paramètre remove 20, seul le transfert du trafic VLAN10 restera.
Examinons maintenant le réseau VLAN natif. Nous avons déjà mentionné que le VLAN natif est un réseau virtuel permettant de faire passer du trafic non tagué à travers un port de trunk spécifique.
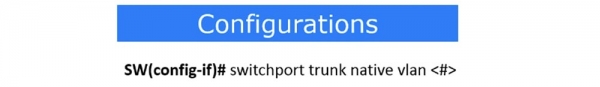
Je vais dans les paramètres d'un port spécifique, comme l'indique l'en-tête de la ligne de commande SW(config-if)#, et j'utilise la commande switchport trunk native vlan , par exemple, VLAN10. Désormais, tout le trafic du réseau VLAN10 passera à travers le trunk sans tags.
Revenons à la topologie logique du réseau dans la fenêtre Packet Tracer. Si j'utilise la commande switchport trunk native vlan 20 pour le port du switch Fa0/4, tout le trafic du réseau VLAN20 passera par le trunk Fa0/4 – SW2 sans tag. Lorsque le switch SW2 recevra ce trafic, il pensera : « c'est du trafic non tagué, donc je dois l'acheminer vers le réseau du VLAN natif ». Pour ce switch, le VLAN natif est le réseau VLAN1. Les réseaux 1 et 20 ne sont en aucune façon connectés, mais comme le mode VLAN natif est utilisé, nous avons la possibilité d'acheminer le trafic VLAN20 vers un réseau totalement différent. Cependant, ce trafic ne sera pas encapsulé, et les réseaux doivent tout de même correspondre.
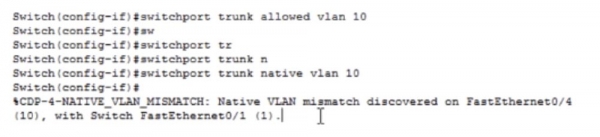
Examinons cela avec un exemple. Je vais dans les paramètres de SW1 et j'utilise la commande switchport trunk native vlan 10. Désormais, tout trafic VLAN10 sortira du port trunk sans tag. Lorsqu'il atteindra le port trunk SW2, le switch comprendra qu'il doit l'acheminer vers le VLAN1. En conséquence, ce trafic ne pourra pas atteindre les ordinateurs PC2, 3 et 4, car ils sont connectés aux ports d'accès du switch, qui sont destinés au VLAN10.
Techniquement, cela entraînera l'apparition d'un message système indiquant que le VLAN natif du port Fa0/4, qui fait partie du VLAN10, ne correspond pas au port Fa0/1, qui fait partie du VLAN1. Cela signifie que les ports mentionnés ne pourront pas fonctionner en mode trunk en raison de l'incompatibilité des VLAN natifs.
Merci de rester avec nous. Aimez-vous nos articles ? Voulez-vous voir plus de contenus intéressants ? Soutenez-nous en passant une commande ou en recommandant à vos amis. 30% de réduction pour les utilisateurs de Habr sur un équivalent unique des serveurs d'entrée de gamme, conçu spécialement pour vous : (options disponibles avec RAID1 et RAID10, jusqu'à 24 cœurs et jusqu'à 40 Go DDR4).
Dell R730xd à moitié prix ? Uniquement chez nous aux Pays-Bas ! Dell R420 — 2x E5-2430 2.2GHz 6C 128Go DDR3 2x960Go SSD 1Gbps 100To — à partir de 99 $ ! Lisez sur
Source : habr.com
