

Aujourd'hui, nous allons étudier le protocole IPv6. La version précédente du cours CCNA ne nécessitait pas une connaissance approfondie de ce protocole, mais dans la troisième version 200-125, son étude détaillée est obligatoire pour passer l'examen. Le protocole IPv6 a été développé il y a assez longtemps, mais il a longtemps été peu utilisé. Il est très important pour le développement futur d'Internet, car il vise à corriger les défauts du protocole IPv4, largement répandu.
Étant donné que le protocole IPv6 est un sujet assez vaste, je l’ai divisé en deux leçons vidéo : Jour 24 et Jour 25. Le premier jour, nous consacrerons du temps aux concepts de base, et le second jour, nous examinerons la configuration des adresses IP selon le protocole IPv6 pour les appareils Cisco. Aujourd'hui, comme d'habitude, nous traiterons trois sujets : la nécessité d'IPv6, le format des adresses IPv6 et les types d'adresses IPv6.
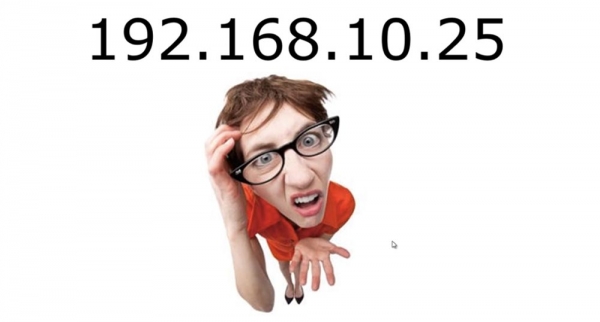
Jusqu'à présent, dans nos leçons, nous avons utilisé des adresses IP selon le protocole v4, et vous vous êtes habitué à ce qu'elles soient assez simples. Lorsque vous voyez une adresse représentée sur cette diapositive, vous comprenez parfaitement de quoi il s'agit.
Cependant, les adresses IP v6 ont un aspect complètement différent. Si vous n'êtes pas familier avec le principe de création d'adresses dans cette version du protocole Internet, vous serez d'abord surpris par le fait qu'une adresse de ce type occupe beaucoup d'espace. Dans la quatrième version du protocole, nous avions seulement 4 chiffres décimaux, et c'était simple, mais imaginez que vous deviez désigner à un certain monsieur X sa nouvelle adresse IP de type 2001:0db8:85a3:0000:0000:8a2e:0370:7334.
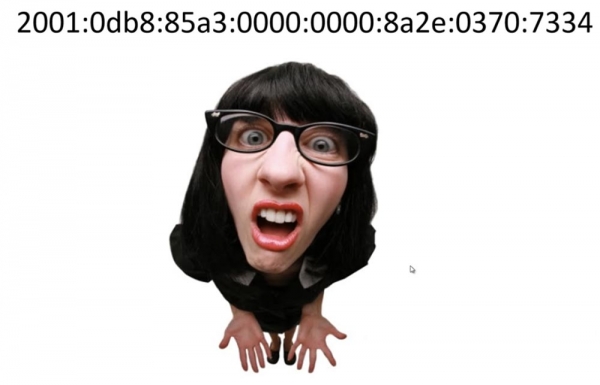
Mais ne vous inquiétez pas – à la fin de cette leçon vidéo, nous serons dans une bien meilleure position. Commençons d'abord par examiner pourquoi il est nécessaire d'utiliser l'IPv6.
Aujourd'hui, la plupart des gens utilisent IPv4 et en sont assez satisfaits. Pourquoi donc fallait-il passer à une nouvelle version ? Premièrement, les adresses IP de la quatrième version sont composées de 32 bits. Cela permet de créer environ 4 milliards d'adresses sur Internet, c'est-à-dire que le nombre exact d'adresses IP est de 2^32. Au moment de la création d'IPv4, les développeurs pensaient que ce nombre d'adresses était largement suffisant. Si vous vous en souvenez, les adresses de cette version sont divisées en 5 classes : les classes A, B, C en service et les classes réservées D (multicasting) et E (recherches). Ainsi, bien que le nombre d'adresses IP actives ne représentât que 75 % des 4 milliards, les créateurs du protocole étaient convaincus qu'elles suffiraient à toute l'humanité. Cependant, avec le développement rapide d'Internet, le manque d'adresses IP libres s'est fait sentir chaque année, et si l'on n'avait pas utilisé la technologie NAT, les adresses IPv4 disponibles seraient épuisées depuis longtemps. En fait, NAT a été le sauveur de ce protocole Internet. C'est pourquoi il est devenu nécessaire de créer une nouvelle version du protocole Internet, dépourvue des défauts de la quatrième version. Vous pouvez vous demander pourquoi nous avons sauté de la quatrième version à la sixième. Cela est dû au fait que la version 5, tout comme les versions 1, 2 et 3, étaient expérimentales.
Les adresses IP v6 possèdent un espace d'adressage de 128 bits. Quelle augmentation du nombre d'adresses IP envisagez-vous ? Vous pourriez dire : « quatre fois ! ». Mais ce n'est pas le cas, car 234 est déjà quatre fois plus que 232. Ainsi, la valeur 2128 est incroyablement grande – elle équivaut à 340282366920938463463374607431768211456. C'est le nombre d'adresses IP disponibles via le protocole IPv6. Cela signifie que vous pouvez attribuer une adresse IP à tout ce que vous voulez : votre voiture, votre téléphone, votre montre intelligente. L'homme moderne peut posséder un ordinateur portable, plusieurs smartphones, une montre intelligente, une maison intelligente — un téléviseur connecté à Internet, une machine à laver connectée à Internet, toute une maison reliée au réseau Internet. Ce nombre d'adresses permet de réaliser le concept d'« Internet des objets », soutenu par Cisco. Cela signifie que dans votre vie, toutes les choses sont connectées à Internet, et chacune d'elles a besoin de sa propre adresse IP. Avec l'IPv6, c'est possible ! Chaque personne sur Terre peut utiliser des millions d'adresses de cette version pour ses appareils, et il en restera tout de même beaucoup de libres. Nous ne pouvons pas prévoir comment les technologies évolueront, mais nous pouvons espérer que l'humanité ne connaîtra pas un temps où il ne reste qu'un ordinateur sur Terre. On peut supposer que l'IPv6 sera là pour longtemps. Examinons à quoi ressemble le format d'une adresse IP de la sixième version.
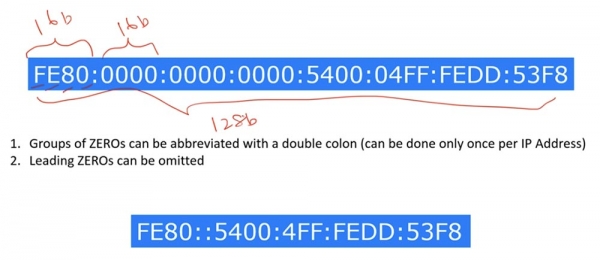
Ces adresses sont présentées sous la forme de 8 groupes de chiffres hexadécimaux. Cela signifie que chaque caractère de l'adresse a une longueur de 4 bits, donc chaque groupe de 4 caractères est constitué de 16 bits, et l'adresse entière a une longueur de 128 bits. Chaque groupe de 4 caractères est séparé du groupe suivant par deux-points, contrairement aux adresses IPv4, où les groupes étaient séparés par des points, car le point est la forme décimale de la représentation des nombres. Comme il n'est pas facile de mémoriser une telle adresse, il existe plusieurs règles permettant de la raccourcir. La première règle stipule que les groupes composés uniquement de zéros peuvent être remplacés par un double deux-points. Une telle opération ne peut être effectuée qu'une seule fois sur chaque adresse IP. Voyons ce que cela signifie.
Comme vous pouvez le voir dans l'exemple de l'adresse donné, il y a trois groupes de 4 zéros. Le nombre total de deux-points séparant ces groupes 0000:0000:0000 est de 2. Ainsi, en utilisant deux points (::), cela signifie qu'à cet endroit de l'adresse se trouvent des groupes de zéros. Comment savoir combien de groupes de zéros sont représentés par ce double deux-points ? En regardant la forme abrégée de l'adresse, on peut compter 5 groupes de 4 caractères. Mais puisque nous savons que l'adresse complète se compose de 8 groupes, cela signifie que le double deux-points représente 3 groupes de 4 zéros. Voici donc la première règle de la forme abrégée de l'adresse.
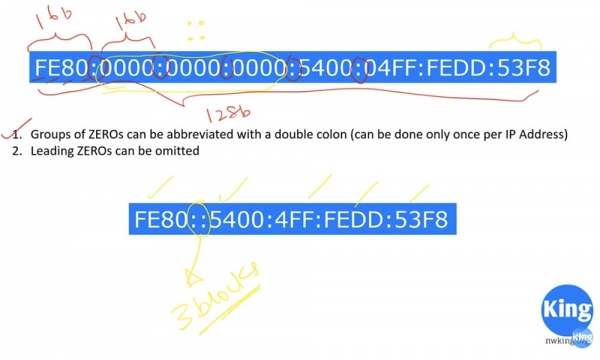
La deuxième règle stipule qu'il est possible de supprimer les zéros initiaux dans chaque groupe de caractères. Par exemple, le 6ème groupe de la forme complète de l'adresse apparaît comme 04FF, tandis que sa forme abrégée sera 4FF, car nous avons supprimé le zéro initial. Ainsi, l'écriture 4FF ne signifie rien d'autre que 04FF.
En utilisant ces règles, on peut abréger n'importe quelle adresse IP. Cependant, même après abréviation, cette adresse ne semble pas vraiment courte. Plus tard, nous verrons ce que l'on peut faire à ce sujet, pour l'instant, souvenez-vous simplement de ces 2 règles.
Examinons ce que représentent les en-têtes des adresses version IPv4 et IPv6.
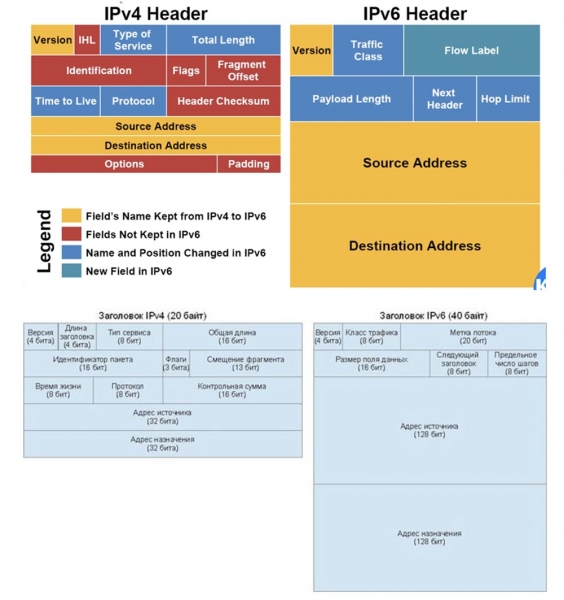
Cette image, que j'ai tirée d'Internet, explique très bien la différence entre les deux en-têtes. Comme vous pouvez le constater, l'en-tête de l'adresse IPv4 est beaucoup plus complexe et contient plus d'informations que l'en-tête IPv6. Si l'en-tête est complexe, le routeur prend plus de temps pour le traiter afin de prendre une décision de routage, c'est pourquoi, en utilisant des adresses IP de sixième version plus simples, les routeurs fonctionnent plus efficacement. C'est pourquoi IPv6 est bien mieux que IPv4.
La longueur de l'en-tête IPv4, de 0 à 31 bits, occupe 32 bits. À l'exception de la dernière ligne Options et Padding, l'adresse IP version 4 est une adresse de 20 octets, donc sa taille minimale est de 20 octets. La longueur de l'adresse de la sixième version n'a pas de taille minimale, et une telle adresse a une longueur fixe de 40 octets.
Dans l'en-tête IPv4, la version est indiquée en premier, suivie de la longueur de l'en-tête IHL. Par défaut, cette longueur est de 20 octets, mais si des informations supplémentaires sont spécifiées dans l'en-tête, les Options, cela peut être plus long. En utilisant Wireshark, vous pouvez lire la valeur de Version, qui est 4, et la valeur de IHL, qui est 5, ce qui signifie cinq blocs verticaux de 4 octets (32 bits) chacun, sans compter le bloc Options.
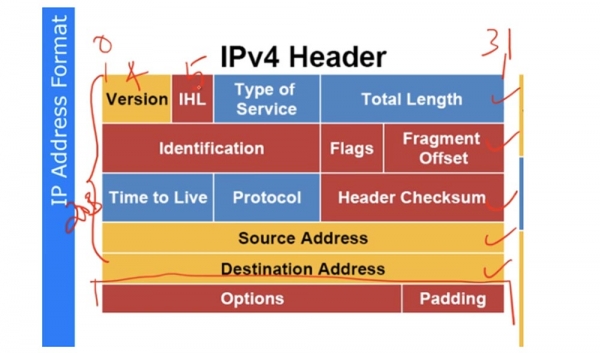
Le champ Type of Service indique la nature du paquet – par exemple, un paquet vocal ou un paquet de données, car le trafic vocal a la priorité sur les autres types de trafic. En résumé, ce champ spécifie la priorité du trafic. La longueur totale Total Length représente la somme de la longueur de l'en-tête de 20 octets plus la longueur de la charge utile, qui est les données transmises. Si elle est de 50 octets, la longueur totale sera de 70 octets. L'identification du paquet Identification est utilisée pour vérifier l'intégrité du paquet, à l'aide du champ de contrôle de somme d'en-tête Header Checksum. Si le paquet est fragmenté en 5 parties, chacune d'elles doit avoir le même identifiant – le décalage de fragment Fragment Offset, qui peut prendre une valeur de 0 à 4, chaque fragment du paquet devant avoir la même valeur de décalage. Les indicateurs montrent s'il est permis d'effectuer des décalages de fragments. Si vous ne souhaitez pas que les données soient fragmentées, vous activez l'indicateur DF – don't fragment. Il y a également un indicateur MF – more fragment. Cela signifie que si le premier paquet est fragmenté en 5 parties, pour le second paquet, l'indicateur sera défini sur 0, signifiant – pas d'autres fragments ! Dans ce cas, le dernier fragment du premier paquet sera marqué 4, permettant au dispositif recevant de facilement désassembler le paquet, c'est-à-dire d'appliquer la défraction.
Notez les couleurs utilisées dans cette diapositive. Les champs en rouge indiquent ceux qui ont été exclus de l'en-tête IPv6. Les champs en bleu représentent les paramètres qui ont été transférés de la quatrième version à la sixième version du protocole sous une forme modifiée. Les champs jaunes sont restés inchangés dans les deux versions. Le champ en vert indique celui qui n'est apparu que dans IPv6.
Les champs Identification, Flags, Fragment Offset et Header Checksum ont été exclus parce qu'en raison des conditions modernes de transmission de données, la fragmentation ne se produit pas et la vérification de la somme de contrôle n'est pas nécessaire. Il y a des années, avec des transmissions de données lentes, la fragmentation était assez fréquente, mais aujourd'hui, Ethernet conforme à la norme IEEE 802.3 avec une taille MTU de 1500 octets est largement utilisé, et la fragmentation n'est plus rencontrée.
TTL, ou temps de vie du paquet, est un compteur qui décrémente – lorsque le temps de vie atteint 0, le paquet est rejeté. En fait, c'est le nombre maximum de sauts qui peuvent être effectués dans ce réseau. Le champ Protocol indique quel protocole, TCP ou UDP, est utilisé dans le réseau.
Le Header Checksum est un paramètre obsolète, donc il a été exclu de la nouvelle version du protocole. Ensuite, se trouvent les champs d'adresse source 32 bits et d'adresse de destination 32 bits. Si nous avons des informations dans la ligne Options, la valeur de l'IHL change de 5 à 6, indiquant qu'il y a un champ supplémentaire dans l'en-tête.
Dans l'en-tête IPv6, la version Version est également utilisée, et la classe de trafic Traffic Class correspond au champ Type of Service dans l'en-tête IPv4. L'étiquette de flux Flow Label ressemble à Traffic Class et sert à faciliter le routage d'un flux homogène de paquets. Payload Length désigne la longueur de la charge utile, ou la taille du champ de données situé sous l'en-tête. La longueur de l'en-tête lui-même de 40 octets est fixe et n'est donc pas mentionnée ailleurs.
Le champ « prochain en-tête », Next Header, indique quel type d'en-tête aura le prochain paquet. C'est une fonctionnalité très utile qui fixe le type du prochain protocole de transport – TCP, UDP, etc., et qui sera très demandée dans les technologies de transmission de données à venir. Même si vous utilisez votre propre protocole, vous pourrez savoir quel protocole sera le suivant.
La limite maximale de sauts, ou Hop Limit, est analogue au TTL dans l'en-tête IPv4, c'est un mécanisme pour prévenir la boucle de routage. Ensuite, se trouvent les champs d'adresse source 128 bits et d'adresse de destination 128 bits. L'ensemble de l'en-tête mesure 40 octets. Comme je l'ai dit, IPv6 est beaucoup plus simple qu'IPv4 et beaucoup plus efficace pour prendre des décisions de routage par le routeur.
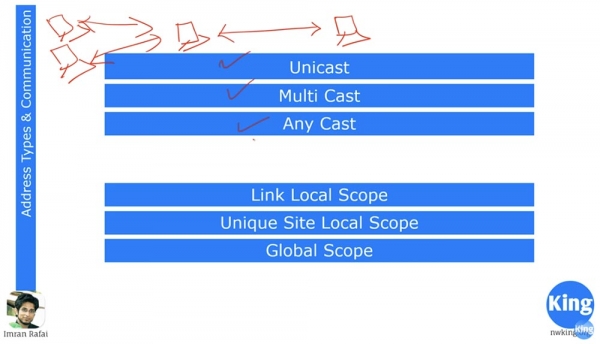
Examinons les types d'adresses IPv6. Nous savons qu'unicast est une transmission unidirectionnelle, où un appareil est directement lié à un autre, et les deux appareils peuvent uniquement communiquer entre eux. Le multicast représente une diffusion et signifie que plusieurs appareils peuvent simultanément se connecter à un seul appareil, qui peut à son tour maintenir une communication avec plusieurs dispositifs. Dans ce sens, le multicast ressemble à une station de radio, dont les signaux se répandent partout. Si vous souhaitez écouter une chaîne spécifique, vous devez régler votre radio sur une fréquence particulière. Si vous vous souvenez du tutoriel vidéo sur le protocole RIP, vous savez que ce protocole utilise le domaine de diffusion 255.255.255.255 pour envoyer des mises à jour, auquel toutes les sous-réseaux sont connectés. Mais seules les appareils utilisant le protocole RIP recevront ces mises à jour.
Un autre type de diffusion, qui n'était pas présent dans IPv4, est appelé Anycast. Il est utilisé lorsque vous avez de nombreux appareils partageant la même adresse IP, permettant d'envoyer des paquets au destinataire le plus proche dans un groupe de destinataires.
En ce qui concerne Internet, où nous avons des réseaux CDN, on peut citer le service YouTube comme exemple. Ce service est utilisé par de nombreuses personnes dans différentes parties du monde, mais cela ne signifie pas que tous se connectent directement au serveur de la société en Californie. Le service YouTube dispose de nombreux serveurs à travers le monde, par exemple, le serveur de mon YouTube indien est situé à Singapour. De même, le protocole IPv6 a un mécanisme intégré pour faciliter la transmission via la technologie CDN grâce à une architecture réseau géographiquement distribuée, c'est-à-dire qu'il utilise Anycast.
Comme vous l'avez remarqué, il manque encore un autre type de diffusion, le Broadcast, car le protocole IPv6 ne l'utilise pas. Cependant, le Multicast dans ce protocole agit de manière analogue au Broadcast dans IPv4, mais de manière plus efficace.
La sixième version du protocole utilise trois types d'adresses : Link Local, Unique Site Local et Global. Nous rappelons qu'avec IPv4, une interface a seulement une adresse IP. Supposons que nous ayons deux routeurs connectés entre eux, chaque interface de connexion n'aura qu'une seule adresse IP. En utilisant IPv6, chaque interface reçoit automatiquement une adresse IP de type Link Local. Ces adresses commencent par FE80::/64.
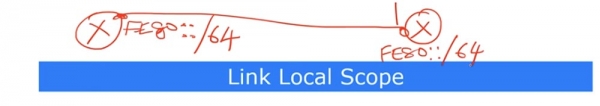
Ces adresses IP ne sont utilisées que pour des connexions locales. Les personnes travaillant avec Windows connaissent des adresses très similaires comme 169.254.X.X – ce sont des adresses configurées automatiquement par le protocole IPv4.
Si un ordinateur se connecte à un serveur DHCP pour obtenir une adresse IP, mais ne peut pas établir de connexion pour une raison quelconque, les appareils Microsoft disposent d'un mécanisme permettant à l'ordinateur de s'auto-attribuer une adresse IP. L'adresse sera alors quelque chose comme : 169.254.1.1. Une situation similaire se produira si nous avons un ordinateur, un switch et un routeur. Supposons que le routeur n'ait pas reçu d'adresse IP du serveur DHCP et se soit auto-attribué la même adresse IP 169.254.1.1. Ensuite, il enverra un ARP broadcast via le switch, demandant si un appareil réseau détient cette adresse. En réponse, l'ordinateur dira : « Oui, j'ai exactement la même adresse IP ! », après quoi le routeur s'auto-attribuera une nouvelle adresse aléatoire, par exemple, 169.254.10.10, et renverra à nouveau un ARP broadcast.
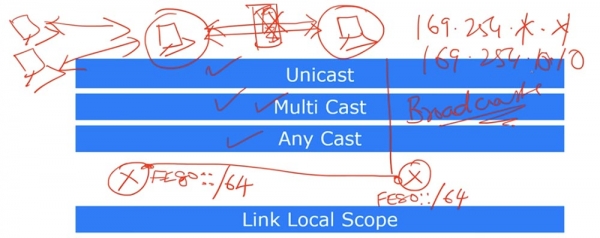
Si personne ne signale qu'il a la même adresse, il gardera l'adresse 169.254.10.10 pour lui. Ainsi, les appareils sur le réseau local peuvent ne pas utiliser de serveur DHCP, se servant du mécanisme d'attribution automatique d'adresses IP à eux-mêmes pour communiquer entre eux. Voilà ce qu'est la configuration automatique des adresses IP, que nous avons souvent rencontrée, mais jamais utilisée.
De la même manière, dans le protocole IPv6, il existe un mécanisme d'attribution d'adresses IP locales Link Local, commençant par FE80::. Le slash 64 signifie la séparation entre les adresses réseau et les adresses hôtes. Les premiers 64 représentent le réseau, et les seconds 64 le hôte.
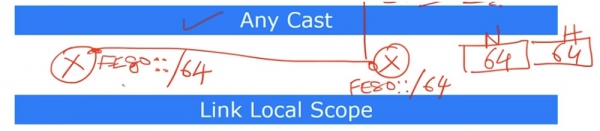
FE80:: signifie des adresses de type FE80.0.0.0/, où après la barre oblique se trouve la partie des adresses hôtes. Ces adresses ne sont pas identiques pour notre appareil et l'interface qui lui est connectée, et sont configurées automatiquement. La partie hôte utilise l'adresse MAC. Comme vous le savez, une adresse MAC est une adresse IP de 48 bits, composée de 6 blocs de 2 chiffres hexadécimaux. Ce système est utilisé par Microsoft, tandis que Cisco utilise 3 blocs de 4 chiffres hexadécimaux.
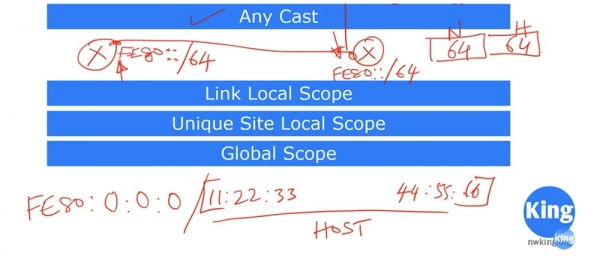
Dans notre exemple, nous allons utiliser la séquence Microsoft de type 11:22:33:44:55:66. Comment est attribuée l'adresse MAC d'un appareil ? Cette séquence de chiffres dans l'adresse hôte, représentant l'adresse MAC, est divisée en deux parties : à gauche se trouvent trois groupes 11:22:33, à droite trois groupes 44:55:66, et entre les deux est ajouté FF et FE. Ainsi, un bloc IP hôte de 64 bits est créé.
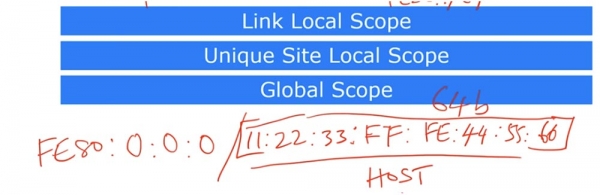
Comme vous le savez, la séquence de type 11:22:33:44:55:66 représente une adresse MAC, qui est unique pour chaque appareil. En ajoutant FF:FE entre les deux groupes de chiffres de l'adresse MAC, nous obtenons une adresse IP unique pour cet appareil. C'est ainsi qu'est créée une adresse IP de type Local Link, utilisée uniquement pour établir une communication entre voisins sans configuration spéciale et sans serveurs spécifiques. Cette adresse IP ne peut être utilisée que dans un seul segment de réseau et ne peut pas être utilisée pour des communications externes au-delà de ce segment.
Le type d'adresse suivant est le Unique Site Local Scope, qui correspond aux adresses IP privées du protocole IPv4 de type 10.0.0.0/8, 172.16.0.0/12 et 192.168.0.0/16. La raison pour laquelle on utilise des adresses IP privées internes et des adresses IP publiques externes est la technologie NAT, dont nous avons parlé dans les leçons précédentes. Le Unique Site Local Scope est une technologie qui crée des adresses IP internes. Vous pourriez dire : « Imran, tu as dit que chaque appareil peut avoir sa propre adresse IP, c'est pourquoi nous sommes passés à l'IPv6 », et vous auriez tout à fait raison. Mais certaines personnes préfèrent utiliser le concept d'adresses IP internes pour des raisons de sécurité. Dans ce cas, le NAT est utilisé comme un pare-feu, et les appareils externes ne peuvent pas se connecter librement aux appareils situés à l'intérieur du réseau, car ils ont des adresses IP locales qui ne sont pas accessibles depuis l'extérieur du réseau Internet. Cependant, le NAT crée de nombreux problèmes liés aux VPN, notamment pour le protocole ESP. Pour garantir la sécurité, le protocole IPv4 utilisait l'IPSec, mais le protocole IPv6 dispose d'un mécanisme de sécurité intégré, facilitant ainsi la communication entre les adresses IP internes et externes.
Pour cela, l'IPv6 dispose de deux types d'adresses différents : si les adresses Unique Local correspondent aux adresses IP internes de l'IPv4, les adresses Global correspondent aux adresses externes de l'IPv4. Beaucoup de gens préfèrent ne pas utiliser du tout les adresses de type Unique Local, certains ne peuvent pas s'en passer, ce qui en fait un sujet de débat constant. Je pense que vous obtiendrez beaucoup plus d'avantages en utilisant uniquement des adresses IP externes, cela concerne principalement la mobilité. Par exemple, mon appareil aura la même adresse IP, peu importe où je me trouve – à Bangalore ou à New York, je pourrai donc utiliser n'importe lequel de mes appareils à n'importe quel point du monde.
Comme je l'ai déjà dit, l'IPv6 dispose d'un mécanisme de sécurité intégré qui permet de créer un tunnel VPN sécurisé entre l'endroit où se trouve votre bureau et vos appareils. Auparavant, nous avions besoin d'un mécanisme externe pour créer un tel tunnel VPN, mais dans l'IPv6, il s'agit d'un mécanisme standard intégré.
Puisque nous avons discuté de nombreux sujets aujourd'hui, je vais interrompre notre leçon pour poursuivre la discussion sur la sixième version du protocole Internet IP dans la prochaine vidéo. Comme devoir, je vous demande d'étudier attentivement ce qu'est le système de numération hexadécimale, car pour comprendre l'IPv6, il est essentiel de comprendre la conversion entre le système binaire et le système hexadécimal, et vice versa. Par exemple, vous devez savoir que 1111=F, et ainsi de suite, consultez simplement Google pour clarifier cela. Dans la prochaine leçon vidéo, je vais essayer de pratiquer cette conversion avec vous. Je vous recommande de revoir la vidéo d'aujourd'hui plusieurs fois pour ne pas avoir de questions sur les sujets abordés.
Merci de rester avec nous. Aimez-vous nos articles ? Voulez-vous voir plus de contenus intéressants ? Soutenez-nous en passant une commande ou en recommandant à vos amis. 30% de réduction pour les utilisateurs de Habr sur un équivalent unique des serveurs d'entrée de gamme, conçu spécialement pour vous : (options disponibles avec RAID1 et RAID10, jusqu'à 24 cœurs et jusqu'à 40 Go DDR4).
Dell R730xd à moitié prix ? Uniquement chez nous aux Pays-Bas ! Dell R420 — 2x E5-2430 2.2GHz 6C 128Go DDR3 2x960Go SSD 1Gbps 100To — à partir de 99 $ ! Lisez sur
Source : habr.com
