

Aujourd'hui, nous allons étudier le PAT (Translation d'Adresse de Port), une technologie de translation d'adresses IP utilisant des ports, et le NAT (Translation d'Adresse Réseau), une technologie de conversion des adresses IP des paquets transitaires. Le PAT est un cas particulier du NAT. Nous examinerons trois sujets :
— adresses IP privées, ou internes (réseau local) et adresses IP publiques, ou externes ;
— NAT et PAT ;
— configuration du NAT / PAT.
Commençons par les adresses internes IP privées. Nous savons qu'elles se divisent en trois classes : A, B et C.
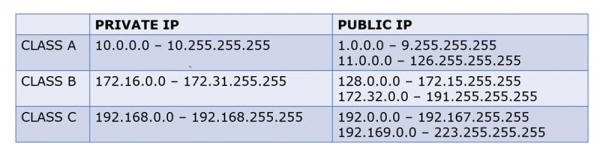
Les adresses internes de classe A occupent la plage des « dizaines » de 10.0.0.0 à 10.255.255.255, tandis que les externes occupent de 1.0.0.0 à 9.255.255.255 et de 11.0.0.0 à 126.255.255.255.
Les adresses internes de classe B occupent la plage de 172.16.0.0 à 172.31.255.255, tandis que les externes vont de 128.0.0.0 à 172.15.255.255 et de 172.32.0.0 à 191.255.255.255.
Les adresses internes de classe C occupent la plage de 192.168.0.0 à 192.168.255.255, tandis que les externes vont de 192.0.0.0 à 192.167.255.255 et de 192.169.0.0 à 223.255.255.255.
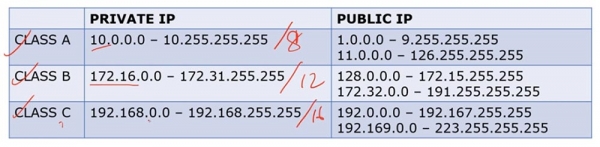
Les adresses de classe A sont des adresses /8, de classe B — /12 et de classe C — /16. Ainsi, les adresses IP externes et internes de différentes classes occupent des plages différentes.
Nous avons souvent discuté de la différence entre les adresses IP privées et publiques. En général, si nous avons un routeur et un groupe d'adresses IP internes, lorsque nous essayons de les faire sortir sur Internet, le routeur les convertit en adresses IP externes. Les adresses internes sont utilisées exclusivement dans des réseaux locaux, et non sur Internet.
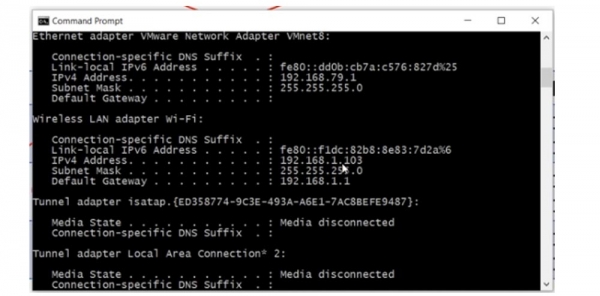
Si je consulte les paramètres réseau de mon ordinateur via la ligne de commande, je verrai mon adresse IP LAN interne 192.168.1.103.
Pour connaître mon adresse IP publique, je peux utiliser un service Internet tel que « Quelle est mon IP ? ». Comme vous le voyez, l'adresse externe de l'ordinateur 78.100.196.163 diffère de son adresse interne.
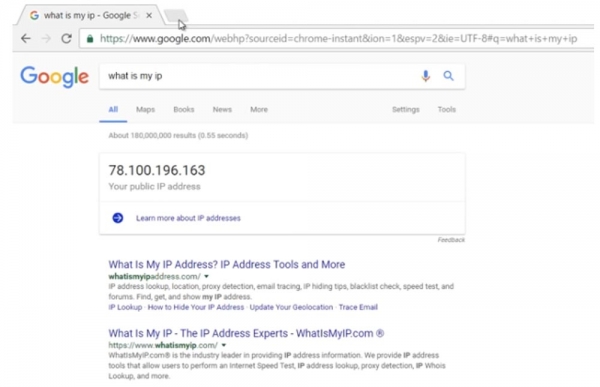
Dans tous les cas, mon ordinateur est visible sur Internet uniquement par son adresse IP externe. Ainsi, l'adresse interne de mon ordinateur est 192.168.1.103, et l'externe — 78.100.196.163. L'adresse interne n'est utilisée que pour la communication locale, et elle ne peut pas accéder à Internet, pour cela, vous avez besoin d'une adresse IP publique. Vous pouvez vous rappeler pourquoi cette distinction entre adresses privées et publiques a été faite en revisitant le tutoriel vidéo Jour 3.
Examinons ce qu'est le NAT. Il existe trois types de NAT : NAT statique, NAT dynamique et NAT « surcharge », ou PAT.
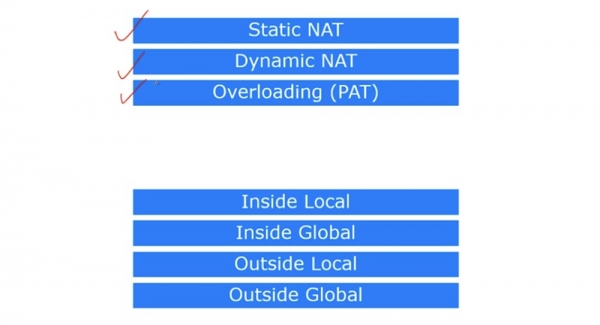
Chez Cisco, il existe 4 termes décrivant le NAT. Comme je l'ai dit, le NAT est un mécanisme de conversion des adresses internes en adresses externes. Si un appareil connecté à Internet reçoit un paquet d'un autre appareil du réseau local, il rejettera simplement ce paquet, car le format de l'adresse interne ne correspond pas au format des adresses utilisées dans le réseau mondial Internet. Par conséquent, l'appareil doit obtenir une adresse IP publique pour accéder à Internet.
Ainsi, le premier terme est l'Inside Local, qui désigne l'adresse IP de l'hôte dans le réseau interne local. En d'autres termes, c'est l'adresse source primaire de type 192.168.1.10. Le deuxième terme, Inside Global, est l'adresse IP de l'hôte local à partir de laquelle il est visible dans le réseau externe. Dans notre cas, c'est l'adresse IP du port externe du routeur 200.124.22.10.
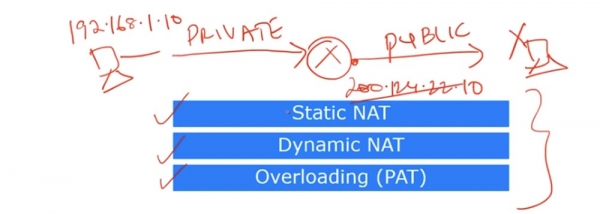
On peut dire que l'Inside Local est une adresse IP privée, tandis que l'Inside Global est une adresse IP publique. Rappelez-vous que le terme Inside est utilisé par rapport à la source du trafic, tandis qu'Outside est utilisé par rapport à la destination du trafic. L'Outside Local est l'adresse IP d'un hôte dans le réseau externe, telle qu'elle est visible pour le réseau interne. En termes simples, c'est l'adresse du destinataire, visible depuis le réseau interne. Un exemple de cette adresse est l'adresse IP 200.124.22.100 d'un appareil situé sur Internet.
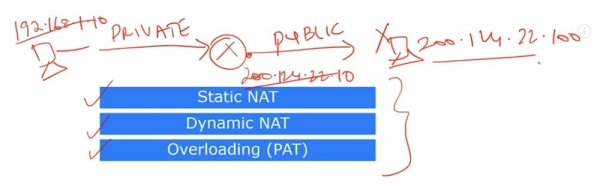
L'Outside Global est l'adresse IP d'un hôte qui est visible dans le réseau externe. Dans la plupart des cas, les adresses Outside Local et Outside Global se ressemblent, car même après la conversion, l'adresse IP de destination reste visible pour la source de la même manière qu'avant la conversion.
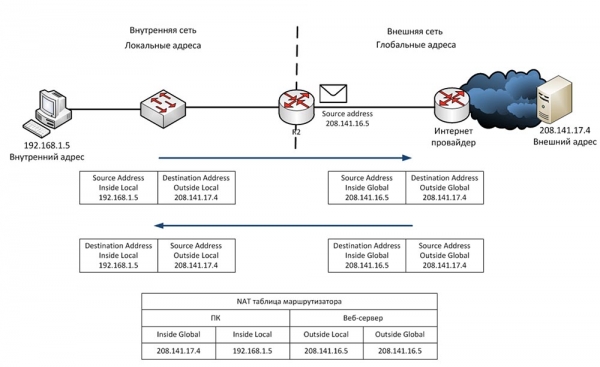
Considérons ce qu'est le NAT statique. Le NAT statique signifie une conversion univoque des adresses IP internes en adresses externes, ou une conversion « un à un ». Lorsque des appareils envoient du trafic vers Internet, leurs adresses internes Inside Local sont converties en adresses internes Inside Global.
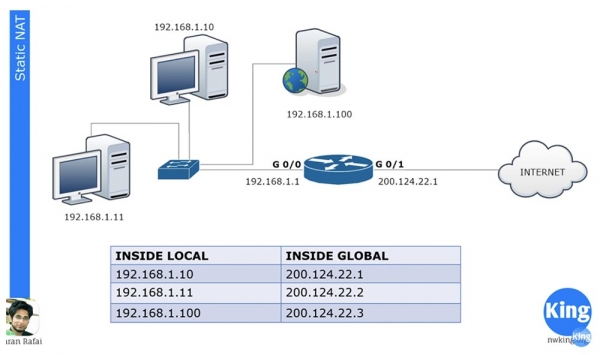
Dans notre réseau local, il y a 3 appareils, et lorsqu'ils s'apprêtent à sortir sur Internet, chacun d'eux reçoit sa propre adresse Inside Global. Ces adresses sont attribuées statiquement aux sources de trafic. Le principe du « un à un » signifie que si le réseau local contient 100 appareils, ils reçoivent 100 adresses externes.
Le NAT a été créé pour sauver Internet, où les adresses IP publiques commençaient à manquer. Grâce au NAT, de nombreuses entreprises et réseaux peuvent avoir une adresse IP externe commune, où les adresses locales des appareils sont converties lors de l'accès à Internet. On pourrait dire qu'il n'y a aucune économie d'adresses avec le NAT statique, puisque cent ordinateurs locaux se voient attribuer cent adresses externes, et vous auriez tout à fait raison. Cependant, le NAT statique présente tout de même plusieurs avantages.
Par exemple, nous avons un serveur avec une adresse IP interne de 192.168.1.100. Si un appareil de l'Internet souhaite établir une connexion avec lui, il ne pourra pas le faire en utilisant l'adresse interne, il devra utiliser l'adresse externe du serveur 200.124.22.3. Si le routeur est configuré avec un NAT statique, tout le trafic adressé à 200.124.22.3 est automatiquement redirigé vers 192.168.1.100. Cela permet un accès externe aux appareils du réseau local, dans ce cas, au serveur web de l'entreprise, ce qui peut être nécessaire dans certains cas.
Considérons le NAT dynamique. Il ressemble beaucoup au statique, mais n'attribue pas d'adresses externes permanentes à chaque appareil local. Par exemple, nous avons 3 appareils locaux et seulement 2 adresses externes. Si le deuxième appareil souhaite accéder à Internet, il se verra attribuer la première adresse IP libre. Si ensuite un serveur web souhaite se connecter, le routeur lui attribuera la deuxième adresse externe disponible. Si après cela le premier appareil veut accéder à l'extérieur, il n'y aura pas d'adresse IP disponible pour lui et le routeur rejettera son paquet.
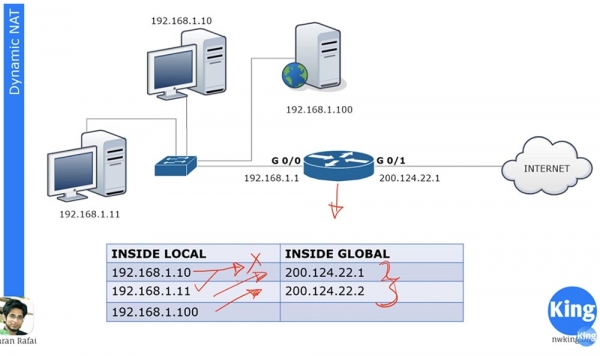
Nous pourrions avoir des centaines d'appareils avec des adresses IP internes, et chacun de ces appareils peut accéder à Internet. Mais comme nous n'avons pas d'attribution statique d'adresses externes, pas plus de 2 appareils sur cent pourront accéder simultanément à Internet, car nous n'avons que deux adresses externes attribuées dynamiquement.
Les dispositifs Cisco disposent d'un temps de transformation d'adresse fixe, par défaut de 24 heures. Ce temps peut être modifié à 1, 2, 3 ou 10 minutes, ou à tout autre temps souhaité. Une fois ce temps écoulé, les adresses externes sont libérées et automatiquement retournées dans le pool d'adresses. Si, à ce moment-là, le premier appareil souhaite accéder à Internet et qu'une adresse externe est disponible, il l'obtient. Le routeur contient une table NAT qui se met à jour dynamiquement, et tant que le temps de transformation n'est pas écoulé, l'adresse attribuée est conservée pour l'appareil. En d'autres termes, le NAT dynamique fonctionne sur le principe suivant : « premier arrivé, premier servi ».
Examinons ce qu'est un NAT surchargé, ou PAT. C'est le type de NAT le plus répandu. Dans votre réseau domestique, il peut y avoir de nombreux dispositifs – PC, smartphone, ordinateur portable, tablette, et tous se connectent à un routeur qui a une seule adresse IP externe. Ainsi, le PAT permet à de nombreux dispositifs avec des adresses IP internes de se connecter à Internet simultanément sous une seule adresse IP externe. Cela est possible grâce au fait que chaque adresse IP privée, interne, utilise un certain numéro de port lors de la session de communication.
Supposons que nous disposions d'une adresse publique 200.124.22.1 et de nombreux dispositifs locaux. Ainsi, lors de l'accès à Internet, tous ces hôtes obtiendront la même adresse 200.124.22.1. La seule chose qui les distinguera est le numéro de port.
Si vous vous souvenez de la discussion sur le niveau de transport, vous savez que le niveau de transport contient des numéros de port, le numéro de port source étant un nombre aléatoire.
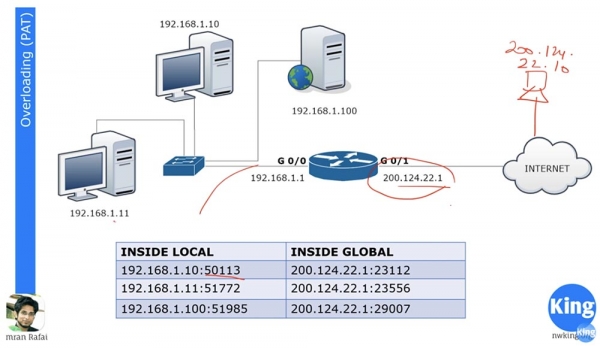
Supposons qu'il existe un hôte sur le réseau externe avec l'adresse IP 200.124.22.10, qui est connecté à Internet. Si l'ordinateur 192.168.1.11 souhaite se connecter à l'ordinateur 200.124.22.10, il créera un port source aléatoire 51772. Dans ce cas, le port de destination de l'ordinateur sur le réseau externe sera 80.
Lorsque le routeur recevra le paquet de l'ordinateur local destiné au réseau externe, il traduira son adresse locale Inside Local en adresse Inside Global 200.124.22.1 et attribuera au port le numéro 23556. Le paquet atteindra l'ordinateur 200.124.22.10, et celui-ci devra renvoyer une réponse selon la procédure de poignée de main, avec comme destination l'adresse 200.124.22.1 et le port 23556.
Le routeur dispose d'une table de traduction NAT. Ainsi, lorsqu'il reçoit un paquet d'un ordinateur externe, il va identifier l'adresse Inside Local correspondant à l'adresse Inside Global, comme 192.168.1.11:51772, et lui transmettre le paquet. À partir de ce moment, la connexion entre les deux ordinateurs peut être considérée comme établie.
En même temps, vous pouvez avoir des centaines d'appareils utilisant la même adresse 200.124.22.1 pour communiquer, mais avec des numéros de ports différents, ce qui leur permet de sortir tous simultanément sur Internet. C'est pourquoi le PAT est une méthode de traduction si populaire.
Examinons la configuration de NAT statique. Pour toute réseau, il est d'abord nécessaire de définir les interfaces d'entrée et de sortie. Le schéma montre le routeur qui transmet le trafic du port G0/0 au port G0/1, c'est-à-dire de l'intérieur vers l'extérieur. Ainsi, nous avons une interface d'entrée 192.168.1.1 et une interface de sortie 200.124.22.1.
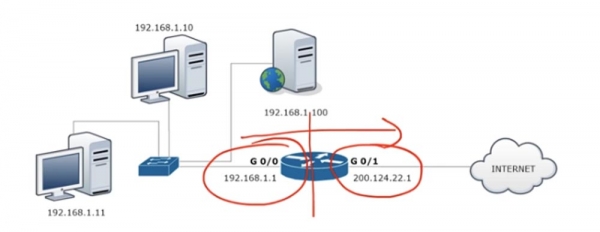
Pour configurer le NAT, nous nous rendons à l'interface G0/0 et spécifions les paramètres ip address 192.168.1.1 255.255.255.0 et indiquons que cette interface est l'interface d'entrée en utilisant la commande ip nat inside.
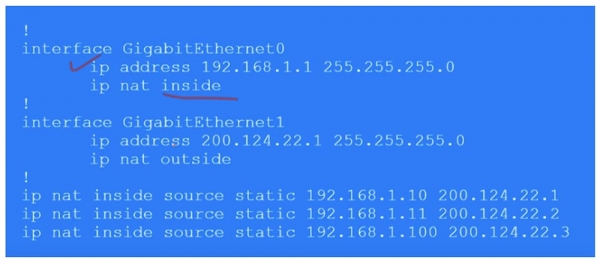
De la même manière, nous configurons le NAT sur l'interface de sortie G0/1, en spécifiant l'adresse ip 200.124.22.1, le masque de sous-réseau 255.255.255.0 et ip nat outside. Rappelez-vous que la transformation de NAT dynamique se fait toujours de l'interface d'entrée vers l'interface de sortie, de inside vers outside. Évidemment, pour le NAT dynamique, la réponse revient à l'interface d'entrée par l'interface de sortie, mais au lancement du trafic, c'est la direction in-out qui s'active. En ce qui concerne le NAT statique, l'initiation du trafic peut se faire dans n'importe quelle direction – in-out ou out-in.
Ensuite, nous devons établir une table de NAT statique, où chaque adresse locale est associée à une adresse globale distincte. Dans notre cas, il y a 3 appareils, donc la table comptera 3 entrées, avec l'adresse IP Inside Local de la source convertie en adresse Inside Global : ip nat inside static 192.168.1.10 200.124.22.1.
Ainsi, dans le NAT statique, vous saisissez manuellement la conversion pour chaque adresse d'hôte local. Maintenant, je vais passer à Packet Tracer et réaliser les configurations décrites ci-dessus.
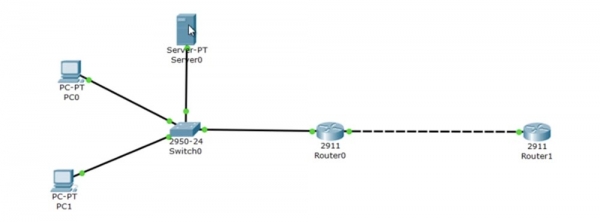
En haut, nous avons le serveur 192.168.1.100, en dessous se trouve l'ordinateur 192.168.1.10 et tout en bas, l'ordinateur 192.168.1.11. Le port G0/0 du routeur Router0 a l'adresse IP 192.168.1.1, tandis que le port G0/1 a 200.124.22.1. Dans le « nuage » représentant Internet, j'ai placé Router1, auquel j'ai attribué l'adresse IP 200.124.22.10.
Je vais dans les paramètres de Router1 et tape la commande debug ip icmp. Maintenant, dès que le ping atteint cet appareil, un message de débogage apparaîtra dans la fenêtre de configuration, indiquant de quel paquet il s'agit.
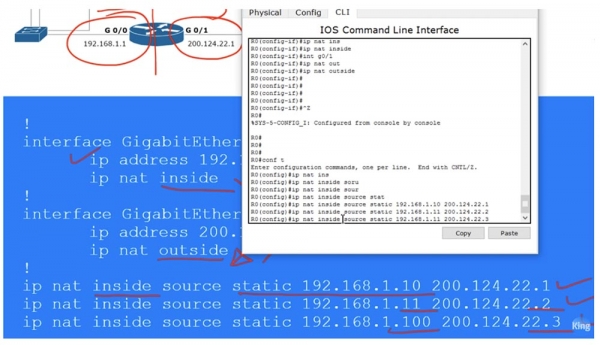
Commençons à configurer le routeur Router0. Je passe en mode de configuration globale et appelle l'interface G0/0. Ensuite, j'entre la commande ip nat inside, puis je passe à l'interface g0/1 et entre la commande ip nat outside. Ainsi, j'ai défini les interfaces d'entrée et de sortie du routeur. Maintenant, je dois configurer manuellement les adresses IP, c'est-à-dire transférer les lignes du tableau précédent dans les paramètres :
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
Maintenant, je vais pinger Router1 depuis chacun de nos appareils et voir quelles adresses IP le ping reçu indiquera. Pour cela, je place la fenêtre CLI du routeur R1 sur la partie droite de l'écran afin de voir les messages de débogage. Ensuite, je vais dans le terminal de commande de PC0 et je ping l'adresse 200.124.22.10. Après cela, un message apparaît indiquant que le ping a été reçu depuis l'adresse IP 200.124.22.1. Cela signifie que l'adresse IP de l'ordinateur local 192.168.1.10 a été transformée en adresse globale 200.124.22.1.
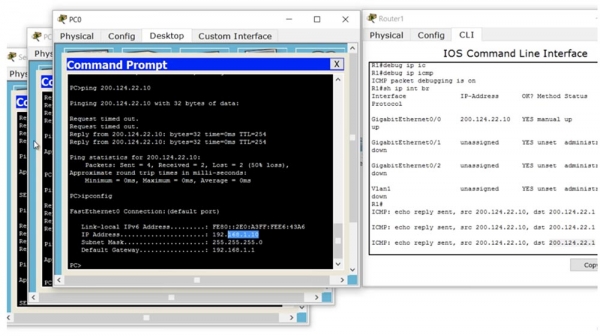
Je fais la même chose avec l'ordinateur local suivant et je vois que son adresse a été transformée en 200.124.22.2. Ensuite, j'envoie un ping depuis le serveur et je vois l'adresse 200.124.22.3.
Ainsi, lorsque le trafic d'un appareil du réseau local atteint le routeur sur lequel NAT statique est configuré, le routeur transforme l'adresse IP locale en adresse globale conformément au tableau et envoie le trafic vers le réseau externe. Pour vérifier le tableau NAT, j'entre la commande show ip nat translations.
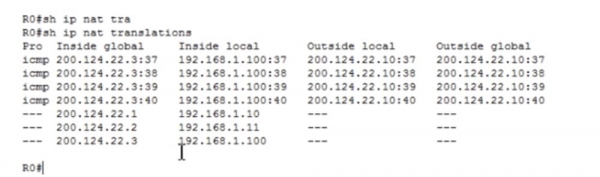
Nous pouvons maintenant examiner toutes les transformations que réalise le routeur. Dans la première colonne Inside Global se trouve l'adresse de l'appareil avant la translation, c'est-à-dire l'adresse sous laquelle l'appareil est visible depuis le réseau externe. Ensuite, il y a l'adresse Inside Local, c'est-à-dire l'adresse de l'appareil dans le réseau local. La troisième colonne montre l'adresse Outside Local, et la quatrième l'adresse Outside Global, ces deux adresses étant identiques, car nous ne soumettons pas l'adresse IP de destination à une transformation. Comme vous pouvez le voir, après quelques secondes, le tableau s'est vidé, car Packet Tracer a un court délai d'attente pour le ping.
Je peux pinger, depuis le routeur R1, le serveur à l'adresse 200.124.22.3, et si je retourne aux paramètres du routeur, je peux voir que le tableau s'est de nouveau rempli de quatre lignes de ping avec l'adresse de destination transformée 192.168.1.100.
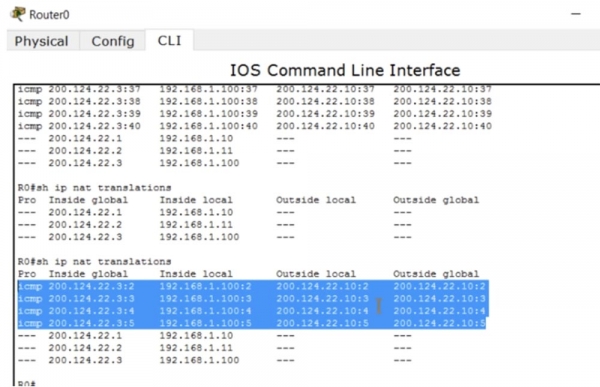
Comme je l'ai déjà mentionné, même si le délai de translation s'est écoulé, lors de l'initiation du trafic depuis une source externe, le mécanisme NAT s'active automatiquement. Cela se produit uniquement lors de l'utilisation de NAT statique.
Voyons maintenant comment fonctionne le NAT dynamique. Dans notre exemple, il y a 2 adresses publiques pour trois dispositifs du réseau local, mais il peut y avoir des dizaines et des centaines de ces hôtes privés. Cependant, seulement 2 dispositifs peuvent accéder à Internet en même temps. Examinons en quoi consiste, en plus de cela, la différence entre le NAT statique et le NAT dynamique.
Comme dans le cas précédent, il faut d'abord définir les interfaces d'entrée et de sortie du routeur. Ensuite, nous créons une sorte de liste d'accès, mais il ne s'agit pas de l'ACL dont nous avons parlé lors de la leçon précédente. Cette liste d'accès est utilisée pour identifier le trafic que nous souhaitons transformer. Un nouveau terme apparaît, "traffic intéressant". C'est le trafic qui vous intéresse pour une raison quelconque, et lorsque ce trafic correspond aux conditions de la liste d'accès, il est soumis à la NAT et transformé. Ce terme est applicable au trafic dans de nombreux cas, par exemple pour les VPN où l'on appelle "intéressant" le trafic que l'on souhaite faire passer à travers le tunnel VPN.
Nous devons créer une ACL qui identifie le trafic intéressant, dans notre cas, c'est le trafic de l'ensemble du réseau 192.168.1.0, accompagné du masque inverse 0.0.0.255.
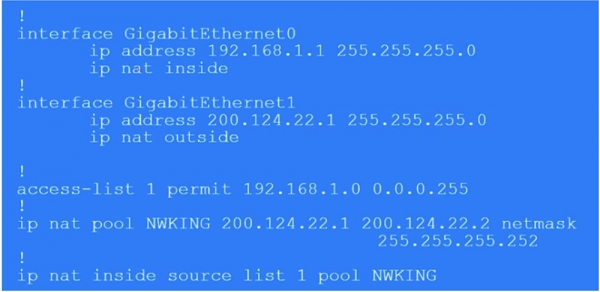
Ensuite, nous devons créer un pool NAT, pour cela nous utilisons la commande ip nat pool et indiquons le pool d'adresses IP 200.124.22.1 200.124.22.2. Cela signifie que nous fournissons uniquement deux adresses IP externes. Ensuite, dans la commande, nous utilisons le mot-clé netmask et insérons le masque de sous-réseau 255.255.255.252. Le dernier octet du masque est égal à (255 - nombre d'adresses dans le pool - 1), donc si vous avez 254 adresses dans le pool, le masque de sous-réseau sera 255.255.255.0. C'est un paramètre très important, donc lors de la configuration du NAT dynamique, veillez à entrer correctement la valeur du netmask.
Ensuite, nous utilisons la commande qui active le mécanisme NAT : ip nat inside source list 1 pool NWKING, où NWKING est le nom du pool, et list 1 signifie la liste d'accès ACL numéro 1. Rappelez-vous — pour que cette commande fonctionne, il est d'abord nécessaire de créer un pool d'adresses dynamiques et une liste d'accès.
Ainsi, dans nos conditions, le premier appareil désirant accéder à Internet pourra le faire, le second appareil également, mais le troisième devra attendre qu'une des adresses du pool se libère. La configuration du NAT dynamique se compose de 4 étapes : définir l'interface d'entrée et de sortie, définir le trafic « intéressant », créer le pool NAT et procéder à la configuration.
Nous allons maintenant passer à Packet Tracer et essayer de configurer le NAT dynamique. D'abord, nous devons supprimer les configurations NAT statiques, pour cela nous entrons successivement les commandes :
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
Ensuite, je crée la liste d'accès List 1 pour l'ensemble du réseau avec la commande access-list 1 permit 192.168.1.0 0.0.0.255 et je forme le pool NAT avec la commande ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252. Dans cette commande, j'ai indiqué le nom du pool, les adresses qui y sont incluses et le masque de réseau.
Ensuite, je spécifie quel type de NAT – interne ou externe – et la source d'où le NAT doit puiser ses informations, dans notre cas c'est list, via la commande ip nat inside source list 1. Après cela, le système demandera s'il faut un pool complet ou une interface spécifique. Je choisis le pool parce que nous avons plus d'une adresse externe. Si vous choisissez l'interface, vous devrez spécifier le port avec une adresse IP spécifique. Finalement, la commande ressemblera à ceci : ip nat inside source list 1 pool NWKING. Actuellement, ce pool contient deux adresses 200.124.22.1 et 200.124.22.2, mais vous pouvez facilement les modifier ou en ajouter de nouvelles qui ne sont pas liées à une interface spécifique.
Vous devez vous assurer que votre table de routage est mise à jour de sorte que n'importe laquelle de ces adresses IP dans le pool soit dirigée vers cet appareil, sinon vous ne recevrez pas le trafic de retour. Pour vérifier le bon fonctionnement des réglages, nous allons répéter la procédure de ping du routeur cloud que nous avons effectuée pour le NAT statique. J'ouvrirai la fenêtre du routeur Router 1 afin de voir les messages du mode de débogage, et je ferai un ping depuis chacun des 3 appareils.
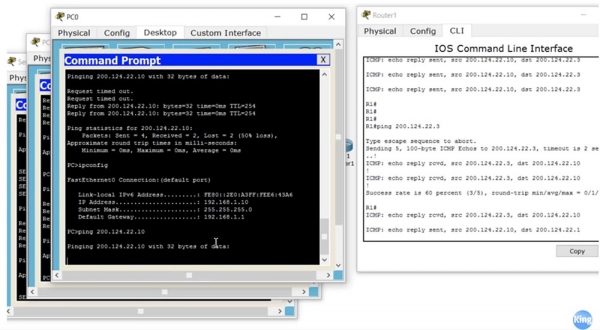
Nous constatons que toutes les adresses sources des paquets ping correspondent aux réglages. Cependant, le ping depuis l'ordinateur PC0 ne passe pas, car il lui manquait une adresse externe libre. Si nous regardons les réglages du routeur Router 1, nous pouvons voir que les adresses du pool 200.124.22.1 et 200.124.22.2 sont actuellement utilisées. Je désactive maintenant la traduction, et vous verrez les lignes disparaître une par une. Je relance le ping depuis l'ordinateur PC0, et comme vous pouvez le voir, ça fonctionne maintenant, car il a pu obtenir l'adresse externe libérée 200.124.22.1.
Comment peut-on vider la table NAT et annuler la transformation d'adresses définie ? Nous allons dans les réglages du routeur Router0 et entrons la commande clear ip nat translation * avec un « astérisque » à la fin de la ligne. Si nous regardons maintenant l'état de la transformation avec la commande show ip nat translation, le système nous renverra une ligne vide.
Pour afficher les statistiques NAT, on utilise la commande show ip nat statistics.
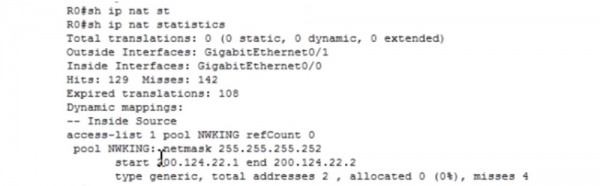
C'est une commande très utile qui permet de connaître le nombre total de transformations NAT/PAT dynamiques, statiques et étendues. Vous constaterez qu'il est égal à 0, car nous avons effacé les données de translation avec la commande précédente. Les interfaces d'entrée et de sortie, ainsi que le nombre de réussites et d'échecs de transformations hits et misses (le nombre d'échecs est lié à l'absence d'une adresse externe libre pour l'hôte interne), le nom de la liste d'accès et du pool sont affichés ici.
Nous allons maintenant passer au type de transformation d'adresses IP le plus populaire : le NAT étendu, ou PAT. Pour configurer le PAT, il faut réaliser les mêmes étapes que pour la configuration du NAT dynamique : définir les interfaces d'entrée et de sortie du routeur, identifier le trafic « intéressant », créer un pool NAT et configurer le PAT. Nous pouvons créer un pool de plusieurs adresses, comme dans le cas précédent, mais cela n'est pas nécessaire, car dans le PAT, la même adresse externe est utilisée tout le temps. La différence entre la configuration du NAT dynamique et du PAT réside uniquement dans le mot-clé overload, qui termine la dernière commande de configuration. Une fois ce mot saisit, le NAT dynamique se transforme automatiquement en PAT.
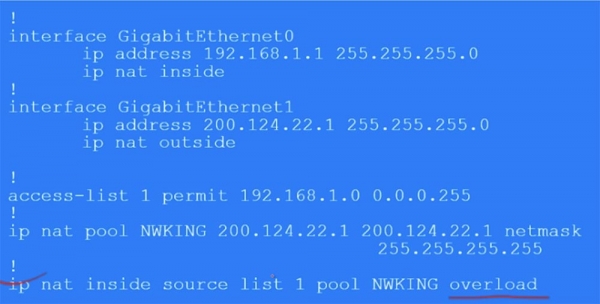
De plus, vous utilisez uniquement une adresse dans le pool NWKING, par exemple, 200.124.22.1, mais vous la spécifiez deux fois comme adresse externe de début et de fin avec un masque de sous-réseau de 255.255.255.0. Il serait plus simple d'utiliser, au lieu de la ligne ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0, le paramètre source interface et une adresse fixe de 200.124.22.1 pour l'interface G0/1. Dans ce cas, toutes les adresses locales seront transformées en cette adresse IP lorsque vous sortez sur Internet.
Dans le pool, vous pouvez également utiliser n'importe quelle autre adresse IP, pas nécessairement liée à une interface physique spécifique. Cependant, dans ce cas, vous devez vous assurer que tous les routeurs du réseau peuvent diriger le trafic de réponse vers le périphérique que vous avez choisi. Un inconvénient du NAT est qu'il ne peut pas être utilisé pour le routage traversant, car tant que le paquet de retour ne parvient pas au périphérique local, son adresse IP NAT dynamique peut avoir changé. Autrement dit, vous devez vous assurer que l'adresse IP choisie restera disponible pendant toute la durée de la session de communication.
Examinons cela à travers Packet Tracer. Tout d'abord, je dois supprimer le NAT dynamique avec la commande no Ip nat inside source list 1 NWKING et supprimer le pool NAT avec la commande no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252.
Ensuite, je dois créer un pool PAT avec la commande Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 255.255.255.255. Cette fois, j'utilise une adresse IP qui n'appartient pas à un appareil physique, car l'appareil physique a l'adresse 200.124.22.1, et je veux utiliser 200.124.22.2. Dans notre cas, cela fonctionne, car nous avons un réseau local.
Ensuite, je configure le PAT avec la commande Ip nat inside source list 1 pool NWKING overload. Après avoir entré cette commande, la conversion d'adresses PAT est activée. Pour vérifier la configuration, je vais sur nos appareils, le serveur et deux ordinateurs, et j'effectue un ping depuis l'ordinateur PC0 vers le Routeur1 à l'adresse 200.124.22.10. Dans la fenêtre de configuration du routeur, on peut voir les lignes de débogage qui montrent que la source du ping, comme nous nous y attendions, est l'adresse IP 200.124.22.2. C'est également de cette adresse que provient le ping envoyé par l'ordinateur PC1 et le serveur Server0.
Voyons ce qui se passe dans la table de conversion du routeur Router0. Vous pouvez voir que toutes les conversions sont réussies, à chaque appareil est attribué son propre port, et toutes les adresses locales sont reliées au Router1 via l'adresse IP du pool 200.124.22.2.
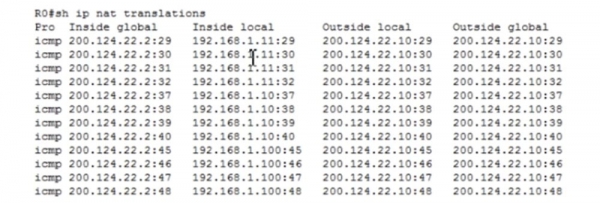
J'utilise la commande show ip nat statistics pour voir les statistiques du PAT.
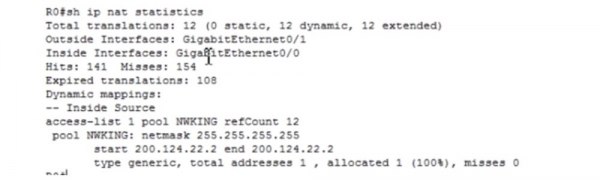
Nous voyons que le nombre total de conversions, ou de traductions d'adresses, est de 12, nous voyons les caractéristiques du pool et d'autres informations.
Je vais maintenant faire autre chose — entrer la commande Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload. Si après cela je ping le routeur depuis l'ordinateur PC0, on voit que le paquet est arrivé de l'adresse 200.124.22.1, c'est-à-dire de l'interface physique ! C'est une méthode plus simple : si vous ne souhaitez pas créer de pool, ce qui se produit le plus souvent avec les routeurs domestiques, vous pouvez utiliser l'adresse IP de l'interface physique du routeur comme adresse NAT externe. C'est ainsi que se produit généralement la conversion de l'adresse de votre hôte privé pour le réseau public.
Aujourd'hui, nous avons étudié un sujet très important, il est donc nécessaire que vous vous exerçiez. Utilisez Packet Tracer pour tester vos connaissances théoriques en résolvant des problèmes pratiques de configuration NAT et PAT. Nous avons terminé l'étude du thème ICND1 — le premier examen du cours CCNA, donc la prochaine vidéo que je vais réaliser sera probablement consacrée à un récapitulatif.
Merci de rester avec nous. Aimez-vous nos articles ? Voulez-vous voir plus de contenus intéressants ? Soutenez-nous en passant une commande ou en recommandant à vos amis. 30% de réduction pour les utilisateurs de Habr sur un équivalent unique des serveurs d'entrée de gamme, conçu spécialement pour vous : (options disponibles avec RAID1 et RAID10, jusqu'à 24 cœurs et jusqu'à 40 Go DDR4).
Dell R730xd à moitié prix ? Uniquement chez nous aux Pays-Bas ! Dell R420 — 2x E5-2430 2.2GHz 6C 128Go DDR3 2x960Go SSD 1Gbps 100To — à partir de 99 $ ! Lisez sur
Source : habr.com
