

Bonjour à tous ! Cet article sera dédié à un aperçu des fonctionnalités VPN du produit Sophos XG Firewall. Dans le précédent nous avons examiné comment obtenir gratuitement cette solution de protection pour le réseau domestique avec une licence complète. Aujourd'hui, nous allons parler des fonctionnalités VPN intégrées dans Sophos XG. J'essaierai d'expliquer ce que ce produit peut faire, et je fournirai des exemples de configuration de VPN IPSec Site-to-Site et VPN SSL utilisateur. Alors, commençons l'examen.
Tout d'abord, examinons le tableau des licences :
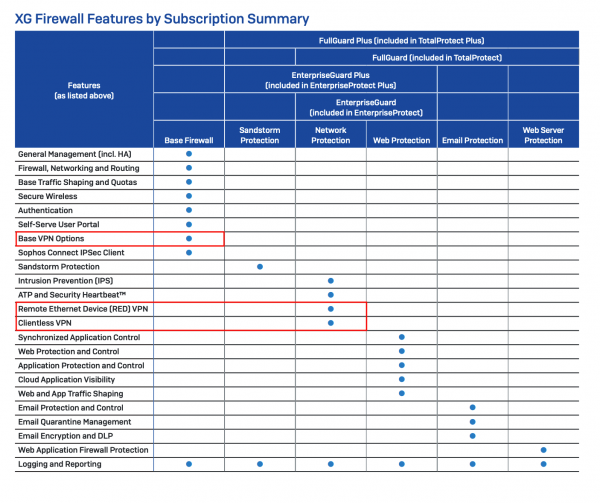
Pour en savoir plus sur la licence de Sophos XG Firewall, vous pouvez lire ici :
Mais dans cet article, nous nous intéresserons uniquement aux points mis en évidence en rouge.
La fonctionnalité principale du VPN est incluse dans la licence de base et ne doit être achetée qu'une seule fois. Il s'agit d'une licence à vie qui ne nécessite pas de renouvellement. Le module Base VPN Options contient :
Site-à-Site :
- SSL VPN
- VPN IPSec
Accès à distance (VPN client) :
- SSL VPN
- VPN Clientless IPSec (avec application utilisateur gratuite)
- L2TP
- PPTP
Comme nous le voyons, tous les protocoles et types de connexions VPN populaires sont pris en charge.
De plus, dans Sophos XG Firewall, il existe deux autres types de connexions VPN qui ne sont pas inclus dans l'abonnement de base. Ce sont le VPN RED et le VPN HTML5. Ces connexions VPN sont incluses dans l'abonnement Network Protection, ce qui signifie que pour utiliser ces types, il est nécessaire d'avoir un abonnement actif qui inclut également les fonctionnalités de protection du réseau - modules IPS et ATP.
Le VPN RED est un VPN L2 propriétaire de la société Sophos. Ce type de connexion VPN présente plusieurs avantages par rapport à Site-à-Site SSL ou IPSec lors de la configuration VPN entre deux XG. Contrairement à IPSec, le tunnel RED crée une interface virtuelle à chaque extrémité du tunnel, ce qui aide à résoudre les problèmes de dépannage, et contrairement à SSL, cette interface virtuelle est entièrement configurable. L'administrateur a un contrôle total sur le sous-réseau à l'intérieur du tunnel RED, ce qui facilite la résolution des problèmes de routage et les conflits de sous-réseaux.
Le VPN HTML5 ou VPN Clientless - un type spécifique de VPN permettant de rediriger des services via HTML5 directement dans le navigateur. Les types de services qui peuvent être configurés :
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- serveurs SMB
Cependant, il convient de noter que ce type de VPN est utilisé uniquement dans des cas particuliers et qu'il est recommandé, si possible, d'utiliser les types de VPN figurant dans les listes ci-dessus.
Pratique
Voyons pratiquement comment configurer plusieurs de ces types de tunnels, à savoir : Site-à-Site IPSec et VPN SSL Accès à distance.
VPN IPSec Site-à-Site
Commençons par configurer un tunnel VPN IPSec Site-to-Site entre deux pare-feu Sophos XG. En arrière-plan, strongSwan est utilisé, ce qui permet de se connecter à n'importe quel routeur prenant en charge l'IPSec.
Nous pouvons utiliser l'assistant de configuration pratique et rapide, mais nous allons suivre une approche générale, afin que cette instruction puisse être appliquée pour intégrer Sophos XG avec n'importe quel équipement compatible IPSec.
Ouvrons la fenêtre des paramètres de politique :
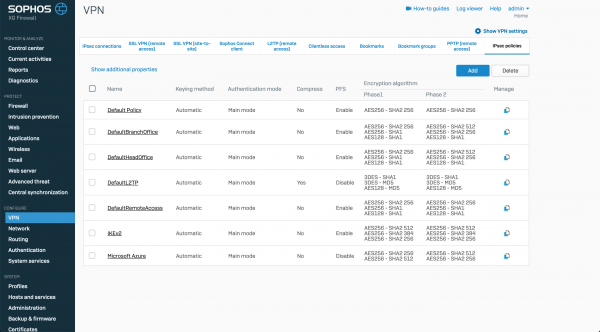
Comme nous le voyons, il existe déjà des réglages préétablis, mais nous allons créer le nôtre.
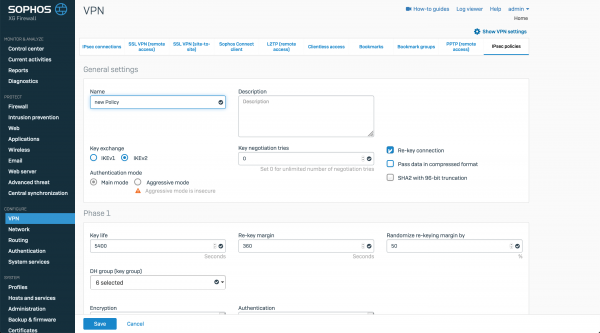
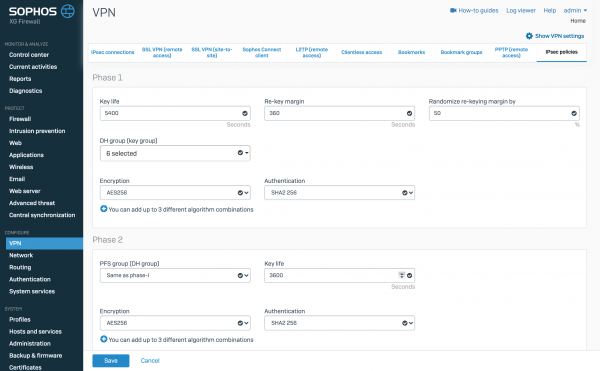
Nous configurerons les paramètres de cryptage pour la première et la deuxième phase et enregistrerons la politique. De la même manière, nous effectuerons ces actions sur le deuxième Sophos XG et passerons à la configuration du tunnel IPSec lui-même.
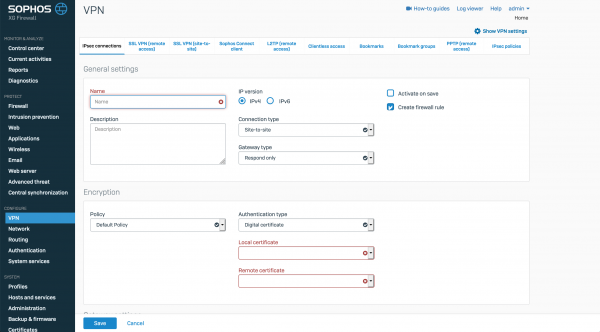
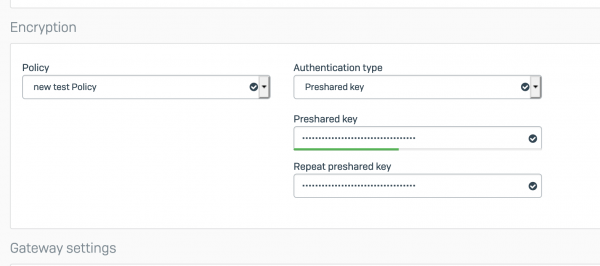
Nous entrons un nom, le mode de fonctionnement et configurons les paramètres de cryptage. Par exemple, nous allons utiliser une clé prépartagée.
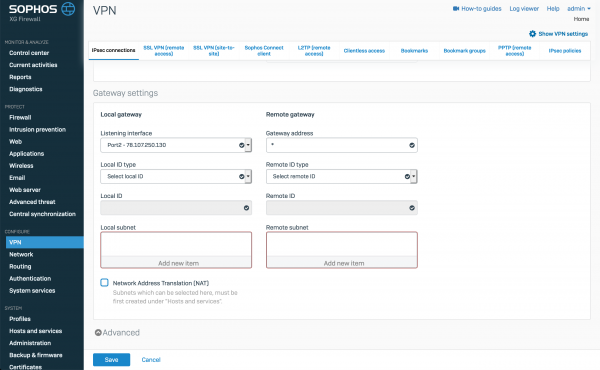
et spécifierons les sous-réseaux locaux et distants.
Notre connexion est créée.
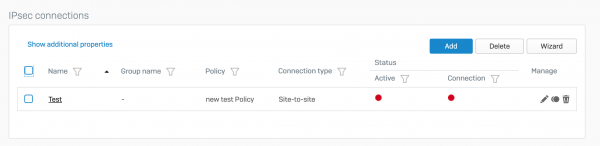
Nous effectuerons les mêmes réglages sur le deuxième Sophos XG, à l'exception du mode de fonctionnement, où nous sélectionnerons Initier la connexion.
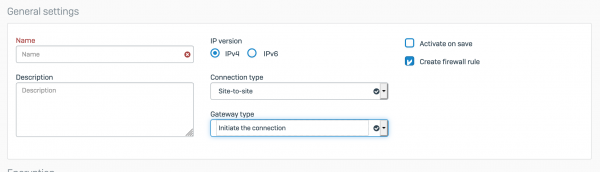
Maintenant, nous avons deux tunnels configurés. Ensuite, nous devons les activer et les lancer. C'est très simple, il suffit de cliquer sur le cercle rouge sous le mot Actif pour l'activer et sur le cercle rouge sous Connexion pour établir la connexion.
Si nous voyons cette image :
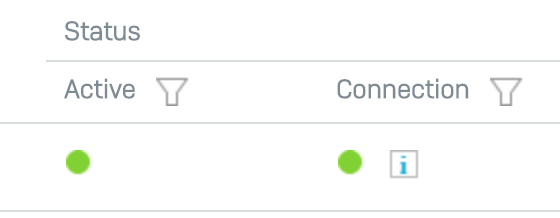
Cela signifie que notre tunnel fonctionne correctement. Si le deuxième indicateur est rouge ou jaune, cela signifie que quelque chose a été mal configuré dans les politiques de cryptage ou les sous-réseaux locaux et distants. Rappelons que les réglages doivent être miroirs.
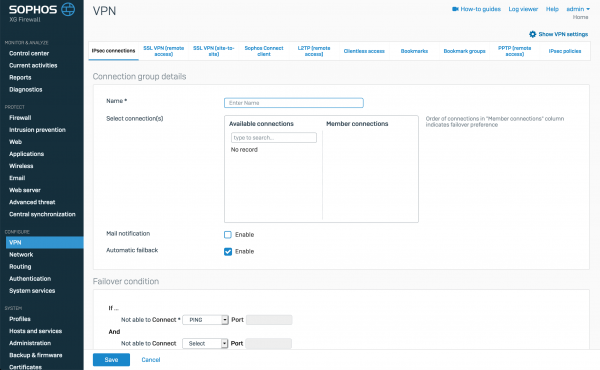
Je tiens à souligner qu'il est possible de créer des groupes de basculement à partir des tunnels IPSec pour assurer la continuité de service :
Accès à distance VPN SSL
Passons à l'accès à distance VPN SSL pour les utilisateurs. En arrière-plan, le standard OpenVPN est utilisé. Cela permet aux utilisateurs de se connecter via n'importe quel client prenant en charge les fichiers de configuration .ovpn (comme le client de connexion standard).
Pour commencer, il faut configurer les politiques du serveur OpenVPN :
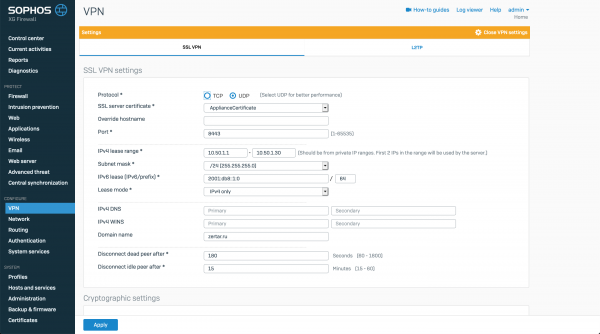
Spécifier le transport pour la connexion, configurer le port, le plage d'adresses IP pour les utilisateurs distants.
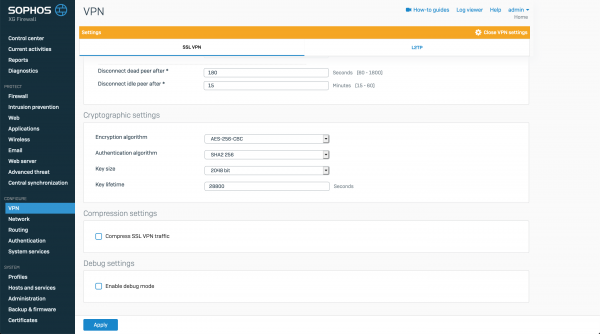
Nous pouvons également spécifier les paramètres de cryptage.
Après avoir configuré le serveur, nous procéderons à la configuration des connexions clients.
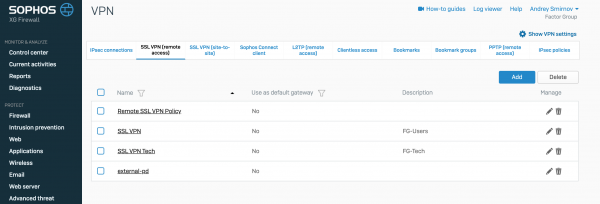
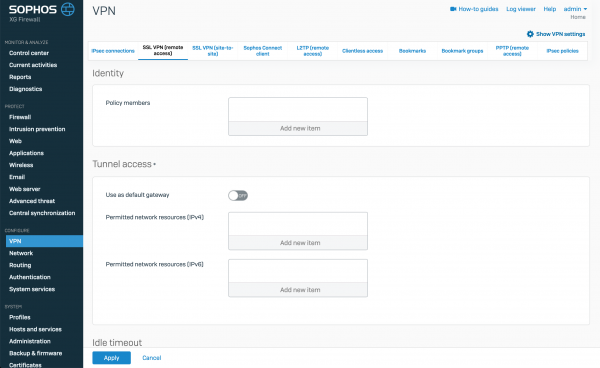
Chaque règle de connexion au SSL VPN est créée pour un groupe ou pour un utilisateur individuel. Chaque utilisateur ne peut avoir qu'une seule politique de connexion. Parmi les paramètres intéressants, pour chaque règle, il est possible de spécifier soit des utilisateurs individuels qui utiliseront cette configuration, soit un groupe depuis l'AD. On peut cocher une case pour encapsuler tout le trafic dans un tunnel VPN ou indiquer les adresses IP, sous-réseaux ou noms FQDN disponibles pour les utilisateurs. Sur la base de ces politiques, un profil .ovpn avec les paramètres pour le client sera automatiquement créé.
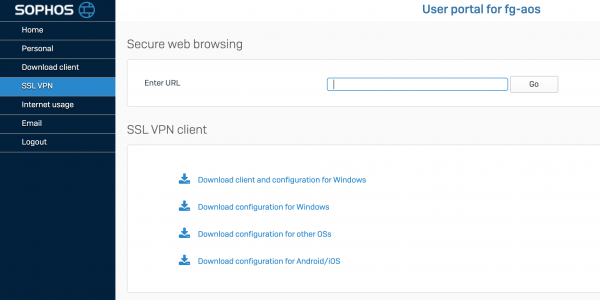
En utilisant le portail utilisateur, l'utilisateur peut télécharger à la fois un fichier .ovpn avec les paramètres pour le client VPN, ainsi qu'un fichier d'installation du client VPN contenant le fichier de configuration intégré.
Conclusion
Dans cet article, nous avons brièvement examiné les fonctionnalités du VPN dans le produit Sophos XG Firewall. Nous avons vu comment configurer un VPN IPSec et un VPN SSL. Ce n'est pas une liste complète de ce que cette solution peut faire. Dans les prochains articles, j'essaierai de faire un aperçu du RED VPN et de montrer à quoi cela ressemble dans la solution elle-même.
Merci pour votre temps.
Si vous avez des questions concernant la version commerciale de XG Firewall, vous pouvez nous contacter — la société , distributeur de Sophos. Il suffit d'écrire de manière libre à .
Source : habr.com
