

La fiabilité du chiffrement est l'un des indicateurs les plus importants lors de l'utilisation des systèmes d'information pour les entreprises, car chaque jour, ils participent à la transmission d'une énorme quantité d'informations confidentielles. Un moyen commun d'évaluer la qualité de la connexion SSL est le test indépendant de Qualys SSL Labs. Étant donné que ce test peut être lancé par n'importe qui, il est particulièrement crucial pour les fournisseurs de SaaS d'obtenir la meilleure évaluation possible dans ce test. Les fournisseurs de SaaS ne sont pas les seuls à se soucier de la qualité de la connexion SSL ; les entreprises ordinaires s'y intéressent également. Pour elles, ce test constitue une excellente occasion d'identifier les points de vulnérabilité potentiels et de combler à l'avance toutes les failles pour les cybercriminels.
Dans Zimbra OSE, deux types sont autorisés de certificats SSL. Le premier est un certificat auto-signé qui est automatiquement ajouté lors de l'installation. Ce certificat est gratuit et illimité dans le temps, ce qui le rend parfaitement adapté pour tester Zimbra OSE ou pour son utilisation uniquement dans le réseau interne. Cependant, lors de l'accès au client web, les utilisateurs verront un avertissement du navigateur indiquant que ce certificat n'est pas fiable, et le test de Qualys SSL Labs échouera clairement pour votre serveur.
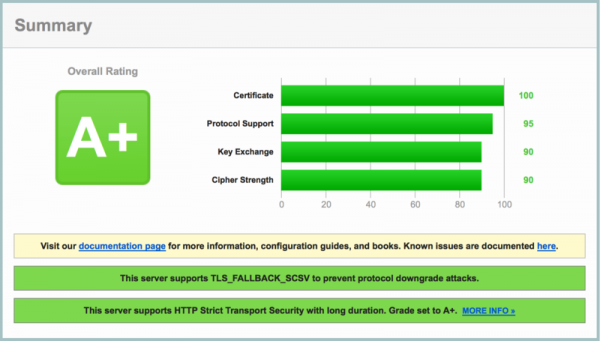
Le second est un certificat SSL commercial, signé par une autorité de certification. Ces certificats sont facilement acceptés par les navigateurs et sont généralement utilisés lors de l'exploitation commerciale de Zimbra OSE. Dès l'installation correcte du certificat commercial, Zimbra OSE 8.8.15 montre une note A dans le test de Qualys SSL Labs. C'est un excellent résultat, mais notre objectif est d'atteindre le résultat A+.
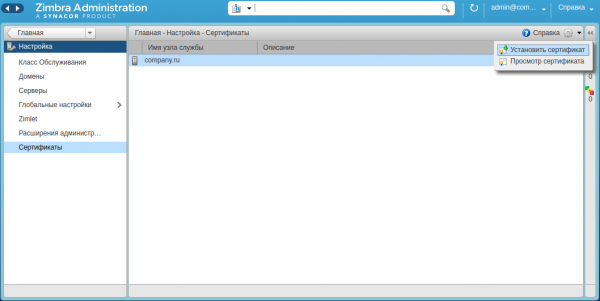
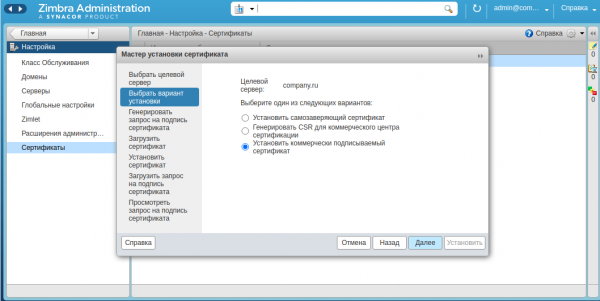
Pour atteindre la note maximale dans le test de Qualys SSL Labs lors de l'utilisation de Zimbra Collaboration Suite Open-Source Edition, plusieurs étapes doivent être suivies :
1. Augmenter les paramètres du protocole Diffie-Hellman
Par défaut, tous les composants de Zimbra OSE 8.8.15 utilisant OpenSSL ont une taille de clé pour le protocole Diffie-Hellman de 2048 bits. En principe, cela est largement suffisant pour obtenir une note A+ dans le test de Qualys SSL Labs. Cependant, si vous migrez depuis des versions plus anciennes, la taille de la clé peut être inférieure. Il est donc recommandé, après avoir terminé la mise à jour, d'exécuter la commande zmdhparam set -new 2048, qui portera les paramètres du protocole Diffie-Hellman à une taille acceptable de 2048 bits. Si vous le souhaitez, vous pouvez également augmenter la taille à 3072 ou 4096 bits avec cette même commande, ce qui augmentera le temps de génération mais améliorera la sécurité du serveur de messagerie.
2. Activation de la liste recommandée des algorithmes de chiffrement
Par défaut, Zimbra Collaboration Suite Open-Source Edition prend en charge une large gamme d'algorithmes de chiffrement robustes et faibles pour le chiffrement des données transmises via des connexions sécurisées. Cependant, l'utilisation d'algorithmes de chiffrement faibles constitue un sérieux inconvénient lors de l'évaluation de la sécurité des connexions SSL. Pour éviter cela, il est nécessaire de configurer la liste des algorithmes de chiffrement utilisés.
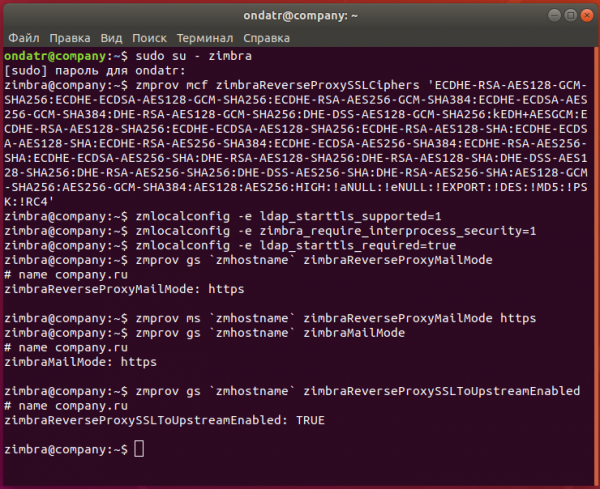
Pour cela, il convient d'utiliser la commande zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
Cette commande inclut immédiatement un ensemble d'algorithmes de chiffrement recommandés et permet d'inclure immédiatement des algorithmes de chiffrement solides tout en excluant ceux qui ne le sont pas. Il suffit maintenant de redémarrer les nœuds avec le reverse proxy en utilisant la commande zmproxyctl restart. Après le redémarrage, les modifications apportées entreront en vigueur.
Si cette liste ne vous convient pas pour une raison ou une autre, vous pouvez supprimer certains algorithmes de chiffrement faibles à l'aide de la commande zmprov mcf +zimbraSSLExcludeCipherSuites. Par exemple, la commande zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, qui éliminera complètement l'utilisation des chiffres RC4. On peut également faire de même avec les chiffres AES et 3DES.
3. Activation de HSTS
L'activation des mécanismes d'imposition du chiffrement de la connexion et de la récupération de session TLS est également une condition essentielle pour obtenir le meilleur score au test de Qualys SSL Labs. Pour les activer, il est nécessaire de saisir la commande zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Cette commande ajoutera l'en-tête nécessaire à la configuration, et pour que les nouveaux réglages prennent effet, vous devrez redémarrer Zimbra OSE avec la commande zmcontrol restart.
Déjà à ce stade, le test de Qualys SSL Labs affichera un score A+, cependant, si vous souhaitez améliorer encore la sécurité de votre serveur, plusieurs mesures peuvent être prises.
Par exemple, vous pouvez activer le chiffrement forcé des connexions interprocessus, ainsi que le chiffrement forcé lors de la connexion aux services Zimbra OSE. Pour vérifier les connexions interprocessus, saisissez les commandes suivantes :
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
Pour activer le chiffrement forcé, vous devez saisir :
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Avec ces commandes, toutes les connexions aux serveurs proxyserveurs très chargés et de messagerie seront chiffrées, et toutes ces connexions seront également proxy.
Ainsi, en suivant nos recommandations, vous pouvez non seulement obtenir la meilleure note au test de sécurité SSL, mais également améliorer significativement la sécurité de l'ensemble de l'infrastructure Zimbra OSE.
Pour toute question concernant Zextras Suite, vous pouvez contacter la représentante de la société « Zextras », Ekaterina Triandaphilidi, par e-mail à katerina@zextras.com.
Source : habr.com
