

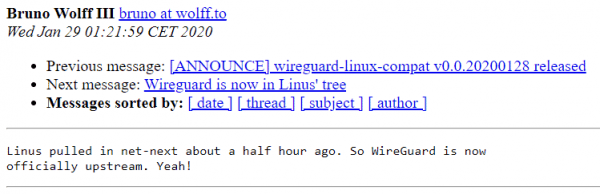
Aujourd'hui, Linus a intégré la branche net-next avec les interfaces VPN. . À propos de cet événement dans la liste de diffusion de WireGuard.
Actuellement, la compilation du code pour le nouveau noyau Linux 5.6 se poursuit. WireGuard est un VPN de nouvelle génération, qui utilise une cryptographie moderne. Il a été initialement développé comme une alternative plus simple et conviviale aux VPN existants. Son auteur est le spécialiste canadien de la sécurité informatique Jason Donenfeld. En août 2018, WireGuard de la part de Linus Torvalds. À peu près à ce moment-là, le travail avait commencé pour intégrer le VPN dans le noyau Linux. Le processus a un peu traîné.
« Je vois que Jason a fait une demande de tirage pour intégrer WireGuard dans le noyau, écrivait Linus le 2 août 2018. – Puis-je simplement réaffirmer mon amour pour ce VPN et espérer une fusion rapide ? Peut-être que le code n'est pas parfait, mais je l'ai examiné et, comparé aux horreurs d'OpenVPN et d'IPSec, c'est une véritable œuvre d'art. »
Malgré le souhait de Linus, la fusion a pris un an et demi. Le principal problème concernait l'attachement aux implémentations cryptographiques propriétaires qui étaient utilisées pour améliorer les performances. Après de longues négociations, en septembre 2019, une décision de compromis a été de transférer les correctifs vers les fonctions Crypto API existantes dans le noyau, auxquelles les développeurs de WireGuard ont des réclamations en matière de performance et de sécurité générale. Mais ils ont décidé de mettre en évidence les fonctions cryptographiques natives de WireGuard dans une API de bas niveau distincte appelée Zinc et de les porter dans le noyau avec le temps. En novembre, les développeurs du noyau ont tenu leur promesse et de transférer dans le noyau principal une partie du code de Zinc. Par exemple, dans le Crypto API les implémentations rapides des algorithmes ChaCha20 et Poly1305 préparées dans WireGuard.
Finalement, le 9 décembre 2019, David Miller, responsable du sous-système réseau du noyau Linux, dans la branche net-next avec la mise en œuvre de l'interface VPN du projet WireGuard.
Et aujourd'hui, le 29 janvier 2020, les modifications ont été envoyées à Linus pour intégration dans le noyau.

Les avantages déclarés de WireGuard par rapport à d'autres solutions VPN :
- Facile à utiliser.
- Utilise une cryptographie moderne : Noise protocol framework, Curve25519, ChaCha20, Poly1305, BLAKE2, SipHash24, HKDF, etc.
- Code compact et lisible, plus facile à analyser pour les vulnérabilités.
- Haute performance.
- Clair et détaillé .
Toute la logique principale de WireGuard ne fait pas plus de 4000 lignes de code, tandis qu'OpenVPN et IPSec en comptent des centaines de milliers.
Dans WireGuard, on utilise le concept de routage par clés de chiffrement, qui implique l'association d'une clé privée à chaque interface réseau et l'application de clés publiques pour établir des connexions. L'échange de clés publiques pour établir une connexion se fait de manière similaire à SSH. Un mécanisme Noise_IK est utilisé pour la négociation des clés et la connexion sans le lancement d'un démon distinct dans l'espace utilisateur. , semblable à la maintenance d'authorized_keys dans SSH. Le transfert de données s'effectue par encapsulation dans des paquets UDP. Le changement d'adresse IP du serveur VPN (roaming) est pris en charge sans interruption de la connexion avec une reconfiguration automatique du client, — Opennet.
Pour le cryptage un chiffre de flux et un algorithme d'authentification de message (MAC) , développés par Daniel Bernstein (), Tanja Lange et Peter Schwabe. ChaCha20 et Poly1305 sont positionnés comme des alternatives plus rapides et plus sécurisées à AES-256-CTR et HMAC, dont l'implémentation logicielle permet d'atteindre un temps d'exécution fixe sans nécessiter de prise en charge matérielle spécifique. Le protocole de Diffie-Hellman sur courbes elliptiques est utilisé pour générer une clé secrète partagée dans l'implémentation , également proposé par Daniel Bernstein. Pour le hachage, l'algorithme ».
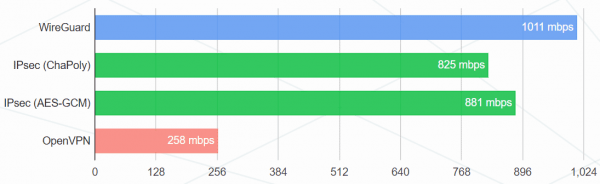
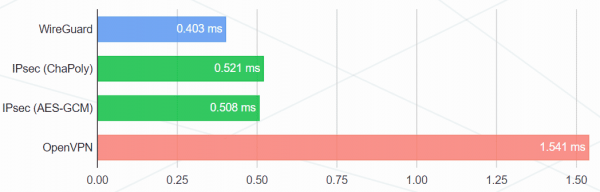
Résultats depuis le site officiel :
Débit (Mbit/s)
Ping (ms)
Configuration du test :
- Intel Core i7-3820QM et Intel Core i7-5200U
- Cartes Gigabit Intel 82579LM et Intel I218LM
- Linux 4.6.1
- Configuration de WireGuard : ChaCha20 256 bits avec Poly1305 pour le MAC
- Première configuration IPsec : ChaCha20 256 bits avec Poly1305 pour le MAC
- Deuxième configuration IPsec : AES-256-GCM-128 (avec AES-NI)
- Configuration OpenVPN : chiffrement équivalent à AES 256 bits avec HMAC-SHA2-256, mode UDP
- La performance a été mesurée avec
iperf3, montrant le résultat moyen sur 30 minutes.
Théoriquement, après son intégration dans la pile réseau, WireGuard devrait fonctionner encore plus rapidement. Mais dans la réalité, cela ne sera pas forcément le cas en raison du passage aux fonctions cryptographiques intégrées au noyau Crypto API. Il est possible que toutes ne soient pas encore optimisées au niveau de la rapidité du WireGuard natif.
«À mon avis, WireGuard est totalement idéal pour l'utilisateur. Toutes les solutions de bas niveau sont adoptées dans les spécifications, donc le processus de mise en place d'une infrastructure VPN typique ne prend que quelques minutes. Il est pratiquement impossible de se tromper dans la configuration, — dirait sur Habr en 2018. — Le processus d'installation sur le site officiel, il convient de souligner l'excellente . Cette simplicité d'utilisation et la compacité du code ont été obtenues grâce à l'abandon de la distribution des clés. Il n'y a pas de système complexe de certificats et de toute cette horreur corporative, les courtes clés de chiffrement se diffusent à peu près comme des clés SSH.
Le projet WireGuard évolue depuis 2015, il a été audité et . Le support de WireGuard est intégré dans NetworkManager et systemd, et les correctifs pour le noyau font partie de la distribution de base des systèmes Debian Unstable, Mageia, Alpine, Arch, Gentoo, OpenWrt, NixOS, Subgraph et ALT.
Source : habr.com
