

Options d'utilisation des solutions pour la visibilité
Qu'est-ce que la visibilité réseau ?
La visibilité est définie par le dictionnaire Webster comme « la capacité d'être facilement remarquée » ou « le degré de clarté ». La visibilité réseau ou application implique l'élimination des zones d'ombre qui cachent la capacité à voir facilement (ou à quantifier) ce qui se passe dans le réseau et/ou les applications du réseau. Cette visibilité permet aux équipes IT d'isoler rapidement les menaces de sécurité et de résoudre les problèmes de performance, ce qui garantit en fin de compte une meilleure interaction avec l'utilisateur final.
Une autre compréhension est que cela permet aux équipes IT de contrôler et d'optimiser le réseau ainsi que les applications et les services IT. C'est pourquoi la visibilité réseau, des applications et de la sécurité est absolument essentielle pour toute organisation IT.
Le moyen le plus simple d'obtenir une visibilité réseau est de mettre en œuvre une architecture de visibilité, qui est une infrastructure complète de bout en bout permettant d'assurer la visibilité des réseaux physiques et virtuels, des applications et de la sécurité.
Poser les bases de la visibilité réseau
Une fois l'architecture de visibilité mise en place, de nombreuses options d'utilisation deviennent disponibles. Comme indiqué ci-dessous, l'architecture de visibilité représente trois niveaux principaux de visibilité : le niveau d'accès, le niveau de gestion et le niveau de surveillance.
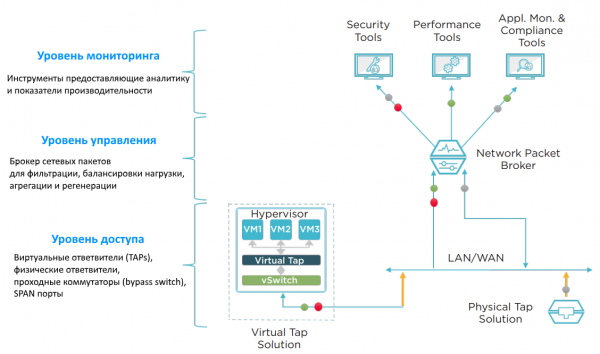
En utilisant les éléments présentés, les professionnels IT peuvent résoudre divers problèmes liés aux réseaux et aux applications. Il existe deux catégories d'options d'utilisation :
- Principales solutions de visibilité
- Visibilité complète du réseau
Les principales solutions de visibilité se concentrent sur la sécurité du réseau, l'économie de coûts et le dépannage. Ce sont trois critères qui impactent les IT chaque mois, sinon chaque jour. La visibilité complète du réseau vise à fournir une compréhension plus profonde des zones d'ombre, des performances et de la conformité réglementaire.
Que peut-on vraiment faire avec la visibilité réseau ?
Il existe six différentes options d'utilisation de la visibilité réseau qui peuvent clairement démontrer la valeur. Ces options sont :
— Amélioration de la sécurité du réseau
— Offrir des possibilités de retenue et de réduction des coûts
— Accélérer le dépannage et améliorer la fiabilité du réseau
— Éliminer les zones d'ombre du réseau
— Optimiser les performances du réseau et des applications
— Renforcer la conformité réglementaire
Voici quelques exemples d'utilisation spécifiques.
Exemple n°1 – La filtration des données pour les solutions de sécurité, qui se trouvent en ligne (in-line), améliore l'efficacité de ces solutions.
L'objectif de cette option est d'utiliser un broker de paquets réseau (NPB – Network Packet Broker) pour filtrer les données à faible risque (par exemple, vidéo et audio), pour les exclure de l'analyse par les outils de sécurité (système de prévention des intrusions (IPS), prévention des pertes de données (DLP), pare-feu d'applications web (WAF), etc.). Ce trafic jugé "non intéressant" peut être identifié et renvoyé vers un commutateur de contournement (by-pass switch) pour être acheminé à nouveau dans le réseau. L'avantage de cette solution est que le WAF ou l'IPS n'ont pas à gaspiller des ressources processeur (CPU) à analyser des données superflues. Si votre trafic réseau contient un volume significatif de ce type de données, vous pouvez mettre en œuvre cette fonctionnalité et réduire la charge sur vos outils de sécurité.
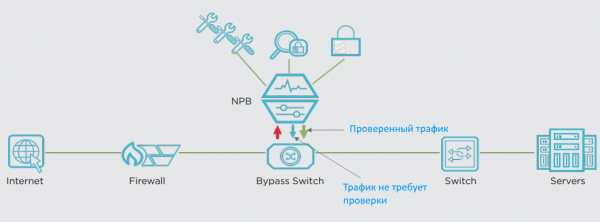
Des entreprises ont constaté que jusqu'à 35 % de leur trafic réseau à faible risque était exclu de l'analyse IPS. Cela augmente automatiquement la bande passante efficace de l'IPS de 35 % et signifie que vous pouvez retarder l'achat d'IPS supplémentaires ou une mise à niveau. Nous savons tous que le trafic réseau augmente, donc à un moment donné, vous aurez besoin d'un IPS plus performant. C'est vraiment une question de choix — voulez-vous minimiser les coûts ou non.
Exemple n°2 – La répartition de la charge prolonge la durée de vie des appareils 1-10 Gbit/s dans un réseau de 40 Gbit/s
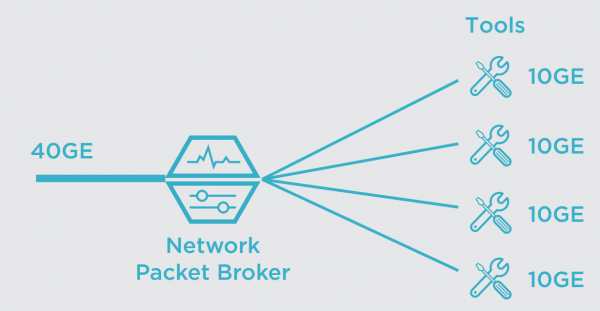
Un deuxième exemple d'utilisation consiste à réduire le coût de possession des équipements réseau. Cela est réalisé grâce aux brokers de paquets (NPB) pour équilibrer le trafic vers les outils de sécurité et de surveillance. Comment l'équilibrage de la charge peut-il aider la plupart des entreprises ? Tout d'abord, l'augmentation du volume de trafic réseau est un phénomène très courant. Mais qu'en est-il de la surveillance de l'impact de la hausse de la bande passante ? Par exemple, si vous modernisez le cœur du réseau de 1 Gbit/s à 10 Gbit/s, vous aurez besoin d'outils de 10 Gbit/s pour une surveillance correcte. Si vous augmentez la vitesse à 40 Gbit/s ou 100 Gbit/s, il y aura beaucoup moins d'options d'outils de surveillance à ces vitesses, et leur coût sera très élevé.
Les brokers de paquets offrent les capacités nécessaires d'agrégation et d'équilibrage de la charge. Par exemple, l'équilibrage de trafic à 40 Gbit/s permet de répartir le trafic de surveillance entre plusieurs outils de 10 Gbit/s. Ensuite, vous pourrez prolonger la durée de vie des appareils de 10 Gbit/s jusqu'à ce que des fonds suffisants soient disponibles pour acquérir des outils plus coûteux capables de gérer des débits de données plus élevés.
Un autre exemple consiste à regrouper les outils à un seul endroit et à leur transmettre les données nécessaires depuis le broker de paquets. Parfois, des solutions distinctes sont utilisées, réparties sur le réseau. Les données d'un sondage réalisé par Enterprise Management Associates (EMA) montrent que 32 % des solutions d'entreprise sont sous-utilisées, c'est-à-dire à moins de 50 %. La centralisation des outils et l'équilibrage de la charge vous permettent de regrouper des ressources et d'augmenter l'utilisation en utilisant moins d'appareils. Vous pouvez souvent reporter l'acquisition de nouveaux outils jusqu'à ce que le taux d'utilisation soit suffisamment élevé.
Exemple n°3 – dépannage pour réduire/éliminer le besoin d'obtenir des autorisations de modifications (Change Board permissions)
Une fois que l'équipement de visibilité (télécommandes (TAPs), NPB…) est installé dans le réseau, vous aurez rarement besoin d'apporter des modifications au réseau. Cela permet d'optimiser certains processus de dépannage pour améliorer l'efficacité.
Par exemple, une fois que TAP est installé (« installé et oublié »), il transmet passivement une copie de tout le trafic vers le NPB. Cela présente un énorme avantage, car cela élimine une grande partie des formalités administratives – l'obtention d'approbations pour apporter des modifications au réseau. Si un courtier de paquets est également installé, l'accès immédiat à quasiment toutes les données nécessaires au dépannage est à portée de main.
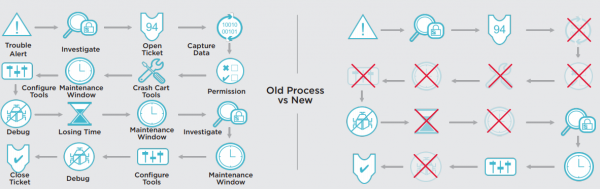
S'il n'y a pas besoin d'apporter des modifications, on peut passer les étapes de validation des changements et passer directement au dépannage. Ce nouveau processus a un impact significatif sur la réduction du temps moyen de réparation (MTTR – Mean Time to Repair). Des études montrent qu'il est possible de réduire le MTTR jusqu'à 80 %.
Exemple n°4 – Intelligence des applications, utilisation de la filtrage des applications et de l'obfuscation des données pour améliorer l'efficacité de la sécurité.
Qu'est-ce que l'intelligence des applications ? C'est une technologie disponible auprès des courtiers de paquets (NPB) IXIA. Il s'agit d'une fonctionnalité avancée qui permet d'aller au-delà du filtrage des paquets de niveau 2 à 4 (modèle OSI) et de passer complètement au niveau 7 (niveau applicatif). L'avantage réside dans le fait que les données sur le comportement et la localisation des utilisateurs et des applications peuvent être créées et exportées dans n'importe quel format nécessaire — paquets bruts, paquets filtrés ou informations NetFlow (IxFlow). Les départements informatiques peuvent identifier des applications réseau cachées, réduire les menaces à la sécurité du réseau, ainsi que diminuer les temps d'arrêt du réseau et/ou augmenter la performance du réseau. Les caractéristiques distinctives des applications connues et inconnues peuvent être identifiées, capturées et transmises à des outils de surveillance et de sécurité spécialisés.
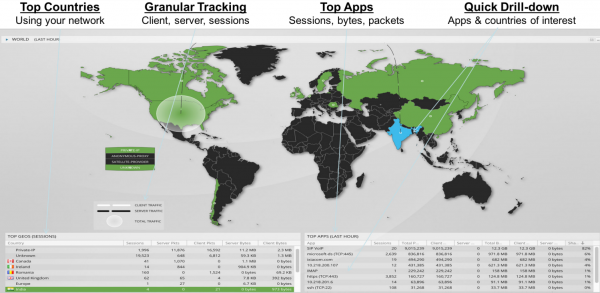
- identification des applications suspectes/inconnues
- détection d'un comportement suspect par géolocalisation, par exemple, un utilisateur de Corée du Nord se connectant à votre FTP serveur et transmet des données
- décryptage SSL pour la vérification et l'analyse des menaces potentielles
- analyse des défaillances des applications
- analyse du volume et de la croissance du trafic pour une gestion active des ressources et une prévision de l'expansion
- obfuscation des données sensibles (cartes de crédit, identifiants...) avant envoi
La fonctionnalité Visibility Intelligence est disponible tant pour les intermédiaires physiques et virtuels (Cloud Lens Private) que dans les « clouds » publics — Cloud Lens Public :
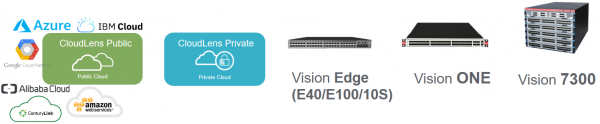
En plus des fonctionnalités standards de NetStack, PacketStack et AppStack :
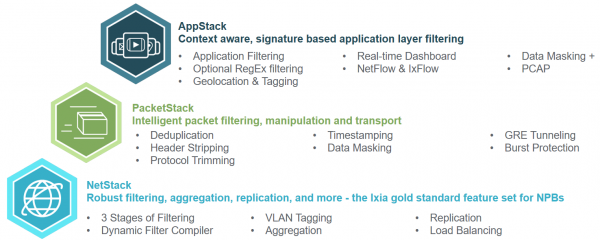
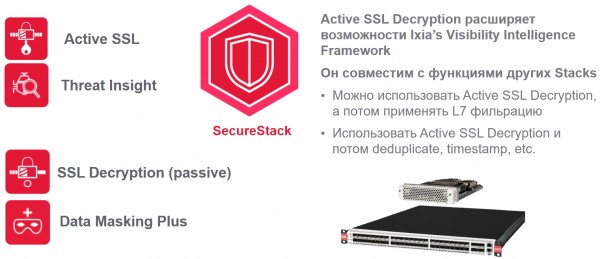
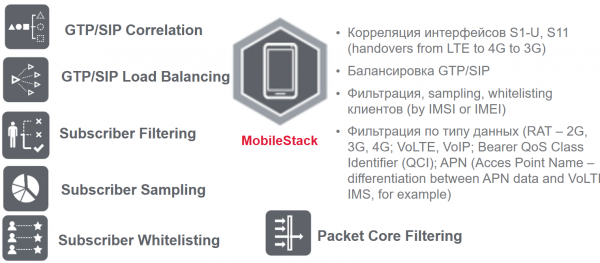
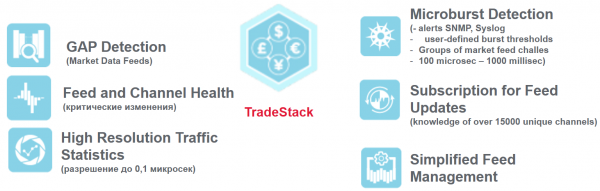
Récemment, des fonctionnalités de sécurité ont également été ajoutées, telles que SecureStack (pour l'optimisation du traitement des données sensibles), MobileStack (pour les opérateurs de téléphonie mobile) et TradeStack (pour la surveillance et le filtrage des données du trading financier) :
Conclusions
Les solutions de visibilité réseau sont un outil puissant capable d'optimiser l'architecture de surveillance et de sécurité réseau, créant une base fondamentale pour la collecte et l'échange des données nécessaires.
Les cas d'utilisation permettent :
- d'accéder aux données spécifiques nécessaires selon les besoins pour le diagnostic et le dépannage
- d'ajouter/retirer des solutions de sécurité, de surveillance tant en ligne qu'en dehors des bandes
- de réduire le MTTR
- d'assurer une réponse rapide aux problèmes
- de réaliser une analyse approfondie des menaces
- de réduire la plupart des approbations bureaucratiques
- de diminuer les conséquences financières d'une violation, en connectant rapidement les solutions nécessaires au réseau et en réduisant le MTTR
- de réduire les coûts et les efforts nécessaires pour configurer un port SPAN
Source : habr.com
