

En un instant, le travail à distance est devenu un format souhaité et nécessaire. Tout cela en raison de la COVID-19. De nouvelles mesures de prévention apparaissent chaque jour. Dans les bureaux, la température est prise, et certaines entreprises, y compris les grandes, transférent leurs employés vers le télétravail pour réduire les pertes dues aux arrêts et aux congés maladie. Dans ce sens, le secteur IT, avec son expérience des équipes distribuées, en sort gagnant.
Depuis plusieurs années, nous, au NII SOKB, nous nous consacrons à l’organisation de l’accès à distance aux données d'entreprise depuis des appareils mobiles, et nous savons que le télétravail est une question complexe. Dans cet article, nous expliquerons comment nos solutions aident à gérer en toute sécurité les appareils mobiles des employés et pourquoi il est crucial pour le travail à distance.
Que faut-il à un employé pour travailler à distance ?
L'ensemble standard des services pour assurer un accès à distance pour un travail efficace comprend : les services de communication (e-mail, messagerie), les ressources web (divers portails comme le service d'assistance ou le système de gestion de projet) et les fichiers (systèmes de gestion électronique des documents, de contrôle de version, etc.).
Il ne faut pas compter sur le fait que les menaces à la sécurité attendront que nous ayons fini de lutter contre le coronavirus. Le télétravail a ses propres règles de sécurité qui doivent être respectées même pendant une pandémie.
Les informations cruciales pour l'entreprise ne peuvent pas simplement être envoyées à l'adresse e-mail personnelle d'un employé pour qu'il puisse les lire et les traiter calmement sur son smartphone personnel. Le smartphone peut être perdu, des applications de vol de données peuvent y être installées, et, finalement, des enfants pourraient jouer avec, étant donné qu'ils sont tous chez eux à cause du même virus. Plus les données traitées par l'employé sont importantes, mieux elles doivent être protégées. Et la sécurité des appareils mobiles doit être au moins aussi bonne que celle des postes de travail fixes.
Pourquoi un antivirus et un VPN ne suffisent-ils pas ?
Pour les postes de travail fixes et les ordinateurs portables sous Windows, l'installation d'un antivirus est une mesure justifiée et nécessaire. Cependant, ce n'est pas toujours le cas pour les appareils mobiles.
L'architecture des appareils Apple empêche l'interaction d'information entre les applications. Cela limite l'éventualité des conséquences d'un logiciel malveillant : si une vulnérabilité est exploitée dans le client de messagerie, les actions ne peuvent pas dépasser ce client de messagerie. Dans le même temps, cette politique réduit l'efficacité des antivirus. Il n'est plus possible de vérifier automatiquement un fichier reçu par email.
Sur la plateforme Android, les virus comme les antivirus ont plus de perspectives. Mais la question de la pertinence se pose encore. Pour installer un logiciel malveillant depuis un magasin d'applications, il faut manuellement donner beaucoup d'autorisations. Les droits d'accès ne sont obtenus que des utilisateurs qui permettent à des applications d'accéder à tout. Dans la pratique, il suffit d'interdire aux utilisateurs d'installer des applications provenant de sources inconnues pour que les "patchs" des applications payantes installées gratuitement ne "soignent" pas les secrets d'entreprise de la confidentialité. Mais cette mesure va au-delà des fonctions d'un antivirus et VPN.
De plus, un VPN et un antivirus ne pourront pas contrôler le comportement de l'utilisateur. La logique suggère qu'au moins un mot de passe (pour se protéger contre la perte) devrait être installé sur l'appareil de l'utilisateur. Mais la présence d'un mot de passe et sa fiabilité dépendent uniquement de la conscience de l'utilisateur, sur laquelle l'entreprise n'a aucune influence.
Bien sûr, il existe des méthodes administratives. Par exemple, des documents internes qui stipulent que les employés seront personnellement responsables en cas d'absence de mots de passe sur les appareils, d'installation d'applications provenant de sources non fiables, etc. Il est même possible d'obliger tous les employés à signer une description de poste modifiée incluant ces points avant de commencer le travail à distance. Mais soyons réalistes : l'entreprise ne pourra pas vérifier comment cette instruction est appliquée en pratique. Elle sera occupée par une réorganisation d'urgence des processus essentiels, tandis que les employés continueront à copier des documents confidentiels sur leur Google Drive personnel et à en ouvrir l'accès par lien, car cela facilite le travail collaboratif sur le document.
Ainsi, le travail à distance soudain est un test de la résilience de l'entreprise.
Gestion de la mobilité d'entreprise
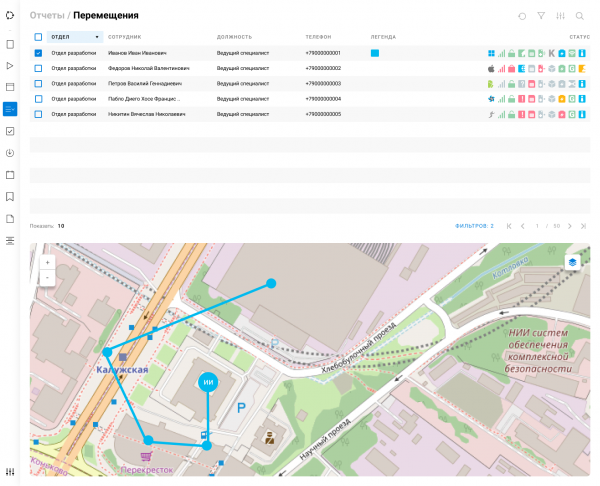
Du point de vue de la sécurité de l'information, les appareils mobiles constituent une menace et une faille potentielle dans le système de protection. Les solutions de type EMM (gestion de la mobilité d'entreprise) sont censées fermer cette faille.
La gestion de la mobilité d'entreprise (EMM) inclut des fonctions de gestion des appareils (MDM, gestion des appareils mobiles), de leurs applications (MAM, gestion des applications mobiles) et de contenu (MCM, gestion du contenu mobile).
Le MDM est le « bâton » nécessaire. Grâce aux fonctions MDM, l'administrateur peut réinitialiser ou bloquer un appareil perdu, configurer des politiques de sécurité : présence et complexité du mot de passe, interdiction des fonctions de débogage, installation d'applications à partir d'apk, etc. Ces fonctions de base sont supportées sur les appareils mobiles de tous les fabricants et plateformes. Des réglages plus fins, comme l'interdiction d'installer des recoveries personnalisées, ne sont disponibles que sur certains appareils de fabricants spécifiques.
Le MAM et le MCM sont le « gant de velours » sous forme d'applications et de services auxquels ils donnent accès. Une fois un niveau de sécurité adéquat assuré par le MDM, un accès distant sécurisé aux ressources d'entreprise peut être fourni via les applications installées sur les appareils mobiles.
À première vue, la gestion des applications semble être une tâche purement informatique, se réduisant à des opérations élémentaires telles que « installer une application, configurer une application, mettre à jour une application vers une nouvelle version ou la rétrograder vers une version précédente ». En réalité, la sécurité entre également en jeu ici. Il ne suffit pas d'installer et de configurer sur les appareils les applications nécessaires à leur travail, mais aussi de protéger les données d'entreprise contre le téléchargement vers un Dropbox personnel ou un Yandex.Disk.
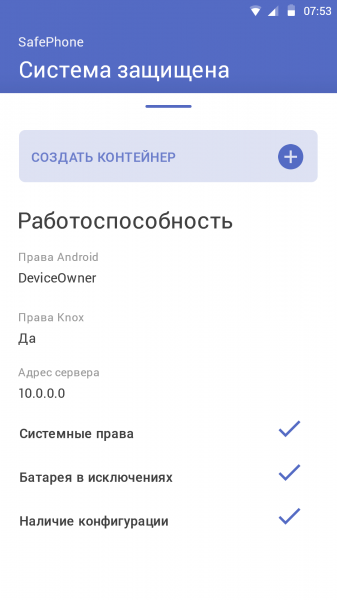
Pour séparer le travail et le personnel, les systèmes EMM modernes proposent de créer sur l'appareil un conteneur pour les applications et les données professionnelles. L'utilisateur ne peut pas transférer les données en dehors du conteneur sans autorisation, ce qui signifie que le service de sécurité n'a pas besoin d'interdire l'utilisation « personnelle » de l'appareil mobile. Pour les entreprises, cela est même avantageux. Plus l'utilisateur comprend son appareil, plus il utilisera efficacement ses outils de travail.
Revenons aux défis informatiques. Il y a deux tâches qui ne peuvent être réalisées sans EMM : le retour à une version précédente de l'application et sa configuration à distance. Le retour en arrière est nécessaire lorsque la nouvelle version de l'application ne satisfait pas les utilisateurs - elle contient des erreurs graves ou est simplement peu pratique. Dans le cadre des applications sur Google Play et l'App Store, le retour en arrière n'est pas possible - seule la dernière version de l'application est toujours disponible dans le magasin. Avec un développement intra-entreprise actif, des versions peuvent être publiées presque tous les jours, et toutes ne sont pas stables.
La configuration à distance des applications peut également être réalisée sans EMM. Par exemple, il est possible de créer différentes versions de l'application pour différentes adresses de serveurs ou de conserver un fichier de configuration dans la mémoire accessible du téléphone, pour ensuite le modifier manuellement. Cela se rencontre, mais on ne peut guère l'appeler des meilleures pratiques. D'un autre côté, Apple et Google proposent des approches standardisées pour résoudre ce problème. Le développeur n'a qu'à intégrer le mécanisme nécessaire une fois, et l'application sera capable de se configurer avec n'importe quel EMM.
Nous avons acheté un zoo !
Tous les scénarios d'utilisation des appareils mobiles ne sont pas également utiles. Différentes catégories d'utilisateurs ont des tâches différentes, et elles doivent être résolues de manière particulière. Un développeur et un financier ont besoin d'ensembles spécifiques d'applications et, possiblement, d'ensembles de politiques de sécurité en raison de la confidentialité des données avec lesquelles ils travaillent.
Il n'est pas toujours possible de limiter le nombre de modèles et de fabricants d'appareils mobiles. D'une part, il s'avère moins coûteux d'établir une norme mobile d'entreprise que de se débattre avec les différences entre Android de différents fabricants et les particularités de l'affichage des interfaces mobiles sur des écrans de différentes tailles. D'autre part, l'achat d'appareils corporatifs dans le contexte d'une pandémie se complique, et les entreprises doivent permettre l'utilisation d'appareils personnels. La situation en Russie est aggravée par l'existence de plateformes mobiles nationales, qui ne sont pas prises en charge par les solutions EMM occidentales.
Tout cela conduit souvent à ce qu'au lieu d'une solution centralisée pour la gestion de la mobilité d'entreprise, une multitude de systèmes EMM, MDM et MAM disparates soit déployée, chacun étant géré par du personnel selon des règles uniques.
Quelles sont les particularités en Russie ?
En Russie, comme dans n'importe quel autre pays, il existe une législation nationale sur la protection des informations qui ne change pas en fonction de la situation épidémiologique. Ainsi, des mesures de protection certifiées selon des exigences de sécurité doivent être appliquées dans les systèmes d'information nationaux (GIS). Pour satisfaire cette exigence, les dispositifs accédant aux données de GIS doivent être gérés par des solutions EMM certifiées, dont fait partie notre produit SafePhone.
Trop long et incompréhensible ? En réalité, non.
Les outils de niveau entreprise, tels que l'EMM, sont souvent associés à des délais de mise en œuvre longs et à une préparation préalable prolongée. Actuellement, il n'y a tout simplement pas de temps pour cela — les restrictions dues au virus sont mises en place rapidement, donc il n’y a pas de temps pour s’adapter au télétravail.
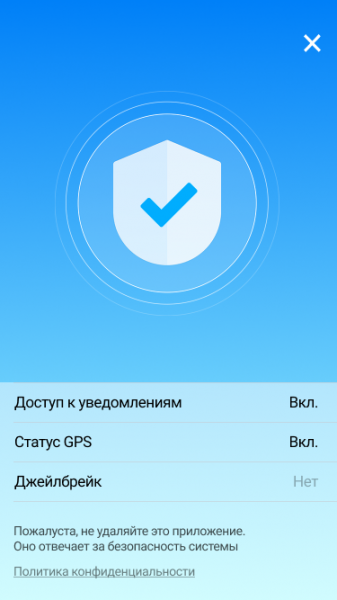
D'après notre expérience, ayant mis en œuvre de nombreux projets de déploiement de SafePhone dans des entreprises de différentes tailles, même lors d'un déploiement local, la solution peut être lancée en une semaine (sans compter le temps pour les négociations et la signature des contrats). Les employés pourront utiliser le système en seulement 1 à 2 jours après le déploiement. Oui, pour une configuration flexible du produit, il faut former les administrateurs, mais la formation peut être réalisée en parallèle avec le lancement de l'exploitation du système.
Pour ne pas perdre de temps sur l'installation dans l'infrastructure du client, nous offrons à nos clients un service SaaS cloud pour la gestion à distance des appareils mobiles via SafePhone. De plus, nous fournissons ce service depuis notre propre datacenter, certifié pour répondre aux exigences les plus strictes en matière de GIS et de systèmes d'information sur les données personnelles.
En tant que contribution à la lutte contre le coronavirus, le NIISOKB connecte gratuitement les entreprises de petite et moyenne taille au serveur. pour assurer un travail sûr des employés travaillant à distance.
Source : habr.com
