

Aujourd'hui, nous examinerons les possibilités de configuration du VPN offertes par NSX Edge.
En général, nous pouvons diviser les technologies VPN en deux types clés :
- VPN site à site. IPSec est le plus souvent utilisé pour créer un tunnel sécurisé, par exemple, entre le réseau du siège social et le réseau d'un site distant ou dans le cloud.
- VPN d'accès à distance. Utilisé pour connecter des utilisateurs individuels à des réseaux privés d'organisations via un logiciel client VPN.
NSX Edge nous permet d'utiliser les deux options.
Nous effectuerons la configuration à l'aide d'un banc d'essai avec deux NSX Edge, un serveur Linux avec le démon et un ordinateur portable Windows pour tester le VPN d'accès à distance.
IPsec
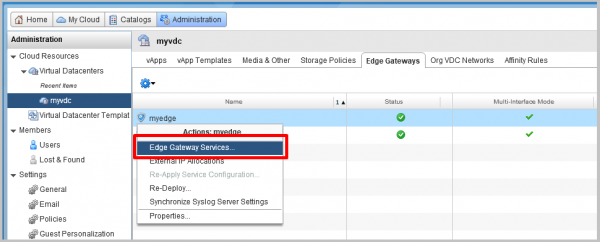
- Dans l'interface de vCloud Director, nous allons dans la section Administration et sélectionnons vDC. Dans l'onglet Edge Gateways, nous choisissons l'Edge souhaité, cliquons avec le bouton droit et sélectionnons Services Edge Gateway.

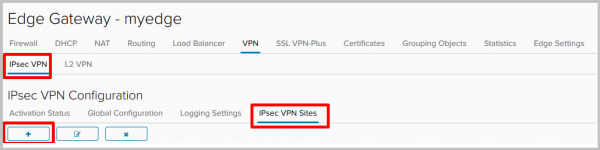
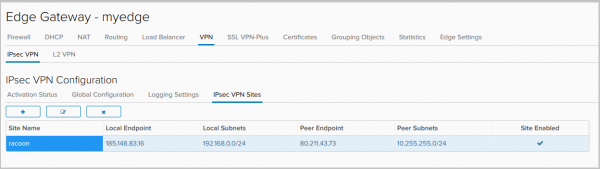
- Dans l'interface de NSX Edge, nous accédons à l'onglet VPN - VPN IPsec, puis à la section Sites VPN IPsec et cliquons sur + pour ajouter un nouveau site.

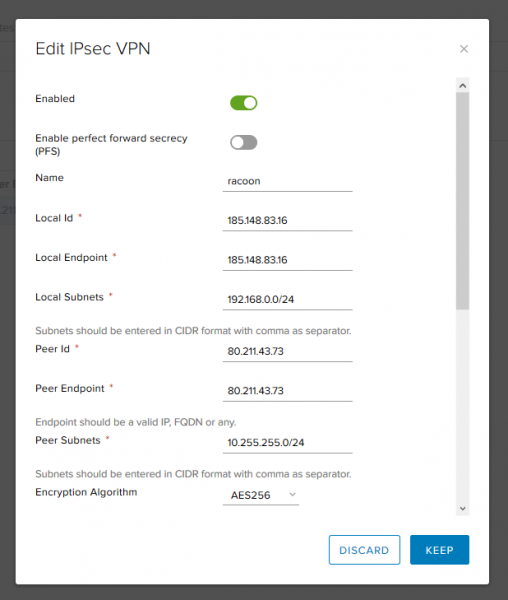
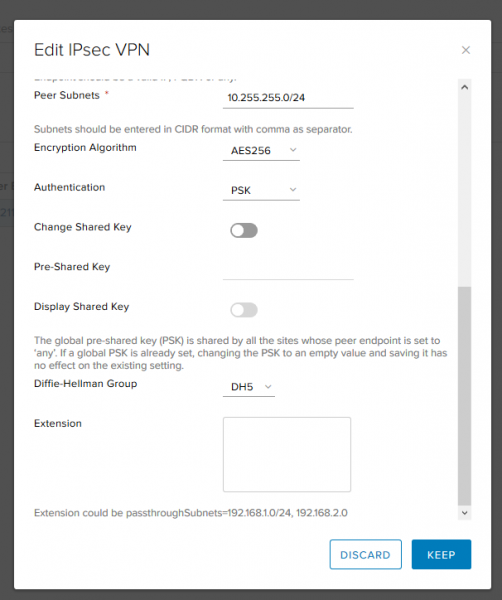
- Nous remplissons les champs nécessaires :
- Ombres dynamiques – active le site distant.
- PFS – garantit que chaque nouvelle clé cryptographique n'est pas liée à une clé antérieure.
- ID Local et Endpoint Local– adresse externe de NSX Edge.
- Sous-réseaux Locaux– les réseaux locaux qui utiliseront le VPN IPsec.
- ID Peer et Endpoint Peer – adresse du site distant.
- Sous-réseaux Peer – réseaux qui utiliseront le VPN IPsec du côté distant.
- Algorithme de chiffrement – algorithme de chiffrement du tunnel.

- Authentification – comment nous allons authentifier le pair. Une clé prépartagée ou un certificat peut être utilisé.
- Clé prépartagée – nous indiquons la clé qui sera utilisée pour l'authentification et doit correspondre des deux côtés.
- Groupe Diffie-Hellman – algorithme d'échange de clés.
Après avoir rempli les champs nécessaires, nous cliquons sur Keep.

- C'est fait.

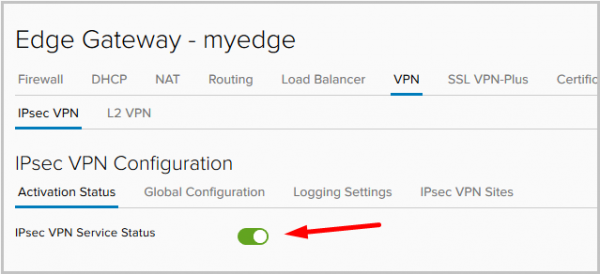
- Après avoir ajouté le site, nous accédons à l'onglet État d'activation et activons le service IPsec.

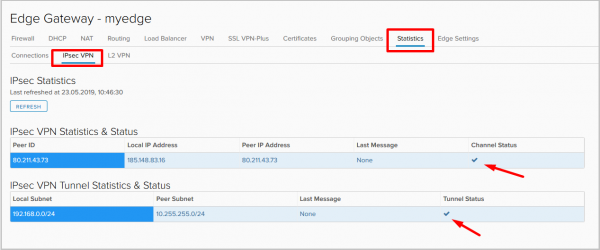
- Une fois que les paramètres ont été appliqués, nous accédons à l'onglet Statistiques → VPN IPsec et vérifions l'état du tunnel. Nous voyons que le tunnel est monté.

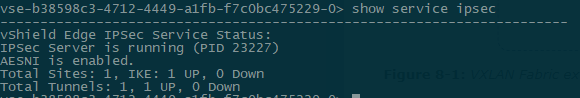
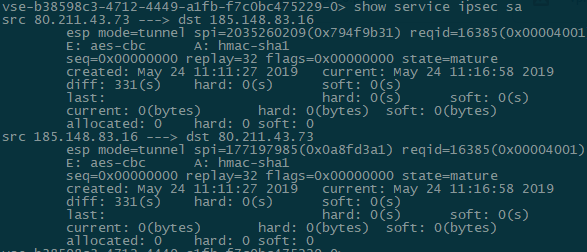
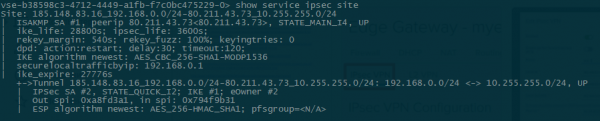
- Vérifions l'état du tunnel depuis la console Edge gateway :
- show service ipsec – vérification de l'état du service.

- show service ipsec site – informations sur l'état du site et les paramètres convenus.

- show service ipsec sa – vérification de l'état de l'association de sécurité (SA).

- show service ipsec – vérification de l'état du service.
- Vérification de la connectivité avec le site distant :
root@racoon:~# ifconfig eth0:1 | grep inet
        inet 10.255.255.1  netmask 255.255.255.0  broadcast 0.0.0.0

root@racoon:~# ping -c1 -I 10.255.255.1 192.168.0.10
PING 192.168.0.10 (192.168.0.10) depuis 10.255.255.1 : 56(84) octets de données.
64 octets de 192.168.0.10: icmp_seq=1 ttl=63 time=59.9 ms

--- Statistiques de ping pour 192.168.0.10 ---
1 paquets transmis, 1 reçu, 0% de perte de paquets, temps 0ms
rtt min/avg/max/mdev = 59.941/59.941/59.941/0.000 ms
Fichiers de configuration et commandes supplémentaires pour le diagnostic côté serveur Linux distant :
root@racoon:~# cat /etc/racoon/racoon.conf log debug; path pre_shared_key "/etc/racoon/psk.txt"; path certificate "/etc/racoon/certs"; listen { isakmp 80.211.43.73 [500]; strict_address; } remote 185.148.83.16 { exchange_mode main,aggressive; proposal { encryption_algorithm aes256; hash_algorithm sha1; authentication_method pre_shared_key; dh_group modp1536; } generate_policy on; } sainfo address 10.255.255.0/24 any address 192.168.0.0/24 any { encryption_algorithm aes256; authentication_algorithm hmac_sha1; compression_algorithm deflate; } === root@racoon:~# cat /etc/racoon/psk.txt 185.148.83.16 testkey === root@racoon:~# cat /etc/ipsec-tools.conf #! /usr/sbin/setkey -f flush; spdflush; spdadd 192.168.0.0/24 10.255.255.0/24 any -P in ipsec esp/tunnel/185.148.83.16-80.211.43.73/require; spdadd 10.255.255.0/24 192.168.0.0/24 any -P out ipsec esp/tunnel/80.211.43.73-185.148.83.16/require; === root@racoon:~# racoonctl show-sa isakmp Destination Cookies Created 185.148.83.16.500 2088977aceb1b512:a4c470cb8f9d57e9 2019-05-22 13:46:13 === root@racoon:~# racoonctl show-sa esp 80.211.43.73 185.148.83.16 esp mode=tunnel spi=1646662778(0x6226147a) reqid=0(0x00000000) E: aes-cbc 00064df4 454d14bc 9444b428 00e2296e c7bb1e03 06937597 1e522ce0 641e704d A: hmac-sha1 aa9e7cd7 51653621 67b3b2e9 64818de5 df848792 seq=0x00000000 replay=4 flags=0x00000000 state=mature created: May 22 13:46:13 2019 current: May 22 14:07:43 2019 diff: 1290(s) hard: 3600(s) soft: 2880(s) last: May 22 13:46:13 2019 hard: 0(s) soft: 0(s) current: 72240(bytes) hard: 0(bytes) soft: 0(bytes) allocated: 860 hard: 0 soft: 0 sadb_seq=1 pid=7739 refcnt=0 185.148.83.16 80.211.43.73 esp mode=tunnel spi=88535449(0x0546f199) reqid=0(0x00000000) E: aes-cbc c812505a 9c30515e 9edc8c4a b3393125 ade4c320 9bde04f0 94e7ba9d 28e61044 A: hmac-sha1 cd9d6f6e 06dbcd6d da4d14f8 6d1a6239 38589878 seq=0x00000000 replay=4 flags=0x00000000 state=mature created: May 22 13:46:13 2019 current: May 22 14:07:43 2019 diff: 1290(s) hard: 3600(s) soft: 2880(s) last: May 22 13:46:13 2019 hard: 0(s) soft: 0(s) current: 72240(bytes) hard: 0(bytes) soft: 0(bytes) allocated: 860 hard: 0 soft: 0 sadb_seq=0 pid=7739 refcnt=0 - Tout est prêt, le VPN IPsec site-à-site est configuré et fonctionne.
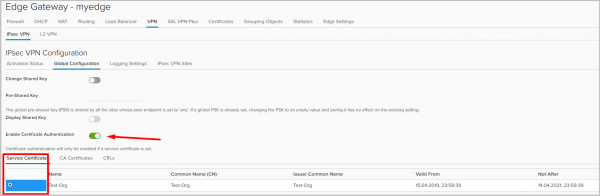
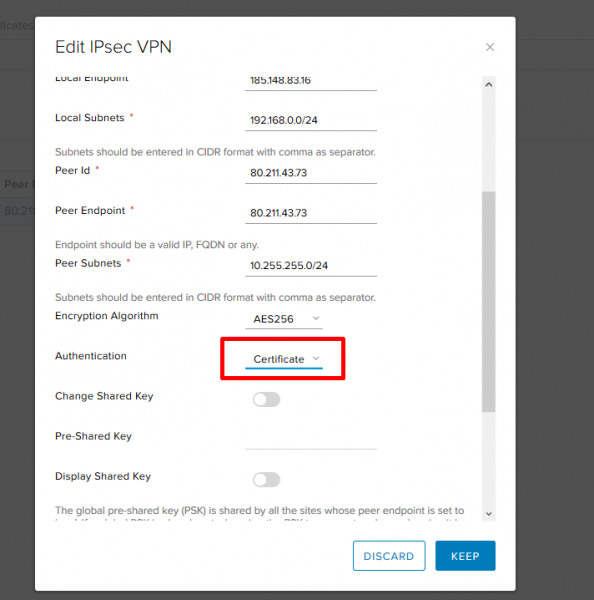
Dans cet exemple, nous avons utilisé un PSK pour l'authentification du pair, mais il est également possible d'opter pour une authentification par certificats. Pour cela, il faut aller dans l'onglet Configuration Globale, activer l'authentification par certificats et sélectionner le certificat lui-même.
De plus, dans les paramètres du site, il sera nécessaire de changer la méthode d'authentification.


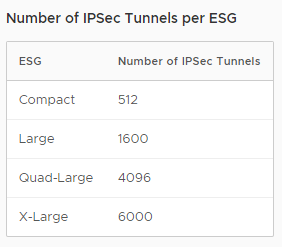
Je tiens à souligner que le nombre de tunnels IPsec dépend de la taille de la passerelle Edge déployée (lisez-en plus dans notre ).
SSL VPN
SSL VPN-Plus est l'une des options de VPN d'accès à distance. Il permet à des utilisateurs distants de se connecter en toute sécurité à des réseaux privés situés derrière le pare-feu NSX Edge. Un tunnel chiffré est établi entre le client (Windows, Linux, Mac) et le NSX Edge dans le cas de SSL VPN-Plus.
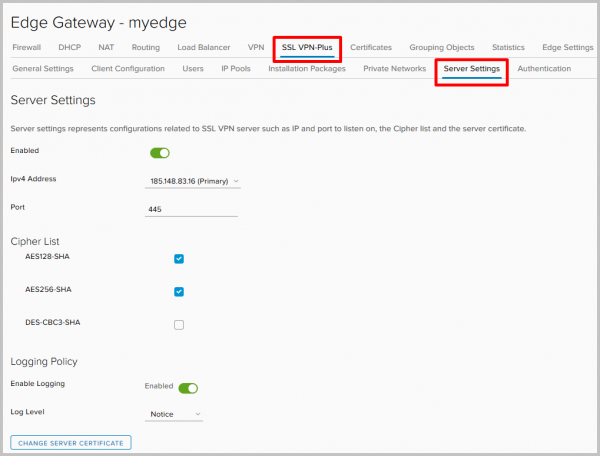
- Commençons la configuration. Dans le panneau de gestion des services de la passerelle Edge, allons à l'onglet SSL VPN-Plus, puis aux Paramètres du serveur. Choisissez l'adresse et le port sur lequel le serveur écoutera les connexions entrantes, activez la journalisation et sélectionnez les algorithmes de chiffrement nécessaires.

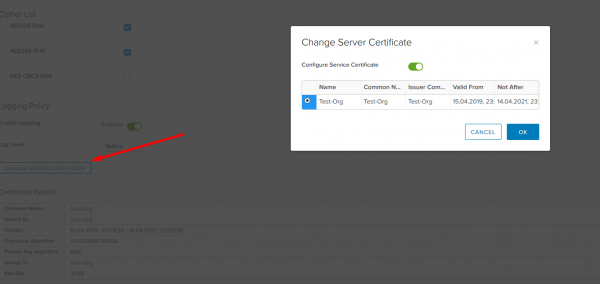
Ici, vous pouvez également modifier le certificat que le serveur utilisera.
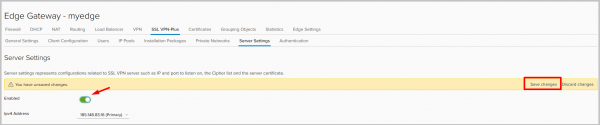
- Une fois que tout est prêt, activez le serveur et n'oubliez pas de sauvegarder les paramètres.

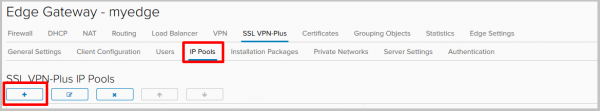
- Nous devons maintenant configurer le pool d'adresses que nous attribuerons aux clients lors de leur connexion. Ce réseau est isolé de tout sous-réseau existant dans votre environnement NSX, il n'est pas nécessaire de le configurer sur d'autres appareils dans les réseaux physiques, à l'exception des routes qui y pointent.
Allons à l'onglet Pools d'adresses et cliquez sur +.

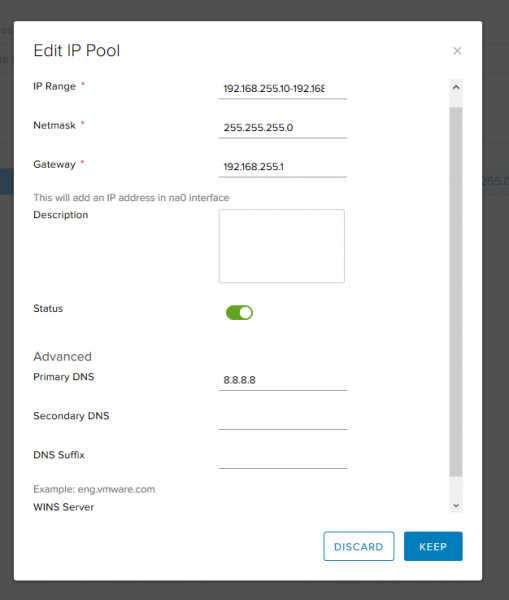
- Choisissez les adresses, le masque de sous-réseau et la passerelle. Vous pouvez également modifier les paramètres pour les serveurs DNS et WINS ici.

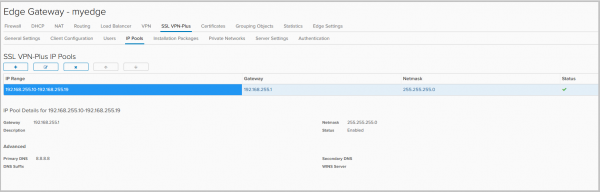
- Le pool résultant.

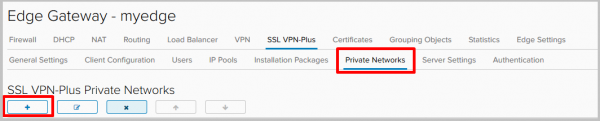
- Maintenant, ajoutons les réseaux auxquels les utilisateurs se connectant au VPN auront accès. Passons à l'onglet Réseaux privés et cliquons sur +.
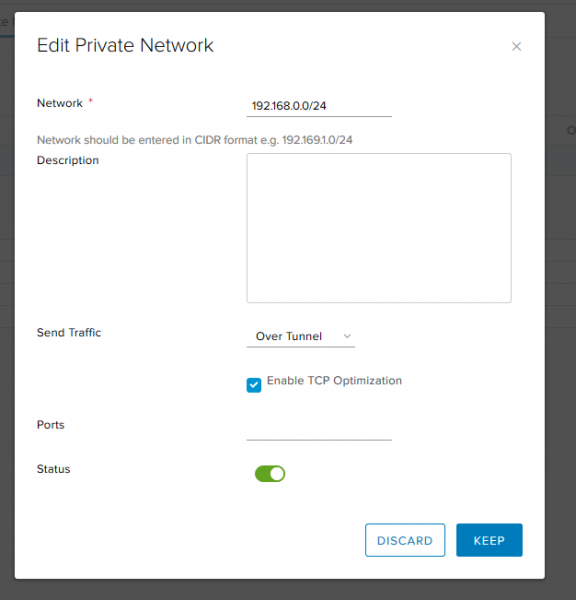
- Remplissons :
- Réseau — réseau local auquel les utilisateurs distants auront accès.
- Envoyer le trafic, cela a deux options :
— via le tunnel – envoyer le trafic vers le réseau à travers le tunnel,
— contourner le tunnel – envoyer le trafic vers le réseau directement en contournant le tunnel. - Activer l'optimisation TCP – cochez si vous avez choisi l'option via le tunnel. Lorsque l'optimisation est activée, vous pouvez spécifier les numéros de ports pour lesquels il est nécessaire d'optimiser le trafic. Le trafic pour les autres ports de ce réseau spécifique ne sera pas optimisé. Si aucun numéro de port n'est spécifié, le trafic pour tous les ports sera optimisé. Lisez plus sur cette fonction dans .

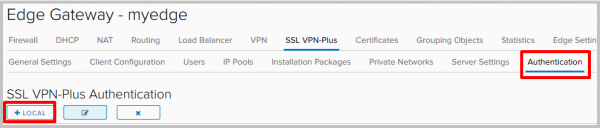
- Ensuite, passons à l'onglet Authentification et cliquons sur +. Pour l'authentification, nous utiliserons un serveur local sur le NSX Edge lui-même.

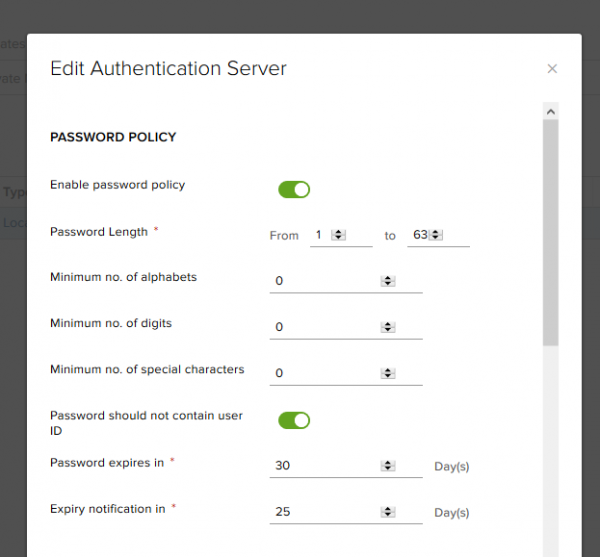
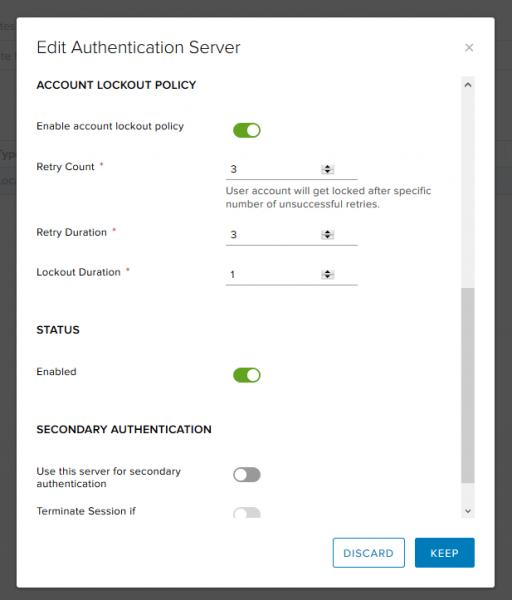
- Ici, nous pouvons choisir des politiques pour générer de nouveaux mots de passe et configurer des options pour le verrouillage des comptes utilisateurs (par exemple, le nombre de tentatives autorisées en cas de saisie incorrecte du mot de passe).


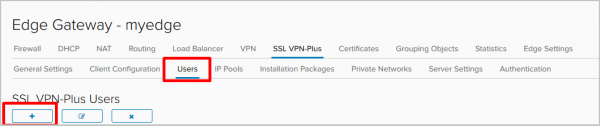
- Puisque nous utilisons l'authentification locale, il est nécessaire de créer des utilisateurs.

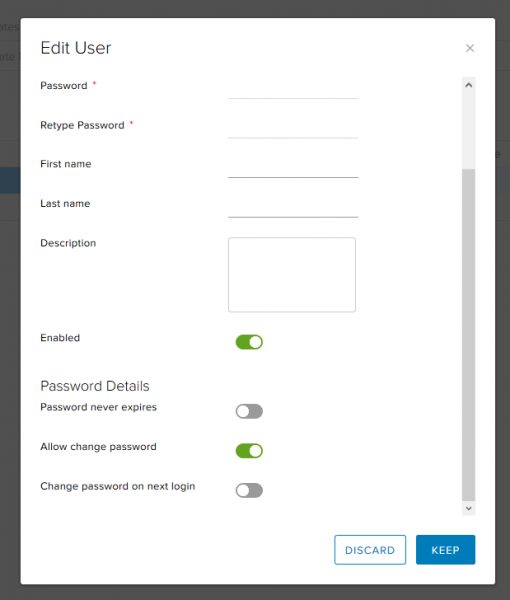
- En plus des éléments de base tels que le nom et le mot de passe, il est possible, par exemple, d'interdire à l'utilisateur de changer son mot de passe ou, au contraire, de l'obliger à changer son mot de passe lors de la prochaine connexion.

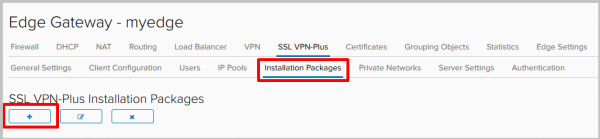
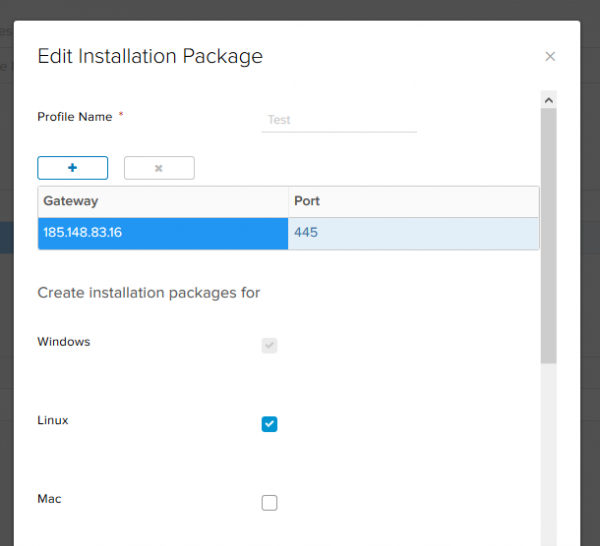
- Une fois tous les utilisateurs nécessaires ajoutés, passons à l'onglet Packages d'installation, cliquons sur + et créons l'installateur qui téléchargera pour l'installation de l'employé distant.

- Nous cliquons sur +. Nous choisissons l'adresse et le port du serveur auquel le client se connectera, et les plateformes pour lesquelles il faut générer le package d'installation.

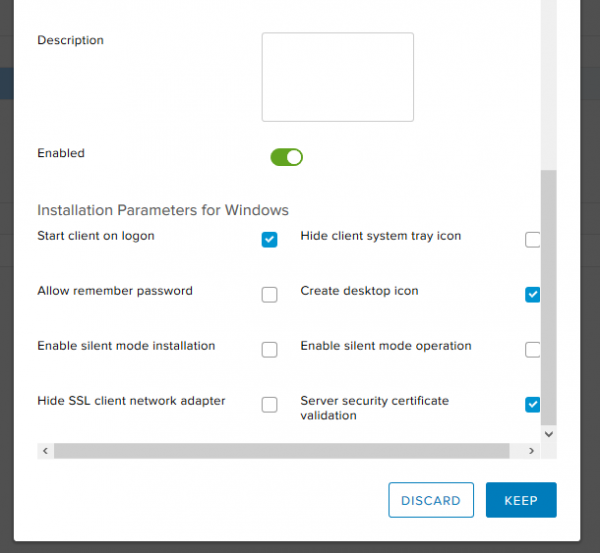
Dans cette fenêtre, vous pouvez spécifier les paramètres du client pour Windows. Nous choisissons :- démarrer le client à la connexion – le client VPN sera ajouté au démarrage sur la machine distante ;
- créer une icône sur le bureau – cela créera une icône du client VPN sur le bureau ;
- validation du certificat de sécurité du serveur – cela validera le certificat du serveur lors de la connexion.
La configuration du serveur est terminée.

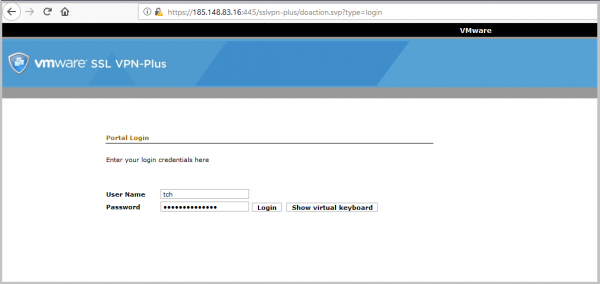
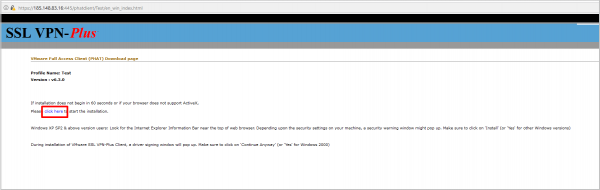
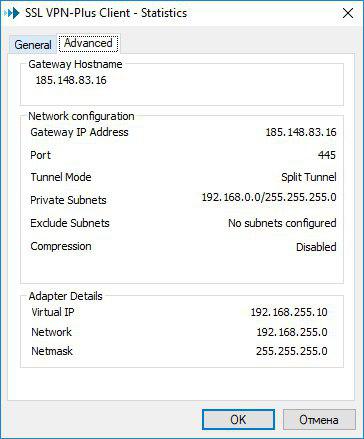
- Nous allons maintenant télécharger le package d'installation que nous avons créé à l'étape précédente sur le PC distant. Lors de la configuration du serveur, nous avons indiqué son adresse externe (185.148.83.16) et son port (445). C'est à cette adresse que nous devons nous rendre dans le navigateur. Dans mon cas, c'est :445.
Dans la fenêtre d'authentification, vous devez entrer les informations d'identification de l'utilisateur que nous avons créé précédemment.
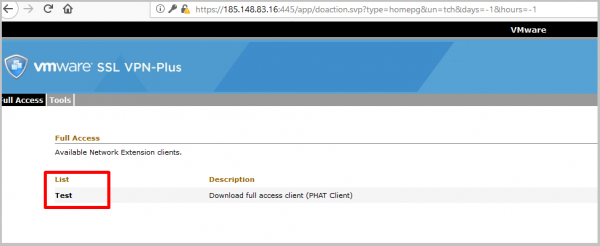
- Après l'autorisation, nous voyons la liste des packages d'installation créés, disponibles au téléchargement. Nous n'en avons créé qu'un – c'est celui que nous allons télécharger.

- Nous cliquons sur le lien, le téléchargement du client commence.

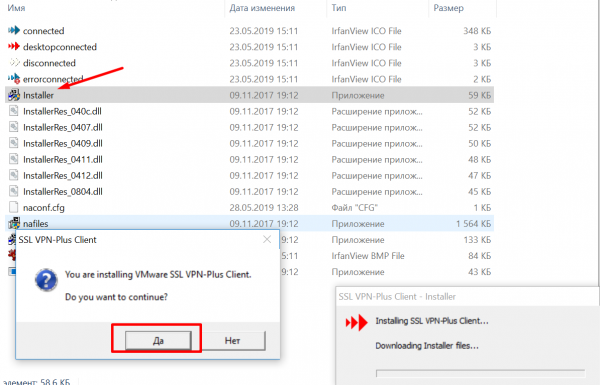
- Nous décompressons l'archive téléchargée et lançons l'installateur.

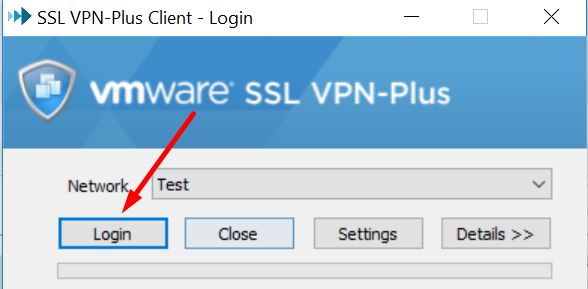
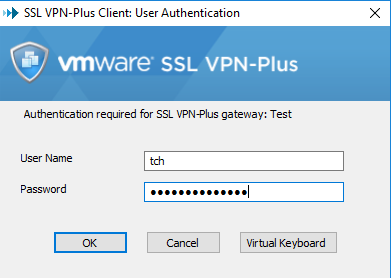
- Après l'installation, nous lançons le client et dans la fenêtre d'authentification, nous cliquons sur Connexion.

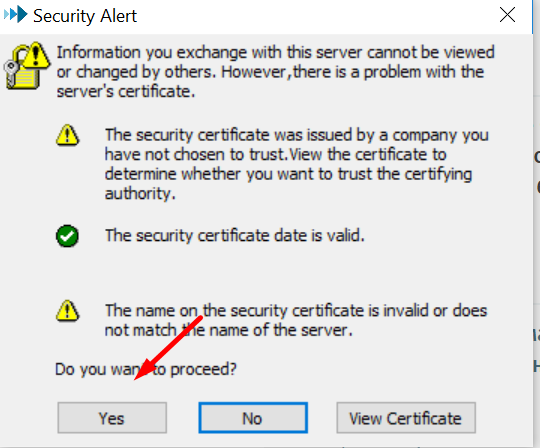
- Dans la fenêtre de vérification du certificat, nous choisissons Oui.

- Nous entrons les informations d'identification de l'utilisateur précédemment créé et voyons que la connexion est établie avec succès.


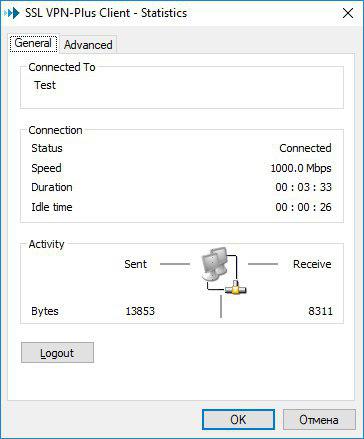
- Nous vérifions les statistiques du client VPN sur l'ordinateur local.

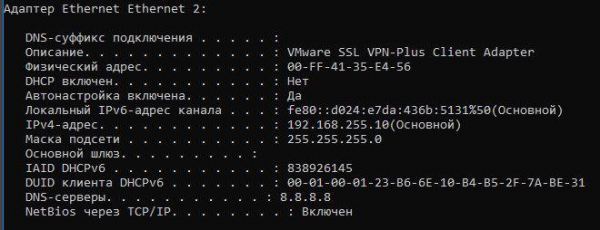
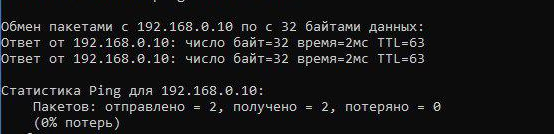
- Dans l'invite de commande Windows (ipconfig /all), nous voyons qu'un adaptateur virtuel supplémentaire est apparu et qu'il y a une connexion avec le réseau distant, tout fonctionne :


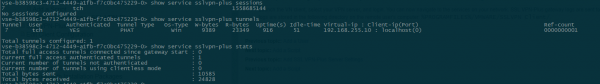
- Et enfin – vérification depuis la console Edge Gateway.

L2 VPN
L2VPN sera nécessaire lorsque vous devez regrouper plusieurs réseaux géographiquement
répartis en un seul domaine de diffusion.
Cela peut être utile, par exemple, lors de la migration d'une machine virtuelle : en déplaçant la VM vers une autre zone géographique, la machine conservera ses paramètres d'adressage IP et ne perdra pas sa connectivité avec d'autres machines situées dans le même domaine L2 qu'elle.
Dans notre environnement de test, nous allons connecter deux sites entre eux, que nous appellerons respectivement A et B. Nous avons deux NSX et deux réseaux routables créés de manière identique, attachés à différents Edge. La machine A a l'adresse 10.10.10.250/24, et la machine B a 10.10.10.2/24.
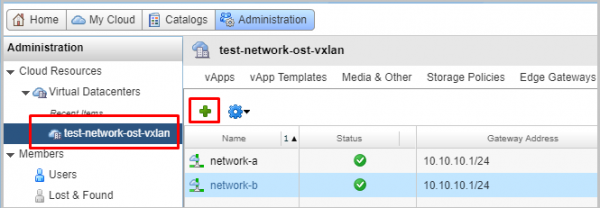
- Dans vCloud Director, nous allons à l'onglet Administration, accédons au VDC souhaité, puis à l'onglet Org VDC Networks et ajoutons deux nouveaux réseaux.

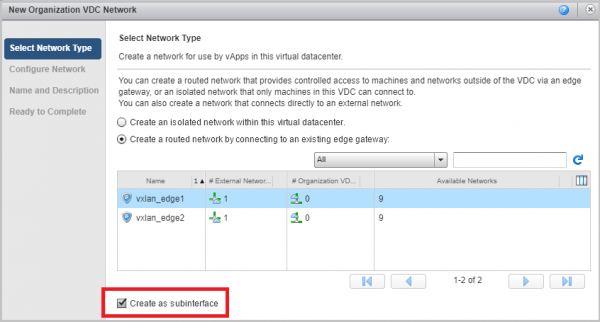
- Nous choisissons le type de réseau routé et associons ce réseau à notre NSX. Nous cochons la case Créer comme sous-interface.

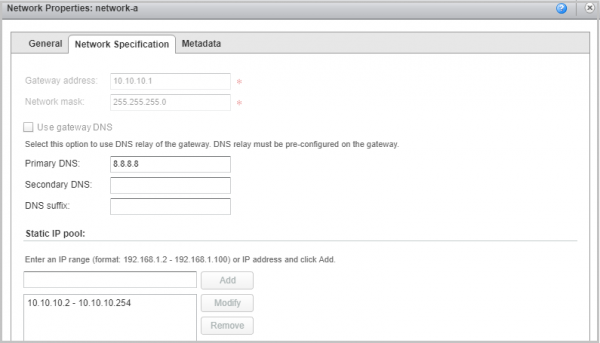
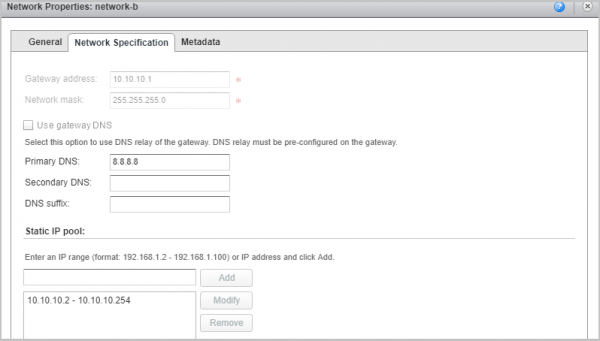
- Nous devrions donc obtenir deux réseaux. Dans notre exemple, ils s'appellent network-a et network-b, avec les mêmes paramètres de passerelle et le même masque.


- Nous allons maintenant dans les paramètres du premier NSX. Ce sera le NSX auquel le réseau A est lié. Il agira en tant que serveur.
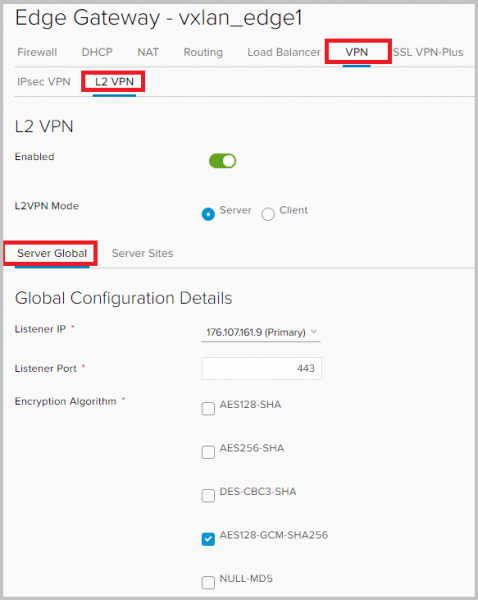
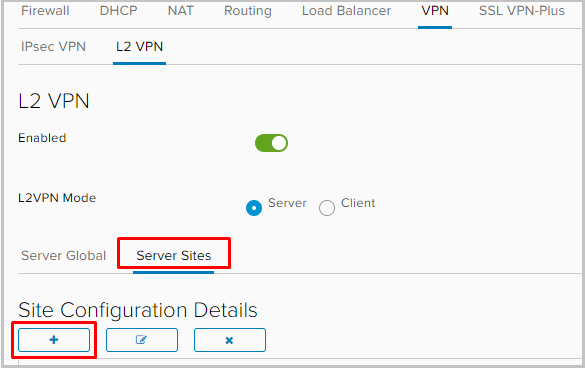
Nous revenons dans l'interface NSx Edge / Accédons à l'onglet VPN → L2VPN. Nous activons L2VPN, choisissons le mode de fonctionnement Serveur, et dans les paramètres Serveur Global, nous indiquons l'adresse IP externe du NSX, sur laquelle le port écoutera pour le tunnel. Par défaut, le socket s'ouvrira sur le port 443, mais il peut être changé. N'oublions pas de choisir les paramètres de cryptage pour le tunnel futur.

- Nous allons à l'onglet Sites Serveurs et ajoutons un pair.

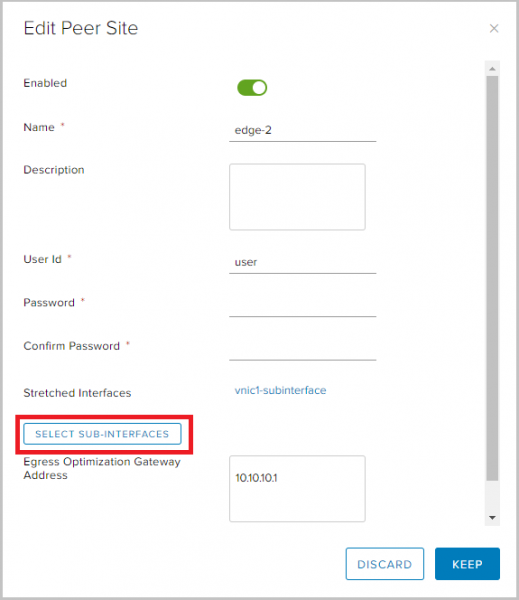
- Nous activons le pair, définissons un nom, une description si besoin, puis saisissons un nom d'utilisateur et un mot de passe. Ces informations nous seront nécessaires plus tard lors de la configuration du site client.
Dans Egress Optimization Gateway Address, nous définissons l'adresse de la passerelle. Cela est nécessaire pour qu'il n'y ait pas de conflit d'adresses IP, car la passerelle de nos réseaux a la même adresse. Ensuite, nous cliquons sur le bouton SÉLECTIONNER SOUS-INTERFACES.

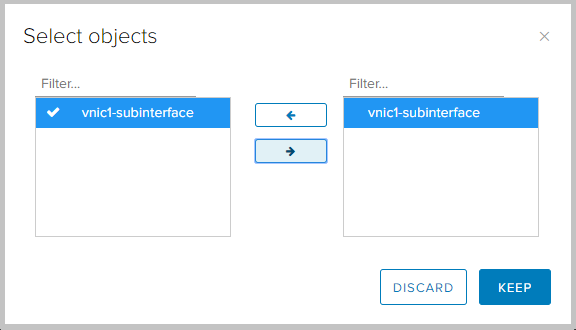
- Ici, nous choisissons la sous-interface nécessaire. Nous enregistrons les paramètres.

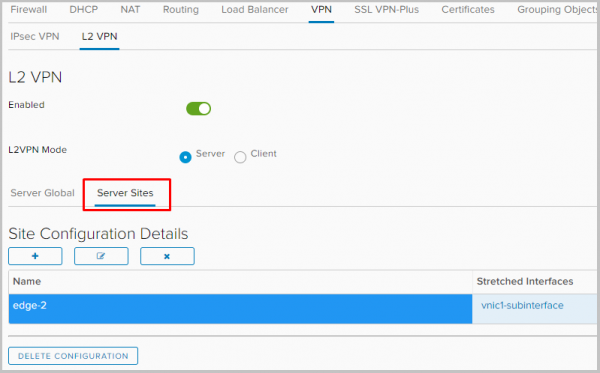
- Nous voyons que le site client récemment créé est apparu dans les paramètres.

- Maintenant, passons à la configuration de NSX du côté client.
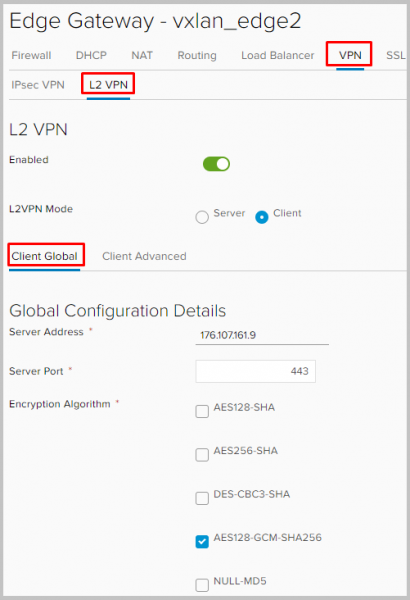
Nous nous connectons au NSX du côté B, allons dans VPN → L2VPN, activons L2VPN et définissons le mode L2VPN en mode client. Dans l'onglet Client Global, nous saisissons l'adresse et le port de NSX A, que nous avions précédemment indiqués comme IP d'écoute et port du côté serveur. Il est également nécessaire de définir les mêmes paramètres de cryptage pour qu'ils soient compatibles lors de l'établissement du tunnel.

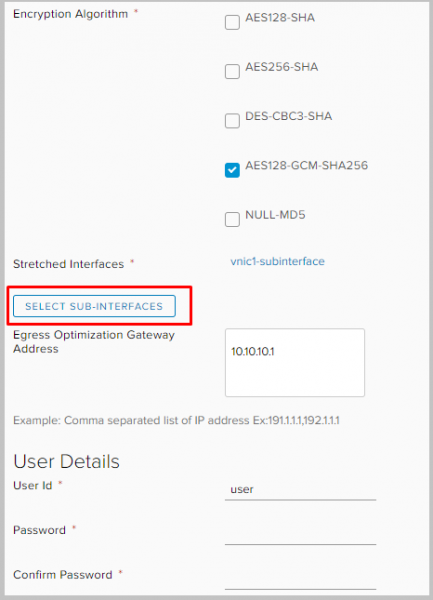
Faites défiler vers le bas, sélectionnez le sous-interface qui sera utilisée pour établir le tunnel pour L2VPN.
Dans l'adresse de passerelle d'optimisation de sortie, définissez l'adresse de la passerelle. Saisissez l'ID utilisateur et le mot de passe. Sélectionnez le sous-interface et n'oubliez pas de sauvegarder les paramètres.
- Voilà, c'est tout. Les paramètres du côté client et du côté serveur sont pratiquement identiques, à part quelques nuances.
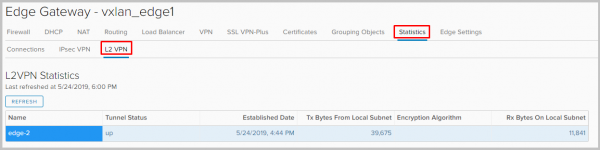
- Nous pouvons maintenant vérifier que notre tunnel fonctionne en allant dans Statistiques -> L2VPN sur n'importe quel NSX.
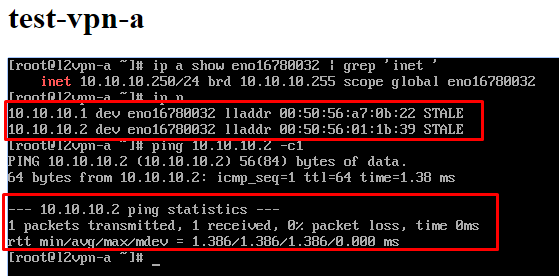
- Si nous entrons maintenant dans la console de n'importe quelle passerelle Edge, nous verrons les adresses des deux VM dans la table ARP.

C'est tout pour le VPN sur NSX Edge. N'hésitez pas à poser des questions si quelque chose n'est pas clair. C'est aussi la dernière partie d'une série d'articles sur le travail avec NSX Edge. Nous espérons qu'ils ont été utiles 🙂
Source : habr.com
