

TL;DR: j'installe Wireguard sur un VPS, je me connecte à lui depuis mon routeur domestique sous OpenWRT, et j'accède au réseau local depuis mon téléphone.
Si vous avez une infrastructure personnelle sur un serveur domestique ou de nombreux appareils gérés par IP chez vous, vous souhaitez sans doute y accéder depuis votre travail, dans le bus, le train ou le métro. Le plus souvent, pour des tâches similaires, on achète une adresse IP chez un fournisseur, après quoi les ports de chaque service sont redirigés vers l'extérieur.
Au lieu de cela, j'ai configuré un VPN avec accès au réseau local à domicile. Les avantages de cette solution :
- Transparence: je me sens comme chez moi dans toutes les circonstances.
- Simplicité: configuré et oublié, pas besoin de penser à rediriger chaque port.
- Prix: j'ai déjà un VPS, pour ce genre de tâches un VPN moderne coûte presque rien en ressources.
- Sécurité: rien n'est exposé à l'extérieur, je peux laisser MongoDB sans mot de passe et personne ne volera les données.
Comme toujours, il y a aussi des inconvénients. Tout d'abord, vous devrez configurer chaque client séparément, y compris côté serveur. Cela peut être gênant en cas de nombreux appareils à partir desquels vous souhaitez accéder aux services. Deuxièmement, vous pourriez avoir un réseau local avec des plages d'adresses qui se chevauchent au travail - il faudra résoudre ce problème.
Nous aurons besoin de :
- VPS (dans mon cas sur Debian 10).
- Routeur sous OpenWRT.
- Téléphone.
- Serveur domestique avec un service web pour vérification.
- De bonnes mains.
Pour la technologie VPN, je vais utiliser Wireguard. Cette solution a aussi ses points forts et faibles, que je ne vais pas décrire. Pour le VPN, j'utilise un sous-réseau 192.168.99.0/24, et chez moi j'ai 192.168.0.0/24.
Configuration de VPS
Un VPS même très basique à 30 roubles par mois suffira, si vous êtes chanceux de pouvoir en attraper un. .
Toutes les opérations sur le serveur sont effectuées en tant que root sur une machine propre, si nécessaire ajoutez `sudo` et adaptez les instructions.
Wireguard n'a pas encore été ajouté à la version stable, donc je fais `apt edit-sources` et j'ajoute les backports à la fin du fichier avec deux lignes :
deb http://deb.debian.org/debian/ buster-backports main
 # deb-src http://deb.debian.org/debian/ buster-backports main
Le paquet s'installe de la manière habituelle : apt update && apt install wireguard.
Ensuite, générons une paire de clés : wg genkey | tee /etc/wireguard/vps.private | wg pubkey | tee /etc/wireguard/vps.public. Répétez cette opération encore deux fois pour chaque appareil participant au schéma. Changez les chemins des fichiers de clés pour les autres appareils et n'oubliez pas la sécurité des clés privées.
Préparons maintenant le fichier de configuration. Dans le fichier /etc/wireguard/wg0.conf on place la configuration :
[Interface]
 Adresse = 192.168.99.1/24
 Port d'écoute = 57953
 Clé privée = 0JxJPUHz879NenyujROVK0YTzfpmzNtbXmFwItRKdHs=
[Peer] # OpenWRT
PublicKey = 36MMksSoKVsPYv9eyWUKPGMkEs3HS+8yIUqMV8F+JGw=
AllowedIPs = 192.168.99.2/32,192.168.0.0/24
[Peer] # Smartphone
PublicKey = /vMiDxeUHqs40BbMfusB6fZhd+i5CIPHnfirr5m3TTI=
AllowedIPs = 192.168.99.3/32
Dans la section [Interface] les paramètres de la machine elle-même, et [Peer] — paramètres pour ceux qui se connecteront à elle. Dans AllowedIPs les sous-réseaux à router vers le pair correspondant sont listés par virgule. C'est pourquoi les pairs d'appareils « clients » dans le sous-réseau VPN doivent avoir un masque /32, tout le reste sera routé par le serveur. Comme le réseau domestique sera routé via OpenWRT, dans AllowedIPs le pair correspondant, nous ajoutons le sous-réseau domestique. Dans PrivateKey et PublicKey déposez la clé privée générée pour le VPS et les clés publiques des pairs respectivement.
Il ne reste plus qu'à exécuter la commande sur le VPS qui va activer l'interface et l'ajouter au démarrage automatique : systemctl enable --now wg-quick@wg0. Vous pouvez vérifier l'état actuel des connexions avec la commande wg.
Configuration OpenWRT
Tout ce dont vous avez besoin pour cette étape se trouve dans le module luci (interface Web d'OpenWRT). Connectez-vous et dans le menu Système ouvrez l'onglet Logiciels. OpenWRT ne conserve pas de cache sur la machine, donc vous devez mettre à jour la liste des paquets disponibles en cliquant sur le bouton vert Mettre à jour les listes. Une fois terminé, dans le filtre entrez luci-app-wireguard et, jetant un œil à la fenêtre avec le bel arbre de dépendances, installez ce paquet.
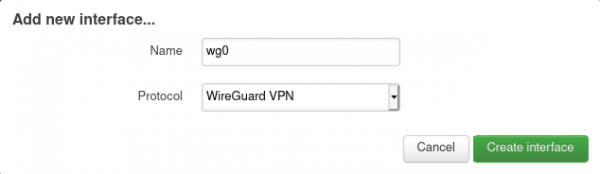
Dans le menu Réseaux, sélectionnez Interfaces et cliquez sur le bouton vert Ajouter une nouvelle interface sous la liste des interfaces existantes. Après avoir entré un nom (comme wg0 dans mon cas) et sélectionné le protocole WireGuard VPN, un formulaire de configuration s'ouvrira avec quatre onglets.
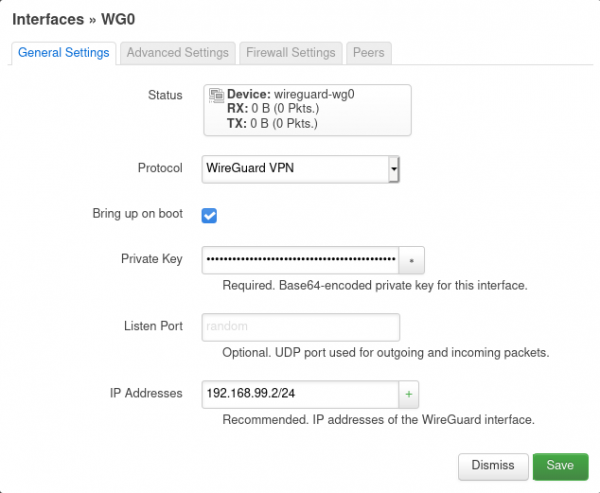
Dans l'onglet Paramètres généraux, vous devez entrer la clé privée et l'adresse IP préparée pour OpenWRT avec le sous-réseau.
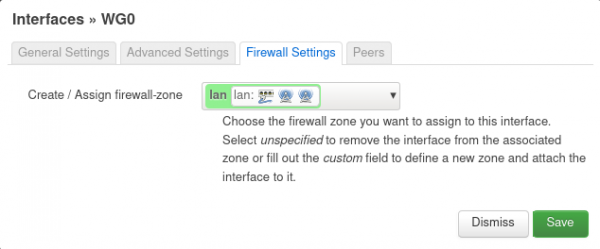
Dans l'onglet Paramètres du pare-feu, intégrez l'interface au réseau local. Ainsi, les connexions depuis le VPN pourront accéder librement au réseau local.
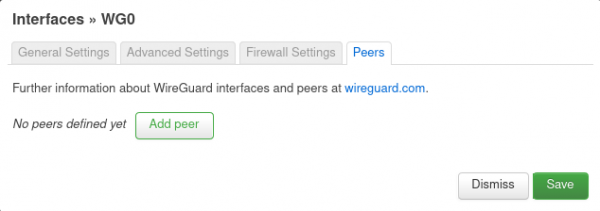
Dans l'onglet Pairs, appuyez sur le seul bouton, puis dans le formulaire mis à jour, remplissez les données du serveur VPS : clé publique, Allowed IPs (vous devez router tout le sous-réseau VPN vers le serveur). Dans hôte de point de terminaison et port de point de terminaison, entrez respectivement l'adresse IP du VPS avec le port mentionné précédemment dans la directive ListenPort. Cochez Route Allowed IPs pour que des routes soient créées. Et assurez-vous de remplir Persistent Keep Alive, sinon le tunnel entre le VPS et le routeur se rompra si ce dernier est derrière un NAT.
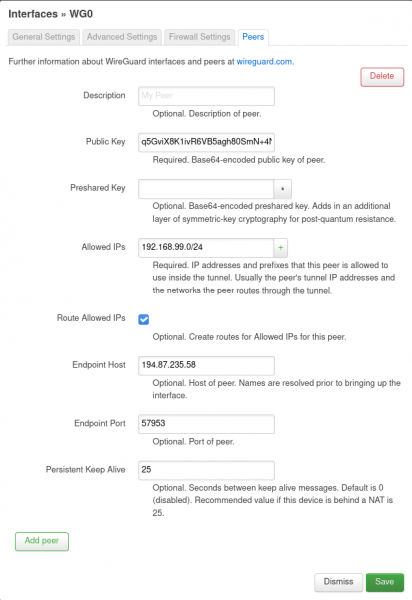
Après cela, vous pouvez enregistrer les paramètres, puis sur la page de la liste des interfaces, cliquez sur Enregistrer et appliquer. Si nécessaire, lancez explicitement l'interface avec le bouton Redémarrer.
Configurer le smartphone
Vous aurez besoin du client Wireguard, qui est disponible sur , et l'App Store. En ouvrant l'application, appuyez sur le plus et dans la section Interface, saisissez le nom de la connexion, la clé privée (la clé publique sera générée automatiquement) et l'adresse du téléphone avec le masque /32. Dans la section Peer, indiquez la clé publique du VPS, la paire d'adresse : port du serveur VPN comme Endpoint et les routes vers le réseau VPN et le réseau domestique.
Capture d'écran en gros plan du téléphone
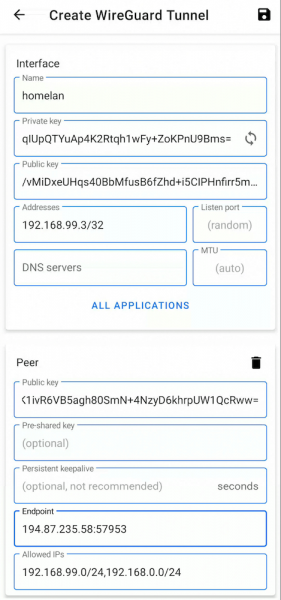
Appuyez sur la disquette dans le coin, activez et...
Terminé
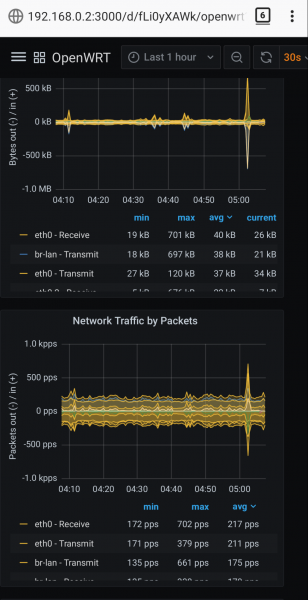
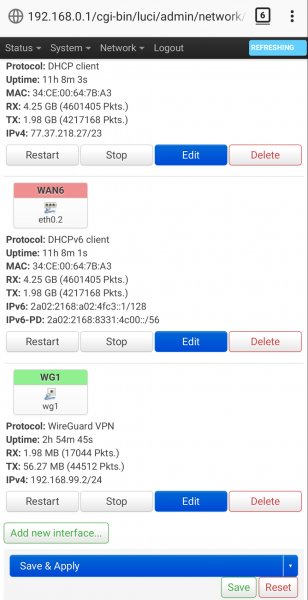
Vous pouvez maintenant accéder à la surveillance domestique, modifier les paramètres du routeur ou faire ce que vous voulez au niveau IP.
Captures d'écran depuis le réseau local
Source : habr.com
