

Bonjour, Communauté!
Je m'appelle Yanisлав Бasyuk. Je suis coordinateur de l'organisation publique «Medium».
Dans cet article, j'ai essayé de rassembler les informations les plus complètes sur ce qu'est ce fournisseur d'accès Internet décentralisé en fonctionnement sur le territoire de la Fédération de Russie. .
Je vais raconter :
 Ce qu'est «Medium»
 Ce qu'est Yggdrasil et pourquoi «Medium» l'utilise comme principal moyen de transport
 Comment configurer correctement l'environnement pour utiliser les ressources du réseau «Medium»
Qu'est-ce que «Medium» ?
Élevé (en anglais. Élevé — «intermédiaire», le slogan original — Ne demandez pas votre vie privée. Reprenez-la; en anglais, le mot medium signifie «intermédiaire») — un fournisseur d'accès à Internet décentralisé russe, offrant des services d'accès au réseau sans frais.
Quand, où et pourquoi «Medium» a-t-il été créé ?
À l'origine, le projet était conçu comme dans .
«Medium» a été fondé en avril 2019 dans le but de créer un environnement de télécommunications indépendant en permettant aux utilisateurs finaux d'accéder aux ressources du réseau Yggdrasil grâce à la technologie de transmission sans fil Wi-Fi.
Où puis-je trouver la liste complète de tous les points du réseau ?Vous pouvez la trouver dans .
Qu'est-ce qu'Yggdrasil et pourquoi «Medium» l'utilise-t-il comme principal moyen de transport ?
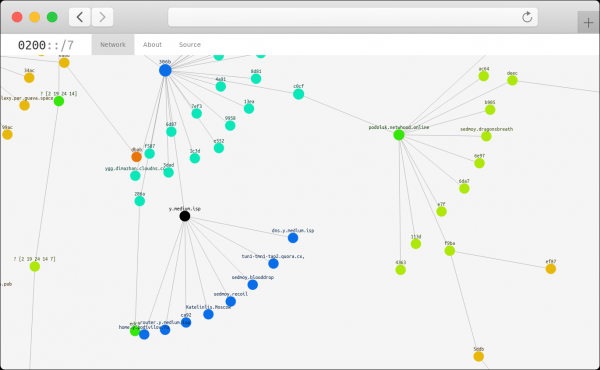
— c'est un réseau auto-organisé , capable de connecter des routeurs tant en mode superposition (au-dessus d'Internet) qu'entre eux directement par des connexions filaires ou sans fil.
Yggdrasil est la continuité du projet . La principale différence entre Yggdrasil et CjDNS est l'utilisation du protocole (protocole d'arbre couvrant).
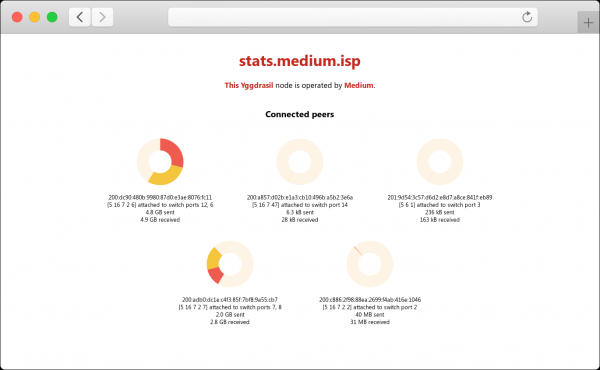
Par défaut, tous les routeurs du réseau utilisent pour transmettre des données entre les autres participants.
Le choix du réseau Yggdrasil comme principal moyen de transport a été motivé par le besoin d'augmenter la vitesse de connexion (jusqu'en août 2019, «Medium» utilisait ).
Le passage à Yggdrasil a également donné aux participants du projet la possibilité de commencer le déploiement d'un réseau maillé avec une topologie Full-Mesh. Cette organisation du réseau est le meilleur antidote à la censure.
Yggdrasil utilise par défaut le cryptage de bout en bout. Pourquoi les services du réseau «Medium» utilisent-ils HTTPS?
Il n'est pas nécessaire d'utiliser le protocole HTTPS pour se connecter aux services Web dans le réseau Yggdrasil si vous vous y connectez via un routeur fonctionnant localement dans le réseau Yggdrasil.
En effet : le transport Yggdrasil au niveau permet d'utiliser en toute sécurité les ressources au sein du réseau Yggdrasil — la possibilité de conduire est complètement exclue.
La situation change radicalement si vous accédez aux ressources internes de Yggdrasil non directement, mais via un nœud intermédiaire — un point d'accès au réseau «Medium», administré par son opérateur.
Qui peut alors compromettre les données que vous transmettez :
- L'opérateur du point d'accès. Évidemment, l'opérateur en activité du point d'accès au réseau «Medium» peut écouter le trafic non chiffré qui passe par son équipement.
- Un attaquant (). «Medium» a un problème similaire à , mais concernant les nœuds d'entrée et intermédiaires.
Voilà comment cela se présente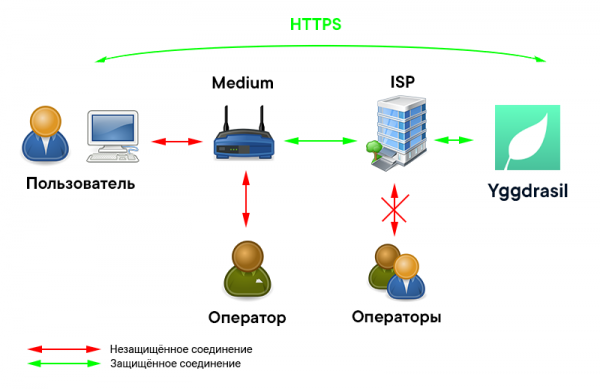
Solution: pour accéder aux services Web au sein du réseau Yggdrasil, utilisez le protocole HTTPS (niveau 7 ). Le problème réside dans le fait qu'il est impossible de délivrer un certificat de sécurité authentique pour les services du réseau Yggdrasil par des moyens classiques, tels que .
C'est pourquoi nous avons créé notre propre autorité de certification — . La grande majorité des services du réseau «Medium» sont signés par le certificat racine de sécurité de cette autorité de certification.
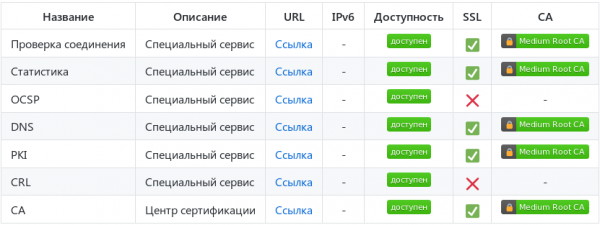
La possibilité de compromettre le certificat racine d'une autorité de certification a certes été prise en compte, mais ici, le certificat est essentiellement nécessaire pour confirmer l'intégrité lors de la transmission des données et pour éliminer la possibilité d'attaques MITM.
Les services du réseau «Medium» proposés par différents opérateurs ont des certificats de sécurité distincts, signés d'une manière ou d'une autre par l'autorité de certification racine. Cependant, les opérateurs de l'autorité de certification racine ne peuvent pas écouter le trafic chiffré des services auxquels ils ont signé des certificats de sécurité (voir. ).
Ceux qui se soucient particulièrement de leur sécurité peuvent utiliser comme protection supplémentaire des outils tels que et .
Actuellement, l'infrastructure des clés publiques du réseau «Medium» permet de vérifier le statut des certificats via le protocole ou en utilisant .
Y a-t-il un système de noms de domaine dans «Medium» ?
À l'origine, le réseau «Medium» ne disposait pas d'un serveur de noms de domaine centralisé qui aurait permis aux participants d'accéder aux ressources les plus fréquemment visitées de manière plus simple et familière (contrairement à l'utilisation de l'adresse IPv6 d'un serveur spécifique).
Nous dans «Medium» avons décidé de donner vie à cette idée — et, pour aller droit au but, nous avons réussi !
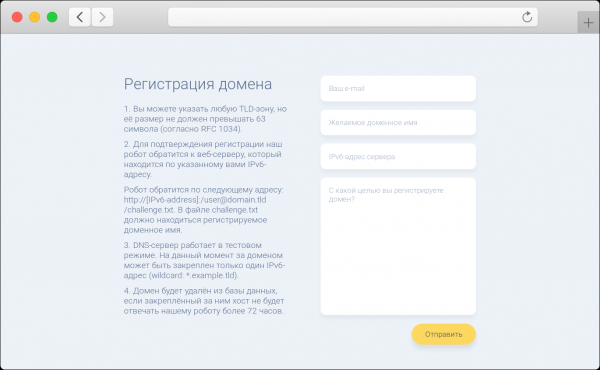
L'enregistrement des noms de domaine s'effectue automatiquement — il suffit d'indiquer l'adresse IPv6 du serveur sur lequel le service est exécuté. Un robot vérifiera si cette adresse appartient réellement à la personne qui tente d'enregistrer le nom de domaine.
En cas de succès, le nom de domaine sera ajouté à la base de données des noms de domaine dans un délai de 24 heures. Si le serveur cesse de répondre au robot et devient inaccessible pendant plus de 72 heures, le nom de domaine sera libéré.
Il ne sera pas possible d'enregistrer un nom de domaine sur ::1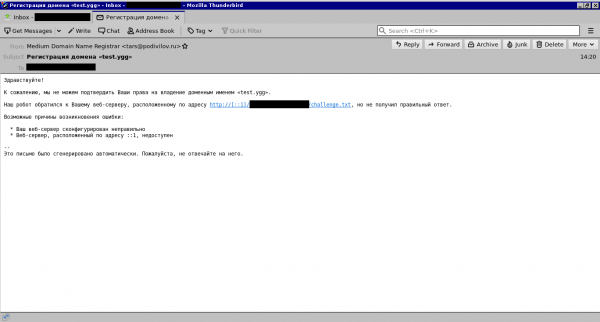
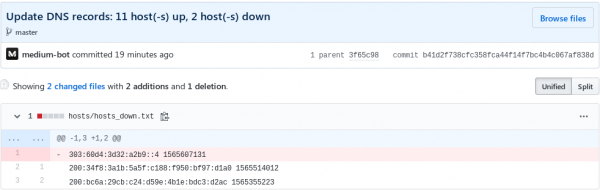
Une copie complète de la liste des noms de domaine enregistrés se trouve dans . Cela permet d'assurer une transparence maximale concernant l'état actuel des noms de domaine et d'éviter leur blocage en cas de situation ambivalente due à l'action du facteur humain. Si l'opérateur DNS n'aime pas quelque chose.
Et qu'en est-il de l'émission de certificats SSL pour les services web ?
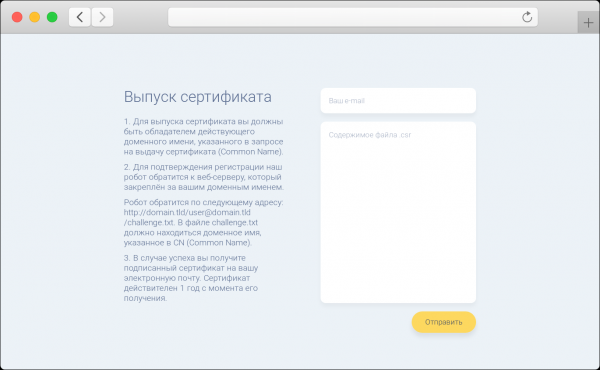
La création d'un serveur de noms de domaine a également été motivée par la nécessité de déployer une infrastructure de clés ouvertes - pour émettre un certificat, il est nécessaire qu'il contienne le champ CN (Common Name), qui représente le nom de domaine pour lequel le certificat est émis.
La procédure d'émission de certificats signés par une autorité de certification se déroule de manière automatique - un robot vérifie l'exactitude et l'authenticité des données saisies par l'utilisateur. En cas de succès, un courriel est envoyé à l'utilisateur final, incluant le certificat signé.
C'est tout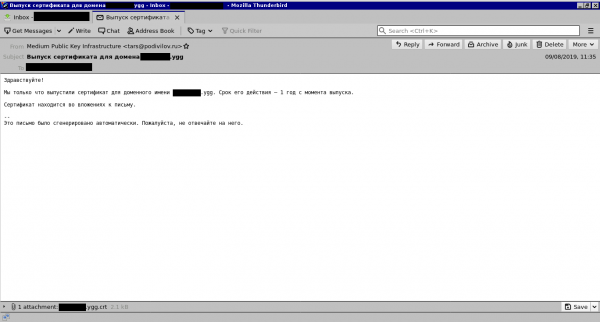
Comment bien configurer l'environnement pour utiliser les ressources du réseau «Medium» ?
Les spécificités du processus de configuration de l'environnement de travail dépendent du système d'exploitation que vous utilisez.
Choisissez judicieusement (l'image est cliquable):
Un Internet libre en Russie commence avec vous
Vous pouvez contribuer à l'établissement d'un Internet libre en Russie dès aujourd'hui. Nous avons dressé une liste exhaustive de ce que vous pouvez faire pour aider le réseau :
 Parlez du réseau Medium à vos amis et collègues
 Partagez vers cet article sur les réseaux sociaux ou votre blog personnel
 Participez à la discussion sur les questions techniques du réseau Medium
 Créez votre service Web sur le réseau Yggdrasil et ajoutez-le à
 Élevez votre au réseau Medium
Lisez aussi :
Nous sommes sur Telegram :
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Vote alternatif : nous tenons à connaître l'avis de ceux qui n'ont pas de compte complet sur Habr
↑
↓
138 utilisateurs ont voté. 65 utilisateurs se sont abstenus.
Source : habr.com
