

Il est manifestement douteux et inutile de se lancer dans le développement d'une nouvelle norme de communication sans réfléchir aux mécanismes de sécurité.
Architecture de sécurité 5G — ensemble des mécanismes et des procédures de sécurité mis en œuvre dans et couvrant tous les composants du réseau, du cœur jusqu'aux interfaces radio.
Les réseaux de cinquième génération sont, par leur nature, une évolution des . Les technologies d'accès radio ont subi des changements significatifs. Pour les réseaux de cinquième génération, une nouvelle (Radio Access Technology) — . En ce qui concerne le cœur du réseau, les changements n'ont pas été aussi significatifs. Ainsi, l'architecture de sécurité des réseaux 5G a été développée en se concentrant sur la réutilisation des technologies pertinentes adoptées dans la norme 4G LTE.
Cependant, il convient de noter que la réévaluation de menaces bien connues, comme les attaques sur les interfaces radio et le plan de signalisation ( plane), les attaques DDOS, les attaques Man-In-The-Middle, etc., a incité les opérateurs de télécommunications à élaborer de nouvelles normes et à intégrer des mécanismes de sécurité totalement nouveaux dans les réseaux de cinquième génération.
Prérequis
En 2015, l'Union internationale des télécommunications a établi le premier plan global de développement des réseaux de cinquième génération, ce qui a rendu la question du développement des mécanismes et des procédures de sécurité dans les réseaux 5G particulièrement pressante.
La nouvelle technologie offrait des vitesses de transmission de données véritablement impressionnantes (plus de 1 Gbit/s), une latence inférieure à 1 ms et la possibilité de connecter simultanément environ 1 million d'appareils dans un rayon de 1 km². De telles exigences élevées pour les réseaux de cinquième génération ont également influencé les principes de leur organisation.
Le principal d'entre eux était la décentralisation, qui impliquait la mise en place de nombreuses bases de données locales et de centres de traitement en périphérie du réseau. Cela permettait de minimiser les latences lors de -communications et décharger le cœur du réseau en raison de l'entretien d'un grand nombre d'appareils IoT. Ainsi, la frontière des réseaux de nouvelle génération s'est élargie jusqu'aux stations de base, permettant la création de centres de communication locaux et la fourniture de services cloud sans risque de retards critiques ou d'interruptions de service. Naturellement, cette approche modifiée à l'organisation des réseaux et au service client a suscité l'intérêt des cybercriminels, car elle leur ouvrait de nouvelles possibilités d'attaques sur des informations confidentielles des utilisateurs, ainsi que sur les composants mêmes du réseau dans le but de provoquer des interruptions de service ou de prendre le contrôle des ressources de calcul de l'opérateur.
Vulnérabilités majeures des réseaux de 5ème génération
Grande surface d'attaque
En savoir plusLors de la construction de réseaux de télécommunications de 3ème et 4ème générations, les opérateurs de télécommunications se limitaient généralement à travailler avec un ou plusieurs fournisseurs, qui fournissaient d'emblée un ensemble matériel et logiciel. Autrement dit, tout pouvait fonctionner, ce qu'on appelle « clé en main » — il suffisait d'installer et de configurer le matériel acheté auprès du fournisseur ; il n'était pas nécessaire de remplacer ou de compléter le logiciel propriétaire. Les tendances modernes vont à l'encontre de cette approche « classique » et visent la virtualisation des réseaux, une approche multi-fournisseurs et la diversité des logiciels. Des technologies telles que (anglais Software Defined Network) et (anglais Network Functions Virtualization), ce qui conduit à l'intégration d'un grand nombre de logiciels basés sur des codes sources ouverts dans les processus et fonctions de gestion des réseaux de communication. Cela donne aux cybercriminels la possibilité d'explorer davantage le réseau de l'opérateur et d'identifier un plus grand nombre de vulnérabilités, ce qui, à son tour, augmente la surface d'attaque des réseaux de nouvelle génération par rapport à l'actuelle.
Un grand nombre d'appareils IoT
En savoir plusD'ici 2021, environ 57 % des appareils connectés aux réseaux 5G seront des dispositifs IoT. Cela signifie que la plupart des hôtes disposeront de capacités cryptographiques limitées (voir point 2) et seront donc vulnérables aux attaques. Un grand nombre de ces appareils augmentera le risque de propagation de botnets et permettra d'exécuter des attaques DDoS encore plus puissantes et distribuées.
Capacités cryptographiques limitées des dispositifs IoT
En savoir plusComme déjà mentionné, les réseaux de cinquième génération mobilisent activement des dispositifs périphériques qui permettent de réduire une partie de la charge sur le cœur du réseau et ainsi diminuer la latence. Cela est nécessaire pour des services essentiels tels que la gestion des voitures autonomes et le système d'alerte d'urgence. et autres, pour lesquels garantir une latence minimale est critique, car cela conditionne des vies humaines. En raison de la connexion d'un grand nombre d'appareils IoT, qui, compte tenu de leur petite taille et de leur faible consommation d'énergie, disposent de ressources de calcul très limitées, les réseaux 5G deviennent vulnérables aux attaques visant à prendre le contrôle de ces appareils pour les manipuler. Par exemple, des scénarios d'infection d'appareils IoT faisant partie du système «» sont possibles, impliquant des types de logiciels malveillants tels que . Il est également possible d'intercepter le contrôle des voitures autonomes, qui reçoivent des commandes et des informations de navigation par le biais du « cloud ». Cette vulnérabilité est formellement due à la décentralisation des réseaux de nouvelle génération, mais le point suivant mettra plus clairement en évidence le problème de la décentralisation.
Décentralisation et expansion des frontières du réseau
En savoir plusLes périphériques agissant comme des noyaux locaux du réseau routent le trafic utilisateur, traitent les demandes, ainsi que mettent en cache et stockent localement les données des utilisateurs. Ainsi, les frontières des réseaux de cinquième génération s'étendent au-delà du noyau, vers la périphérie, y compris vers des bases de données locales et des interfaces radio 5G-NR (en anglais 5G New Radio). Cela crée une possibilité d'attaques sur les ressources de calcul des dispositifs locaux, qui sont par défaut moins protégées que les nœuds centraux du réseau, dans le but de provoquer une interruption de service. Cela peut entraîner une coupure de l'accès à Internet dans des zones entières, un dysfonctionnement des dispositifs IoT (par exemple, dans un système de « maison intelligente »), ainsi qu'une indisponibilité du service d'alerte d'urgence IMS.
Cependant, actuellement, l'ETSI et le 3GPP ont déjà publié plus de 10 normes touchant différents aspects de la sécurité des réseaux 5G. La grande majorité des mécanismes décrits visent à protéger contre les vulnérabilités (y compris celles mentionnées ci-dessus). L'une des principales est la norme , qui décrit l'architecture de sécurité des réseaux de cinquième génération.
Architecture 5G
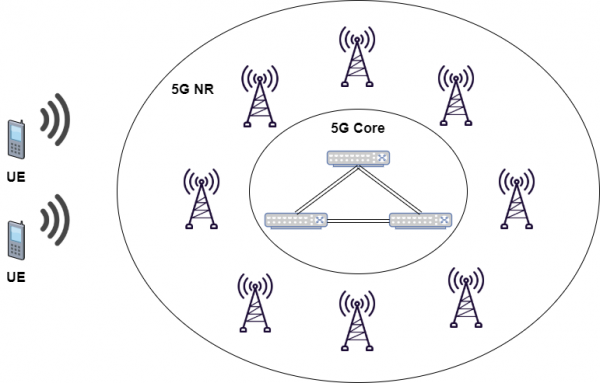
Pour commencer, examinons les principes clés de l'architecture des réseaux 5G, qui permettront d'expliquer pleinement le sens et les zones de responsabilité de chaque module logiciel et de chaque fonction de sécurité 5G.
- La division des nœuds du réseau en éléments assurant le fonctionnement des protocoles (de l'anglais UP — User Plane) et les éléments assurant le fonctionnement des protocoles (de l'anglais CP — Control Plane), ce qui améliore la flexibilité en matière d'évolutivité et de déploiement du réseau, c'est-à-dire qu'il est possible de disposer des composants des nœuds réseau de manière centralisée ou décentralisée.
- Le support du mécanisme , basé sur les services fournis à des groupes spécifiques d'utilisateurs finaux.
- La mise en œuvre des éléments réseau sous forme de .
- Le soutien d'un accès simultané aux services centralisés et locaux, c'est-à-dire la mise en œuvre des concepts de calcul en nuage (de l'anglais ) et de calcul en périphérie (de l'anglais ).
- Mise en œuvre convergente, unissant différents types de réseaux d'accès — 3GPP 5G New Radio et (Wi-Fi, etc.) — avec un noyau de réseau unique.
- Prise en charge d'algorithmes et de procédures d'authentification uniformes, quel que soit le type de réseau d'accès.
- Prise en charge des fonctions réseau sans état, où la ressource calculée est séparée du stockage des ressources.
- Prise en charge de l'itinérance avec routage du trafic à la fois via le réseau domestique et avec un « atterrissage » local dans le réseau d'accueil.
- L'interaction entre les fonctions réseau est présentée de deux manières : et .
Le concept de sécurité des réseaux de cinquième génération comprend:
- L'authentification de l'utilisateur par le réseau.
- L'authentification du réseau par l'utilisateur.
- La négociation des clés cryptographiques entre le réseau et l'équipement de l'utilisateur.
- Le cryptage et le contrôle de l'intégrité du trafic signal.
- Le cryptage et le contrôle de l'intégrité du trafic utilisateur.
- La protection de l'identifiant de l'utilisateur.
- La protection des interfaces entre les différents éléments du réseau conformément au concept de domaine de sécurité du réseau.
- L'isolement des différentes couches du mécanisme et la définition pour chaque couche de ses propres niveaux de sécurité.
- L'authentification de l'utilisateur et la protection du trafic au niveau des services finaux (IMS, IoT, etc.).
Modules logiciels principaux et fonctions de sécurité réseau 5G
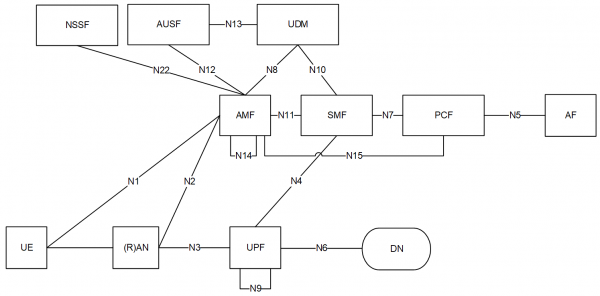 AMF (accès et gestion de la mobilité) — fournit :
- L'organisation des interfaces de la couche de contrôle.
- L'organisation de l'échange de trafic signal , le cryptage et la protection de l'intégrité de ses données.
- L'organisation de l'échange de trafic signal , le cryptage et la protection de l'intégrité de ses données.
- La gestion de l'enregistrement de l'équipement utilisateur dans le réseau et le contrôle des états d'enregistrement possibles.
- La gestion de la connexion de l'équipement utilisateur au réseau et le contrôle des états possibles.
- La gestion de la disponibilité de l'équipement utilisateur dans le réseau en état CM-IDLE.
- La gestion de la mobilité de l'équipement utilisateur dans le réseau en état CM-CONNECTED.
- L'envoi de messages courts entre l'équipement utilisateur et le SMF.
- La gestion des services de géolocalisation.
- La désignation d'un identifiant de flux pour interagir avec l'EPS.
SMF (fonction de gestion des sessions) — assure :
- Gestion des sessions de communication, c'est-à-dire création, modification et libération de sessions, y compris le support du tunnel entre le réseau d'accès et le UPF.
- Distribution et gestion des adresses IP des équipements utilisateurs.
- Sélection du passerelle UPF utilisée.
- Organisation de l'interaction avec le PCF.
- Gestion de l'application des politiques. .
- Configuration dynamique des équipements utilisateurs à l'aide des protocoles DHCPv4 et DHCPv6.
- Contrôle de la collecte des données de facturation et organisation de l'interaction avec le système de facturation.
- Continuité de la fourniture de services (de l'anglais. ).
- Interaction avec les réseaux d'accueil dans le cadre de l'itinérance.
UPF (anglais User Plane Function — fonction de plan utilisateur) — fournit :
- Interaction avec des réseaux externes de transmission de données, y compris vers le réseau Internet mondial.
- Routage des paquets utilisateurs.
- Marquage des paquets selon les politiques de QoS.
- Diagnostic des paquets utilisateurs (par exemple, détection d'applications basées sur des signatures).
- Fourniture de rapports sur l'utilisation du trafic.
- Le UPF est également un point d'ancrage pour le support de la mobilité à la fois au sein d'une seule technologie et entre différentes technologies d'accès radio.
UDM (anglais Unified Data Management — gestion unifiée des données) — fournit :
- Gestion des données des profils utilisateurs, y compris le stockage et la modification de la liste des services disponibles pour les utilisateurs et des paramètres correspondants.
- Gestion
- Génération de données d'authentification 3GPP. .
- Autorisation d'accès basée sur les données du profil (par exemple, limitation de l'itinérance).
- Gestion de l'enregistrement de l'utilisateur, c'est-à-dire stockage de l'AMF de service.
- Soutien à la continuité du service et de la session de communication, c'est-à-dire stockage du SMF assigné pour la session de communication actuelle.
- Gestion de la livraison des SMS.
- Plusieurs UDM différents peuvent gérer un seul utilisateur dans le cadre de différentes transactions.
UDR (anglais Unified Data Repository — dépôt unifié de données) — assure le stockage de diverses données utilisateurs et constitue en fait une base de données de tous les abonnés du réseau.
UDSF (fr. Fonction de stockage de données non structurées — permet aux modules AMF de sauvegarder les contextes actuels des utilisateurs enregistrés. Cette information peut généralement être représentée comme des données de structure indéfinie. Les contextes des utilisateurs peuvent être utilisés pour garantir la continuité et l'absence d'interruptions des sessions des abonnés tant lors d'une sortie planifiée d'un des services AMF que lors d'une situation d'urgence. Dans les deux cas, l'AMF de secours "prendra en charge" le service en utilisant les contextes sauvegardés dans USDF.
La combinaison de UDR et UDSF sur une seule plateforme physique est une mise en œuvre typique de ces fonctions réseau.
PCF (fr. Fonction de contrôle des politiques — élabore et assigne aux utilisateurs certaines politiques de service, y compris les paramètres QoS et les règles de tarification. Par exemple, pour le transport d'un certain type de trafic, des canaux virtuels avec des caractéristiques différentes peuvent être créés dynamiquement. Les exigences du service demandé par l'abonné, le niveau de congestion du réseau, le volume de trafic consommé, etc. peuvent être prises en compte.
NEF (fr. Fonction d'exposition réseau — assure :
- L'organisation d'une interaction sécurisée entre des plateformes et des applications externes et le cœur du réseau.
- La gestion des paramètres QoS et des règles de tarification pour des utilisateurs spécifiques.
SEAF (fr. Fonction d'ancrage de sécurité — en collaboration avec AUSF, elle permet l'authentification des utilisateurs lors de leur enregistrement dans le réseau avec n'importe quelle technologie d'accès.
AUSF (fr. Fonction de serveur d'authentification — joue le rôle de serveur d'authentification, acceptant et traitant les demandes de SEAF et les redirigeant vers ARPF.
ARPF (fr. Fonction de stockage et de traitement des informations d'authentification — assure le stockage des clés secrètes personnelles (KI) et des paramètres des algorithmes cryptographiques, ainsi que la génération de vecteurs d'authentification selon les algorithmes 5G-AKA ou -AKA. Est situé dans un centre de données protégé des influences physiques externes de l'opérateur de télécommunications et est généralement intégré à UDM.
SCMF (fr. Fonction de gestion de contexte de sécurité — gère ) — assure la gestion du cycle de vie du contexte de sécurité 5G.
SPCF (en anglais : Security Policy Control Function — fonction de contrôle de la politique de sécurité) — assure l'harmonisation et l'application des politiques de sécurité pour des utilisateurs spécifiques. Cela prend en compte les capacités du réseau, les capacités du matériel utilisateur et les exigences d'un service spécifique (par exemple, les niveaux de protection fournis par le service de communications critiques et par le service d'accès Internet sans fil peuvent différer). L'application des politiques de sécurité inclut : le choix de l'AUSF, le choix de l'algorithme d'authentification, le choix des algorithmes de chiffrement des données et de contrôle de l'intégrité, la détermination de la longueur et du cycle de vie des clés.
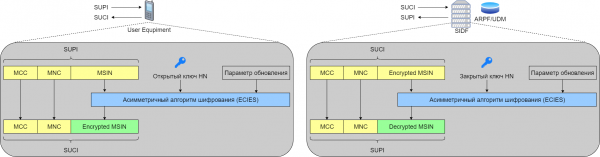
SIDF (en anglais : Subscription Identifier De-concealing Function — fonction d'extraction de l'identifiant utilisateur) — assure l'extraction d'un identifiant de souscription permanent d'abonné (en anglais : SUPI) à partir d'un identifiant masqué (en anglais : ), obtenu dans le cadre d'une procédure d'authentification « Auth Info Req ».
Exigences de sécurité clés pour les réseaux de communication 5G
En savoir plusAuthentification de l'utilisateur: Le réseau de 5G doit authentifier le SUPI de l'utilisateur au cours du processus 5G AKA entre l'utilisateur et le réseau.
Authentification du réseau de service: L'utilisateur doit authentifier l'identifiant du réseau de service 5G, l'authentification étant assurée par l'utilisation réussie des clés obtenues lors de la procédure 5G AKA.
Autorisation de l'utilisateur: Le réseau de service doit autoriser l'utilisateur sur la base du profil utilisateur obtenu du réseau de l'opérateur de réseau domestique.
Autorisation du réseau de service par le réseau de l'opérateur de réseau domestique: L'utilisateur doit recevoir une confirmation qu'il est connecté à un réseau de service qui est autorisé par le réseau de l'opérateur de réseau domestique à fournir des services. L'autorisation est implicite dans le sens où elle est assurée par l'achèvement réussi de la procédure 5G AKA.
Autorisation du réseau d'accès par le réseau de l'opérateur de réseau domestique: L'utilisateur doit recevoir une confirmation qu'il est connecté à un réseau d'accès autorisé par l'opérateur domestique pour fournir des services. L'autorisation est implicite dans le sens où elle est assurée par l'établissement réussi de la sécurité du réseau d'accès. Ce type d'autorisation doit s'appliquer à tout type de réseau d'accès.
Services d'urgence non authentifiés: Pour respecter les exigences réglementaires dans certaines régions, les réseaux 5G doivent offrir la possibilité d'un accès non authentifié aux services d'urgence.
Noyau du réseau et réseau d'accès radio: Le noyau du réseau 5G et le réseau d'accès radio 5G doivent prendre en charge l'utilisation d'algorithmes de chiffrement et d'intégrité avec une longueur de clé de 128 bits pour assurer la sécurité. et . Les interfaces réseau doivent prendre en charge des clés de chiffrement de 256 bits.
Exigences de sécurité principales pour l'équipement utilisateur
En savoir plus
- L'équipement utilisateur doit prendre en charge le chiffrement, la protection de l'intégrité et la protection contre les attaques par rejeu des données utilisateur échangées entre lui et le réseau d'accès radio.
- L'équipement utilisateur doit activer les mécanismes de chiffrement et de protection de l'intégrité des données sur demande reçue du réseau d'accès radio.
- L'équipement utilisateur doit prendre en charge le chiffrement, la protection de l'intégrité et la protection contre les attaques par rejeu du trafic de signal RRC et NAS.
- L'équipement utilisateur doit prendre en charge les algorithmes cryptographiques suivants : NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2.
- L'équipement utilisateur peut prendre en charge les algorithmes cryptographiques suivants : 128-NEA3, 128-NIA3.
- L'équipement utilisateur doit prendre en charge les algorithmes cryptographiques suivants : 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2, s'il prend en charge la connexion au réseau d'accès radio E-UTRA.
- La protection de la confidentialité des données utilisateur échangées entre l'équipement utilisateur et le réseau d'accès radio est optionnelle, mais doit être assurée dans tous les cas où cela est permis par la législation.
- La protection de la confidentialité du trafic de signal RRC et NAS est optionnelle.
- La clé utilisateur permanente doit être protégée et doit être stockée dans des composants matériel utilisateur bien sécurisés.
- L'identifiant permanent de l'abonné ne doit pas être transmis en clair à travers le réseau d'accès radio, sauf pour les informations nécessaires à un routage correct (par exemple et ).
- La clé publique du réseau opérateur domestique, l'identifiant de cette clé, l'identifiant du schéma de protection et l'identifiant de routage doivent être stockés dans .
À chaque algorithme de chiffrement est associé un nombre binaire :
- «0000» : NEA0 — Algorithme de chiffrement nul
- «0001» : 128-NEA1 — 128 bits algorithme basé sur 3G
- «0010» : 128-NEA2 — 128 bits algorithme basé
- «0011» : 128-NEA3 — 128 bits algorithme basé.
Chiffrement des données utilisant 128-NEA1 et 128-NEA2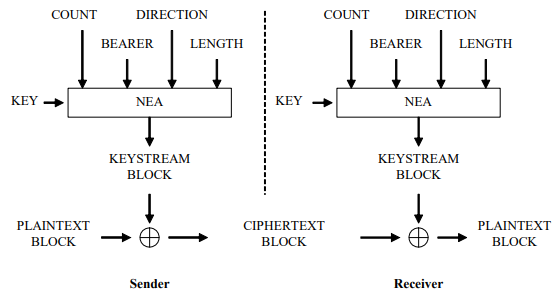
P.S. Le schéma est inspiré de
Génération de MAC par les algorithmes 128-NIA1 et 128-NIA2 pour assurer l'intégrité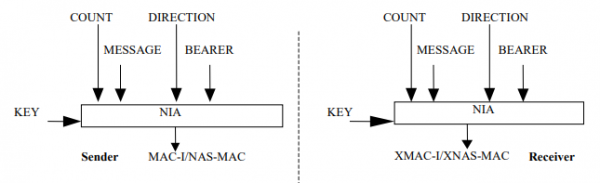
P.S. Le schéma est inspiré de
Exigences de sécurité principales pour les fonctions réseau 5G
En savoir plus
- L'AMF doit soutenir l'authentification primaire utilisant SUCI.
- Le SEAF doit soutenir l'authentification primaire utilisant SUCI.
- L'UDM et l'ARPF doivent stocker la clé utilisateur permanente et garantir sa protection contre le vol.
- L'AUSF doit fournir le SUPI au réseau local uniquement en cas d'authentification primaire réussie utilisant SUCI.
- Le NEF ne doit pas transmettre d'informations masquées sur le noyau du réseau en dehors du domaine de sécurité de l'opérateur.
Principales procédures de sécurité
Domaines de confiance
Dans les réseaux de 5ème génération, la confiance envers les éléments du réseau diminue à mesure que les éléments s'éloignent du noyau du réseau. Ce concept influence les décisions mises en œuvre dans l'architecture de sécurité 5G. On peut donc parler d'un modèle de confiance dans les réseaux 5G, qui détermine le comportement des mécanismes de sécurité du réseau.
Du côté utilisateur, le domaine de confiance est constitué de l'UICC et de l'USIM.
Du côté du réseau, le domaine de confiance a une structure plus complexe.
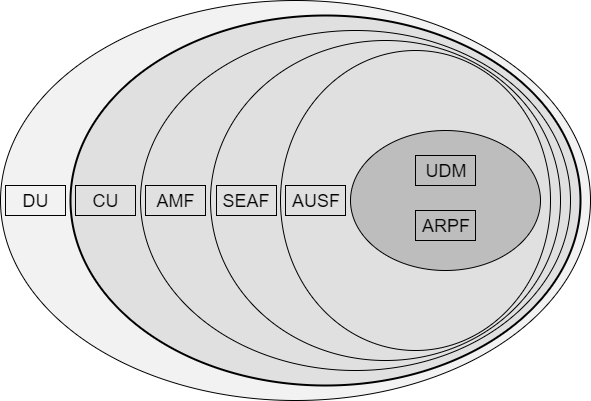 Le réseau d'accès radio se compose de deux parties — DU (de l'anglais Distributed Units — unités distribuées du réseau) et CU (de l'anglais Central Units — unités centrales du réseau). Ensemble, ils forment gNB — interface radio de la station de base du réseau 5G. Les DU n'ont pas d'accès direct aux données des utilisateurs, car elles peuvent être déployées dans des segments d'infrastructure non sécurisée. Les CU, en revanche, doivent être déployés dans des segments sécurisés du réseau, car ils sont responsables de la terminaison du trafic des mécanismes de sécurité AS. Au cœur du réseau se trouve AMF, la terminaison du trafic des mécanismes de sécurité NAS. Dans la spécification actuelle 3GPP 5G Phase 1, la combinaison est décrite AMF avec la fonction de sécurité SEAF, contenant une clé racine (également connue sous le nom de « clé d'ancrage ») du réseau visité (servant). AUSF est responsable du stockage de la clé obtenue après une authentification réussie. Il est nécessaire pour une réutilisation dans les cas de connexion simultanée d'un utilisateur à plusieurs réseaux d'accès radio. ARPF stocke les informations d'identification des utilisateurs et est l'équivalent de l'USIM pour les abonnés. UDR et UDM stockent les informations utilisateur qu'ils utilisent pour déterminer la logique de génération des informations d'identification, les identifiants utilisateurs, assurer la continuité de session, etc.
Hiérarchie des clés et schémas de leur distribution
Dans les réseaux de cinquième génération, contrairement aux réseaux 4G-LTE, la procédure d'authentification a deux composants : l'authentification primaire et l'authentification secondaire. L'authentification primaire est obligatoire pour tous les dispositifs utilisateurs se connectant au réseau. L'authentification secondaire peut être effectuée sur demande de réseaux externes, si l'abonné se connecte à ceux-ci.
Après l'achèvement réussi de l'authentification primaire et la production de la clé partagée K entre l'utilisateur et le réseau, KSEAF — une clé d'ancrage (racine) spéciale du réseau de service est extraite de la clé K. Par la suite, à partir de cette clé, des clés garantissant la confidentialité et l'intégrité des données du trafic de signal RRC et NAS sont générées.
Schéma avec explications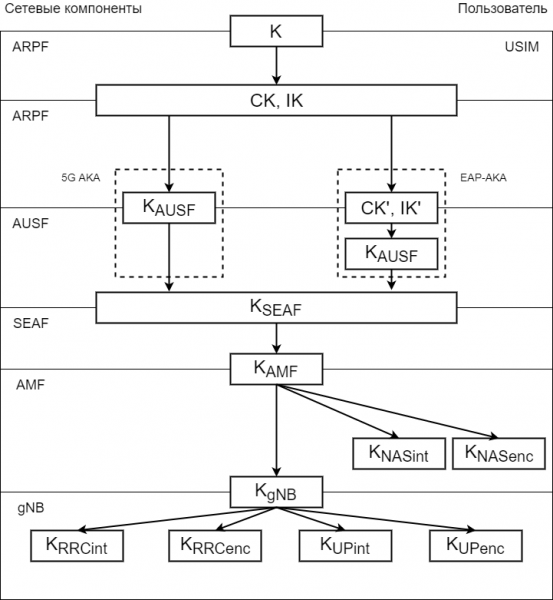
Symboles:
CK (en anglais, Cipher Key)
IK (en anglais, Integrity Key) — clé utilisée dans les mécanismes de protection de l'intégrité des données.
CK’ (en anglais, Cipher Key) — une autre clé cryptographique créée à partir de CK pour le mécanisme EAP-AKA.
IK’ (en anglais, Integrity Key) — une autre clé utilisée dans les mécanismes de protection de l'intégrité des données pour EAP-AKA.
KAUSF — créée par la fonction ARPF et le matériel de l'utilisateur à partir de CK et IK durant le 5G AKA et EAP-AKA.
KSEAF — clé d'ancrage obtenue par la fonction AUSF à partir de la clé KAMFAUSF.
KAMF — clé obtenue par la fonction SEAF à partir de la clé KSEAF.
KNASint, KNASenc — clés obtenues par la fonction AMF à partir de la clé KAMF pour protéger le trafic de signal NAS.
KRRCint, KRRCenc — clés obtenues par la fonction AMF à partir de la clé KAMF pour protéger le trafic de signal RRC.
KUPint, KUPenc — clés obtenues par la fonction AMF à partir de la clé KAMF pour protéger le trafic de signal AS.
NH — clé intermédiaire obtenue par la fonction AMF à partir de la clé KAMF pour assurer la sécurité des données lors des transitions.
KgNB — clé obtenue par la fonction AMF à partir de la clé KAMF pour assurer la sécurité des mécanismes de mobilité.
Schémas de génération SUCI à partir de SUPI et vice versa
Schémas d'obtention de SUPI et SUCI
Génération de SUCI à partir de SUPI et de SUPI à partir de SUCI :
Authentification
Authentification initiale
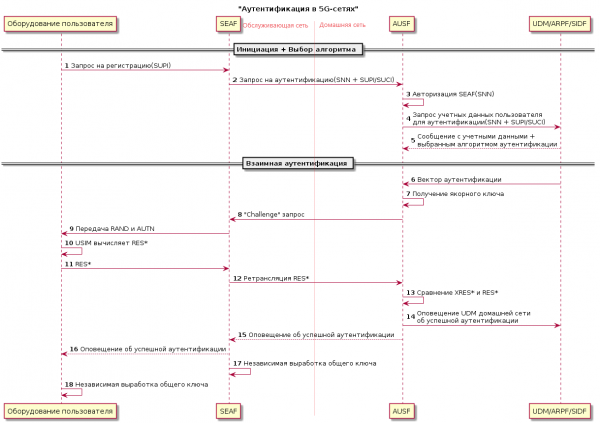
Dans les réseaux 5G, EAP-AKA et 5G AKA sont des mécanismes standards d'authentification initiale. Décomposons le mécanisme d'authentification initiale en deux phases : la première est responsable de l'initiation de l'authentification et du choix de la méthode d'authentification, la seconde — de l'authentification mutuelle entre l'utilisateur et le réseau.
Initiation
L'utilisateur envoie une demande d'enregistrement à SEAF, qui contient l'identifiant caché de l'abonnement utilisateur SUCI.
SEAF envoie à AUSF un message de demande d'authentification (Nausf_UEAuthentication_Authenticate Request), contenant SNN (Serveur Network Name — nom du réseau desservant) et SUPI ou SUCI.
AUSF vérifie si SEAF est autorisé à utiliser ce SNN pour l'authentification demandée. Si le réseau desservant n'est pas autorisé à utiliser ce SNN, AUSF répond par un message d'erreur d'autorisation « Réseau desservant non autorisé » (Nausf_UEAuthentication_Authenticate Response).
La demande de données d'authentification d'AUSF vers UDM, ARPF ou SIDF se fait via SUPI ou SUCI et SNN.
En se basant sur SUPI ou SUCI et les informations utilisateur, UDM/ARPF choisit la méthode d'authentification à utiliser par la suite et fournit les données d'identification de l'utilisateur.
Authentification mutuelle
Lors de l'utilisation de toute méthode d'authentification, les fonctions réseau UDM/ARPF doivent générer un vecteur d'authentification (AV).
EAP-AKA : UDM/ARPF génère d'abord un vecteur d'authentification avec le bit de séparation AMF = 1, puis génère CK’ et IK’ de CK, IK et SNN et compose un nouveau vecteur d'authentification AV (RAND, AUTN, XRES*, CK’, IK’), qui est envoyé à AUSF avec la spécification de l'utiliser uniquement pour EAP-AKA.
5G AKA : UDM/ARPF reçoit la clé KAUSF de CK, IK et SNN, puis génère un vecteur d'authentification 5G HE (Vecteur d'authentification de l'environnement d'accueil 5G). Le vecteur d'authentification 5G HE AV (RAND, AUTN, XRES, KAUSF) est envoyé à AUSF avec l'indication de l'utiliser uniquement pour 5G AKA.
Après cela, l'AUSF obtient la clé d'ancrage KSEAF à partir de la clé KAUSF et envoie dans SEAF une requête « Challenge » dans le message « Nausf_UEAuthentication_Authenticate Response », contenant également RAND, AUTN et RES*. Ensuite, RAND et AUTN sont transmis à l'équipement utilisateur via un message de signalisation sécurisé NAS. Le USIM de l'utilisateur calcule RES* à partir des RAND et AUTN reçus et l'envoie au SEAF. Le SEAF retransmet cette valeur à l'AUSF pour vérification.
L'AUSF compare le XRES* stocké avec le RES* reçu de l'utilisateur. En cas de correspondance, l'AUSF et l'UDM dans le réseau domestique de l'opérateur sont informés de l'authentification réussie, et l'utilisateur et le SEAF génèrent indépendamment une clé KAMF de KSEAF et SUPI pour une communication ultérieure.
Authentification secondaire
La norme 5G prend en charge une authentification secondaire optionnelle basée sur EAP-AKA entre l'équipement utilisateur et le réseau externe de transmission de données. Dans ce cas, le SMF joue le rôle d'authentificateur EAP et se base sur le fonctionnement - du réseau externe, qui authentifie et autorise l'utilisateur.
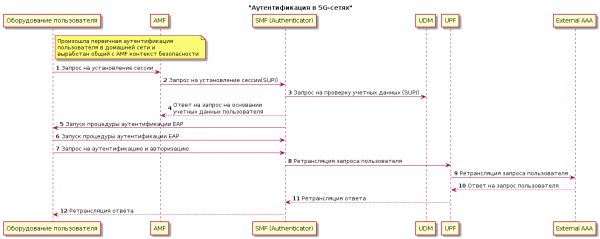
- L'authentification primaire obligatoire de l'utilisateur dans le réseau domestique a lieu et un contexte de sécurité NAS commun avec l'AMF est élaboré.
- L'utilisateur envoie une requête à l'AMF pour établir une session.
- L'AMF envoie une requête à l'établissement de la session au SMF en indiquant le SUPI de l'utilisateur.
- Le SMF vérifie les informations d'identification de l'utilisateur dans l'UDM en utilisant le SUPI fourni.
- Le SMF envoie une réponse à la requête de l'AMF.
- Le SMF lance une procédure d'authentification EAP afin d'obtenir l'autorisation pour établir une session du serveur AAA du réseau externe. Pour cela, le SMF et l'utilisateur échangent des messages pour initier la procédure.
- L'utilisateur et le serveur AAA du réseau externe échangent ensuite des messages afin de réaliser l'authentification et l'autorisation de l'utilisateur. Dans ce cas, l'utilisateur envoie des messages au SMF, qui à son tour échange des messages avec le réseau externe via UPF.
Conclusion
Bien que l'architecture de sécurité 5G repose sur la réutilisation de technologies existantes, elle est confrontée à de tout nouveaux défis. Un grand nombre de dispositifs IoT, des frontières de réseau élargies et des éléments d'architecture décentralisée sont quelques-uns des principes clés de la norme 5G, qui ouvrent la voie à l'imagination des cybercriminels.
La norme principale pour l'architecture de sécurité 5G — — contient les points clés sur le fonctionnement des mécanismes et procédures de sécurité. En particulier, elle décrit le rôle de chaque VNF dans la protection des données utilisateurs et des nœuds du réseau, dans la génération de clés cryptographiques et dans la mise en œuvre du processus d'authentification. Mais même cette norme ne répond pas aux questions pressantes de sécurité auxquelles sont confrontés les opérateurs, d'autant plus que les réseaux de nouvelle génération continuent d'évoluer et d'être mis en service.
À cet égard, on peut espérer que les difficultés liées à l'exploitation et à la sécurisation des réseaux de cinquième génération n'auront pas d'impact sur les utilisateurs ordinaires, qui se voient promettre une vitesse de transmission et un temps de réponse comparables à ceux d'un fils d'une amie de maman, et qui ont hâte d'essayer toutes les fonctionnalités promises par les réseaux de nouvelle génération.
Liens utiles
Source : habr.com
