

Bonjour, Habr. Je termine un cycle d'articles, consacrés au lancement d'un cours d'OTUS, sur la technologie VxLAN EVPN pour le routage au sein de la fabrique et l'utilisation de Firewall pour restreindre l'accès entre les services internes
Les parties précédentes du cycle peuvent être trouvées via les liens :
Aujourd'hui, nous allons continuer à étudier la logique de routage au sein de la fabrique VxLAN. Dans la partie précédente, nous avons examiné le routage au sein de la fabrique dans le cadre d'un VRF unique. Toutefois, il peut y avoir un grand nombre de services-clients dans le réseau, et tous doivent être répartis dans différents VRF pour limiter l'accès entre eux. En plus du cloisonnement réseau, une entreprise peut sentir le besoin de connecter un Firewall pour restreindre l'accès entre ces services. Oui, on ne peut pas dire que c'est la meilleure solution, mais les réalités modernes exigent des "solutions modernes."
Examinons deux options de routage entre VRF :
- Routage sans quitter la fabrique VxLAN ;
- Routage sur matériel externe.
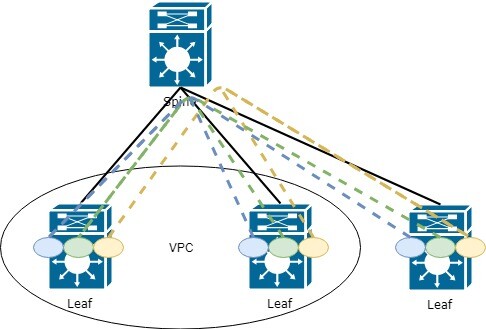
Commençons par la logique de routage entre les VRF. Il y a un certain nombre de VRF. Pour router entre VRF, il est nécessaire de désigner un dispositif dans le réseau qui connaîtra tous les VRF (ou une partie de ceux entre lesquels le routage est nécessaire). Ce dispositif peut être, par exemple, l'un des commutateurs Leaf (ou tous à la fois). Cette topology ressemblera à ceci :
Quels sont les inconvénients d'une telle topologie ?
Exactement, chaque Leaf doit connaître tous les VRF (et toutes les informations qui s'y trouvent) dans le réseau, ce qui entraîne une perte de mémoire et une augmentation de la charge sur le réseau. En effet, assez souvent, chaque commutateur Leaf n'a pas besoin de connaître tout ce qu'il y a dans le réseau.
Cependant, examinons cette méthode plus en détail, car pour de petits réseaux, cette option peut tout à fait convenir (s'il n'y a pas d'exigences spécifiques de l'entreprise).
À ce stade, vous pourriez vous demander comment transmettre des informations d'un VRF à un autre, car le sens de cette technologie est précisément que la diffusion d'informations doit être limitée.
Et la réponse réside dans des fonctions telles que export et import d'informations de routage (la configuration de cette technologie a été examinée dans la partie du cycle). Pour résumer brièvement :
Lors de la définition d'un VRF dans l'AF, il est nécessaire d'indiquer route-target pour importer et exporter des informations de routage. Cela peut être configuré en mode automatique. Dans ce cas, la valeur sera l'ASN BGP et le L3 VNI, associé au VRF. Cela est pratique lorsque vous utilisez un seul ASN dans votre réseau :
contexte vrf PROD20
  adresse-famille ipv4 unicast
    route-target export auto      ! En mode automatique, le RT-65001:99000 est exporté
    route-target import auto
Cependant, si vous avez plus d'un ASN et que vous devez transmettre des routes entre eux, une configuration manuelle serait plus pratique et évolutive. route-target. Une recommandation pour la configuration manuelle — choisissez un premier nombre qui vous convient, par exemple, 9999.
Le deuxième doit être égal au VNI de ce VRF.
Nous allons configurer comme suit :
contexte vrf PROD10
  adresse-famille ipv4 unicast
    route-target export 9999:99000
    route-target import 9999:99000
    route-target import 9999:77000         ! Exemple 1 import d'un autre VRF
    route-target import 9999:88000         ! Exemple 2 import d'un autre VRF
À quoi cela ressemble dans la table de routage :
Leaf11# sh ip route vrf prod

192.168.20.0/24, ubest/mbest: 1/0
 *via 10.255.1.20fault, [200/0], 00:24:45, bgp-65001, interne, tag 65001
(evpn) segid: 99000 tunnelid: 0xaff0114 encap: VXLAN ! le préfixe est accessible via L3VNI 99000
Considérons la deuxième option de routage entre VRF — via un équipement externe, par exemple un pare-feu.
On peut envisager plusieurs méthodes d'interaction avec un dispositif externe :
- Le dispositif sait ce qu'est le VxLAN et nous pouvons l'intégrer dans une partie de l'infrastructure ;
- Le dispositif ne sait rien du VxLAN.
Nous ne nous attarderons pas sur la première option, car la logique sera pratiquement la même que celle montrée ci-dessus — nous amènons tous les VRF au pare-feu et configurons le routage entre les VRF là-bas.
Examinons la deuxième option, lorsque notre pare-feu ne sait rien du VxLAN (actuellement, bien sûr, de nouveaux équipements supportant le VxLAN apparaissent. Par exemple, Checkpoint a annoncé son support dans la version R81. Vous pouvez en lire davantage , mais cela est encore en phase de test et il n'y a aucune certitude sur la stabilité de son fonctionnement).
Lors de la connexion d'un appareil externe, nous obtenons le schéma suivant :
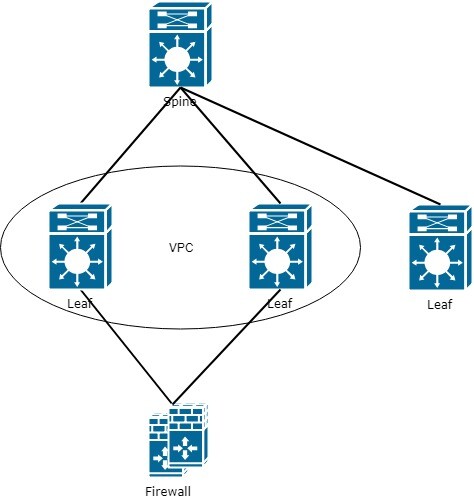
Comme le montre le schéma — un goulet d'étranglement apparaît à la jonction avec le pare-feu. Cela doit être pris en compte dans la planification future du réseau et l'optimisation du trafic réseau.
Cependant, revenons à la tâche initiale de routage entre VRF. En ajoutant un pare-feu, nous constatons que le pare-feu doit connaître tous les VRF. Pour cela, tous les VRF doivent également être configurés sur les Leaf de frontière, et le pare-feu doit être connecté à chaque VRF par un lien séparé.
Ainsi, le schéma avec le pare-feu :
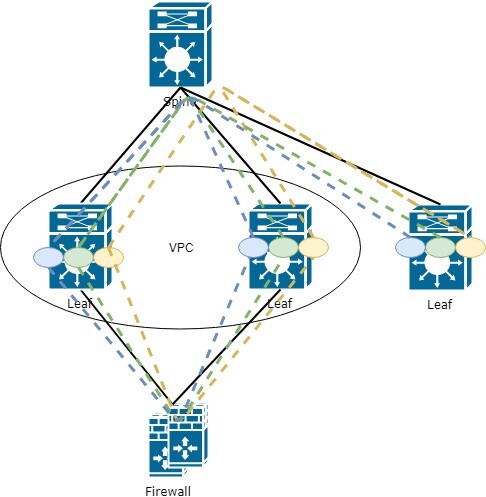
C'est-à-dire qu'il faut configurer une interface sur le pare-feu pour chaque VRF présent dans le réseau. En général, la logique n'est pas trop complexe et la seule chose qui peut déplaire est le grand nombre d'interfaces sur le pare-feu, mais c'est le moment de réfléchir à l'automatisation.
Bien. Nous avons connecté le pare-feu, l'avons ajouté à tous les VRF. Mais comment faire en sorte que le trafic de chaque Leaf passe par ce pare-feu ?
Sur le Leaf connecté au pare-feu, il n'y aura aucun problème, car toutes les routes sont locales :
0.0.0.0/0, ubest/mbest: 1/0
    *via 10.254.13.55, [1/0], 6w5d, static       ! route par défaut via le pare-feu
Cependant, que faire avec les Leaf distants ? Comment leur transmettre la route par défaut externe ?
C'est exact, via EVPN route-type 5, tout comme n'importe quel autre préfixe de la fabrique VxLAN. Cependant, ce n'est pas si simple (si nous parlons de Cisco, je n'ai pas vérifié chez d'autres vendeurs)
Il est nécessaire d'annoncer la route par défaut depuis le Leaf auquel le pare-feu est connecté. Cependant, pour transmettre cette route, le Leaf doit la connaître lui-même. Et ici se pose un certain problème (peut-être seulement pour moi), la route doit être configurée statiquement dans le VRF où vous souhaitez annoncer cette route :
vrf context PROD10
    ip route 0.0.0.0/0 10.254.13.55
Ensuite, dans la configuration BGP, définir cette route dans l'AF IPv4 :
router bgp 65001
    vrf prod
        address-family ipv4 unicast
            network 0.0.0.0/0
Cependant, ce n'est pas tout. Ainsi, la route par défaut ne fera pas partie de la famille l2vpn evpn. De plus, il est nécessaire de configurer la redistribution :
router bgp 65001
    vrf prod
        address-family ipv4 unicast
            network 0.0.0.0/0
            redistribute static route-map COMMON_OUT
Nous spécifions quels préfixes passeront dans BGP via la redistribution
route-map COMMON_OUT permit 10
  match ip address prefix-list COMMON_OUT

ip prefix-list COMMON_OUT seq 10 permit 0.0.0.0/0
Maintenant, le préfixe 0.0.0.0/0 passe en EVPN route-type 5 et est transmis aux autres Leaf :
0.0.0.0/0, ubest/mbest: 1/0
 *via 10.255.1.5fault, [200/0], 5w6d, bgp-65001, interne, tag 65001, segid: 99000 tunnelid: 0xaff0105 encap: VXLAN
 ! 10.255.1.5 - Adresse virtuelle Leaf (puisque Leaf agit en tant que paire VPC), à laquelle est connecté le pare-feu
Dans la table BGP, nous pouvons également observer le route-type 5 reçu avec la route par défaut via 10.255.1.5 :
* i[5]:[0]:[0]:[0]:[0.0.0.0]/224
                      10.255.1.5                        100          0 i
*>i                   10.255.1.5                        100          0 i
Nous allons conclure ce cycle d'articles sur l'EVPN. À l'avenir, j'essaierai d'examiner le fonctionnement de VxLAN en conjonction avec Multicast, car cette méthode est considérée comme plus évolutive (pour le moment, c'est une affirmation contestable).
Si vous avez des questions ou des suggestions concernant l'examen d'une fonctionnalité de l'EVPN, n'hésitez pas à écrire, nous l'examinerons plus en détail.
Source : habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish