

Bonjour, Habr ! Dans les commentaires d'un de nos les lecteurs ont posé une question intéressante : « À quoi sert une clé USB avec cryptage matériel, alors qu'il y a TrueCrypt ? » - et ont même exprimé certaines inquiétudes sur la manière de s'assurer qu'il n'y a pas de backdoors dans le logiciel ou le matériel du lecteur Kingston. Nous avons répondu brièvement à ces questions, mais par la suite, nous avons décidé que le sujet mérite une analyse approfondie. C'est ce que nous allons aborder dans ce post.
Le cryptage matériel AES, tout comme le cryptage logiciel, existe depuis longtemps, mais comment protège-t-il spécifiquement les données importantes sur les clés USB ? Qui certifie de tels dispositifs et peut-on faire confiance à ces certifications ? Qui a réellement besoin de ces clés « complexes », alors que des programmes gratuits comme TrueCrypt ou BitLocker existent ? Comme vous pouvez le constater, le sujet évoqué dans les commentaires soulève vraiment beaucoup de questions. Essayons de tout comprendre.
Quelle est la différence entre le cryptage matériel et le cryptage logiciel ?
Dans le cas des clés USB (ainsi que des HDD et SSD), le cryptage matériel des données utilise une puce spéciale située sur le circuit imprimé de l'appareil. Elle intègre un générateur de nombres aléatoires qui crée des clés de cryptage. Les données sont cryptées automatiquement et décryptées instantanément lors de la saisie du mot de passe utilisateur. Dans ce scénario, accéder aux données sans mot de passe est pratiquement impossible.
Lors de l'utilisation du cryptage logiciel, la « protection » des données sur le dispositif est assurée par un logiciel externe, qui agit comme une alternative économique aux méthodes de cryptage matériel. Les inconvénients de ce logiciel peuvent inclure la nécessité de mises à jour régulières pour offrir une résistance face aux techniques de piratage en constante amélioration. De plus, le décryptage des données utilise la puissance du processus informatique (et non d'une puce matérielle séparée), et en réalité, le niveau de protection du PC détermine le niveau de sécurité du dispositif.
La principale caractéristique des disques avec chiffrement matériel réside dans la présence d'un processeur cryptographique distinct, ce qui signifie que les clés de chiffrement ne quittent jamais la clé USB, contrairement aux clés logicielles qui peuvent être temporairement stockées dans la mémoire vive de l'ordinateur ou sur le disque dur. Étant donné que le chiffrement logiciel utilise la mémoire de l'ordinateur pour stocker le nombre de tentatives d'accès, il ne peut pas empêcher les attaques par force brute sur le mot de passe ou la clé. Le compteur de tentatives d'accès peut être réinitialisé en permanence par un attaquant jusqu'à ce que le programme de piratage de mots de passe trouve la bonne combinaison.
À propos…, dans les commentaires à l'article “”, les utilisateurs ont également noté que le programme TrueCrypt dispose d'un mode portable. Cependant, cela n'est pas un grand avantage. En effet, dans ce cas, le programme de chiffrement est stocké dans la mémoire de la clé USB, ce qui le rend plus vulnérable aux attaques.
En résumé : l'approche logicielle n'offre pas un niveau de sécurité aussi élevé que le chiffrement AES. C'est plutôt une protection de base. D'un autre côté, le chiffrement logiciel des données sensibles reste mieux que l'absence totale de chiffrement. Ce fait nous permet de bien distinguer ces types de cryptographie : le chiffrement matériel des clés USB est une nécessité surtout pour le secteur corporate (par exemple, lorsque des employés utilisent des clés fournies par l'entreprise) ; tandis que le chiffrement logiciel est plus adapté aux besoins des utilisateurs.
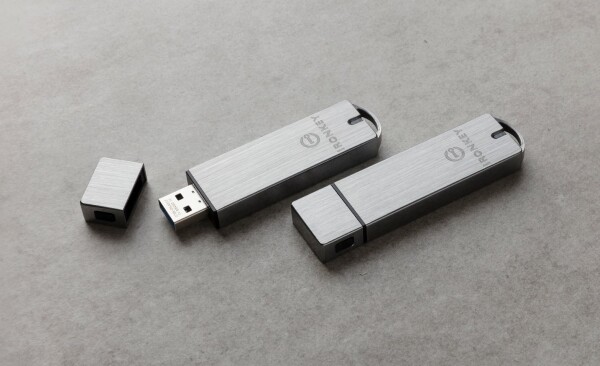
Cependant, Kingston divise ses modèles de stockage (comme l'IronKey S1000) en versions Basic et Enterprise. En termes de fonctionnalité et de caractéristiques de sécurité, elles sont pratiquement identiques, mais la version Enterprise offre la possibilité de gérer le dispositif grâce au logiciel SafeConsole/IronKey EMS. Grâce à ce logiciel, le dispositif fonctionne soit avec des serveurs cloud, soit avec des serveurs locaux pour appliquer des politiques de mot de passe et d'accès à distance. Les utilisateurs disposent ainsi de moyens pour récupérer des mots de passe perdus, tandis que les administrateurs peuvent transférer des dispositifs obsolètes vers de nouvelles tâches.
Comment fonctionnent les clés USB Kingston avec le chiffrement AES ?
Kingston utilise un chiffrement matériel AES-XTS de 256 bits (avec une clé supplémentaire complète) pour tous ses dispositifs de stockage sécurisés. Comme mentionné précédemment, les clés USB contiennent un chip distinct pour le chiffrement et le déchiffrement des données, qui agit comme un générateur de nombres aléatoires toujours actif.
Lorsque vous connectez l'appareil à un port USB pour la première fois, l'assistant d'initialisation vous demande de définir un mot de passe maître pour accéder à l'appareil. Une fois le dispositif activé, les algorithmes de chiffrement commencent automatiquement à fonctionner selon les préférences de l'utilisateur.
Cependant, pour l'utilisateur, le principe de fonctionnement de la clé USB demeure invarié : il pourra toujours télécharger et stocker des fichiers dans la mémoire de l'appareil, comme avec une clé USB classique. La seule différence est qu'une fois la clé connectée à un nouvel ordinateur, il sera nécessaire de saisir le mot de passe établi pour accéder à ses informations.
Pourquoi et à qui sont destinées les clés USB avec chiffrement matériel ?
Pour les organisations où des données confidentielles font partie intégrante de l'activité (qu'il s'agisse d'institutions financières, médicales ou gouvernementales), le chiffrement est le moyen le plus fiable de protection. Le chiffrement matériel AES est une solution évolutive qui peut être utilisée par tout type d'entreprise : des particuliers et petites entreprises aux grandes corporations, ainsi que des organisations militaires et gouvernementales. Pour aborder ce sujet de manière plus concrète, l'utilisation de clés USB chiffrées est nécessaire :
- Pour garantir la sécurité des données confidentielles de l'entreprise
- Pour protéger les informations sur les clients
- Pour protéger les entreprises contre la perte de revenus et la fidélité des clients
Il convient de noter que certains fabricants de clés USB sécurisées (y compris Kingston) proposent des solutions personnalisées pour les entreprises, adaptées aux besoins et aux exigences des clients. Cependant, les gammes de produits grand public (comme les clés DataTraveler) répondent également très bien à leurs objectifs et peuvent garantir un niveau de sécurité de classe entreprise.
1. Garantir la sécurité des données confidentielles de l'entreprise
En 2017, un résident de Londres a découvert dans un parc une clé USB contenant des informations non protégées concernant la sécurité de l'aéroport Heathrow, y compris l'emplacement des caméras de surveillance, des détails sur les mesures de protection lors de l'arrivée de personnalités importantes. La clé contenait également des données sur des badges électroniques et des codes d'accès à des zones sécurisées de l'aéroport.
Les analystes attribuent les raisons de telles situations à l'analphabétisme numérique des employés des entreprises, qui peuvent « divulguer » des données sensibles par négligence. Les clés USB avec chiffrement matériel aident en partie à résoudre ce problème, car en cas de perte d'un tel périphérique, il est impossible d'accéder aux données sans le mot de passe principal du même agent de sécurité. Dans tous les cas, cela ne dégage pas la responsabilité de former les employés à l'utilisation des clés USB, même s'il s'agit de dispositifs protégés par chiffrement.
2. Protection des informations sur les clients
Une préoccupation encore plus importante pour toute organisation est de prendre soin des données clients, qui ne doivent pas être exposées à des risques de compromission. D'ailleurs, c'est cette information qui est le plus souvent échangée entre différents secteurs d'activité et qui est généralement de nature confidentielle : par exemple, elle peut contenir des données sur des opérations financières, des antécédents médicaux, etc.
3. Protection contre la perte de profits et de fidélité des clients
L'utilisation de dispositifs USB avec cryptage matériel peut aider à prévenir des conséquences désastreuses pour les organisations. Les entreprises qui violent la loi sur la protection des données personnelles peuvent être condamnées à des amendes importantes. Par conséquent, il est nécessaire de se poser la question : vaut-il la peine de prendre le risque d'échanger des informations sans une protection adéquate ?
Même sans prendre en compte les conséquences financières, le temps et les ressources consacrés à la correction des erreurs de sécurité peuvent être tout aussi significatifs. De plus, si une fuite de données a compromis des informations clients, l'entreprise risque de nuire à sa fidélité, surtout sur des marchés où des concurrents proposent des produits ou services similaires.
Qui garantit l'absence de « backdoors » de la part du fabricant lors de l'utilisation de clés USB avec cryptage matériel ?
Dans le sujet que nous avons soulevé, cette question est sans doute l'une des plus importantes. Parmi les commentaires sur l'article concernant les clés USB Kingston DataTraveler, nous avons trouvé une autre question intéressante : « Vos dispositifs ont-ils fait l'objet d'un audit par des tiers indépendants ? ». Eh bien..., un intérêt tout à fait logique : les utilisateurs veulent s'assurer qu'il n'y a pas d'erreurs courantes dans nos clés USB, comme un cryptage faible ou la possibilité de contourner l'entrée du mot de passe. Et dans cette partie de l'article, nous allons parler des procédures de certification que subissent les clés Kingston avant de recevoir le statut de clés USB véritablement sécurisées.
Qui garantit la fiabilité ? On pourrait penser que nous pourrions dire que, par exemple, “Kingston a produit — il garantit donc”. Mais dans ce cas, une telle déclaration serait incorrecte, car le fabricant est une partie intéressée. Par conséquent, tous les produits passent par une vérification par un tiers avec une expertise indépendante. En particulier, le disque dur Kingston avec chiffrement matériel (à l'exception de DTLPG3) participe au programme de validation des modules cryptographiques (Cryptographic Module Validation Program ou CMVP) et est certifié selon la norme fédérale de traitement de l'information (Federal Information Processing Standard ou FIPS). Les disques sont également certifiés selon les normes GLBA, HIPPA, HITECH, PCI et GTSA.
1. Programme de validation des modules cryptographiques
Le programme CMVP est un projet conjoint de l'Institut national des normes et de la technologie du ministère du Commerce des États-Unis et du Centre canadien de cybersécurité. L'objectif du projet est de stimuler la demande pour des dispositifs cryptographiques vérifiés et de fournir des indicateurs de sécurité aux agences fédérales et aux secteurs réglementés (comme les institutions financières et médicales), utilisés lors de l'acquisition d'équipements.
Les tests des dispositifs par rapport à l'ensemble des exigences cryptographiques et de sécurité sont réalisés par des laboratoires indépendants de cryptographie et de tests de sécurité, accrédités par le NVLAP (National Voluntary Laboratory Accreditation Program / “Programme national d'accréditation volontaire des laboratoires”). Chaque rapport de laboratoire est vérifié pour sa conformité à la norme fédérale de traitement de l'information (FIPS) 140-2 et confirmé par le CMVP.
Les modules confirmés comme conformes à la norme FIPS 140-2 sont recommandés pour utilisation par les agences fédérales des États-Unis et du Canada jusqu'au 22 septembre 2026. Après cela, ils figureront sur une liste d'archivage, tout en restant utilisables. Le 22 septembre 2020, la date limite de soumission pour la validation selon la norme FIPS 140-3 a été atteinte. Une fois les vérifications passées, les dispositifs seront transférés pendant cinq ans dans la liste active des dispositifs vérifiés et fiables. Si un dispositif cryptographique échoue au test, son utilisation dans les agences gouvernementales des États-Unis et du Canada n'est pas recommandée.
2. Quelles exigences de sécurité la certification FIPS impose-t-elle ?
Il est difficile de pirater des données même sur un disque chiffré non certifié, et cela ne réussit qu'à quelques-uns ; c'est pourquoi, lors du choix d'un périphérique de stockage pour un usage domestique avec certification, il n'est pas nécessaire de trop se préoccuper. En revanche, dans le secteur d'entreprise, la situation est différente : en choisissant des clés USB sécurisées, les entreprises accordent souvent de l'importance aux niveaux de certification FIPS. Cependant, tout le monde n'a pas une idée claire de ce que ces niveaux signifient.
La norme actuelle FIPS 140-2 définit quatre niveaux différents de sécurité auxquels peuvent être conformes les clés USB. Le premier niveau offre un ensemble modéré de fonctionnalités de sécurité. Le quatrième niveau implique des exigences strictes en matière d'auto-protection des dispositifs. Les niveaux deux et trois fournissent une gradation de ces exigences et forment un équilibre.
- Premier niveau de sécurité : pour les clés USB certifiées au premier niveau, il est prévu d'utiliser au moins un algorithme de chiffrement ou une autre fonction de sécurité.
- Deuxième niveau de sécurité : ici, le périphérique doit non seulement assurer une protection cryptographique, mais aussi enregistrer les intrusions non autorisées au niveau du micrologiciel, si quelqu'un tente d'ouvrir le périphérique.
- Troisième niveau de sécurité : il prévoit la prévention des piratages par la destruction des « clés » de chiffrement. Cela signifie qu'une réponse est requise en cas de tentative d'intrusion. Le troisième niveau garantit également un niveau de protection plus élevé contre les interférences électromagnétiques : il est donc impossible de lire des données sur la clé USB en utilisant des appareils de piratage sans fil.
- Quatrième niveau de sécurité : le niveau le plus élevé, qui implique une protection complète du module cryptographique, assurant une probabilité maximale de détection et de réaction à toute tentative d'accès non autorisé par un utilisateur extérieur. Les clés USB ayant obtenu la certification de quatrième niveau incluent également des options de protection qui empêchent le piratage en modifiant la tension et la température de l'environnement.
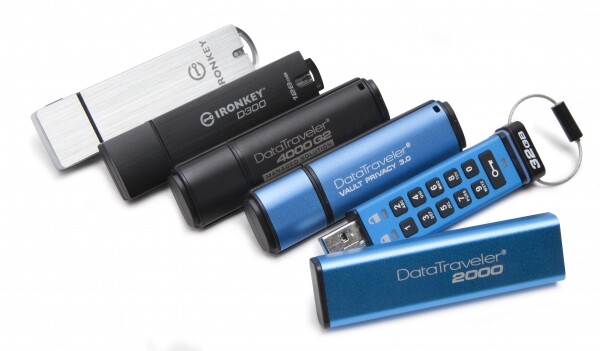
Selon la norme FIPS 140-2, les supports certifiés de niveau trois suivants de Kingston sont : DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. La caractéristique clé de ces dispositifs est leur capacité à réagir à des tentatives d'intrusion : après dix saisies incorrectes du mot de passe, les données sur le support seront détruites.
Quelles autres fonctionnalités possèdent les clés USB Kingston, en plus du chiffrement ?
Lorsqu'il s'agit de la sécurité totale des données, en plus du chiffrement matériel des clés USB, des antivirus intégrés, une protection contre les impacts externes, la synchronisation avec des clouds personnels et d'autres caractéristiques entre en jeu, que nous allons aborder ci-dessous. Il n'y a pas de grande différence entre les clés USB avec chiffrement logiciel. Le 'diable' se cache dans les détails. Et voici lesquels.
1. Kingston DataTraveler 2000
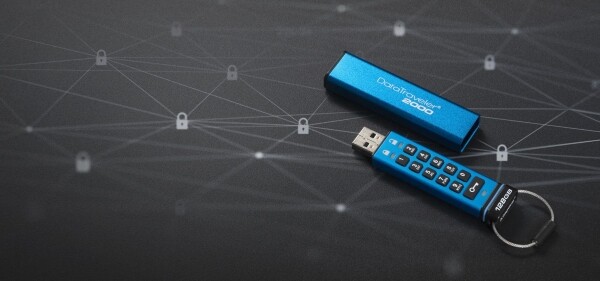
Prenons, par exemple, une clé USB . C'est l'une des clés avec chiffrement matériel, mais c'est également la seule avec un clavier physique intégré sur le boîtier. Ce clavier à 11 boutons rend le DT2000 complètement indépendant des systèmes hôtes (pour utiliser le DataTraveler 2000, vous devez appuyer sur le bouton 'Clé', puis entrer votre mot de passe et à nouveau appuyer sur le bouton 'Clé'). De plus, cette clé USB est classée IP57 pour sa protection contre l'eau et la poussière (à notre grande surprise, Kingston ne mentionne cela nulle part sur l'emballage ni dans les spécifications de son site officiel).
À l'intérieur du DataTraveler 2000 se trouve une batterie lithium-polymère (d'une capacité de 40 mAh), et Kingston recommande aux acheteurs de connecter le support à un port USB pendant au moins une heure avant de commencer à l'utiliser, afin que la batterie puisse se charger. Au fait, dans l'un de nos précédents articles : il n'y a pas de quoi s'inquiéter - dans le chargeur, la clé USB ne s'active pas car il n'y a pas de requêtes au contrôleur par le système. Donc, personne ne pourra voler vos données par le biais d'intrusions sans fil.
2. Kingston DataTraveler Locker+ G3
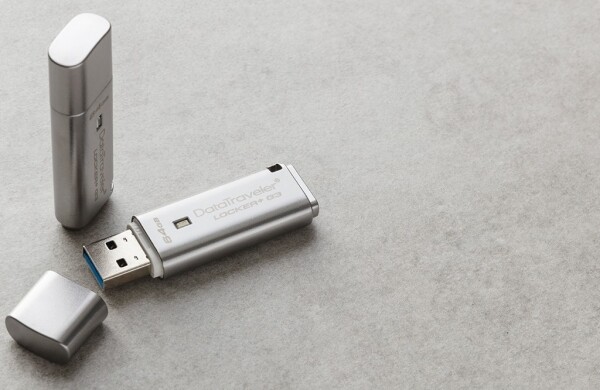
Pour parler du modèle Kingston – il attire l'attention par la possibilité de configurer la sauvegarde de données de la clé USB vers un stockage cloud tel que Google, OneDrive, Amazon Cloud ou Dropbox. La synchronisation des données avec ces services est également prévue.
Une des questions que nous posent nos lecteurs est la suivante : « Comment récupérer les données chiffrées à partir d'une sauvegarde ? ». C’est très simple. En fait, lors de la synchronisation avec le cloud, les informations sont déchiffrées, et la protection de la sauvegarde dans le cloud dépend des capacités du cloud lui-même. Par conséquent, de telles procédures sont effectuées uniquement à la discrétion de l'utilisateur. Sans son autorisation, aucune exportation de données vers le cloud ne sera effectuée.
3. Kingston DataTraveler Vault Privacy 3.0
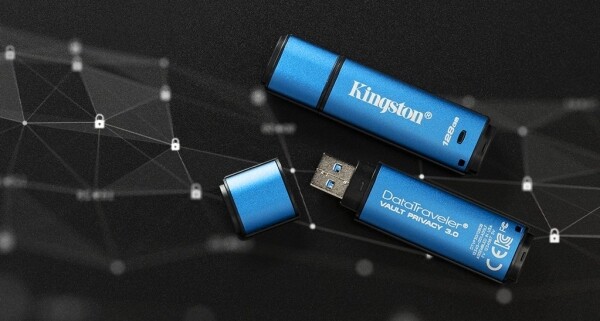
Voici les dispositifs Kingston sont également équipés de l'antivirus Drive Security de la société ESET. Ce dernier protège les données contre l'intrusion de virus, de logiciels espions, de chevaux de Troie, de vers, de rootkits et contre les connexions à des ordinateurs non autorisés, pour ainsi dire, il n'a pas peur. L'antivirus avertira instantanément le propriétaire du périphérique des menaces potentielles si elles sont détectées. En outre, l'utilisateur n'a pas besoin d'installer le logiciel antivirus lui-même et de payer cette option. ESET Drive Security est préinstallé sur la clé USB avec une licence de cinq ans.
Le Kingston DT Vault Privacy 3.0 est principalement conçu pour les professionnels de l'informatique. Il permet aux administrateurs de l'utiliser comme un périphérique autonome ou de l’ajouter comme partie d'une solution de gestion centralisée, et il peut également être utilisé pour configurer ou réinitialiser les mots de passe à distance et définir des politiques d'appareil. Kingston a même ajouté l'USB 3.0, qui permet de transférer des données protégées beaucoup plus rapidement qu'avec l'USB 2.0.
Dans l'ensemble, le DT Vault Privacy 3.0 est un excellent choix pour le secteur des entreprises et pour les organisations qui nécessitent une protection maximale de leurs données. Il est également recommandé à tous les utilisateurs qui utilisent des ordinateurs situés dans des réseaux publics.
Pour obtenir plus d'informations sur les produits Kingston, veuillez contacter le .
Source : habr.com
