

Le développement rapide de l'électronique portable, en particulier des smartphones et des tablettes, a créé de nombreux nouveaux défis pour la sécurité de l'information en entreprise. En effet, alors qu'auparavant toute la cybersécurité reposait sur la création d'un périmètre de sécurité protégé et sa protection subséquente, il est désormais très difficile de contrôler ce périmètre de sécurité, car pratiquement chaque employé utilise ses propres appareils mobiles pour ses tâches professionnelles. Cela est particulièrement vrai pour les grandes entreprises, où chaque employé dispose d'un identifiant et d'un mot de passe pour sa messagerie électronique et d'autres ressources d'entreprise. Souvent, lorsqu'un employé achète un nouveau smartphone ou une nouvelle tablette, il y saisit ses informations d'identification, n'oubliant pas de se déconnecter sur l'ancien appareil. Même si seulement 5 % des employés sont négligents, sans un contrôle adéquat de la part de l'administrateur, la situation concernant l'accès des appareils mobiles à la messagerie électronique serveur se transforme très rapidement en un véritable désordre.
De plus, il arrive fréquemment que des appareils mobiles soient perdus ou volés, et qu'ils soient ensuite utilisés pour rechercher des informations compromettantes, ainsi que pour accéder aux ressources et données d'entreprise qui représentent un secret commercial. En général, le plus grand danger pour la cybersécurité d'entreprise résulte de l'accès des cybercriminels à la messagerie électronique d'un employé. Cela leur permet d'accéder à la liste complète des adresses et contacts, à l'emploi du temps des réunions auxquelles l'employé malchanceux devait assister, ainsi qu'à sa correspondance. De plus, ceux qui accèdent à la messagerie d'entreprise peuvent envoyer des courriels de phishing ou des courriels infectés par des logiciels malveillants depuis une adresse de messagerie de confiance. Tout cela donne aux cybercriminels presque des possibilités illimitées pour mener des cyberattaques et utiliser l'ingénierie sociale pour atteindre leurs objectifs.
Pour contrôler les appareils mobiles intégrés à la zone de sécurité, il existe la technologie ABQ, ou Allow/Block/Quarantine. Elle permet à l'administrateur de gérer la liste des appareils mobiles autorisés à synchroniser des données avec le serveur de messagerie, et, si nécessaire, de bloquer les appareils compromis et de mettre en quarantaine les appareils mobiles suspects.
Cependant, comme tout administrateur de la version gratuite de Zimbra Collaboration Suite Open-Source Edition le sait, ses capacités d'interaction avec les appareils mobiles sont fortement limitées. En fait, les utilisateurs de la version gratuite de Zimbra ne peuvent que recevoir et envoyer des courriels via les protocoles POP3 ou IMAP, sans aucune possibilité intégrée de synchroniser avec le serveur les données de calendrier, de carnets d'adresses et de notes. La technologie ABQ n'est pas non plus implémentée dans la version gratuite de Zimbra Collaboration Suite, ce qui compromet automatiquement toutes les tentatives de créer une zone d'information sécurisée dans l'entreprise. Dans un contexte où l'administrateur ne sait pas quels appareils se connectent à son serveur, des fuites d'informations peuvent apparaître et la probabilité de mener une cyberattaque selon le scénario décrit précédemment augmente considérablement.
La solution à ce problème dans Zimbra Collaboration Suite Open-Source Edition se trouve dans l’extension modulaire Zextras Mobile. Cette extension permet d'ajouter un support complet du protocole ActiveSync à la version gratuite de Zimbra et, grâce à cela, ouvre de nombreuses possibilités d'interaction entre les appareils mobiles et votre serveur de messagerie. En plus d'autres fonctionnalités variées, l'extension Zextras Mobile inclut un support complet de l'ABQ.
Nous tenons à avertir que, étant donné qu'une configuration incorrecte de l'ABQ peut entraîner l'incapacité de certains utilisateurs à synchroniser des données sur leurs appareils mobiles avec le serveur, il est impératif d'aborder la question de sa configuration avec la plus grande attention et prudence. La configuration de l’ABQ se fait via la ligne de commande de Zextras. C'est dans cette ligne de commande que l'on configure le mode de fonctionnement de l'ABQ dans Zimbra, ainsi que la gestion des listes d'appareils.
Il est mis en œuvre de la manière suivante : Après que l'utilisateur se soit connecté à sa messagerie d'entreprise sur un appareil mobile, il envoie au serveur ses données d'authentification ainsi que les informations d'identification de son appareil, qui rencontrent un obstacle sous la forme d'ABQ. Cette dernière examine les identifiants et les compare à ceux figurant dans les listes des appareils autorisés, en quarantaine et bloqués. Si l'appareil ne figure sur aucune de ces listes, ABQ agit selon le mode dans lequel il fonctionne.
ABQ dans Zimbra prévoit trois modes de fonctionnement :
Mode permissif (Permissive): Dans ce mode de fonctionnement, après l'authentification de l'utilisateur, la synchronisation s'effectue automatiquement dès la première demande provenant de l'appareil mobile. Il est possible de bloquer des appareils spécifiques, mais tous les autres pourront synchroniser librement les données avec le serveur.
Mode interactif (Interactive): Dans ce mode, immédiatement après l'authentification de l'utilisateur, le système de sécurité demande les identifiants de l'appareil et les compare à la liste des appareils autorisés. Si l'appareil se trouve sur cette liste, la synchronisation se poursuit automatiquement. Si l'appareil n'est pas sur la "liste blanche", il sera automatiquement mis en quarantaine afin que l'administrateur puisse décider ultérieurement d'autoriser ou de bloquer la synchronisation de cet appareil avec le serveur. Un avis correspondant sera alors envoyé à l'utilisateur. L'administrateur sera informé régulièrement, une fois dans un intervalle de temps configurable. Chaque nouvelle notification contiendra uniquement les nouveaux appareils mis en quarantaine.
Mode strict (Strict): Dans ce mode de fonctionnement, après l'authentification de l'utilisateur, une vérification des identifiants de l'appareil est immédiatement effectuée sur la liste des appareils autorisés. Si l'appareil y figure, la synchronisation se poursuit automatiquement. Si l'appareil n'est pas sur la liste des appareils autorisés, il est ajouté directement à la liste bloquée, et un avis correspondant est envoyé à l'utilisateur par e-mail.
De plus, si nécessaire, l'administrateur Zimbra peut désactiver complètement l'ABQ sur son serveur de messagerie. le serveur.
La configuration du mode de fonctionnement de l'ABQ se fait à l'aide des commandes :
zxsuite config global set attribute abqMode value Permissive
zxsuite config global set attribute abqMode value Interactive
zxsuite config global set attribute abqMode value Strict
zxsuite config global set attribute abqMode value Disabled
Vous pouvez connaître le mode de fonctionnement actuel de l'ABQ grâce à la commande zxsuite config global get attribute abqMode.
Dans le cas où vous utilisez les modes de fonctionnement interactif ou strict de l'ABQ, vous devrez souvent travailler avec des listes d'appareils autorisés et bloqués, ainsi que des appareils en quarantaine. Supposons que deux appareils se soient connectés à notre serveur : un iPhone et un Android avec les identifiants correspondants. Il s'est avéré plus tard que l'iPhone a été acheté récemment par le directeur général de l'entreprise qui a décidé de travailler avec ses e-mails, tandis que l'Android appartient à un simple responsable qui n'a pas le droit d'utiliser les e-mails professionnels sur son smartphone pour des raisons de sécurité.
Dans le cas du mode interactif, tous ces appareils passeront en quarantaine, à partir de laquelle l'administrateur devra transférer l'iPhone dans la liste des appareils autorisés et l'Android dans la liste des appareils bloqués. Pour cela, il utilisera les commandes zxsuite mobile abq allow iPhone et zxsuite mobile abq block Android. Après cela, le directeur général pourra pleinement utiliser ses e-mails depuis ses appareils, tandis que le responsable devra continuer à les consulter uniquement depuis son ordinateur portable de travail.
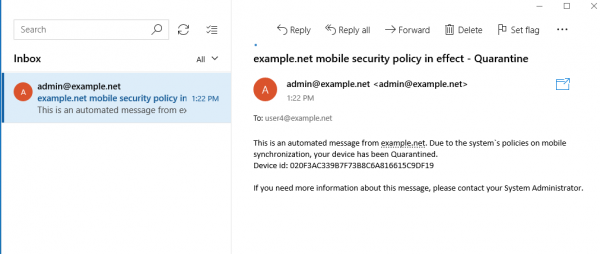
Il convient de noter que lors de l'utilisation du mode interactif, même si le responsable saisit correctement ses identifiants sur son appareil Android, il n'accédera pas à son compte et se retrouvera dans une boîte aux lettres virtuelle, où il sera informé que son appareil a été placé en quarantaine et qu'il ne pourra pas utiliser ses e-mails depuis celui-ci.
Dans le cas du mode strict, tous les nouveaux appareils seront bloqués et une fois qu'il sera établi à qui ils appartenaient, l'administrateur n'aura plus qu'à ajouter l'iPhone du directeur général à la liste des appareils autorisés à l'aide de la commande zxsuite mobile ABQ set iPhone Allowed, laissant le téléphone du responsable dans la liste des appareils bloqués.
Le mode de fonctionnement autorisé est peu compatible avec les règles de sécurité de l'entreprise, mais s'il est nécessaire de bloquer un des appareils mobiles autorisés, par exemple si un manager démissionne brusquement, cela peut être fait à l'aide de la commande zxsuite mobile ABQ set Android Blocked.
Dans le cas où l'entreprise fournit des appareils de service pour travailler avec le courrier, lorsque le propriétaire change, l'appareil peut être complètement supprimé des listes ABQ, afin de prendre ultérieurement la décision de permettre ou non la synchronisation avec le serveur. Cela se fait à l'aide de la commande zxsuite mobile ABQ delete Android.
Ainsi, comme vous pouvez le voir, grâce à l'extension Zextras Mobile dans Zimbra, il est possible de mettre en place un système de contrôle des appareils mobiles très flexible, adapté aussi bien aux entreprises ayant une politique assez stricte sur l'utilisation des ressources d'entreprise en dehors du bureau qu'à celles qui sont plus libérales à ce sujet.
Source : habr.com
