

Dans leur travail, les experts en criminalistique informatique sont régulièrement confrontés à des cas où il est nécessaire de déverrouiller rapidement un smartphone. Par exemple, les données d'un téléphone peuvent être nécessaires à l'enquête pour comprendre les raisons du suicide d'un adolescent. Dans un autre cas, elles peuvent aider à retrouver une bande criminelle qui attaque des chauffeurs de poids lourds. Il y a aussi des histoires touchantes — des parents qui ont oublié le mot de passe de leur appareil, sur lequel se trouve une vidéo des premiers pas de leur enfant, mais celles-ci sont malheureusement rares. Toutefois, elles nécessitent également une approche professionnelle. Dans cet article Igor Mikhaylov, spécialiste du Laboratoire de criminalistique informatique de Group-IB, explique les méthodes qui permettent aux experts en criminalistique de contourner le verrouillage du smartphone.
Important : cet article est rédigé pour évaluer la sécurité des mots de passe et des motifs graphiques utilisés par les propriétaires d'appareils mobiles. Si vous décidez de déverrouiller un appareil mobile en utilisant les méthodes décrites, rappelez-vous que toutes les actions de déverrouillage sont effectuées à vos propres risques. En manipulant des appareils mobiles, vous pouvez les verrouiller, effacer les données utilisateurs ou les mettre dans un état de non-fonctionnement. Des recommandations sont également fournies aux utilisateurs pour améliorer la sécurité de leurs appareils.
Ainsi, la méthode la plus courante de limitation d'accès aux informations personnelles contenues dans l'appareil est le verrouillage de l'écran du mobile. Lorsque ce type d'appareil arrive dans un laboratoire de criminalistique, il est difficile de travailler avec, car il est impossible d'activer le mode de débogage USB (pour les appareils Android), impossible de confirmer l'autorisation d'interaction de l'ordinateur de l'expert avec cet appareil (pour les appareils mobiles de la marque Apple) et, par conséquent, impossible d'accéder aux données stockées dans la mémoire de l'appareil.
L'ampleur avec laquelle un verrouillage d'écran ordinaire d'un appareil mobile empêche les spécialistes d'extraire des données de celui-ci est illustrée par le fait que le FBI a payé une somme considérable pour déverrouiller l'iPhone du terroriste Syed Farook, l'un des participants à l'attentat dans la ville californienne de San Bernardino [1].
Méthodes de déverrouillage de l'écran d'un appareil mobile
En général, pour verrouiller l'écran d'un appareil mobile, on utilise :
- Un mot de passe symbolique
- Un mot de passe graphique
De plus, pour déverrouiller l'écran de certains appareils mobiles, des méthodes de la technologie SmartBlock peuvent être utilisées :
- Déverrouillage par reconnaissance de l'empreinte digitale
- Déverrouillage par reconnaissance faciale (technologie FaceID)
- Déverrouillage de l'appareil par reconnaissance de l'iris
Méthodes sociales de déverrouillage d'un appareil mobile
En plus des méthodes purement techniques, il existe d'autres moyens de connaître ou de contourner le code PIN, ou le code graphique (motif) de verrouillage de l'écran. Dans certains cas, les méthodes sociales peuvent être plus efficaces que les solutions techniques et aider à déverrouiller des appareils face auxquels les développements techniques existants échouent.
Cette section décrira les méthodes de déverrouillage de l'écran d'un appareil mobile qui ne nécessitent pas (ou nécessitent seulement une utilisation limitée et partielle) de moyens techniques.
Pour réaliser des attaques sociales, il est nécessaire d'étudier en profondeur la psychologie du propriétaire de l'appareil verrouillé, de comprendre sur quels principes il génère et conserve ses mots de passe ou motifs graphiques. Un peu de chance sera également nécessaire pour le chercheur.
Lors de l'utilisation de méthodes liées au déchiffrage de mot de passe, il est important de prendre en compte que :
- lors de la saisie de dix mots de passe incorrects sur les appareils mobiles de la société Apple, les données de l'utilisateur peuvent être effacées. Cela dépend des paramètres de sécurité définis par l'utilisateur ;
- sur les appareils mobiles fonctionnant sous le système d'exploitation Android, la technologie Root of Trust peut être utilisée, ce qui entraînera que, après avoir saisi 30 mots de passe incorrects, les données de l'utilisateur seront soit inaccessibles, soit effacées.
Méthode 1 : demandez le mot de passe
Cela peut sembler étrange, mais le mot de passe de déverrouillage peut être découvert simplement en le demandant au propriétaire de l'appareil. Selon les statistiques, environ 70 % des propriétaires de dispositifs mobiles sont prêts à communiquer leur mot de passe. Surtout si cela réduit le temps d'enquête et que, par conséquent, le propriétaire récupère plus rapidement son appareil. Si vous ne pouvez pas demander le mot de passe au propriétaire (par exemple, si le propriétaire est décédé) ou s'il refuse de le divulguer, vous pouvez essayer de l'obtenir auprès de ses proches. En général, les membres de la famille connaissent le mot de passe ou peuvent suggérer des options possibles.
Recommandation de sécurité : Le mot de passe de votre téléphone est la clé universelle de toutes vos données, y compris celles de paiement. En parler, le transmettre ou l'écrire dans des messageries est une mauvaise idée.
Méthode 2 : espionner le mot de passe
Le mot de passe peut être aperçu au moment où le propriétaire utilise l'appareil. Même si vous ne mémorisez le mot de passe (alphanumérique ou graphique) que partiellement, cela réduira considérablement le nombre de combinaisons possibles, ce qui facilitera sa découverte.
Une variante de cette méthode est d'utiliser les enregistrements des caméras de vidéosurveillance, où le propriétaire est filmé en déverrouillant son appareil avec un mot de passe graphique [2]. L'algorithme décrit dans le travail « Cracking Android Pattern Lock in Five Attempts » [2] permet, en analysant les vidéos, de deviner des options de mot de passe graphique et de déverrouiller l'appareil en quelques essais (en général, il ne faut pas faire plus de cinq tentatives). Selon les auteurs, « plus le mot de passe graphique est complexe, plus il est facile à deviner ».
Recommandation de sécurité : Utiliser un mot de passe graphique n'est pas la meilleure idée. Il est très difficile d'espionner un mot de passe alphanumérique.
Méthode 3 : trouver le mot de passe
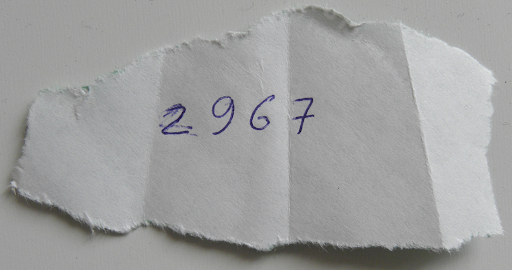
Le mot de passe peut être trouvé dans les notes du propriétaire de l'appareil (fichiers sur l'ordinateur, dans un agenda, sur des morceaux de papier trouvés dans des documents). Si une personne utilise plusieurs dispositifs mobiles différents avec des mots de passe variés, il arrive parfois que l'on trouve des morceaux de papier avec des mots de passe écrits dans le compartiment de la batterie de ces appareils ou dans l'espace entre le boîtier du smartphone et sa coque :
Recommandation de sécurité : il ne faut pas tenir un « carnet » avec des mots de passe. C'est une mauvaise idée, sauf si tous ces mots de passe sont volontairement faux, afin de réduire le nombre de tentatives de déverrouillage.
Méthode 4 : empreintes digitales (attaque par smudge)
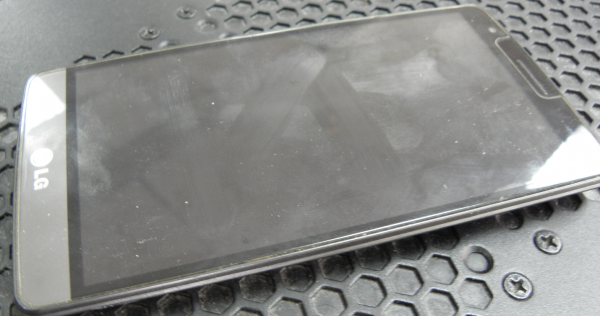
Cette méthode permet de détecter les empreintes de graisse de la main sur l'écran de l'appareil. On peut les voir en appliquant une poudre dactyloscopique claire sur l'écran (au lieu de la poudre criminologique spécialisée, on peut utiliser de la poudre pour bébé ou une autre poudre chimiquement inactive et fine de couleur blanche ou gris clair) ou en regardant l'écran de l'appareil sous des faisceaux lumineux obliques. En analysant la disposition des empreintes et en ayant des informations supplémentaires sur le propriétaire de l'appareil (par exemple, en connaissant son année de naissance), on peut essayer de déduire un mot de passe textuel ou graphique. Voici à quoi ressemblent les dépôts de graisse sur l'écran d'un smartphone sous la forme d'une lettre stylisée Z :
Recommandation de sécurité : Comme nous l'avons mentionné, un mot de passe graphique n'est pas la meilleure idée, tout comme des vitres avec un mauvais revêtement oléophobe.
Méthode 5 : doigt artificiel
Si l'appareil peut être déverrouillé par une empreinte digitale et que le chercheur a des échantillons des empreintes digitales du propriétaire de l'appareil, il est possible de créer une copie en 3D de l'empreinte digitale du propriétaire à l'aide d'une imprimante 3D et de l'utiliser pour déverrouiller l'appareil [3] :
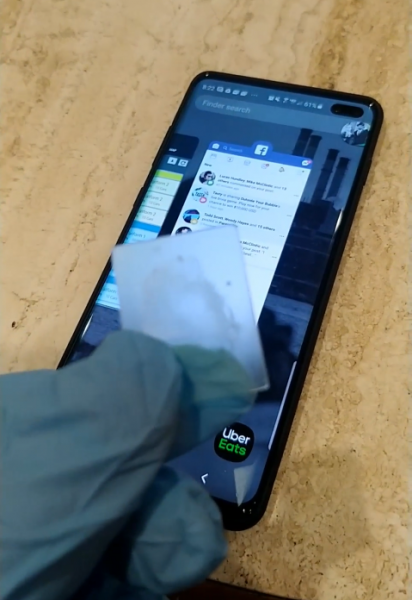
Pour imiter plus complètement le doigt d'un être humain vivant — par exemple, lorsque le capteur d'empreinte digitale du smartphone détecte encore la chaleur — le modèle 3D est appliqué (posé) sur le doigt d'une personne vivante.
Le propriétaire de l'appareil, même en ayant oublié le mot de passe de verrouillage de l'écran, peut déverrouiller l'appareil en utilisant son empreinte digitale. Cela peut être utilisé dans certains cas où le propriétaire ne peut pas communiquer le mot de passe, mais est néanmoins prêt à aider le chercheur à déverrouiller son appareil.
Le chercheur doit garder à l'esprit les générations de capteurs utilisés dans différents modèles d'appareils mobiles. Les anciens modèles de capteurs peuvent réagir pratiquement au toucher de n'importe quel doigt, pas nécessairement celui du propriétaire de l'appareil. Les capteurs ultrasoniques modernes, en revanche, scannent très profondément et clairement. De plus, un certain nombre de capteurs modernes sous l'écran sont de simples caméras CMOS qui ne peuvent pas scanner la profondeur de l'image, ce qui rend les tromperies beaucoup plus faciles.
Recommandation de sécurité : Si c'est un doigt, alors il ne peut s'agir que d'un capteur ultrasonique. Mais n'oubliez pas qu'il est beaucoup plus facile d'apposer un doigt contre votre volonté que votre visage.
Méthode 6 : « attaque par choc » (Mug attack)
Cette méthode est décrite par la police britannique [4]. Elle consiste en une surveillance discrète du suspect. Au moment où le suspect déverrouille son téléphone, un agent sous couverture le lui arrache des mains et empêche l'appareil de se verrouiller à nouveau jusqu'à son transfert aux experts.
Recommandation de sécurité : Je pense que si de telles mesures sont envisagées contre vous, la situation est préoccupante. Mais il faut comprendre que le verrouillage accidentel banalise cette méthode. Par exemple, un appui répété sur le bouton de verrouillage sur un iPhone active le mode SOS, ce qui, de plus, désactive FaceID et demande un code de mot de passe.
Méthode 7 : erreurs dans les algorithmes de gestion des appareils
Dans les fils d'actualités des ressources spécialisées, on trouve souvent des informations selon lesquelles certaines actions sur l'appareil entraînent le déverrouillage de son écran. Par exemple, l'écran de verrouillage de certains appareils peut se déverrouiller lors d'un appel entrant. Le principal inconvénient de cette méthode est que les vulnérabilités identifiées sont généralement rapidement corrigées par les fabricants.
Un exemple d'approche pour déverrouiller des appareils mobiles sortis avant 2016 est la décharge de la batterie. Lorsqu'elle est faible, l'appareil se déverrouille et propose de modifier les paramètres d'alimentation. Il faut alors rapidement accéder à la page des paramètres de sécurité et désactiver le verrouillage de l'écran [5].
Recommandation de sécurité : N'oubliez pas de mettre à jour régulièrement le système d'exploitation de votre appareil, et si celui-ci n'est plus supporté, changez de smartphone.
Méthode 8 : vulnérabilités dans les applications tierces
Les vulnérabilités identifiées dans les applications tierces installées sur l'appareil peuvent également fournir un accès total ou partiel aux données d'un appareil verrouillé.
Un exemple de cette vulnérabilité est le vol de données depuis l'iPhone de Jeff Bezos, principal propriétaire d'Amazon. Une vulnérabilité dans l'application de messagerie WhatsApp, exploitée par des inconnus, a conduit au vol de données confidentielles stockées dans la mémoire de l'appareil [6].
De telles vulnérabilités peuvent être exploitées par des chercheurs pour atteindre leurs objectifs - extraire des données d'appareils verrouillés ou déverrouiller ceux-ci.
Recommandation de sécurité : Il est nécessaire de mettre à jour non seulement le système d'exploitation, mais aussi les applications que vous utilisez.
Méthode 9 : téléphone professionnel
Les appareils mobiles d'entreprise peuvent être déverrouillés par les administrateurs système des entreprises. Par exemple, les appareils Windows Phone professionnels sont liés au compte Microsoft Exchange de l'entreprise et peuvent être déverrouillés par ses administrateurs. Pour les appareils Apple professionnels, il existe un service de gestion des appareils mobiles, similaire à Microsoft Exchange. Ses administrateurs peuvent également déverrouiller l'appareil iOS d'entreprise. De plus, les appareils mobiles d'entreprise ne peuvent être connectés qu'à certains ordinateurs spécifiés par l'administrateur dans les paramètres de l'appareil mobile. Par conséquent, sans l'interaction des administrateurs système de l'entreprise, il est impossible de connecter un tel appareil à l'ordinateur d'un enquêteur (ou à un système matériel et logiciel destiné à l'extraction criminelle de données).
Recommandation de sécurité : MDM est à la fois un mal et un bien en matière de protection. Un administrateur MDM peut toujours réinitialiser à distance un appareil. Dans tous les cas, il ne faut pas stocker de données personnelles sensibles sur un appareil professionnel.
Méthode 10 : informations provenant des capteurs
En analysant les informations provenant des capteurs de l'appareil, il est possible de deviner le mot de passe de l'appareil à l'aide d'un algorithme spécial. Adam J. Aviv a démontré la possibilité de telles attaques en utilisant les données obtenues par l'accéléromètre d'un smartphone. Au cours de ses recherches, le scientifique a réussi à identifier correctement un mot de passe par caractères dans 43 % des cas et un mot de passe graphique dans 73 % [7].
Recommandation de sécurité : Faites attention aux applications auxquelles vous donnez la permission de suivre différents capteurs.
Méthode 11 : déverrouillage par reconnaissance faciale
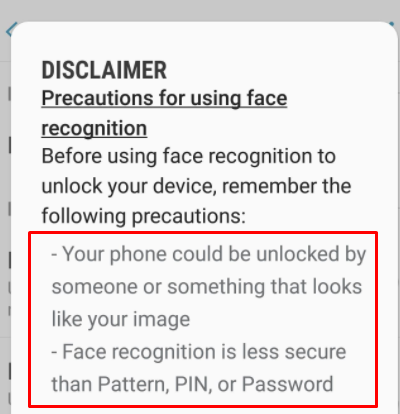
Comme pour l'empreinte digitale, le succès du déverrouillage d'un appareil utilisant la technologie FaceID dépend des capteurs et des algorithmes mathématiques employés dans le dispositif mobile spécifique. Ainsi, dans l'étude «Gezichtsherkenning op smartphone niet altijd veilig» [8], les chercheurs ont démontré que certains smartphones testés pouvaient être déverrouillés simplement en montrant à la caméra du smartphone une photo du propriétaire. Cela est possible lorsque le déverrouillage repose uniquement sur une caméra frontale qui ne peut pas scanner les données de profondeur de l'image. Après une série de publications médiatiques et de vidéos sur YouTube, Samsung a été contraint d'ajouter un avertissement dans le firmware de ses smartphones. Déverrouillage par visage Samsung:
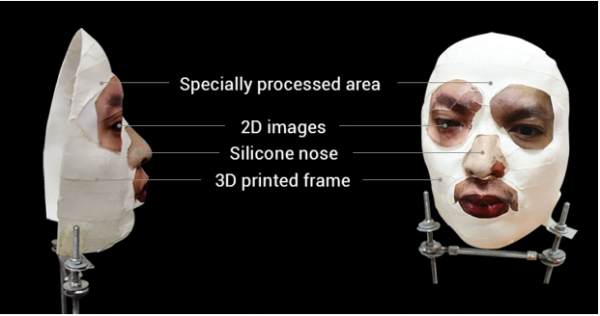
Les modèles de smartphones plus avancés peuvent être déverrouillés en utilisant un masque ou par auto-apprentissage de l'appareil. Par exemple, l'iPhone X utilise une technologie spéciale TrueDepth [9]: le projecteur de l'appareil, avec deux caméras et un émetteur infrarouge, projette sur le visage du propriétaire une grille composée de plus de 30 000 points. Un tel appareil peut être déverrouillé à l'aide d'un masque dont les contours imitent ceux du visage du propriétaire. Masque pour déverrouillage de l'iPhone [10]:
Étant donné que ce système est très complexe et ne fonctionne pas dans des conditions idéales (le vieillissement naturel du propriétaire, les changements de configuration du visage dus aux expressions émotionnelles, à la fatigue, à l'état de santé, etc.), il doit constamment s'auto-apprendre. Ainsi, si une autre personne tient l'appareil déverrouillé devant elle, son visage sera mémorisé comme celui du propriétaire de l'appareil, lui permettant par la suite de déverrouiller le smartphone en utilisant la technologie FaceID.
Recommandation de sécurité : Ne pas utiliser le déverrouillage par «photo» — uniquement les systèmes avec des scanners faciaux complets (FaceID d'Apple et équivalents sur des appareils Android).
La principale recommandation est de ne pas regarder directement la caméra, il suffit de détourner le regard. Même en fermant un œil, la chance de déverrouillage diminue considérablement, tout comme avec des mains sur le visage. De plus, pour le déverrouillage facial (FaceID), il n'y a que 5 tentatives, après quoi l'entrée d'un code PIN sera requise.
Méthode 12 : utilisation des fuites
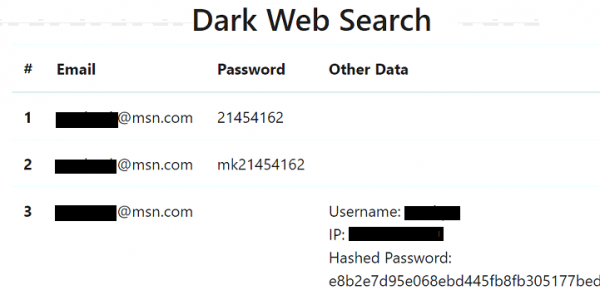
Les bases de données de mots de passe divulgués sont un excellent moyen de comprendre la psychologie du propriétaire de l'appareil (à condition que le chercheur dispose d'informations sur les adresses e-mail du propriétaire). Dans l'exemple donné, une recherche par adresse e-mail a révélé deux mots de passe similaires utilisés par le propriétaire. On peut supposer que le mot de passe 21454162 ou ses dérivés (par exemple, 2145 ou 4162) pouvaient être utilisés comme code de verrouillage du mobile. (Une recherche de l'adresse e-mail du propriétaire dans les bases de données de fuites montre quels mots de passe le propriétaire aurait pu utiliser, y compris pour verrouiller son mobile).
Recommandation de sécurité : Agissez préventivement, surveillez les données sur les fuites et changez rapidement les mots de passe constatés dans les fuites !
Méthode 13 : mots de passe par défaut pour le verrouillage des appareils
En général, un propriétaire possède plusieurs appareils mobiles, souvent une dizaine. On peut alors trouver un mot de passe pour un appareil vulnérable et tenter de l'appliquer à d'autres smartphones et tablettes saisis chez ce même propriétaire.
Lors de l'analyse des données extraites des appareils mobiles, ces données s'affichent dans des programmes d'analyse judiciaire (souvent, même lors de l'extraction de données à partir d'appareils verrouillés en utilisant divers types de vulnérabilités).
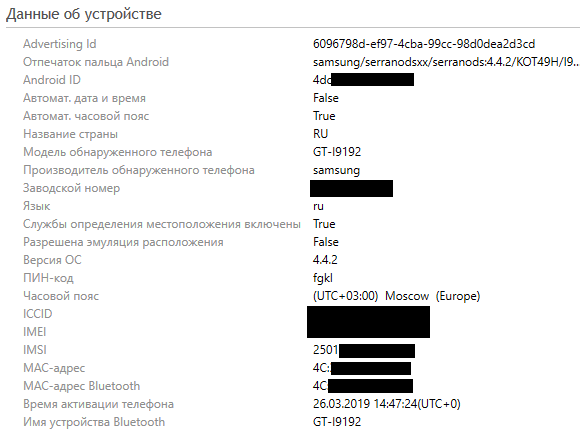
Comme on peut le voir sur la capture d'écran d'une partie de la fenêtre de travail du programme UFED Physical Analyzer, l'appareil est verrouillé avec un code PIN assez inhabituel fgkl.
Il ne faut pas négliger les autres appareils de l'utilisateur. Par exemple, en analysant les mots de passe enregistrés dans le cache du navigateur web de l'ordinateur du propriétaire de l'appareil mobile, on peut comprendre les principes de génération des mots de passe suivis par le propriétaire. Les mots de passe enregistrés sur l'ordinateur peuvent être consultés à l'aide de l'utilitaire de la société NirSoft [11].
Il peut également y avoir des fichiers Lockdown sur l'ordinateur (portable) du propriétaire de l'appareil mobile, qui peuvent aider à accéder à l'appareil mobile verrouillé de la marque Apple. Cette méthode sera décrite ci-après.
Recommandation de sécurité : Utilisez partout des mots de passe différents et uniques.
Méthode 14 : PIN codes par défaut
Comme mentionné précédemment, les utilisateurs ont souvent recours à des mots de passe simples : numéros de téléphone, numéros de carte bancaire, codes PIN. De telles informations peuvent être utilisées pour débloquer l'appareil concerné.
Si rien n'aide, vous pouvez utiliser les informations suivantes : des chercheurs ont effectué une analyse et trouvé les codes PIN les plus courants (les codes PIN cités représentent 26,83 % de tous les mots de passe) [12] :
PIN
Fréquence, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
L'application de cette liste de PIN à un appareil verrouillé permettra de le débloquer avec une probabilité d'environ 26 %.
Recommandation de sécurité : Vérifiez votre code PIN dans le tableau ci-dessus et, même s'il ne correspond pas, changez-le quand même, car 4 chiffres sont trop peu pour les critères de 2020.
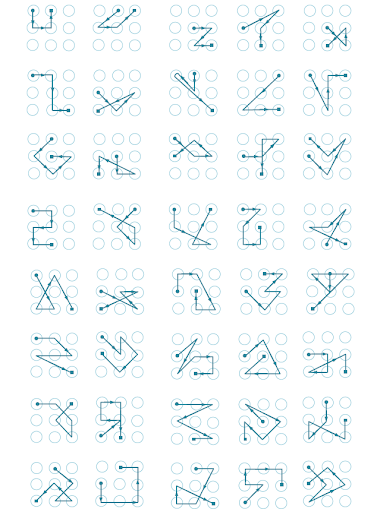
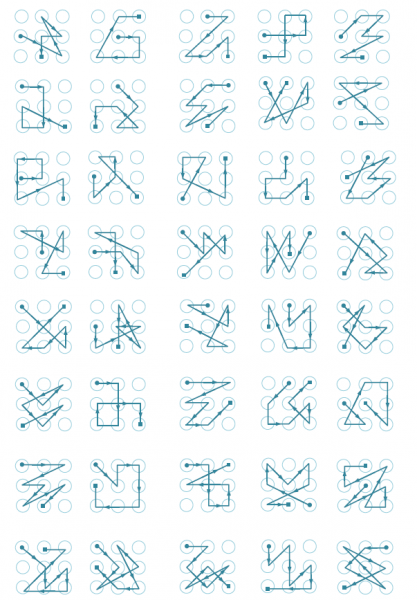
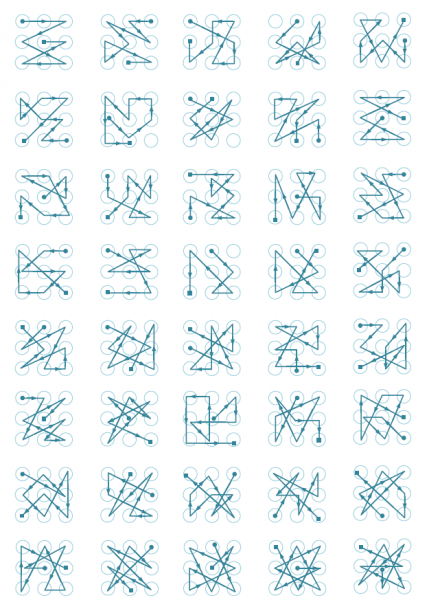
Méthode 15 : mots de passe graphiques standards
Comme décrit précédemment, en disposant de données de caméras de surveillance où le propriétaire de l'appareil essaie de le débloquer, il est possible de deviner le schéma de déverrouillage à partir de cinq tentatives. De plus, tout comme il existe des codes PIN standards, il existe aussi des motifs standards qui peuvent être utilisés pour débloquer des appareils mobiles verrouillés [13, 14].
Motifs simples [14] :
Motifs de complexité moyenne [14] :
Motifs complexes [14] :
Liste des motifs graphiques les plus populaires selon le chercheur Jeremy Kirby [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
Sur certains appareils mobiles, en plus du code graphique, un code PIN supplémentaire peut être configuré. Dans ce cas, si le code graphique ne peut pas être deviné, le chercheur peut cliquer sur le bouton PIN supplémentaire (code PIN supplémentaire) après avoir saisi un code graphique incorrect et essayer de deviner le code PIN supplémentaire.
Recommandation de sécurité : Il vaut mieux ne pas utiliser de clés graphiques du tout.
Méthode 16 : mots de passe alphanumériques
Si un mot de passe alphanumérique peut être utilisé sur l'appareil, le propriétaire aurait pu utiliser les mots de passe populaires suivants [16]:
- 123456
- password
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- soleil
- qwerty
- je t'aime
- princesse
- admin
- bienvenue
- 666666
- abc123
- football
- 123123
- singe
- 654321
- !@#$%^&*
- charlie
- aa123456
- donald
- motdepasse1
- qwerty123
Recommandation de sécurité : utilisez uniquement des mots de passe complexes et uniques avec des caractères spéciaux et des lettres en majuscules et minuscules. Vérifiez si vous utilisez l'un des mots de passe ci-dessus. Si c'est le cas, changez-le pour un mot de passe plus sécurisé.
Méthode 17: stockage en cloud ou local
S'il n'est pas possible techniquement d'extraire les données de l'appareil verrouillé, les enquêteurs peuvent chercher des sauvegardes sur les ordinateurs du propriétaire ou dans les services cloud appropriés.
Souvent, les propriétaires de smartphones Apple, en les connectant à leurs ordinateurs, ne réalisent pas qu'une sauvegarde locale ou cloud de l'appareil peut être en cours de création.
Dans les services cloud de Google et Apple, non seulement les données des appareils peuvent être sauvegardées, mais aussi les mots de passe enregistrés par l'appareil. L'extraction de ces mots de passe peut aider à deviner le code de déverrouillage de l'appareil mobile.
À partir du trousseau, sauvegardé dans iCloud, il est possible d'extraire le mot de passe de la sauvegarde de l'appareil, défini par le propriétaire, qui correspondra très probablement au code PIN de déverrouillage de l'écran.
Si les forces de l'ordre contactent Google et Apple, les entreprises peuvent fournir les données disponibles, ce qui réduira probablement le besoin de déverrouiller l'appareil, car les données seront déjà en possession des autorités.
Par exemple, après l'attentat de Pensacola, des copies des données stockées dans iCloud ont été fournies au FBI. D'après la déclaration d'Apple:
« Dans les quelques heures suivant la première demande du FBI, le 6 décembre 2019, nous avons fourni un large éventail d'informations liées à l'enquête. Du 7 au 14 décembre, nous avons reçu six demandes juridiques supplémentaires et en réponse, nous avons fourni des informations, y compris des sauvegardes iCloud, des informations sur le compte et des transactions pour plusieurs comptes.
Nous avons répondu à chaque demande sans délai, souvent en quelques heures, en échangeant des informations avec les bureaux du FBI de Jacksonville, Pensacola et New York. De nombreuses gigaoctets d'informations ont été obtenues par demande d'enquête, que nous avons transmises aux enquêteurs.
Recommandation de sécurité : Tout ce que vous transmettez dans le cloud en clair peut être utilisé contre vous.
Méthode 18 : Compte Google
Cette méthode est adaptée pour supprimer le mot de passe graphique verrouillant l'écran d'un appareil mobile fonctionnant sous Android. Pour utiliser cette méthode, il est nécessaire de connaître le nom d'utilisateur et le mot de passe du compte Google du propriétaire de l'appareil. Deuxième condition : l'appareil doit être connecté à Internet.
Après plusieurs tentatives infructueuses de saisie du mot de passe graphique, l'appareil proposera une option pour réinitialiser le mot de passe. Ensuite, il faut se connecter au compte de l'utilisateur, ce qui débloquera l'écran de l'appareil.
En raison de la diversité des solutions matérielles, des systèmes d'exploitation Android et des réglages de sécurité supplémentaires, cette méthode n'est applicable qu'à un nombre restreint d'appareils.
Si l'enquêteur n'a pas le mot de passe du compte Google du propriétaire de l'appareil, il peut essayer de le récupérer en utilisant les méthodes de récupération de mot de passe standard pour de tels comptes.
Si l'appareil n'est pas connecté à Internet au moment de l'enquête (par exemple, la carte SIM est bloquée ou elle n'a pas assez de fonds), cet appareil peut être connecté au Wi-Fi selon les instructions suivantes :
- appuyer sur l'icône « Appel d'urgence »
- composer *#*#7378423#*#*
- choisir Service Test — Wlan
- se connecter à un réseau Wi-Fi disponible.
Recommandation de sécurité : N'oubliez pas d'utiliser l'authentification à deux facteurs partout où cela est possible, et de préférence avec une application plutôt qu'avec un code par SMS.
Méthode 19 : Compte invité
Sur les appareils mobiles fonctionnant sous Android 5 et supérieur, plusieurs comptes peuvent être créés. L'accès aux données d'un compte supplémentaire peut ne pas être bloqué par un mot de passe PIN ou un code graphique. Pour changer de compte, il faut cliquer sur l'icône du compte dans le coin supérieur droit et choisir un autre compte :
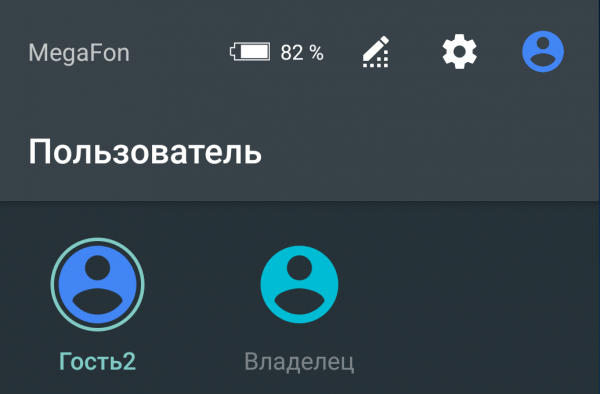
Pour le compte supplémentaire, l'accès à certaines données ou applications peut être limité.
Recommandation de sécurité : Il est important de mettre à jour le système d'exploitation. Dans les versions modernes d'Android (9 et supérieures avec des patchs de sécurité depuis juillet 2020), le compte invité ne donne généralement pas de possibilités.
Méthode 20 : services spécialisés
Les entreprises qui développent des logiciels criminologiques proposent également des services de déblocage de dispositifs mobiles et d'extraction de données de ceux-ci [20, 21]. Les capacités de tels services sont tout simplement fantastiques. Avec eux, on peut débloquer les modèles haut de gamme d'Android et d'iOS, ainsi que des appareils en mode de récupération (dans lequel le dispositif passe après avoir dépassé le nombre de tentatives de saisie erronées du mot de passe). L'inconvénient de cette méthode est son coût élevé.
Extrait d'une page web du site de l'entreprise Cellebrite, décrivant à partir de quels appareils ils peuvent extraire des données. L'appareil peut être déverrouillé dans le laboratoire du développeur (Cellebrite Advanced Service (CAS)) [20]:
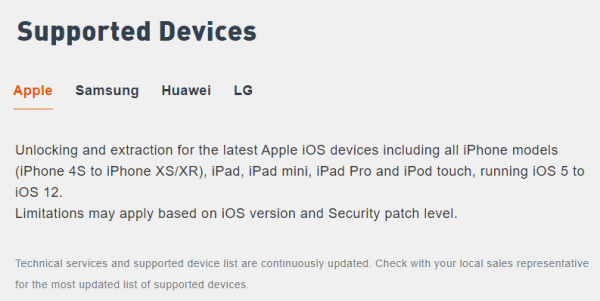
Pour ce type de service, l'appareil doit être soumis au bureau régional (ou central) de l'entreprise. La venue d'un spécialiste chez le client est possible. En général, le déverrouillage du code de verrouillage d'écran prend une journée.
Recommandation de sécurité : Il est pratiquement impossible de se protéger, sauf en utilisant un mot de passe alphanumérique robuste et en changeant de dispositif chaque année.
P.S. Les experts du laboratoire Group-IB parlent de ces cas, outils et de nombreuses autres astuces utiles dans le cadre d'un cours de formation. . Après avoir suivi des cours de 5 jours ou d'un cours prolongé de 7 jours, les diplômés seront en mesure de mener des recherches criminologiques plus efficacement et de prévenir les cyberincidents dans leurs organisations.
P.P.S. Intrigant sur la sécurité de l'information, les hackers, les APT, les cyberattaques, les escrocs et les pirates. Des enquêtes étape par étape, des cas pratiques avec l'utilisation des technologies de Group-IB et des recommandations sur la façon de ne pas devenir une victime. Rejoignez-nous !
Sources
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Anatoly Alizar.
- Maria Nefedova.
- Anton Makarov. Contournement du mot de passe graphique sur les appareils Android
- Jeremy Kirby.
- Andrei Smirnov.
- Maria Nefedova.
Source : habr.com
