

Schéma de fuite de données via Web Proxy Auto-Discovery (WPAD) lors d'une collision de noms (dans ce cas, une collision entre un domaine interne et le nom d'un nouveau gTLD, mais le principe reste le même). Source : , 2016
Mike O’Connor, l'un des plus anciens investisseurs dans les noms de domaine, le lot le plus dangereux et controversé de sa collection : le domaine corp.com pour 1,7 million de dollars. En 1994, O’Connor a acheté de nombreux noms de domaine simples, tels que grill.com, place.com, pub.com et d'autres. Parmi eux se trouvait corp.com, que Mike a conservé pendant 26 ans. L'investisseur a maintenant 70 ans et a décidé de monétiser ses anciens investissements.
Le problème est que corp.com est potentiellement dangereux pour au moins 375 000 ordinateurs d'entreprise en raison d'une configuration imprudente d'Active Directory lorsque les intranets d'entreprise ont été construits au début des années 2000 sur la base de Windows Server 2000, où la racine interne était simplement indiquée comme « corp ». Jusqu'au début des années 2010, cela ne posait pas de problème, mais avec l'augmentation des ordinateurs portables dans l'environnement professionnel, de plus en plus d'employés ont commencé à emporter leurs ordinateurs de travail en dehors du réseau d'entreprise. Les spécificités de la mise en œuvre d'Active Directory conduisent à ce que, même sans demande directe de l'utilisateur vers \/\/corp, un certain nombre d'applications (par exemple, la messagerie) se connectent d'elles-mêmes à l'adresse familière. Mais dans le cas d'une connexion externe à un réseau dans un café à proximité, cela entraîne un flux de données et de requêtes se déversant sur corp.com.
O’Connor espère maintenant que Microsoft achètera le domaine et, à la manière des meilleures traditions de Google, le reléguera dans un endroit sombre et inaccessible aux étrangers pour résoudre le problème d'une vulnérabilité aussi fondamentale des réseaux Windows.
Active Directory et collision de noms
Dans les réseaux d'entreprise sous Windows, le service d'annuaire Active Directory est utilisé. Il permet aux administrateurs d'utiliser des stratégies de groupe pour assurer l'uniformité de la configuration de l'environnement de travail des utilisateurs, de déployer des logiciels sur de nombreux ordinateurs via des stratégies de groupe, d'effectuer des authentifications, etc.
Le service Active Directory est intégré à DNS et fonctionne sur TCP\/IP. Le protocole Web Proxy Auto-Discovery (WAPD) et la fonction sont utilisés pour rechercher des nœuds à l'intérieur du réseau (intégré dans le client DNS de Windows). Cette fonctionnalité facilite la recherche d'autres ordinateurs ou serveurs sans avoir à spécifier le nom de domaine complet.
Par exemple, si une entreprise gère un réseau interne nommé internalnetwork.example.com, et qu'un employé souhaite accéder à un lecteur partagé appelé drive1, il n'est pas nécessaire de saisir drive1.internalnetwork.example.com dans l'Explorateur, il suffit de taper \drive1 — et le client DNS de Windows complétera le nom.
Dans les premières versions d'Active Directory — par exemple, dans Windows 2000 Server — pour le deuxième niveau de domaine d'entreprise, le corpétait par défaut spécifié. Et de nombreuses entreprises ont conservé cette valeur par défaut pour leur domaine interne. Pire encore, beaucoup ont commencé à construire d'immenses réseaux sur cette configuration erronée.
À l'époque des ordinateurs de bureau, cela ne posait pas de problème significatif en matière de sécurité, car personne ne sortait ces ordinateurs en dehors du réseau d'entreprise. Mais que se passe-t-il lorsque qu'un employé d'une société avec un chemin réseau corp dans le service Active Directory prend un ordinateur portable de l'entreprise — et se rend dans le Starbucks local ? C'est alors que le protocole de configuration automatique du proxy Web Proxy Auto-Discovery (WPAD) et la fonction de dévolution de nom DNS entrent en jeu.
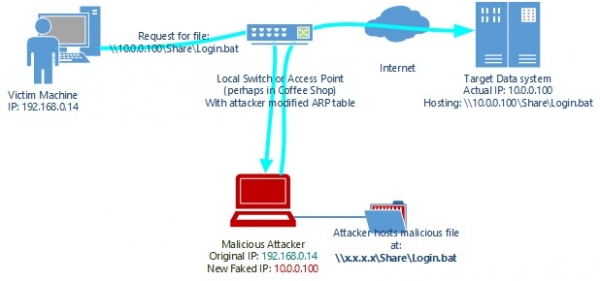
Il est probable que certains services sur l'ordinateur portable continueront à interroger le domaine interne corp, mais ne le trouveront pas, et à la place, les requêtes seront résolues vers le domaine corp.com sur Internet ouvert.
En pratique, cela signifie que le propriétaire de corp.com peut passivement intercepter des requêtes privées provenant de centaines de milliers d'ordinateurs qui sortent accidentellement de l'environnement d'entreprise utilisant la désignation corp pour son domaine dans Active Directory.
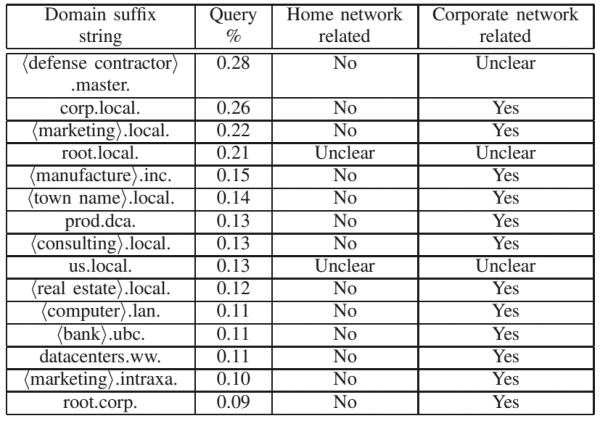
Fuite des requêtes WPAD dans le trafic américain. D'une étude de l'Université du Michigan en 2016,
Pourquoi le domaine n'est-il pas encore vendu
En 2014, des spécialistes d'ICANN ont publié sur les collisions de noms dans DNS. L'étude a été en partie financée par le ministère de la Sécurité intérieure des États-Unis, car les fuites d'informations des réseaux internes menacent non seulement les entreprises commerciales, mais aussi les organismes gouvernementaux, y compris les services secrets, les agences de renseignement et les unités militaires.
Mike voulait vendre corp.com déjà l'année dernière, mais le chercheur Jeff Schmidt l'a convaincu de reporter la vente en raison du rapport mentionné ci-dessus. Dans le cadre de l'étude, il a également été découvert que 375 000 ordinateurs tentent de se connecter à corp.com chaque jour, sans le savoir des propriétaires. Les requêtes contenaient des tentatives d'accès aux intranets d'entreprise, aux réseaux ou aux ressources de fichiers.
Dans le cadre de sa propre expérience, Schmidt, en collaboration avec JAS Global, a simulé sur corp.com un moyen de traitement des fichiers et des requêtes utilisé par un réseau local Windows. Cela a en fait ouvert un portail vers l'enfer pour tout expert en sécurité de l'information :
C'était horrible. Nous avons stoppé l'expérience après 15 minutes et détruit [toutes les données collectées]. Un testeur bien connu, qui a conseillé JAS à ce sujet, a déclaré que l'expérience ressemblait à "une pluie d'informations sensibles" et qu'il n'avait jamais rien vu de tel.
[Nous avons configuré la réception des emails sur corp.com] et environ une heure plus tard, nous avons reçu plus de 12 millions d'emails, après quoi nous avons arrêté l'expérience. Bien que la grande majorité des emails étaient automatisés, nous avons découvert que certains d'entre eux contenaient des informations [sensibles] et avons donc détruit l'ensemble des données sans analyse supplémentaire.
Schmidt pense que les administrateurs du monde entier ont, sans le savoir, préparé le botnet le plus dangereux de l'histoire pendant des décennies. Des centaines de milliers d'ordinateurs pleinement opérationnels dans le monde entier sont prêts non seulement à faire partie du botnet, mais aussi à fournir des données sensibles sur leurs propriétaires et leurs entreprises. Tout ce qu'il faut pour en profiter, c'est de contrôler corp.com. Ainsi, toute machine connectée une seule fois au réseau d'entreprise, dont l'Active Directory a été configurée via //corp, devient partie du botnet.
Microsoft a "ignoré" le problème il y a 25 ans.
Si vous pensez que MS n'était pas au courant de la folie qui entourait corp.com, vous vous trompez sérieusement. avec cette page, sur laquelle atterrissaient les utilisateurs de la version bêta de FrontPage '97, où corp.com était spécifié comme URL par défaut :
Lorsque Mike en eut assez, corp.com a commencé à rediriger les utilisateurs vers un site de sex-shop. En réponse, il a reçu des milliers de lettres de colère de la part des utilisateurs qu'il redirigeait via une copie de Bill Gates.
D'ailleurs, Mike a également, par curiosité, mis en place un serveur de messagerie et a reçu des courriels confidentiels à l'adresse corp.com. Il a essayé de résoudre ces problèmes lui-même en contactant des entreprises, mais là-bas, ils ne savaient tout simplement pas comment gérer la situation :
Tout de suite, j'ai commencé à recevoir des courriels confidentiels, y compris des ébauches de rapports financiers d'entreprise destinés à la SEC, des rapports de ressources humaines et d'autres choses inquiétantes. Pendant un certain temps, j'ai essayé de correspondre avec les entreprises, mais la plupart d'entre elles ne savaient pas quoi faire avec ça. J'ai donc finalement décidé d'éteindre [mon serveur de messagerie].
Du côté de MS, aucune action active n'a été entreprise et l'entreprise refuse de commenter la situation. Oui, Microsoft a publié plusieurs mises à jour d'Active Directory au cours des dernières années, qui résolvent partiellement le problème de collision de noms de domaine, mais elles comportent un certain nombre de problèmes. L'entreprise a également publié recommandations des instructions pour configurer des noms de domaine internes, des recommandations pour posséder un domaine de second niveau afin d'éviter les collisions, et d'autres tutoriels qui, en général, ne sont pas lus.
Mais le plus important réside dans les mises à jour. Premièrement : pour les appliquer, il est nécessaire d'arrêter complètement l'intranet de l'entreprise. Deuxièmement : certaines applications peuvent commencer à fonctionner plus lentement, de manière incorrecte, ou même cesser de fonctionner après de telles mises à jour. Il est clair que la majorité des entreprises ayant une infrastructure réseau établie ne prennent pas de tels risques à court terme. De plus, beaucoup d'entre elles ne réalisent même pas l'ampleur de la menace que représente la redirection de tout et n'importe quoi vers corp.com lorsqu'un appareil est transféré au-delà du réseau interne.
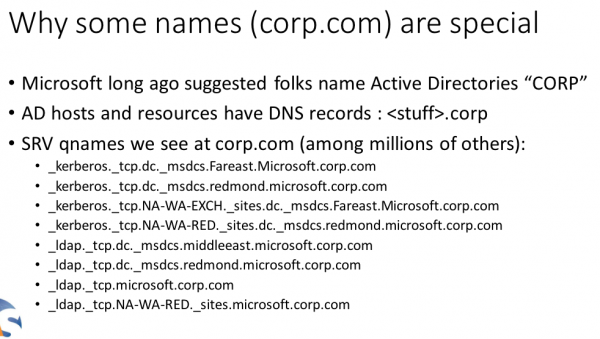
Le summum de l'ironie est atteint lorsque vous examinez . Ainsi, selon ses données, certaines requêtes vers corp.com proviennent de l'intranet même de Microsoft.
Et que se passera-t-il ensuite ?
Il semblerait que la solution à cette situation soit évidente et a été décrite au début de l'article : que Microsoft achète à Mike son domaine et interdise quelque part dans un coin poussiéreux pour toujours.
Mais tout n'est pas si simple. Microsoft a proposé à O'Connor de racheter son domaine toxique pour les entreprises du monde entier il y a plusieurs années. Cependant, le géant a offert seulement 20 000 $ pour fermer un tel trou dans ses propres réseaux..
Le domaine est maintenant mis en vente pour 1,7 million $. Et même si Microsoft décide finalement de l'acheter — auront-ils le temps ?
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Que feriez-vous à la place d'O'Connor ?
59,6%Laissez Microsoft acheter le domaine pour 1,7 million $, ou quelqu'un d'autre le fera.
3,4%Je le vendrais pour 20 000 $, je ne veux pas entrer dans l'histoire comme la personne qui a vendu un tel domaine à un acheteur inconnu.
3,3%Je le ferais disparaître moi-même et pour toujours, puisque Microsoft ne peut pas prendre la bonne décision.
21,2%Je le vendrais intentionnellement à des hackers avec la condition qu'ils ruinent la réputation de Microsoft dans le secteur des entreprises. Ils étaient au courant du problème depuis 1997 !
12,4%Je mettrais en place un botnet + serveur de messagerie moi-même et je commencerais à façonner le destin du monde.
840 utilisateurs ont voté. 131 utilisateurs se sont abstenus.
Source : habr.com
