

La rédaction de Top10VPN, spécialisée dans la critique et l'évaluation des services VPN, a testé les 100 applications VPN gratuites les plus populaires pour la plateforme Android, totalisant plus de 2,5 milliards d'installations (les 100 applications VPN gratuites ayant le plus grand nombre de téléchargements dans le catalogue Google Play ont été sélectionnées pour l'examen). Principales conclusions :
- 88 des programmes testés présentent divers problèmes entraînant des fuites d'informations. Dans 83 applications, les fuites ont été causées par des requêtes vers des serveurs DNS tiers (non ceux du fournisseur), par exemple, dans 40 cas, DNS Google a été utilisé, et dans 14 cas, Cloudflare. Dans 79 applications, il était possible d'envoyer du trafic en contournant le VPN. Dans 17 applications, plusieurs types de fuites ont été identifiés (divulgation aux sites des adresses IPv4 et IPv6 d'origine de l'utilisateur, fuites via DNS et WebRTC). VPNDans 11 applications, l'utilisation de générateurs de nombres aléatoires obsolètes a été constatée. Dans une des applications, le trafic n'était pas du tout chiffré. Dans 35 applications, des algorithmes cryptographiques obsolètes étaient utilisés (seulement dans 20 programmes, des méthodes de hachage sûres ont été appliquées). Dans 23 applications, lors de la création d'un tunnel VPN pour accéder à un serveur externe, l'utilisation de versions anciennes de TLS (antérieures à TLSv3) était autorisée, et dans 6 applications, SSLv2 était utilisé.
- Dans 69 programmes, des autorisations excessives étaient demandées, par exemple, 20 applications exigeaient l'accès aux données de localisation (ACCESS_*_LOCATION), 46 — à la liste des applications installées (QUERY_ALL_PACKAGES), 9 — accès à l'état du téléphone (READ_PHONE_STATE, qui permet notamment de connaître l'IMEI et l'IMSI), 82 — demandaient des identifiants uniques pour l'identification dans les réseaux publicitaires (ACCESS_ADVERTISEMENTS_ID), 10 — essayaient d'accéder à la caméra.
- Dans 53 applications, l'utilisation de fonctions tierces propriétaires a été constatée, par exemple, 13 programmes utilisaient un code pour suivre la localisation, 31 — pour récupérer des identifiants pour les réseaux publicitaires, 22 — pour vérifier d'autres applications installées.
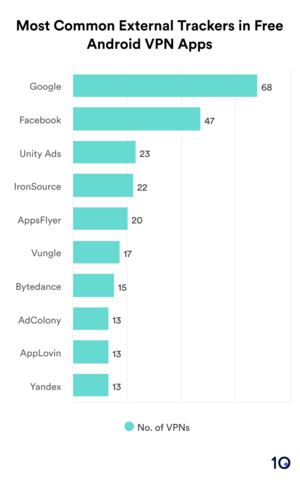
- 80 programmes utilisaient des bibliothèques tierces, dont 15 utilisaient des bibliothèques de l'entreprise Bytedance (TikTok), et 11 — des bibliothèques Yandex.
Les résultats montrent que dans 80 programmes, des bibliothèques tierces étaient utilisées, parmi lesquelles 15 utilisaient des bibliothèques d'entreprises telles que Bytedance (TikTok), tandis que 11 utilisaient des bibliothèques de Yandex. - 84 applications included SDK components from marketing platforms or social networks, with 16 applications featuring 10 or more such components.
- In 32 applications, there were calls to hardware capabilities and sensors that could lead to privacy breaches. For example, 15 applications accessed the camera, 7 the microphone, and 14 the location mechanisms, such as GPS, with 14 accessing sensors (gyroscope, proximity sensor, etc.).
- 71 applications sent personal data to third-party services such as Facebook (47), Yandex (13), and VK (11). 37 programs disclosed device identifiers to third parties, 23 — adresses IP, 61 — unique tracking identifiers. 19 applications sent telemetry containing device and system information to VPN provider servers, and 56 to third-party services like Google (39), Facebook (17), and Yandex (9).

- In 19 applications checked by the VirusTotal service, which uses over 70 antivirus programs, malware was detected. 18 applications were found to connect to domains, and 13 to IP addresses listed in blacklists of malicious hosts and addresses.
- In 93 applications, inconsistencies were identified between the declared privacy compliance labels and the actual state. 75 applications
incorrectly informed users about methods of collecting user data, 64 — about sending data to third-party services, 32 — about the security methods used. Of 65 applications with the "No Data Sharing" label, only 20 did not allow data to be sent to third parties, and of 32 applications with the "No Data Collection" label, only two met the related requirements.
Source : opennet.ru
