

Les chercheurs de l'université du Michigan ont développé un outil nommé MVPNalyzer pour identifier les fuites d'informations et analyser le fonctionnement des VPN, et ont testé 281 applications VPN sur la plateforme Android. Pour cette étude, les applications VPN les plus populaires, disponibles dans le catalogue Google Play, ont été sélectionnées. Les applications VPN identifiées avec divers problèmes de sécurité et de confidentialité totalisent 2,4 milliards d'installations. Les principales conclusions :
- Dans 61 applications (22 %), des données ont été transmises sans utilisation de cryptage, en dehors du tunnel établi. La plupart des applications de cette catégorie sont populaires et comptent en moyenne 11 millions d'installations. Dans 18 applications, un accès direct a été effectué vers le service ip-api.com pour déterminer la localisation via une adresse IP le client.
Dans 5 cas, des fichiers de configuration contenant des paramètres de connexion au serveur VPN ont été transmis au client sans cryptage. Les chercheurs ont mené une expérience et confirmé la possibilité de réaliser une attaque MITM, permettant de rediriger le trafic vers leur serveur, ayant la possibilité de s'infiltrer dans le canal de communication de la victime, par exemple en se connectant à un réseau public sans fil contrôlé par l'attaquant. Les applications problématiques (la liste complète de toutes les applications présentant des problèmes est fournie à la page 17 du rapport PDF) :
- BambooVPN : Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Les chercheurs ont informé les auteurs de ces applications des problèmes et, après un certain temps, ont effectué une vérification des dernières versions, qui a montré que la vulnérabilité n'avait été corrigée que dans deux applications : VPN Pro et Hexa VPN.
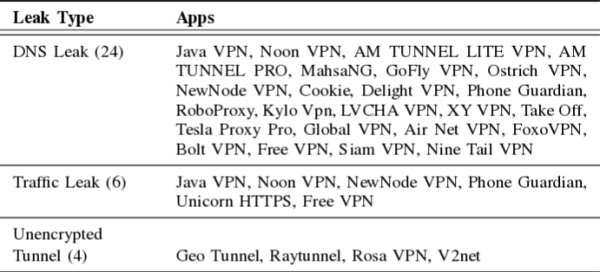
- Lors de l'utilisation de 29 applications (10 %), une fuite de trafic se produit en dehors du tunnel établi. Dans 24 applications, totalisant 360 millions d'installations, des informations sur les sites visités ont fuité en raison de l'envoi direct de requêtes DNS (20 envoyaient des requêtes DNS via un résolveur local, et 6 via les services DNS publics de Google, Cloudflare, AliDNS et DNSPod). Dans 6 applications, totalisant 54 millions d'installations, un trafic en dehors du tunnel a été détecté, lié à l'activité de l'utilisateur dans le navigateur web. Dans 4 applications, les données étaient transmises via un tunnel non chiffré.

- Dans 169 applications (60 %), il n'y avait pas d'obfuscation du trafic, des ports réseau typiques étaient utilisés et les protocoles suivis dans le flux général. Ce comportement ne correspond pas aux attentes des utilisateurs — selon un sondage effectué l'année dernière, 82 % des utilisateurs de VPN pensent que le VPN leur assure l'anonymat.
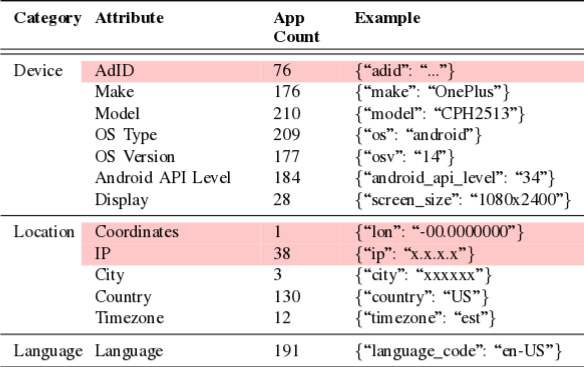
- Dans 76 applications (27 %), des identifiants uniques pour les appareils, tels que l'AAID (Android Advertising ID), étaient transmis, permettant le suivi des appareils et des utilisateurs. Dans 246 applications (87 %), des accès à des réseaux publicitaires connus et à des services de suivi des utilisateurs ont été enregistrés (un total de 3714 URL différentes ont été rencontrées). Une application a envoyé les coordonnées GPS précises de l'appareil.

- Dans 107 applications (38 %), des paramètres ne garantissant pas un niveau de sécurité optimal étaient utilisés. Dans 20 applications, totalisant 40 millions d'installations, des méthodes de cryptage non sécurisées étaient appliquées. Dans 96 applications, totalisant 728 millions d'installations, des mécanismes d'authentification peu fiables étaient utilisés.
Dans 3 applications, le paramètre data-ciphers dans les paramètres OpenVPN était configuré sur « none », permettant l'établissement de canaux sans cryptage. Dans 8 applications, le paramètre « cipher » était configuré sur « none », désactivant le cryptage lors de l'utilisation d'OpenVPN 2.4 et des versions antérieures. Dans 12 applications, des directives obsolètes étaient utilisées. Dans 61 applications, les directives pour bloquer les méthodes d'attaque connues n'étaient pas incluses dans la configuration OpenVPN.
Source : opennet.ru
