

La société Wiz a publié les résultats de son analyse des traces d'activité du ver Shai-Hulud 2, qui, lors de son activité, a publié des releases malveillantes de plus de 800 packages dans le dépôt NPM, totalisant plus de 100 millions de téléchargements. Après l'installation d'un package infecté, le ver activé recherche des données sensibles, publie de nouvelles releases malveillantes (lorsqu'il détecte un jeton de connexion au répertoire NPM) et met à disposition du public les données confidentielles trouvées dans le système en créant de nouveaux dépôts sur GitHub.
Sur GitHub, plus de 30 000 dépôts ont été identifiés avec des données interceptées par le ver. Environ 70 % de ces dépôts contiennent un fichier content.json, 50 % un fichier truffleSecrets.json, et 80 % un fichier environment.json, contenant des clés d'accès, des informations sensibles et des variables d'environnement trouvées sur le système du développeur ayant installé le package malveillant avec le ver. En outre, ces dépôts ont révélé environ 400 fichiers actionsSecrets.json avec des clés trouvées dans les environnements pour exécuter des GitHub Actions.
Les fichiers contents.json contenaient plus de 500 identifiants uniques et jetons d'accès à GitHub. Les fichiers truffleSecrets.json contenaient des données sensibles découvertes lors de l'exécution sur le système infecté de l'outil TruffleHog, qui collecte plus de 800 types de données, parmi lesquelles des clés d'accès, des clés de chiffrement, des mots de passe et des jetons utilisés dans divers services, environnements cloud, produits et SGBD. Au total, plus de 400 000 enregistrements uniques ont été identifiés dans truffleSecrets.json, dont environ 2,5 % (~10 000) ont été vérifiés.
Il est supposé que les informations confidentielles rendues publiques pourraient servir de point de départ à une nouvelle vague d'attaques, car de nombreuses données demeurent pertinentes. Par exemple, une vérification a montré que 60 % des jetons d'accès à NPM, capturés sur des systèmes infectés par le ver, restent valides.
Le rapport présente également des statistiques générales obtenues à partir de l'analyse des variables d'environnement des systèmes infectés. 23 % des exécutions du ver se sont produites sur des ordinateurs de développeurs, et 77 % dans des environnements de systèmes d'intégration continue (60 % GitHub Actions, 5 % Jenkins, 5 % GitLab CI, 3 % AWS CodeBuild). 87 % des systèmes utilisaient Linux, 12 % macOS et 1 % Windows. 76 % des exécutions se faisaient dans des conteneurs, 13 % dans des systèmes principaux.
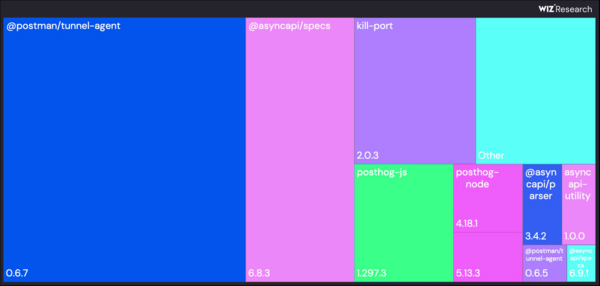
60 % des infections ont été causées par l'installation de versions malveillantes des paquets @postman/tunnel-agent-0.6.7 et @asyncapi/specs-6.8.3. Dans 99 % des cas, le ver a été activé lors de l'exécution de la commande « node setup_bun.js », indiquée dans le package.json dans la section preinstall (le 1 % restant est probablement dû à des tentatives de test).
Source : opennet.ru
