

L'entreprise Anthropic a présenté le projet Glasswing, dans le cadre duquel elle mettra à disposition une version préliminaire de son modèle d'IA Claude Mythos, afin d'identifier des vulnérabilités et d'améliorer la sécurité des logiciels critiques. Parmi les participants au projet figurent la Linux Foundation, ainsi que les entreprises Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Microsoft, NVIDIA et Palo Alto Networks. Environ 40 autres organisations ont également reçu des invitations à participer au projet.
Le modèle d'IA Claude Opus 4.6, lancé en février, a atteint un nouveau niveau qualitatif dans des domaines tels que l'identification des vulnérabilités, la recherche et la correction d'erreurs, la révision des modifications et la génération de code. Les expérimentations avec ce modèle d'IA ont permis d'identifier plus de 500 vulnérabilités dans des projets open source et de générer un compilateur C capable de construire le noyau Linux. Cependant, le modèle Claude Opus 4.6 a eu des difficultés à créer des exploits fonctionnels.
Le modèle de nouvelle génération « Claude Mythos », selon Anthropic, dépasse de manière significative Claude Opus 4.6 dans la rédaction d'exploits prêts à l'emploi. Parmi plusieurs centaines de tentatives de création d'exploits pour des vulnérabilités découvertes dans le moteur JavaScript de Firefox 147, seule deux tentatives ont réussi avec Claude Opus 4.6. Lors de la répétition de l'expérience avec la version préliminaire du modèle Mythos, des exploits fonctionnels ont pu être créés 181 fois — le pourcentage de création d'exploits réussis est passé de presque zéro à 72,4%.
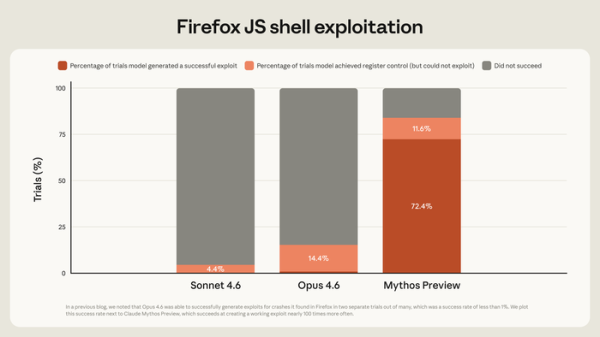
De plus, Claude Mythos a considérablement élargi ses capacités de recherche d'erreurs et de vulnérabilités, ce qui, associé à sa capacité de développement d'exploits, crée de nouveaux risques pour l'industrie — des exploits pour des vulnérabilités non corrigées (0-day) peuvent être créés par des amateurs en quelques heures. Il est noté que le niveau de capacité du modèle Mythos à rechercher et exploiter des vulnérabilités a atteint une qualité professionnelle et n'égale pour l'instant que les experts les plus expérimentés.
Puisque l'ouverture d'un accès illimité à un modèle d'IA avec de telles capacités nécessite une préparation de l'industrie, il a été décidé dans un premier temps d'ouvrir l'accès à une version préliminaire à un cercle restreint d'experts afin de mener à bien des travaux de recherche et de correction des vulnérabilités dans des produits logiciels critiques et des logiciels open source. Pour financer cette initiative, une subvention de 100 millions de dollars a été allouée pour le paiement de jetons, et il a également été décidé de répartir 4 millions de dollars en dons à des organisations soutenant la sécurité des projets open source.
Dans l'ensemble de tests de CyberGym, qui évalue la capacité des modèles à identifier des vulnérabilités, le modèle Mythos a montré un niveau de 83,1 %, tandis que l'Opus 4.6 a atteint 66,6 %. Dans les tests de qualité du code, les modèles ont démontré les résultats suivants :
Au cours de l'expérience, l'entreprise Anthropic a pu identifier plusieurs milliers de vulnérabilités auparavant inconnues (0-day) en quelques semaines grâce au modèle d'IA Mythos, dont de nombreuses ont été marquées comme critiques. Parmi d'autres, une vulnérabilité dans la pile TCP d'OpenBSD est restée inaperçue pendant 27 ans, permettant de déclencher à distance un arrêt d'urgence du système. Une vulnérabilité présente depuis 16 ans dans l'implémentation du codec H.264 du projet FFmpeg a également été découverte, ainsi que des vulnérabilités dans les codecs H.265 et av1, exploitées lors du traitement de contenu spécialement formaté.
Plusieurs vulnérabilités ont été identifiées dans le noyau Linux, permettant à un utilisateur non privilégié d'obtenir des droits root. La mise en chaîne des vulnérabilités identifiées a permis de créer des exploits permettant d'obtenir des droits root en ouvrant des pages spéciales dans un navigateur web. Un exploit a également été créé, permettant d'exécuter du code avec des droits root en envoyant des paquets réseau spécialement formatés vers un serveur NFS dans le cadre de FreeBSD.
Une vulnérabilité a été identifiée dans un des systèmes de virtualisation, écrit dans un langage qui offre des moyens de travailler en toute sécurité avec la mémoire, permettant potentiellement, à travers des manipulations dans le système invité, d'exécuter du code sur la machine hôte (le nom n'est pas mentionné car le problème n'est pas encore corrigé, mais il semble que la vulnérabilité soit présente dans un bloc unsafe du code Rust). Des vulnérabilités ont été trouvées dans tous les navigateurs web populaires et dans les bibliothèques cryptographiques. Des vulnérabilités menant à des injections SQL ont été identifiées dans diverses applications web.
Source : opennet.ru
